


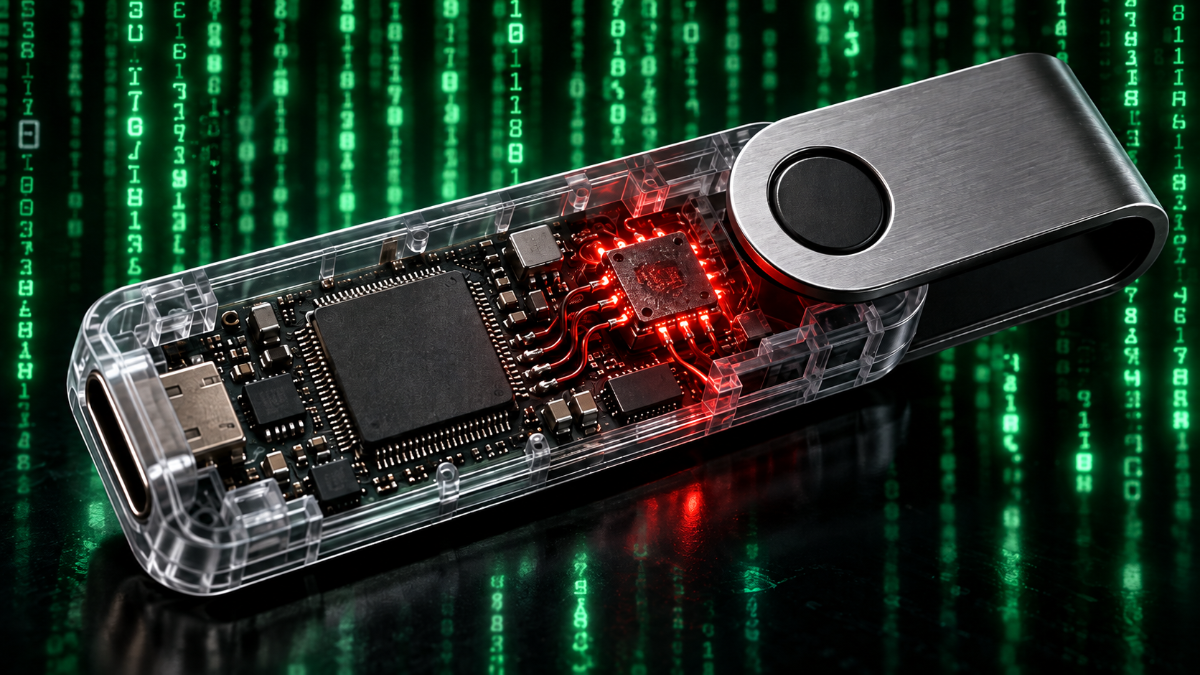
Ledger potwierdza wykrycie ukrytego chipa na jednym hardware wallecie, w zw. z serią kradzieży BTC o wartości ponad $90mln

Legendary_WeaponsmithOsobistość
20piorunówhttps://news.ycombinator.com/item?id=50054092 zbiorcza wrzutka z innymi art. i dwoma video z yt, oraz dyskusja na hn.
Art. z Sekuraka (PL) here
Streszczenie art. crypto news:
Ledger – ukryty chip w portfelu kryptowalutowym. Co się wydarzyło?
Krótki słowniczek dla niewtajemniczonych
- Portfel kryptowalutowy – narzędzie pozwalające zarządzać kryptowalutami, np. Bitcoinem. Nie przechowuje samych kryptowalut, lecz klucze umożliwiające dysponowanie nimi.
- Portfel sprzętowy (hardware wallet) – fizyczne urządzenie, często przypominające pendrive, które przechowuje klucze kryptograficzne i pozwala zatwierdzać transakcje bez ujawniania tych kluczy komputerowi.
- Ledger – jeden z najbardziej znanych producentów portfeli sprzętowych.
- Klucz prywatny – tajny ciąg danych, który pozwala podpisywać transakcje, czyli autoryzować przesyłanie kryptowalut. Można go porównać do cyfrowego podpisu, którego nikt poza właścicielem nie powinien posiadać.
- Seed phrase (fraza odzyskiwania) – zestaw zazwyczaj 12 lub 24 słów, pozwalający odtworzyć klucze prywatne i odzyskać dostęp do portfela. Kto pozna te słowa, może przejąć kontrolę nad kryptowalutami, nawet nie posiadając fizycznego urządzenia.
- Atak na łańcuch dostaw (supply chain attack) – atak polegający na ingerencji w produkt lub oprogramowanie, zanim trafi do użytkownika. Przykładowo przestępca może zmodyfikować urządzenie podczas produkcji, transportu lub dystrybucji.
Co się wydarzyło?
Ledger potwierdził wykrycie nieautoryzowanego układu elektronicznego w jednym ze swoich portfeli sprzętowych. Sprawa dotyczy urządzeń sprzedawanych przez azjatyckiego dystrybutora CryptoBilis.
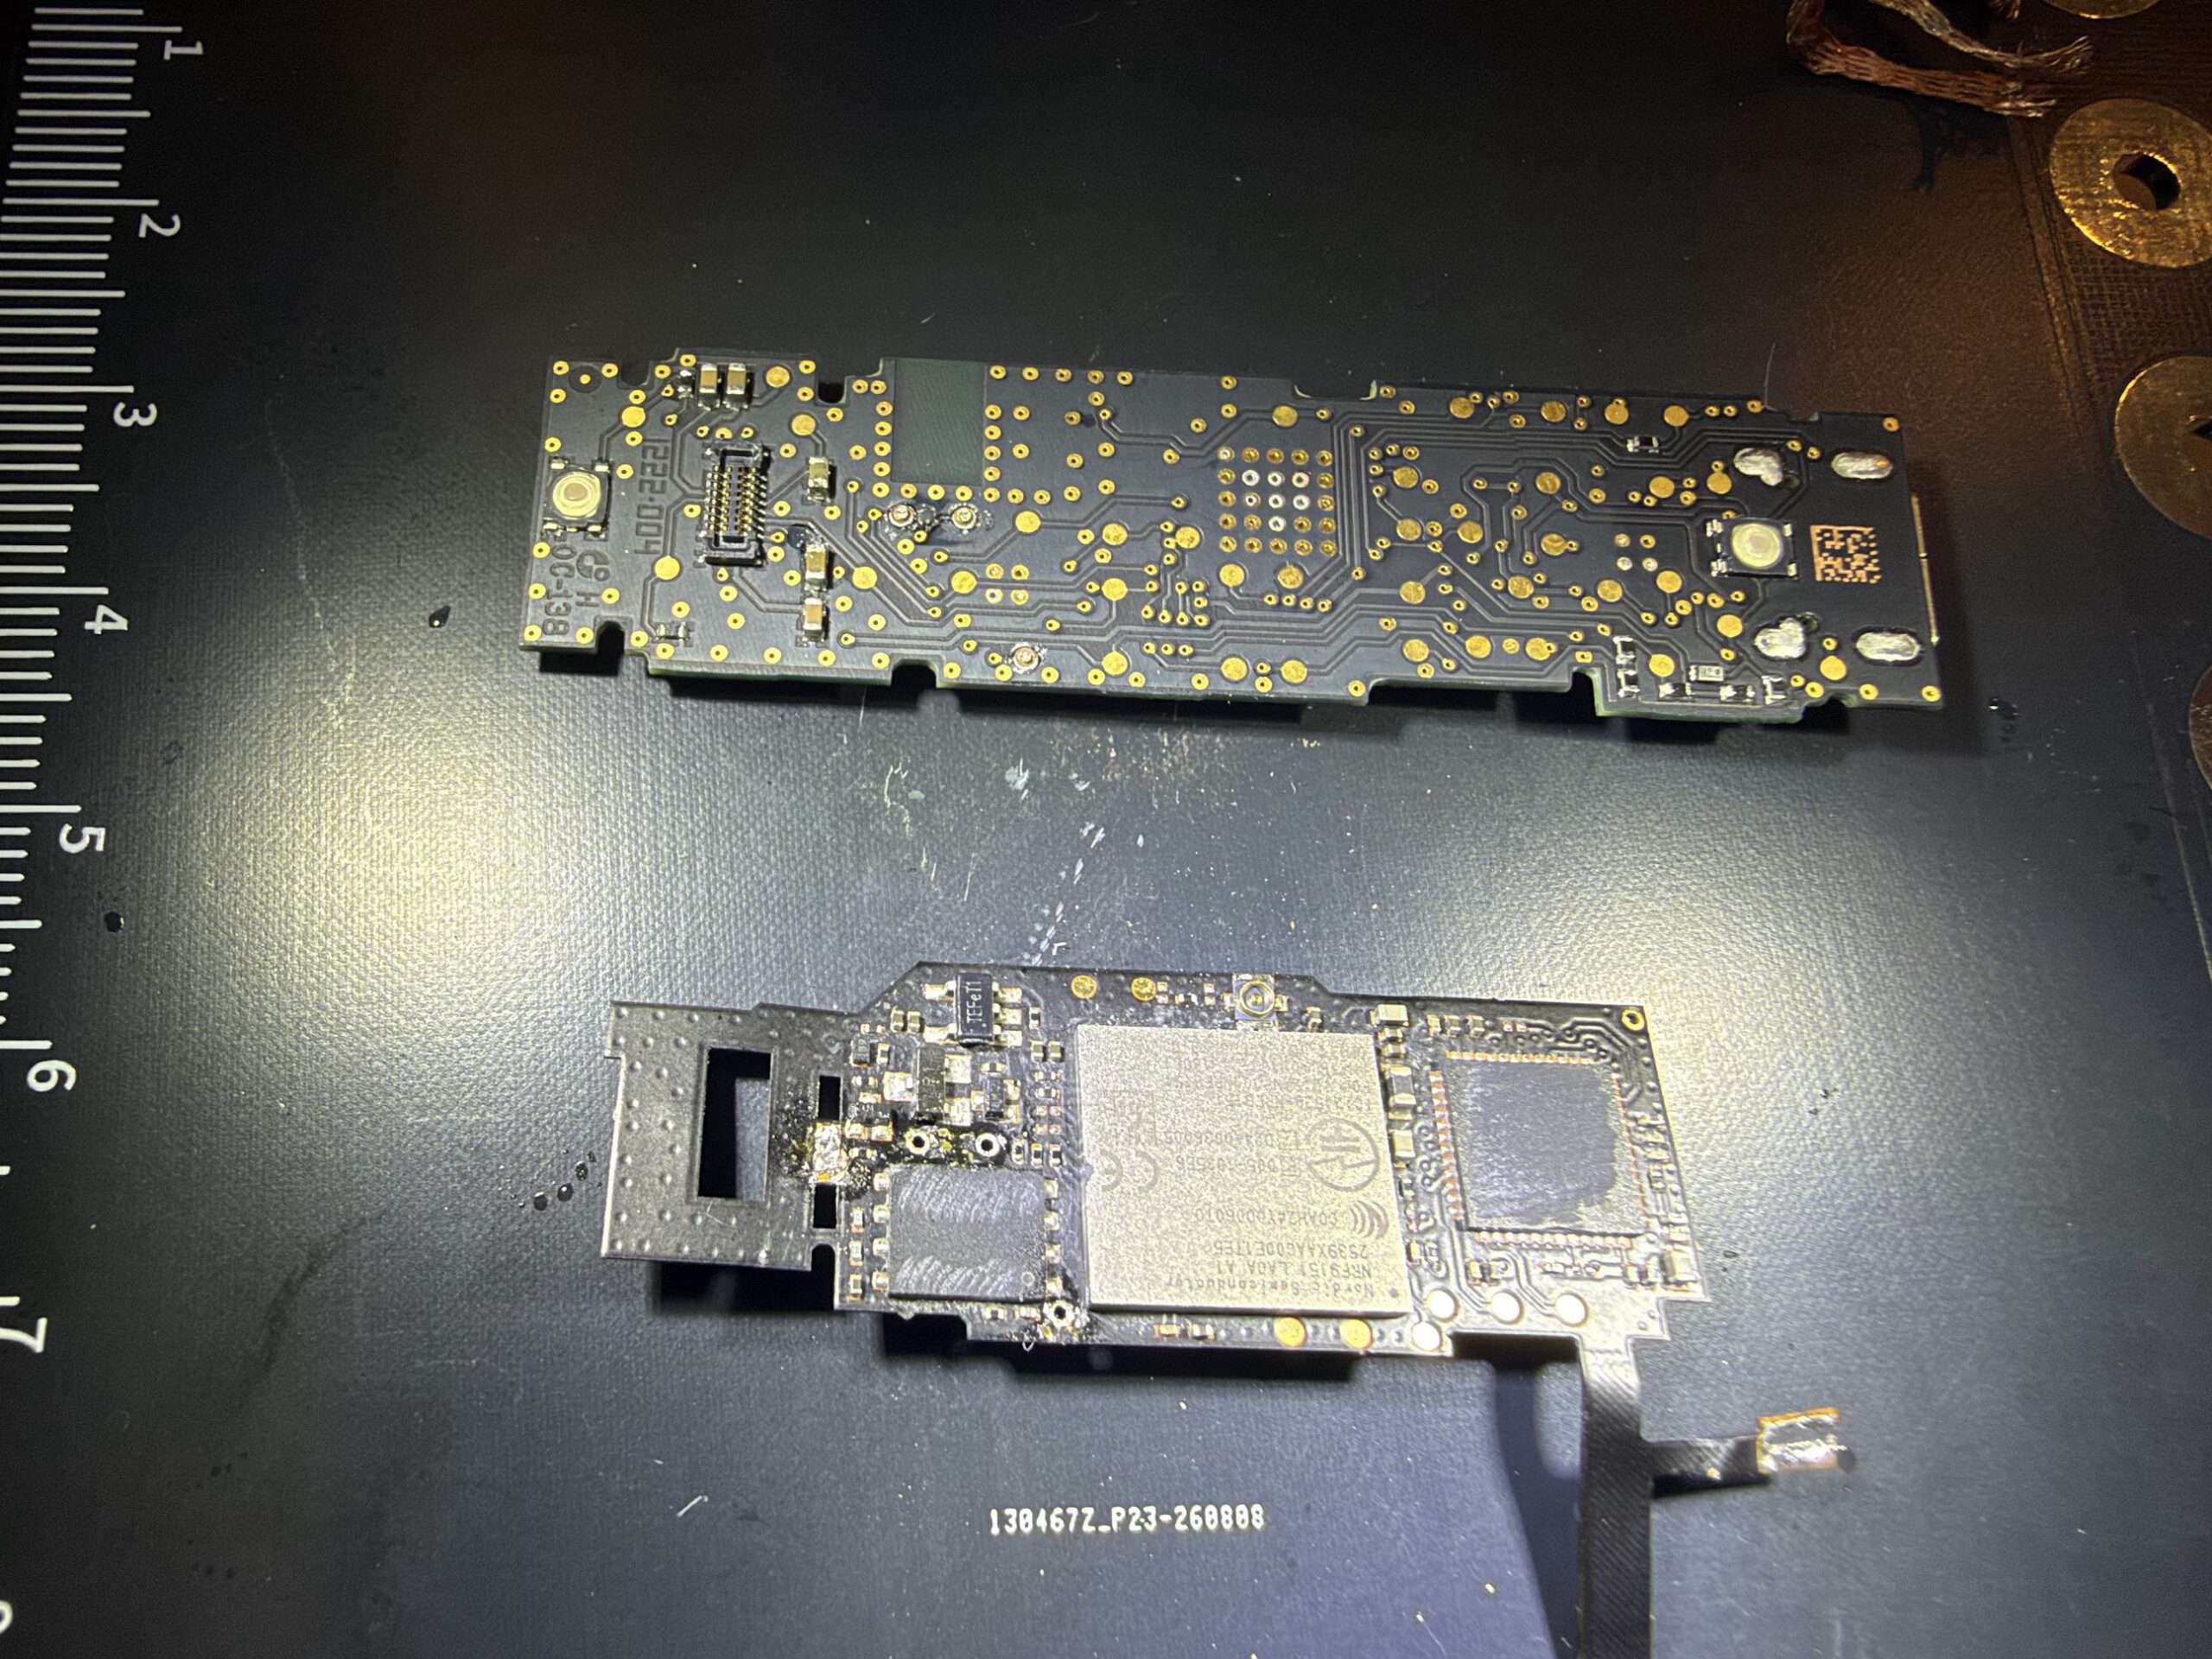
Badacz bezpieczeństwa odkrył dodatkowy chip ukryty za ekranem urządzenia Ledger Nano X. Według analizy technicznej mógł on przechwytywać frazę odzyskiwania wyświetlaną podczas konfiguracji portfela, a tym samym umożliwiać kradzież kryptowalut.
Co szczególnie niepokojące, zmodyfikowane urządzenie znajdowało się w opakowaniu wyglądającym na nienaruszone. Kupujący mógł więc nie mieć żadnych powodów do podejrzeń.
Analitycy blockchain oszacowali podejrzane straty na 92,9 mln dolarów, obejmujące 311 portfeli. Ledger nie potwierdził jednak tej kwoty ani związku kradzieży z wykrytym chipem.
CryptoBilis wstrzymał sprzedaż wszystkich portfeli sprzętowych, a Ledger rozpoczął dochodzenie i kontakt z potencjalnie poszkodowanymi klientami.
Dlaczego to ważne?
Portfele sprzętowe uchodzą za jedną z najbezpieczniejszych metod ochrony kryptowalut. Ich główną zaletą jest izolowanie kluczy prywatnych od komputera i potencjalnie złośliwego oprogramowania.
Ten przypadek pokazuje jednak, że nawet bardzo dobre zabezpieczenia kryptograficzne mogą nie wystarczyć, jeśli ktoś wcześniej fizycznie zmodyfikuje urządzenie.
Nie trzeba łamać szyfrowania ani zabezpieczeń systemu. Wystarczy przechwycić frazę odzyskiwania, która daje dostęp do środków.
Ważne: Nie oznacza to, że wszystkie urządzenia Ledger są zagrożone. Potwierdzono fizyczną ingerencję w co najmniej jedno urządzenie, ale pełna skala incydentu i sposób przeprowadzenia ataku pozostają przedmiotem dochodzenia.
Źródło (13.10.2026):
https://crypto.news/ledger-confirms-hidden-chip-in-crypto-wallet-amid-92m/
Komentarze (9)
 AmebcioFenomen1piorunów
@Legendary_Weaponsmith Krótka list z głowy co odpierdala ta firma:
* Wyciek danych prywatnych klientów, emaile, imiona i nazwiska, adresy zamieszkania, numery telefonów (Francuskie władze ukarały ich grzywną 750tys EUR za ten fuckup)
* Spam na reddicie, zakłamany marketing, opluwanie konkurencji
* Ułomna architektura produktu - MCM nie sprawdza sygnatur firmwaru
* Wdrożenie ułomnej łaty bezpieczeństwa opartej na szybkości odczytu danych z MCU
* Próby ukrycia dziur bezpieczeństwa na drodze NDA wzamian za nagrody w bug bounty
* uceglenie urządzeń klientów nieudolnym wdrożeniem powyższej łaty
* Nieudolny system aktualizacji pluginu wallet connect do stron internetowych do którego dostęp miał były pracownik. Jego maszyna została skompromitowana, i poprzez system aktualizacji zainstalowano malware na WSZYSTKICH stronach używających pluginu Wallet Connect. Setki milionów strat
No i teraz to. Dodam, że na starcie chwalili się, że ich portfel sprzętowy jest nie do pokonania, bo w przeciwieństwie do Trezora (konkurencja) secure element identyfikuje się własnym kluczem. Tyle w temacie.
Trezor też miał pare fuckup-ów, ale nigdy na taką skalę.
 manstainOsobistość0piorunów
@Amebcio TY chyba nie sugerujesz, że Trezor jest święty:
Wyciek danych marketingowych Brevo (Wrzesień 2026)
Wyciek z logistyki ShipMonk
Wyciek z portalu wsparcia
Wyciek z serwisu Mailchimp
Fizyczne odczytanie seeds
...
mimo tego burdelu oba portfele są dobrymi portfelami btw osobiście znam osobe, która w coldcard wallet stracila ok 70 BTC-do tej pory się nie pozbierała
 Legendary_WeaponsmithOsobistość2piorunów
 manstainOsobistość0piorunów
@Legendary_Weaponsmith NIE tylko CryptoBills ale także MediaMark Saturn, gdzie właśnie wstrzymali ich sprzedaż
https://x.com/Ledger/status/2109984923343782374
 Ledger (@Ledger) on XUpdate on Ledger devices at MediaMarkt Saturn 🔽 As of Oct. 13th, MediaMarkt Saturn has stopped, with Ledger’s alignment, the sale of Ledger devices in their stores and online while the investigation continues, following the report of an implant from one customer in Germany. No loss of funds were…Twitter
 FoxtrotLimaGruba ryba0piorunów
@MICK3Y ja kupowałem bezpośrednio od producenta swój portfel, ale rozumiem, że mogą być rynki, na których są dostępni jedynie pośrednicy.
Ciekawe, co teraz zrobi Ledger.
 MICK3YGwiazdor0piorunów
@FoxtrotLima zawsze tak było, wszyscy co siedzą w krypto dłużej niż 5 lat śpiewali żeby kupować bezpośrednio, nie rozumiem zdziwienia że w końcu to się stało. Skoro było możliwe (ledger odpakowuje się prosto jak baton Mars XD) to zakładałem że to się stanie wcześniej czy później. Znowu trezor nie miał wpadki, znowu ucierpiał przez gamoni z francji i teraz traci bo likwiduje swoje umowy z pośrednikami bo ucierpiał cały wizerunek hardware walletów
Legendary_WeaponsmithOsobistość0piorunów@FoxtrotLima kto powiedział, że sprzęt idący 2 tygodnie nie był modyfikowany po drodze?
FoxtrotLimaGruba ryba0piorunów@Legendary_Weaponsmith czyli nawet autoryzowanemu sprzedawcy nie można ufać i tego typu sprzęt kupować tylko od producenta.
Legendary_WeaponsmithOsobistość3piorunówCo za po⁎⁎⁎⁎na akcja. Sorry za slop, ale wolałem się pobawić w tym czasie generowaniem miniaturki.
Teraz będzie chyba więcej takich akcji. Coraz więcej modeli działa na coraz tańszym sprzęcie i Reverse Eng robi się podobno bardzo łatwe. Tylko używając publicznych (w odróżnieniu do prywatnych) modeli ryzykujemy bany oraz zostawiamy ślady.
Z drugiej strony, jeden przekręt na dwa miliony dolarów i jesteśmy ustawieni do końca życia.