Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#cybersecurity

Fanatyk

w Hydepark

38piorunów

Zgadnijcie kto na dziś miał zaplanowane podpisanie umowy o współpracę (i podpisał!) z bardzo ambitnym dystrybutorem ?

no jak to kto? Ja.

Będzie z tego dużo pracy z tego co widzę :dollar:

Mocarz4piorunów

@GordonLameman Kwestia marketingu.

Dla managementów: „CrowdStike wreszcie zarządził globalną inwentaryzację. Twój admin podszedł do każdego systemu osobiście, stare i niepotrzebne wreszcie zostały wyłączone”.

Dla IT: „ktoś w CrowdStike prawdopodobnie zatrzymał kolejną falę zwolnień w IT. Teraz widać, ile w biznesie zależy od systemów IT. Widać też, że trzeba jednak czasem podejść do komputera i admin z dalekiego kraju się nie nada. A admin z dużej firmy zewnętrznej może nie mieć czasu albo podnieść cenę”

Pokaż więcej komentarzy (19)

Mocarz

w macOS

1piorunów

OpenAI reaguje w związku z problem bezpieczeństwa danych w ChatGPT na macOS

W aplikacji od #OpenAI na #komputery #Apple odkryto poważny problem. Po drobnej modyfikacji plików programu okazało się, że treści rozmów prowadzonych przez użytkownika były przechowywane lokalnie w formie czystego tekstu. Jak to możliwe, że program napisany przez niezależnego dewelopera był w

Gruba ryba

w Cybersecurity

8piorunów

Wysyp nagrań z OH MY H@CK 2023

Adam Haertle: Bo to niedobra rada była, czyli rekomendacje, które szkodzą, zamiast pomagać | OMH 2023
https://youtu.be/wi0XQhhoF08

Wszystko tutaj ->
https://www.youtube.com/@PROIDEAconferences/videos
Łącznie 30 nagrań, również bardziej technicznie.

Fenomen

w Nauka

1piorunów

Tłumacz w dobrej wierze takiemu @Cybulion,że coś jest newsem w a ten dalej,że to szurstwo i po podaniu linków zesra się wrzucając na czarną... Tak jakby bycie "szurem" oznaczało bycie niewykształconym idiotą... No sorry...

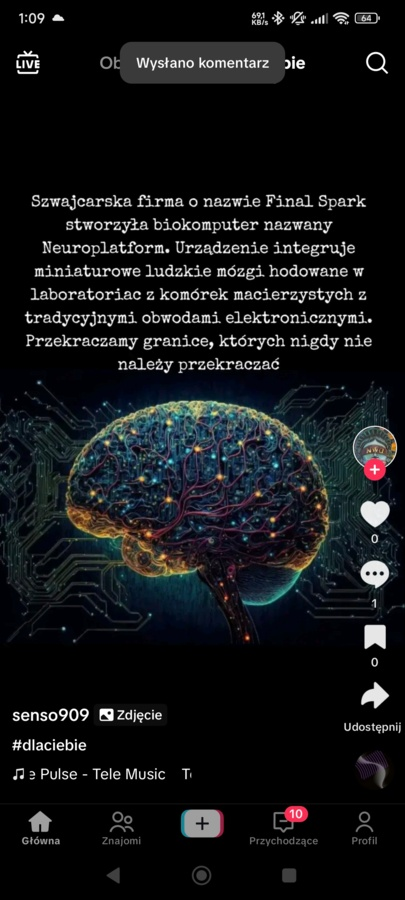
O czym mowa i dlaczego wrzucam to w temat "nauka" ? O organoidach/biokomputerach. Brain-on-a-chip jest jednym z ciekawszych prób badań naukowych nad mózgiem i jednocześnie nad (bio)elektroniką którą streścić można jako badanie łączenia z elektroniką elektronice i organicznych neuronów. Oczywiście głównie chodziło o badania nad mózgiem/jego tkankami.Ale przecież potencjalne możliwości nie kończą się na tym.

Materiały prasowo-naukowe które o tym wspominają to przykładowo:
https://sg.news.yahoo.com/scientists-connect-16-mini-brains-175012628.html
https://www.ntnu.edu/documents/984515/1284095817
https://ncats.nih.gov/research/research-activities/tissue-chip/meet-chip/brain
https://www.technologyreview.com/2023/12/11/1084926/human-brain-cells-chip-organoid-speech-recognition/

Macie i na youtubie:
https://www.youtube.com/watch?v=_Il1sKcC53w
A teraz może kilka artykułów naukowych bo nie chce się wam wierzyć ? ależ oczywiście

Artykuły w Nature. Naukowiec który badał tego typu wcześniej - Edward Rogers koncentrował się raczej na wykorzystaniu tego typu układów w badaniu urazów mózgu:
https://www.nature.com/articles/s41598-019-51541-x - 2019. Wcześniejszy artykuł w Nature Rogersa.
https://www.nature.com/articles/s41598-022-14937-w - 2022.
https://www.ncbi.nlm.nih.gov/pmc/articles/PMC6783295/ - 2022. Również nastawione głównie na medycynę i badanie chorób
I tutaj macie materiał o "biokomputerze" w Nature - niestety za paywallem:
https://www.nature.com/articles/d41586-023-03975-7
Inny artykuł - będący wstępniakiem odnośnie wykorzystania organoidów:
https://www.frontiersin.org/journals/science/articles/10.3389/fsci.2023.1017235/full

A tu już artykuł rozważający ewentualny wpływ organoidów na :
https://www.mdpi.com/2674-1172/3/2/7

Zatem "Szurstwo" ? To co pisze @Cybulion do @CzosnkowySmok
>@CzosnkowySmok spokojnie, mini mózgi nic ci nie zrobią
Jest zabawnym pieprzeniem ignoranta. Na razie oczywiście nie zrobią. Ale cholera wie do czego w przyszłości można wykorzystać opartą o nie elektronikę. Ponieważ badania nad organoidami podobnie jak optogenetyka i magnetogenetyka są faktem,są dziedzinami nauki których większość nie kojarzy - ale potencjalnie groźniejszymi dla nas jak AI. Groźniejszymi przez to,że badania te dają przełożenie dające narzędzia przyszłej ingerencji w działanie naszych mózgów.Ponadto widzę tu coś całkiem blisko opowiadania Harlana Ellisona "Nie mam ust a muszę krzyczeć":
https://en.wikipedia.org/wiki/I_Have_No_Mouth,_and_I_Must_Scream

Mistrz1piorunów

@dsol17 ja pi⁎⁎⁎⁎le nie miałem cię na czarno ale mocno to rozważam. Twoje przemyślenia są w stylu "teraz ktoś bada komórki mózgowe, więc NIE WYKLUCZONE jest, że stworzą super potężne AI, którego jedynym celem będzie zniszczenie ludzkości i zniewolenie wszystkich, w imię władzy elit, TO JUZ SIE ZACZĘŁO".

Ator, to ty?

Pokaż więcej komentarzy (3)

Fanatyk

w Hydepark

6piorunów

Oooj
Oj
Ciepło

https://www.teamviewer.com/en/resources/trust-center/statement/

Pokaż więcej komentarzy (2)

Osobistość

w Hydepark

9piorunów

Wszyscy "youtuberzy" to kłamcy! Dowód? Proszę bardzo! Blok Ekipa, 7 metrów pod ziemią, Historia bez Cenzury a nawet mój ukochany Kacper Pitala oraz inni... ( ͠° ͟ʖ ͡°) Tylko kasa, kasa, kasa! ( ͠° ͟ʖ ͡°)

https://www.youtube.com/watch?v=bS6exO5SRfU

Pokaż więcej komentarzy (6)

Zawodowiec

w Bezpieczeństwo

3piorunów

OSINT - pozyskiwanie informacji z wykorzystaniem map - devszczepaniak.pl

Mapy stanowią świetne źródło informacji w ramach analiz prowadzonych z wykorzystaniem metod białego wywiadu. W artykule przedstawiłem wybrane narzędzia wykorzystujące mapy i pokazałem ich możliwości. #bezpieczenstwo #cyberbezpieczenstwo #cybersecurity #osint

Osobistość

w Hydepark

2piorunów

Niestety ale nawet Windows 11 LTSC nie spełnił moich oczekiwań. Podczas uruchamiania Eksploratora Windows za każdym razem czuć „laga” przez ok. 1s zanim się on załaduje w pełni mimo 7800X3D, RTX 4080, 32 GB RAM, SSD i monitora 144Hz. ( ͡° ͜ʖ ͡°) Nawet wiem jaka jest przyczyna - MS „przepisywał” eksploratora na nowy język i obecny ma problemy nawet z monitorami 144Hz więc loguje i nie jest tak respansywny. Nie wspominam nawet o braku możliwości ukrycia ikony dźwięku na pasku zadań… wracam na Windows 10 IoT LTSC 2021 wspieranego aktualizacjami zabezpieczeń do 2031 roku 😎

Autorytet0piorunów

@gawafe1241 A gierki jak chodzą?

Osobistość1piorunów

@moderacja_sie_nie_myje zajebiście! Wiedz że wersja IoT LTSC jest odchudzona ze "śmieci" M$, mierząc testy na 10 IoT LTSC vs 11 IoT LTSC wyniki są porównywalne, zestawiając to ze zwykłym Windows 10 już tak fajnie nie jest - Windows 10 jest "w tyle". Nie polecam instalacji zmodyfikowanych obrazów typu AtlasOS lub podobne bo nie masz pewności co tam siedzi. Win 11 IoT LTSC ma nieco większy narzut na CPU i RAM - przynajmniej w moim przypadku temperatury i zużycie są nieco wyższe aniżeli Windows 10 IoT LTSC w IDLE. ¯\\( ͡° ͜ʖ ͡°)/¯

Cóż... do instalacji Win 11 skłoniło mnie to że jest więcej wdrożonych technologii odpowiadających za bezpieczeństwo, "mniej" rozpier^olony UI między "nowym" a "starym" ALE jeśli kosztem ma być mulący eksplorator to podziękuję ale nie. Myślałem że Windows 11 LTSC już wyjdzie z wieku dziecięcego ale jak widać - nie. ¯\\(ツ)/¯ Wstrzymam się do kolejnej wersji LTSC, mam czas do 2031r. ( ͡° ͜ʖ ͡°)

Osobistość1piorunów

@moderacja_sie_nie_myje wstyd się przyznać ale jeszcze nie ( ͠° ͟ʖ ͡°) Ze mną to nie tak łatwo pójdzie że przyszedł komp to gramy, co to to nie ( ͠° ͟ʖ ͡°) Chcesz listę to proszę:

-Rozpakowanie
-obejrzenie czy wszystko całe
-stres-testy każdego podzespołu
-zapisanie temperatur, obrotów
-poprawianie kabli <mimo że w serwisie zrobili to naprawdę ok>
-dołożyć dysk na backup danych
-dokupiłem 3 wiatraki <mimo że było już zamontowane 5 w miarę optymalnej konfiguracji>
konfiguracja BIOS i każdej opcji wraz z aktualizacją
-modyfikacja RGB <CPU świeciło się na "tęczowo" <niepodpięty kontroller, serwis nieładnie, nieładnie, nie postarali się> a chciałem żeby się zsynchronizowało z obudową na konkretny kolor, potem i tak to wyłączyłem w pizdu bo na co 30 letniemu chłopu RGB jak psu jajca hehe ( ͡° ͜ʖ ͡°)
-ustawianie krzywej wentylatorów
--> dobór systemu jak widać jesteśmy tutaj 😉
-wstępna konfiguracja systemu
-idą w ruch działa grubego kalibru ( ͡° ͜ʖ ͡°) cmd, powershell, gpedit.msc, regedit, services.msc i takie tam
-instalacja RDR2 ( ͡° ͜ʖ ͡°) <testowałem wcześniej czy chodzi na full detal 4K, 60 - tak chodzi > ( ͡° ͜ʖ ͡°)
-instalacja modów
-mogę ograć teraz RDR2
-powtórz instalację gry, modów, opcjonalnego spolszczenia i graj w kolejną...

słowem jestem popierdolony bo pewnie jeszcze coś dopnę do tej listy zanim zacznę grać w RDR2 ( ͡° ͜ʖ ͡°)

Autorytet1piorunów

@gawafe1241 Nie wiem co Ty w niej widzisz. Solidna gra, bardzo mocno fabularna, wg mnie w3 znacznie lepszy był. Rdr2 musiałbym zaczynać od nowa żeby ogarnać że pierwszy etap gry na północy też można było polować. A tak poza tym to nuda troszkę.

Osobistość1piorunów

@moderacja_sie_nie_myje cóż, są gusta i guściki, ja się zakochałem bo już miałem dość gier "szybko! szybko!" ( ͡° ͜ʖ ͡°) Czemu tak kocham gry stealth i turn-based? Bo to czeba usiąść powolutku na spokojnie i pomyśleć a nie szypko bo ciem zabijo, ruchy ruchy! ( ͡° ͜ʖ ͡°) Wiedźmin 3 też już czeka ( ͡° ͜ʖ ͡°) Największe parcie miałem na RDR2 i Forza Horizon 5... oto moja niepełna lista gierek, jedne gorsze inne lepsze ale wszystkich jeszcze nie ściągnąłem a Vice City się prosi by w nie zagrać, wręcz błaga... ( ͡° ͜ʖ ͡°)

Osobistość1piorunów

@moderacja_sie_nie_myje cóż... nie wiem, jakoś cholerka mnie ominął ten cały hype na ghotica... widziałem na kawiarence internetowej jak pykają ale my to głównie z chłopakami CS 1.6 / Quake 3 Arena 😎 Ja tam wolałem Jagged Aliance 2, Pizza Syndicate, ROME: Total War, Airlines Tycoon 2, Vice City, NFS Underground 2 / MW, Splinter Cell Chaos Theory czy Gorky Zero ( ͡° ͜ʖ ͡°) Nie przepadam za fantasy... owszem jak coś mnie wciągnie jak taki choćby wiesiek czy GoW to chętnie ale żeby tak odpalić Ghotic, Skyrim to nie... myślę że miało to związek z moim dzieciństwem kiedy dostałem na płycie CD "Encyklopedię zjawisk paranormalnych" a potem wieczorami wypatrywałem chupacabry ( ͡° ͜ʖ ͡°) A potem to już lawinowo poleciało - technologia, kosmos, futurystyka, podróże w czasie, Dr. Who, Battlestar Gallactica, SG-1, Knight Rider, Miami Vice... kurwa, kiedy to minęło... ( ͠° ͟ʖ ͡°)

Pokaż więcej komentarzy (15)

GURU

w Hydepark

12piorunów

"W najbliższych 2 tyg. będzie największa aktywność ataków cybernetycznych na Polskę kierowana z Rosji. Największa od 5 lat." powiedział Minister Cyfryzacji K. Gawkowski w Radiu Zet

- źródłem informacji o planach jest spotkanie ministrów cyfryzacji w Brukseli, na którym wicepremier był 2 dni temu
- celem ma być destabilizacja Europy przed wyborami do parlamentu
- ataki mają być 2 typów:

(1) DEZINFORMACJA
Można się spodziewać twitnięć ze zhackowanych kont polityków, fałszywych artykułów/komunikatów na zhackowanych stronach, w tym mediów. Nic czego już nie było.

Tego typu fejki (a nawet deep fejki) często łykają i puszczają dalej tzw. użyteczni idioci, bo fałszywa wiadomość podkopuje autorytet np. polityka, którego nie lubią. Ale w rzeczywistości jest to celowe wprowadzanie chaosu, por.

Rada:
uważajcie co "podajecie dalej" i weryfikujcie mocno wszystkie "szokujące" wiadomości. Nie przykładajcie ręki do planu .
Rzućcie okiem na nasze 2 bezpłatne szkolenia jak weryfikować treści i wykrywać dezinformację prostymi narzędziami:

b. Krótki filmik z 8 radami: https://www.youtube.com/watch?v=DcRM22R-DOs

(2) ATAKI NA INFRASTRUKTURĘ KRYTYCZNĄ
Tutaj pracę do odrobienia mają osoby z działów IT poszczególnych obiektów. Ostatnio opublikowano szczegółowe zalecenia dla obiektów IK, dzięki którym zmniejsza się powierzchnia ataku od strony internetu, ale Stuxnet pokazał, że atak może nadejść także ze środka.

Zwykli ludzie nie mają tu jednak nic do powiedzenia, więc jedyne co możecie zrobić, to założyć, że jakiś atak może się, niestety, powieść, co spowoduje chwilowe problemy w dostępie do energii, łączności lub wody.

Rada:
a. zadbajcie o zapasy jedzenia / wody i gotówki na kilka dni i zadbajcie o alternatywne metody łączności
Jak to zrobić?

Rzućcie okiem na 2 darmowe materiały od nas:
a. alternatywna łączność: https://www.youtube.com/watch?v=wbe_B3p9X8k
b. pełne przygotowanie na sytuacje kryzysowe:
https://niebezpiecznik.pl/post/darmowy-live-pomoc-ukrainie/

via: niebezpiecznik oczywiście

Autorytet4piorunów

Konta Ssakiewicza zhakowane od ponad ośmiu lat xD

Pokaż więcej komentarzy (5)

Gwiazdor

w Hydepark

26piorunów

Wykres częstotliwości kodow pin do kart.

Pokaż więcej komentarzy (14)

Gruba ryba

w Cybersecurity

11piorunów

Projekt ARTEMIS

W roku 2023 CERT Polska inaugurował kolejne działania poprawiające bezpieczeństwo polskiego internetu. Jednym z zainicjowanych w tym czasie projektów był Artemis.

_W 2023 roku łącznie przeskanowano ok .50.6 tys. domen i adresów IP i ok. 251.7 tys. subdomen, odkrywając ponad 180 tys. podatności lub błędnych konfiguracji._

Skanowano strony i domeny:
szkół i placówek oświatowych, młodzieżowych, domów kultury, przedszkoli czy poradni psychologiczno-pedagogicznych, jednostek samorządu terytorialnego, wywozu śmieci, systemy obsługujące pocztę, domeny gov.pl, badanie na zlecenie Organu Właściwego ds. cyber bezpieczeństwa w sektorze zdrowia, uczelni - były to np. strony wydziałów, ale też domeny związane z konferencjami czy projektami naukowymi, banków, posłów, senatorów, prezydentów miast i partii politycznych w kontekście wyborów parlamentarnych w 2023 i samorządowych
w 2024, badanie na zlecenie Ministerstwa Infrastruktury, gazet i portali lokalnych, operatorów usług kluczowych, producentów automatyki przemysłowej.

Łącznie zgłoszono ok. 184.8 tys. podatności lub błędnych konfiguracji,
w tym ok. 11.6 tys. wiążących się z wysokim, ok. 106.8 tys. - średnim i ok. 66.3 tys. - niskim zagrożeniem.
Błędną konfigurację wykryto w ok. 65.8 tys. przeskanowanych domenach/subdomenach.

Znaleziono:
• ok. 78.7 tys. przypadków korzystania z nieaktualnego oprogramowania - stwarza to ryzyko ataku
przy użyciu znanych podatności - niektóre z nich mogą skutkować tym, że ze strony można pobrać
dane, inne pozwalają zmieniać treść strony lub np. uzyskać uprawnienia administratora,
• ok. 44.2 tys. przypadków problemów z konfiguracją SSL/TLS - stwarza to ryzyko przechwycenia ko-
munikacji użytkownika ze stroną - jeżeli dane zostaną przechwycone i pojawił się tam login i hasło,
to przestępca może je poznać i zalogować się do serwisu jako uprawniony użytkownik,
• ok. 27 tys. przypadków błędnie skonfigurowanych mechanizmów weryfikacji nadawcy poczty e-mail
- stwarza to ryzyko wysyłania fałszywych e-maili z danej domeny,
• ok. 16 tys. przypadków, gdy zasób taki, jak np. panel administracyjny czy panel logowania (np. do
bazy danych czy usługi zdalnego pulpitu) był dostępny publicznie - atak jest możliwy np. jeśli jedno
z kont ma słabe hasło albo jeśli w usłudze występują podatności,
• ok. 11.2 tys. przypadków, gdy informacje o konfiguracji serwer a, lista subdomen lub listy plików
w folderach na serwerze były dostępne publicznie - może to atakującemu ułatwić rekonesans, po-
znanie używanego oprogramowania lub nazw plików, które nie powinny być dostępne publicznie,
a w konsekwencji także umożliwić ich pobranie,
• ok. 4.5 tys. przypadków konkretnych krytycznych lub poważnych podatności umożliwiających np.
przejęcie strony lub pobranie danych z bazy danych,
• ok. 3.4 tys. przypadków, gdy wrażliwe dane, takie jak: kopie zapasowe, kod źródłowy, zrzuty bazy
danych czy dziennik zdarzeń serwera były dostępne publicznie,
• 20 przypadków, gdy domena zbliżała się do wygaśnięcia - odpowiednio wczesne powiadomienie
instytucji zmniejsza ryzyko niedostępności usługi lub przejęcia domeny przez atakującego.

Administratorzy systemów otrzymują na bieżąco informacje o wykrytych podatnościach.
Skanowanie jest automatycznie, dlatego też powyższe liczby mogą zawierać duplikaty lub odnosić się
do sytuacji, w których w rzeczywistości podatność nie występuje, ponieważ np. wykryto niepoprawnie
skonfigurowane SSL/TLS w domenie, która w praktyce nie jest używana.

https://cert.pl/uploads/docs/Raport_CP_2023.pdf


Lider

w Cybersecurity

28piorunów

Jak pół sekundy uratowało świat przed zagładą?

https://youtu.be/44HSTVBvAO4


Pokaż więcej komentarzy (4)

Fanatyk

w Hydepark

215piorunów


Osobistość3piorunów

Serio lektury są audiobookami? Tam chyba chodzi o czytanie a nie poznanie fabuły czy treści...

Osobistość1piorunów

@ElektrolizatorDwuczlonowy To równie dobrze można iść na film. W sumie po co umieć czytać?

Przecież treści w książkach to ostatnie miejsce bez błędów ortograficznych jakie możemy dzisiaj spotkać. Później czytasz jakiś artykuł w necie i łapiesz się za głowę co za jełop zwany dziennikarzem to pisał.

Fenomen3piorunów

@viollu Oglądałeś w ogóle jakąkolwiek adaptację filmową przeczytanej przez siebie książki?
Po co czytać właśnie lektury w takim razie, skoro można czytać dowolny tekst?
Btw, "książki nie mają błędów ortograficznych". LOL

Pokaż więcej komentarzy (19)