Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#informatyka

GURU

w Hydepark

9piorunów

Maszynka do NN c.d.

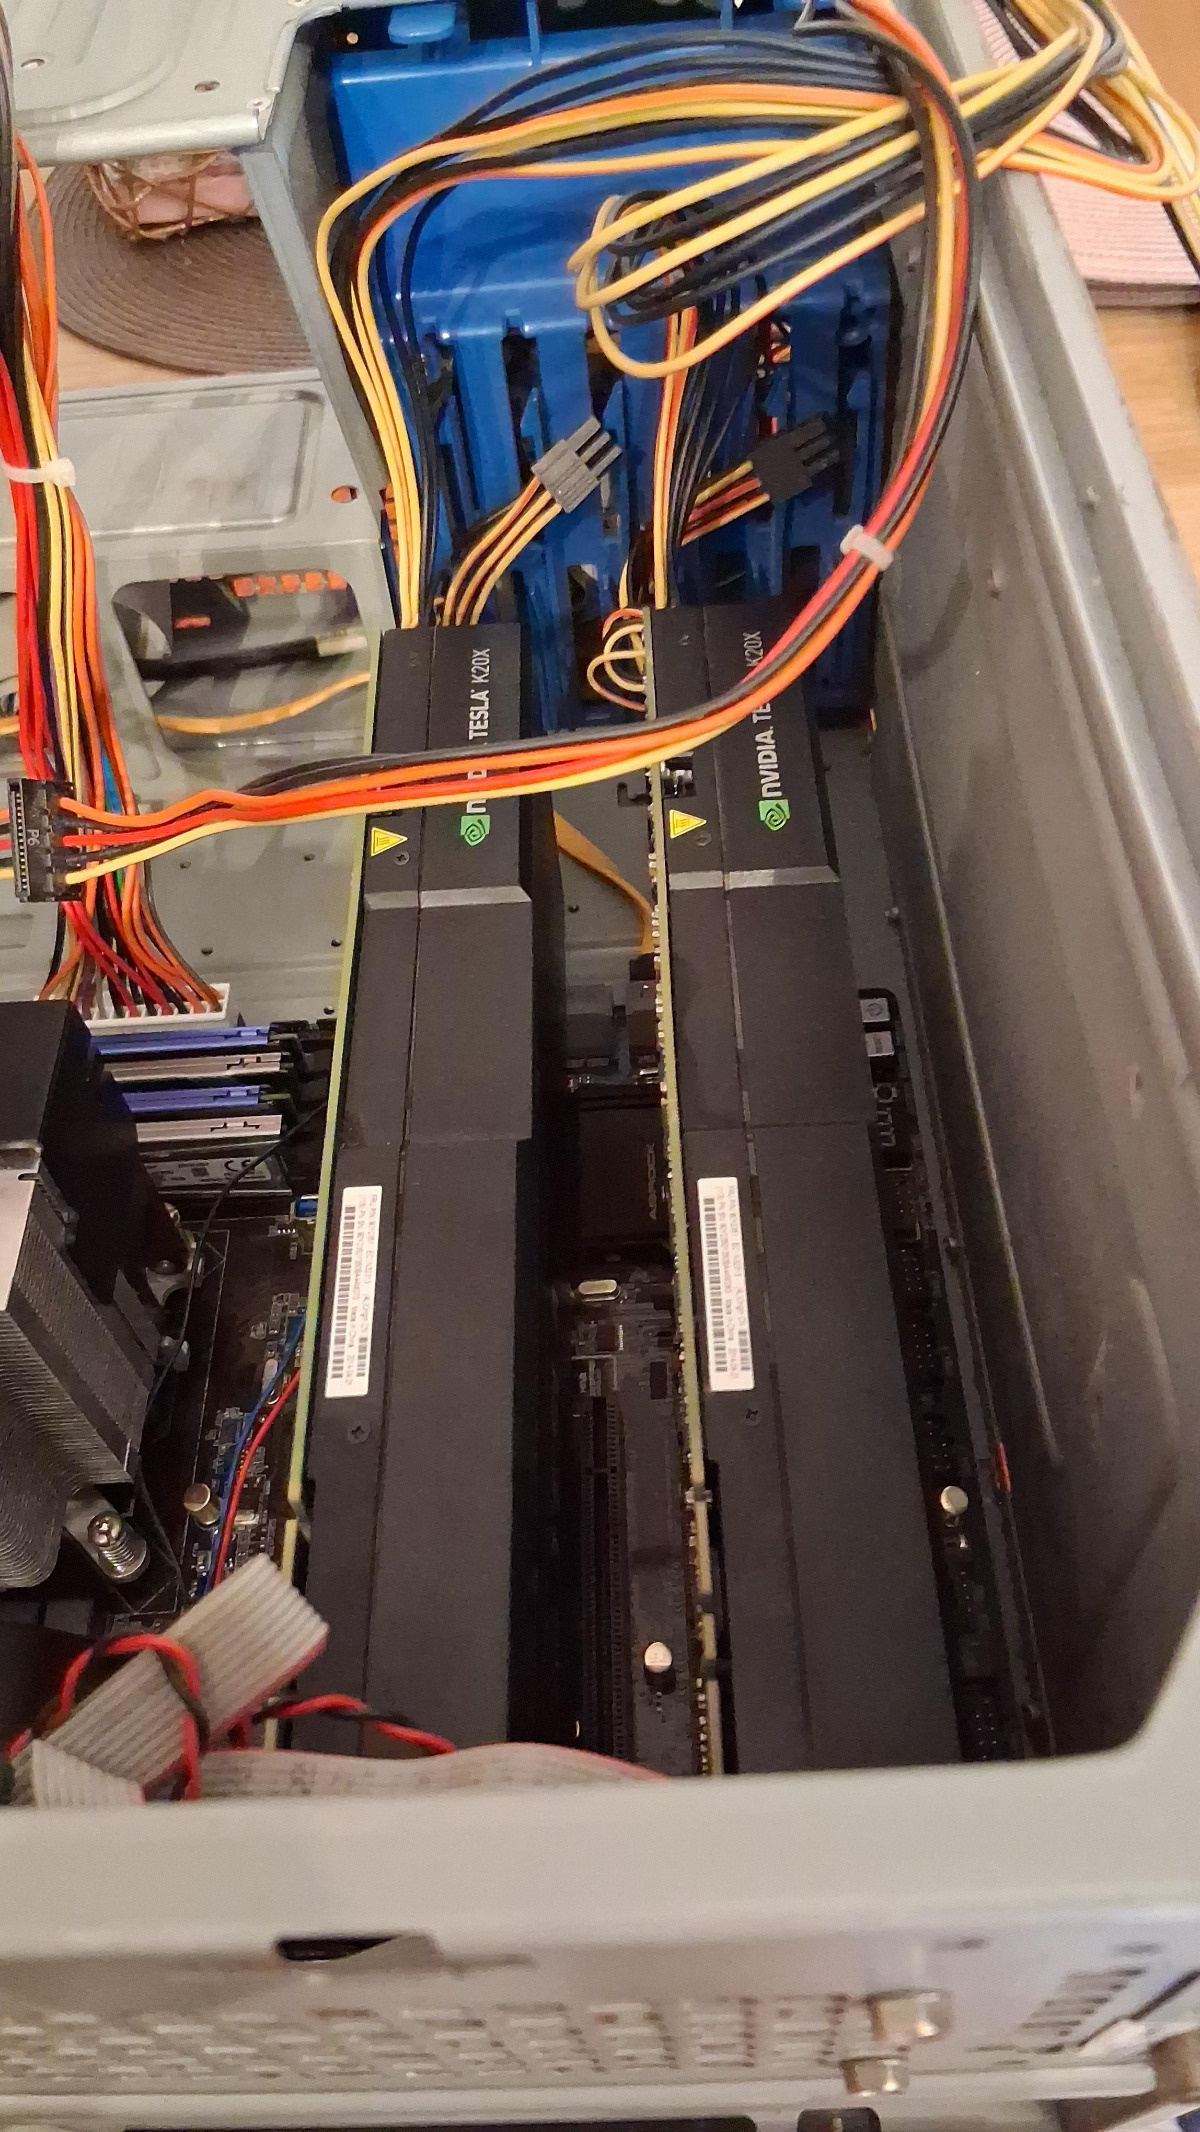
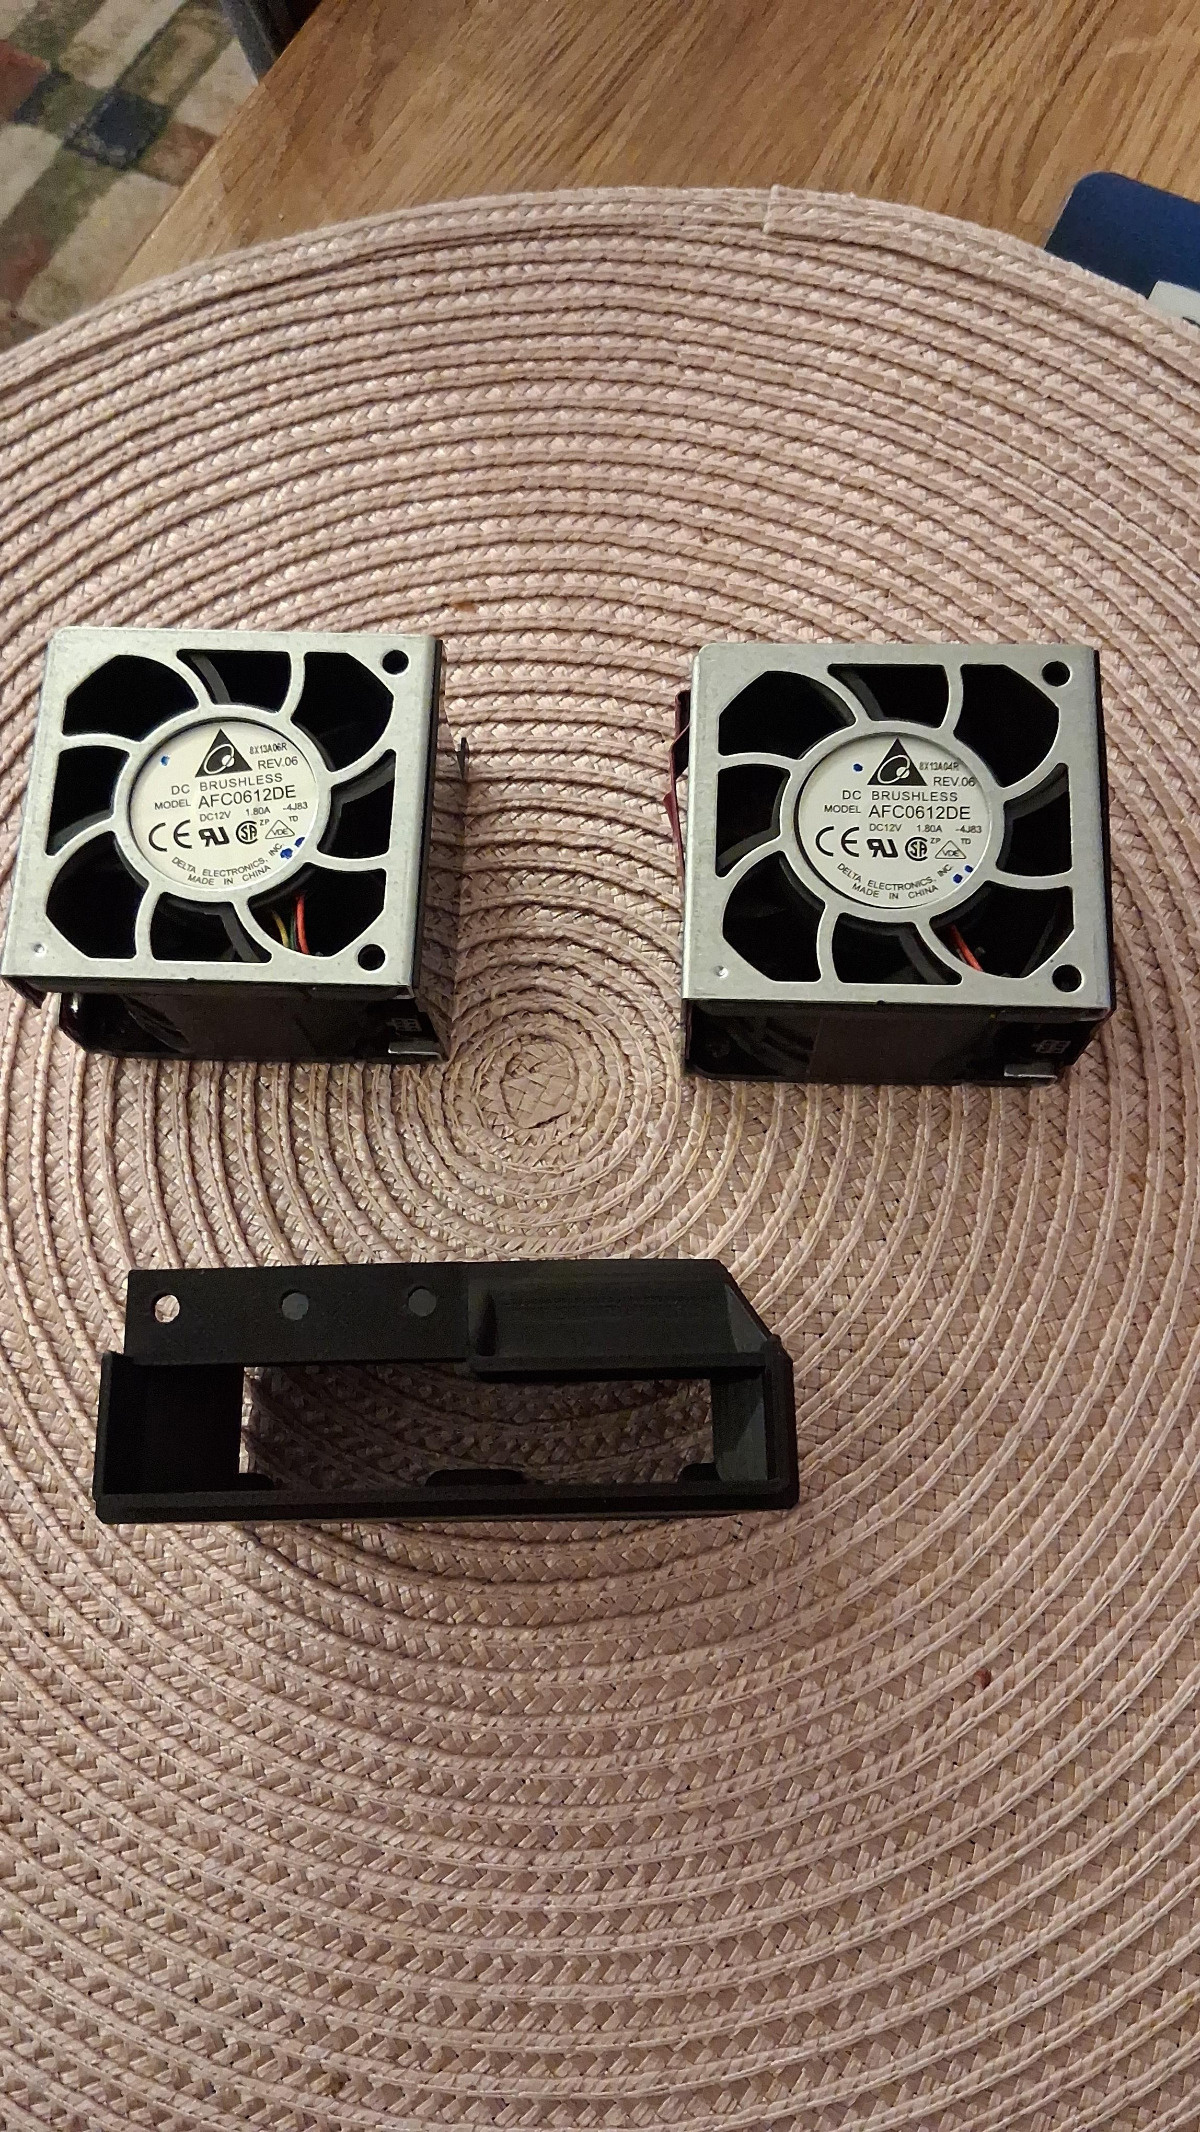
Czas pobawić się CAD-em i pożenić wentyl serwerowy z kanałem powietrznym do GPU.

Przy możeniu dwóch macierzy 4096x4096 w pętli, w ciągu 5 minut temperatura GPU dojechała do 75*C.
Pokaż więcej komentarzy (3)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.11.18.md

How to hack APIs in 2026 - https://labs.detectify.com/how-to/how-to-hack-apis-in-2026/

CVE-2026-23866: Finding a Whatsapp NDay - https://numb3rs.re/posts/cve-2026-23866-finding-a-whatsapp-nday/

A Novel Powershell AMSI & ETW Bypass: Function Pointer Cache Hijacking - https://www.maltrak.com/blog/powershell-amsi-etw-bypass-function-pointer-cache-hijacking

Hunting for DOM-based XSS vulnerabilities: A complete guide - https://www.intigriti.com/researchers/blog/hacking-tools/exploiting-dom-based-xss-vulnerabilities

From Arbitrary File Read to Shell: Yet Another RCE in Telerik - https://tantosec.com/blog/2026/10/telerik-file-read-to-rce/

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.11.16.md

Introduction To Harness Engineering For Vulnerability Research - https://grahamhelton.github.io/harness-engineering-workshop-book/harness-components/memory/index.html

Win x64 Shellcode – Part 1: Why We Can't Use Static Addresses - https://proteqtum.com/posts/01-win-x64-shellcode-introduction_en/

Choose Your Backend: Three TLS Bugs in GoAhead - https://foxio.io/blog/choose-your-backend-three-tls-bugs-in-goahead

ARTEX and Friends: Enter Agentic Offensive Frameworks - https://cloud.google.com/blog/topics/threat-intelligence/artex-and-friends-enter-agentic-offensive-frameworks?hl=en

Introducing ProtoSpector: A Burp Suite Extension for Analyzing, Tampering With, and Testing Protobuf and gRPC Traffic - https://blog.doyensec.com/2026/11/12/protospector.html

GURU

w Hydepark

14piorunów

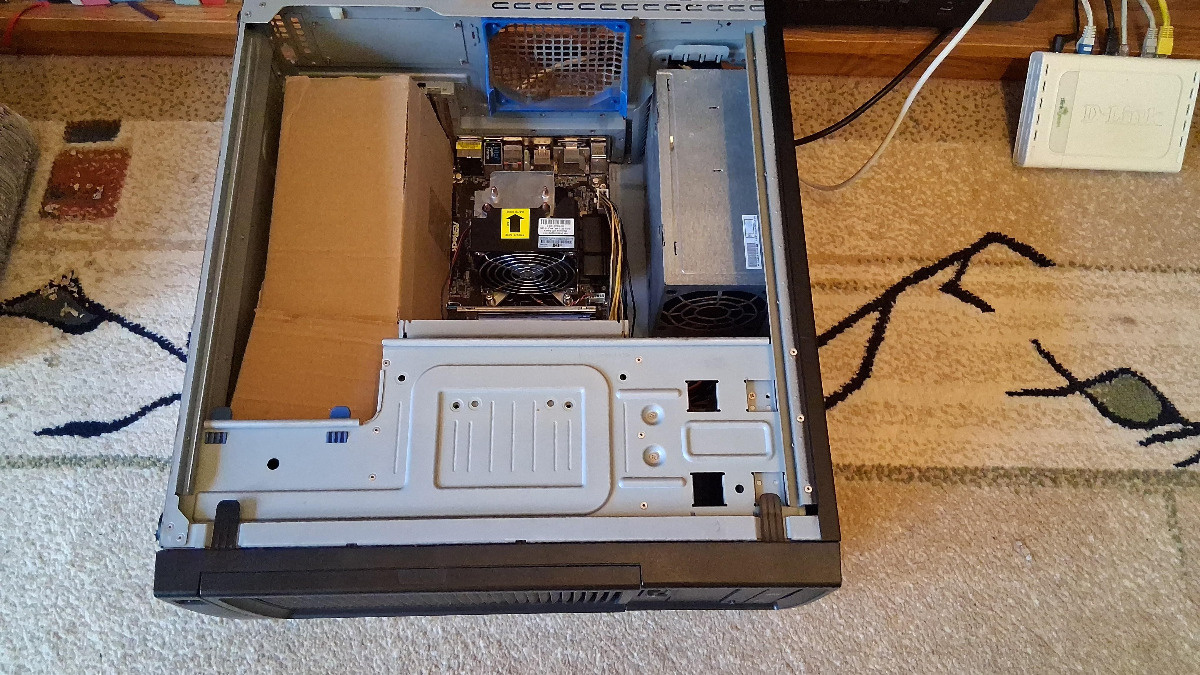
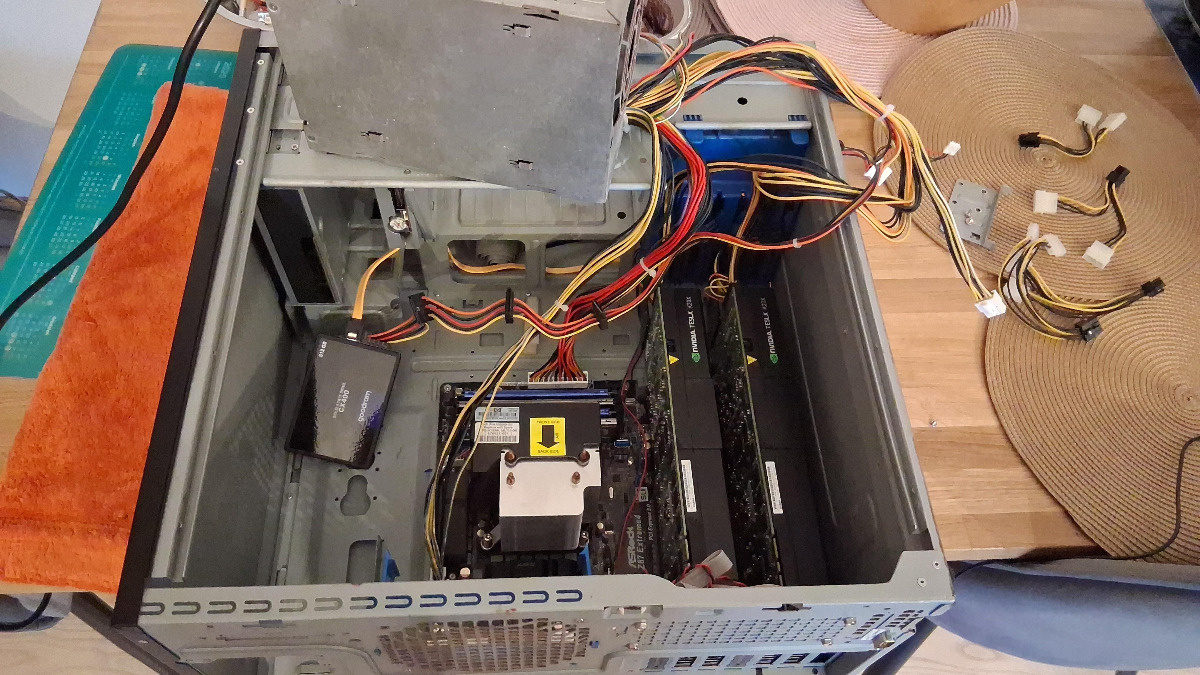
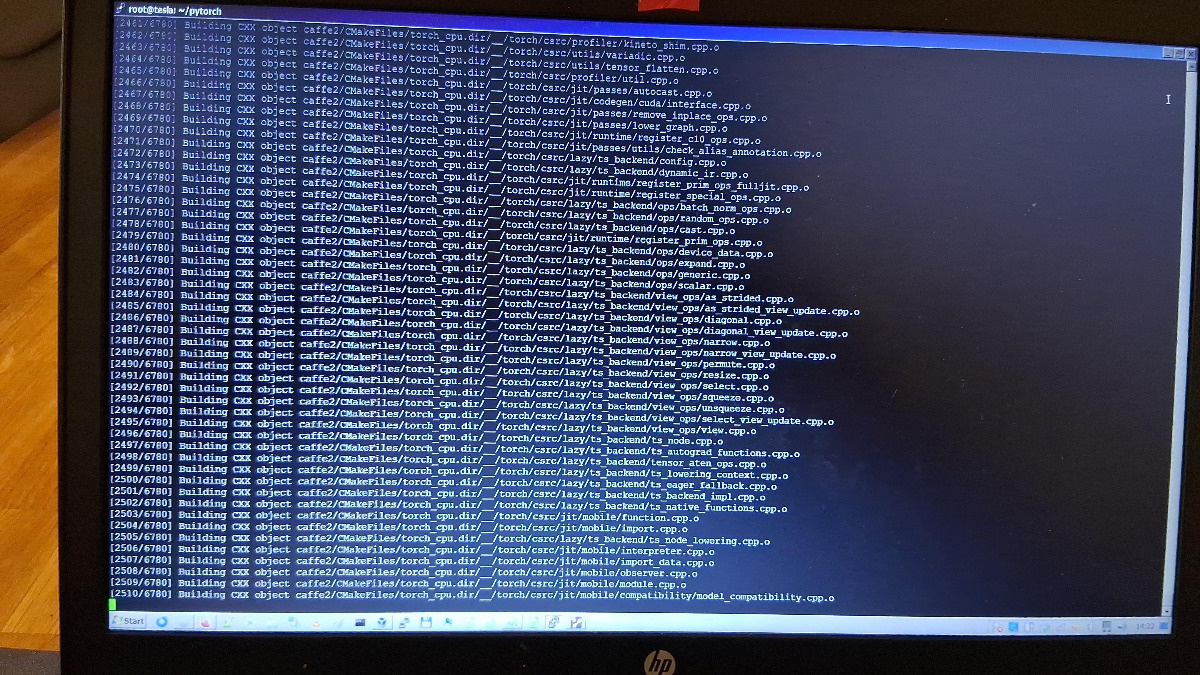
Robię sobie maszynkę do zabaw NN i giełdą i forexami i innymi krypto.

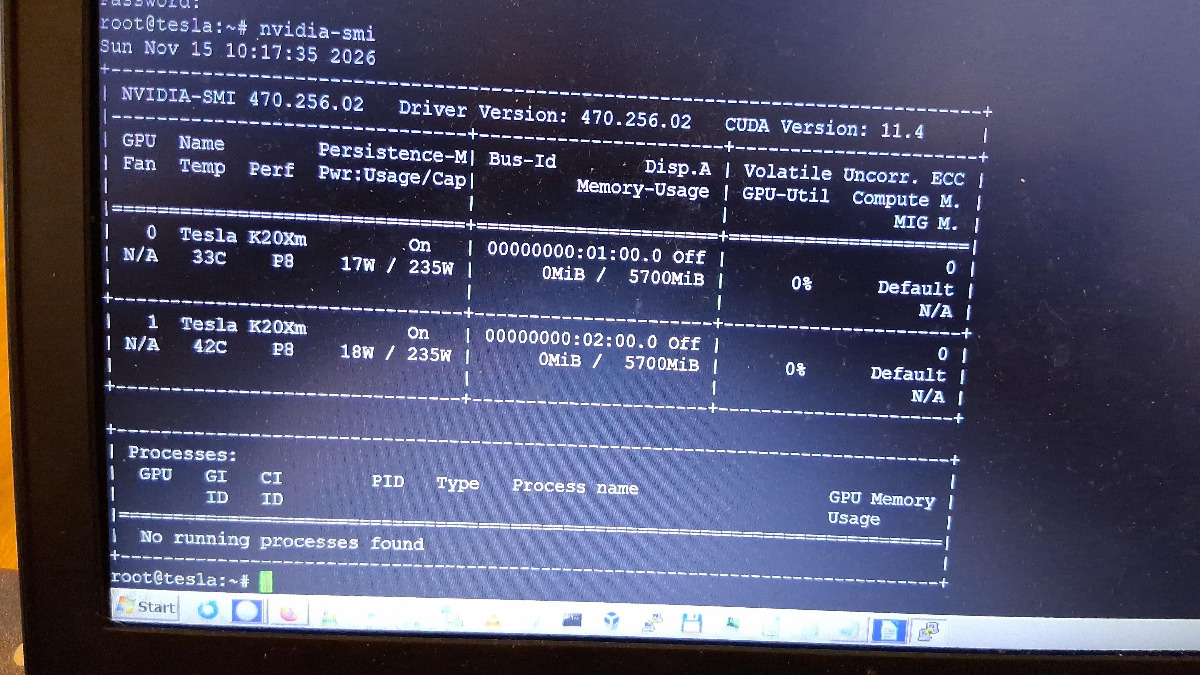
Wykopałem jakiegoś starego blaszaka, dwie Tesle K20x i lepię to do kupy.

Stary łubudubu, stary pytong, stare cudaniwidy i tak se siedze i kompiluje środowisko.

Kosmonauta1piorunów

@UncleFester budowanie na windowsie, fujka

Specjalista1piorunów

@baklazan @UncleFester : Fujka nie fujka Wine to wciąż nie jest "WSL tylko w drugą stronę" 😒

No ale jak ktoś ma serwery i jest w IT to może pójść w pełną wydajność bez uniwersalności i przejmowania się tym,że freecad jest wciąż coś jak GIMP ale bez możliwości GIMPa. Linux jest zajebisty,ale porządnych narzędzi do MES tam brak,a z kolei w dla potrzeb obecnej roboty to ja bym musiał wszystko importować do Q-GISa i się modlić.

Specjalista0piorunów

@baklazan: dzięki za pioruna ale pewnie nie powinieneś, ja naprawdę czuję przez to strasznego kaca moralnego...

Teoretycznie na gołym linuxie mógłbym bez kombinowania odpalić gpu unlocka (bo Jensen zanim wydymał babeczki dymał ludzi dwoma zabezpieczeniami na TPU które zdjęte podobno przyspieszają AI o 50+%) i lepiej wszystko zintegrować z systemem. A i kontrola dostępu jest idealna bez stawiania sandboxów osobnym software. Ale wtedy marzenia o oskryptowaniu i podpięciu najbardziej bzdurnej części mojej roboty w pracy pod AI pójdą się ###### jak króliczki a ja musiałbym tą windę i tak postawić na osobnej partycji... 😒

Kosmonauta1piorunów

@olololoh xD

Szanuję w opór ; D

Mam w domu windę (sam jej nie używam) z podobnego powodu: nie ma pewnych narzędzi na linuksa i tyle : /. Wine jest mimo wszystko coraz lepszy i patrzę ciągle z nadzieją, że może kiedyś OS docelowy aplikacji będzie sprawą drugorzędną, ale nie wiem kiedy to nastąpi : /

Pokaż więcej komentarzy (13)

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.11.13.md

Beyond PEB Walking: Alternative Ways to Find DLL Base Addresses and Resolve Functions at Runtime - https://blog.jaytiwari.me/posts/Beyond-PEB-Walking-Alternative-Ways-to-Find-DLL-Base-Addresses-and-Resolve-Functions-at-Runtime/

What is CUI? A Contractor’s Perspective - https://trustedsec.com/blog/what-is-cui-a-contractors-perspective

ADWS: What If We Knocked on a Different Door to Reach AD? - https://blog.safetech.red/adws/

From a Regular Red Team Exercise to Developing a Custom C2 Channel over MS Teams - https://blog.scrt.ch/2026/04/21/from-a-regular-red-team-exercise-to-developing-a-custom-c2-channel-over-ms-teams/

Cracking downgraded NTLMv1 SSP hashes with rainbow tables - https://hunio.org/security/ntlmv1-ssp-cracking/

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.11.12.md

Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers - https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers

The Last Proof of Human Craft: Forging a Microsoft Edge Full Chain with Logic Bugs Only! - https://blog.orange.tw/posts/2026-10-the-last-proof-of-human-craft-browser-full-chain/

Two Clicks to a Beacon: Abusing ClickOnce Deployments for Initial Access - https://akchhat.gitbook.io/dev/initial-access/two-clicks-to-a-beacon-abusing-clickonce-deployments-for-initial-access

Fuzzers vs. AI: Comparing Fuzzilli and BigSleep on JavaScript Engines - https://projectzero.google/2026/10/fuzzing-v-AI.html

LLMs are making formal software verification feasible at a much larger scale - https://www.anthropic.com/research/formal-verification

Fenomen

w Hydepark

8piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.11.11.md

Paint It Blue: Reversing Win32k's Callbacks - https://idov31.github.io/posts/paint-it-blue-reverse-win32k

jailbreaking the switch 2 - https://pepsipu.com/blog/2026-10-switch2-jailbreak-ns2jb/

Automating AI Hacking with Tree of Attack - https://whiteknightlabs.com/2026/09/30/automating-ai-hacking-with-tree-of-attack/

php2shell in the Lab, and Where a SOC Catches It - https://activesoc.blackhillsinfosec.com/blog/php2shell-in-the-lab-and-where-a-soc-catches-it

New Evidence Shows LiteLLM Secret-Stealing Workflows Ran 11 Days Before Supply Chain Attack - https://socket.dev/blog/litellm-attack-timeline

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.11.09.md

Microsoft-Antimalware-Engine ETW events - https://blog.deeb.ch/posts/defender-am-events/

Here We Go Again (Citrix NetScaler DTLS Preauth Memory Overflow CVE-2026-88772) - https://labs.watchtowr.com/here-we-go-again-citrix-netscaler-dtls-preauth-memory-overflow-cve-2026-88772/

Kernel UaF to Root : Freeing an Object That’s Still in Use - https://www.eshard.com/blog/kernel-uaf-1-trigger

Turning Chrome Remote Desktop into Pure Red Team Ops - https://zerotracelab.com/blog/chrome-remote-desktop-red-ops

How practical is 100k requests per second? Introducing h3fuzz - https://www.slcyber.io/research/how-practical-is-100k-requests-per-second-introducing-h3fuzz

Koneser

w Dyskusje

19piorunów

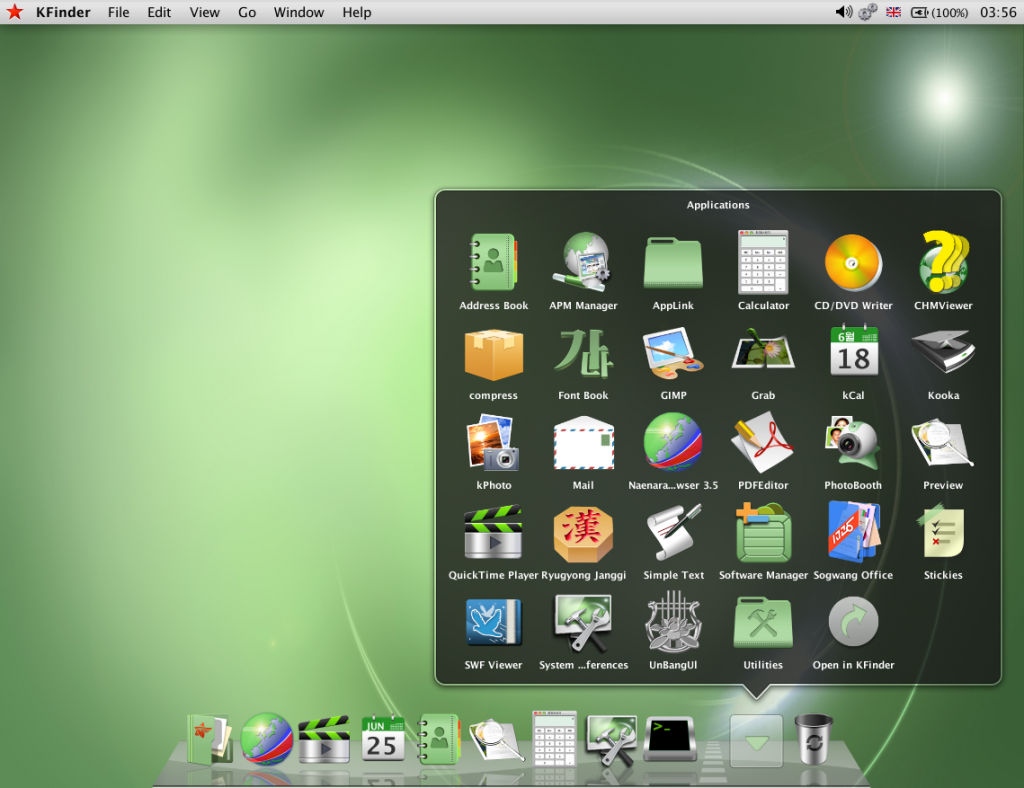
Narodowy Linux z Korei Północnej czyli... Redstar OS.

Linux wzorowany pod kątem środowiska graficznego na MacOS, z którego korzysta sam kim dzong un.

RedStarOS bazuje z tego co pamiętam na Fedorze i mimo, że to jest linux to przy nim telemetria windows to prywatność rodem z mokrych marzeń Richarda Stallmana.

System stworzny po to by działał z północnokoreańskim intranetem, do którego ma się wejście przez przegladarkę neanera, bazujacą na firefoxie.

System widzi wszystko. Gdy włożysz pendrive system nakreślna na nim cyfrowy ślad, ktory się nadpisuje przy każdym podobnym włożeniu, nawet ze śladem z innego komputera. Specjalnie po to, by wykryć każdego.

Mimo, że ten linux wyglada jak ciekawa nisza rodem z boardów z 4chan to pokazuje jak nawet projekt open source słuzący prywatności może wykorzystać władza, by stworzyć system operacyjny rodem z 1984 roku orwella.

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.11.07.md

Extending Scapy for Hardware Reverse Engineering - https://voidstarsec.com/blog/scapy-spi-reconstruction

UK Cybercrime Journal: Beacon CRM Breach Impacts Over 1,500 Charities - https://blog.bushidotoken.net/2026/11/uk-cybercrime-journal-beacon-crm-breach.html

Modern Virus Writing Guide Ep.1: Intro to Virus Writing in x64 Assembly - https://www.maltrak.com/blog/modern-virus-writing-guide-p1-intro-to-x64-assembly

Microsoft Defender for Identity evasions in 2026 – Part I - https://cirosec.de/en/news/microsoft-defender-for-identity-evasions-in-2026-part-i/

Chamilo LMS... It's raining 0days, hallelujah, it's raining 0days - https://blog.quarkslab.com/chamilo-lms-its-raining-0days-hallelujah-its-raining-0days.html

Kompan

w Dyskusje

2piorunów

Te elementy , kafelki na stronie głównej hejto są za duże. Strona by była bardziej czytelna jakby to sporo zmniejszyć. Wtedy szybki rzut oka i masz od razu orientacje co i jak i widzisz dużo więcej. Za bardzo wszytko jest rozjechane jakby miało zwięzłą formę to lepiej by się wyłapywało informacje z głównej.

@hejto

Pokaż więcej komentarzy (6)

Twórca

w Programowanie

30piorunów

Czy blogowanie w 2026 roku ma jeszcze sens? - devszczepaniak.pl

Czy w 2026 roku pisanie bloga programistycznego ma jeszcze sens? Zasięgi spadają, Google coraz skuteczniej zatrzymuje użytkowników u siebie, a do tego mamy LLM-y, YouTube, TikToka i media społecznościowe. W najnowszym wpisie analizuję, czy prowadzenie bloga o programowaniu w 2026 roku ma jakikolwiek

Fanatyk

w Hydepark

28piorunów

GURU7piorunów

@RACO patrz, myślałem że zipbomb to wirus albo co.


Bomba dekompresyjna (ang. zip bomb lub zip of death) to złośliwy plik archiwum (np. ZIP lub RAR), który wygląda na bardzo mały (często zajmuje zaledwie kilkadziesiąt kilobajtów), ale po próbie jego rozpakowania rośnie do ogromnych rozmiarów (nawet terabajtów czy petabajtów). [1, 2, 3]

Attention Required! | CloudflareHuntress
Pokaż więcej komentarzy (5)

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.11.04.md

yet another way to invoke functions without parentheses https://blog.ikaes.de/yet-another-way-to-invoke-functions-without-parentheses/

shedskin: PowerShell leaves its skin, Defender scans somebody else's https://cornfield.sh/shedskin/

From a Regular Red Team Exercise to Developing a Custom C2 Channel over MS Teams https://blog.scrt.ch/2026/04/21/from-a-regular-red-team-exercise-to-developing-a-custom-c2-channel-over-ms-teams/

Pass-ta-key Golden Attack: Extracting the Security Domain Secret from Chrome process memory https://0rcruxe.github.io/posts/pass-ta-key-golden-attack-sds-extraction/

The Last Proof of Human Craft: Forging a Microsoft Edge Full Chain with Logic Bugs Only! https://blog.orange.tw/posts/2026-10-the-last-proof-of-human-craft-browser-full-chain/

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.11.02.md

Chinese Implants in the Supply Chain - https://www.vulncheck.com/blog/zbt-darklantern-speakingstone

Unknown APT uses NetamLoader to attack a Win10 OS customized for governments in Asia - https://securelist.com/netamloader/121676/

What's New in hate_crack Since 2.0 - https://trustedsec.com/blog/whats-new-in-hate-crack-since-2-0

Paint It Blue: Reversing Win32k's Callbacks - https://idov31.github.io/posts/paint-it-blue-reverse-win32k

How I Found a $90,000 Remote Code Execution Vulnerability in Google - https://simonkoeck.com/writeups/google-devsite-flask-session-pickle-rce

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.31.md

Azure API Management as a Policy-Based C2 Redirector - https://redops.at/research/azure-api-management-as-a-policy-based-c2-redirector/

A side-channel analysis of the Arm CryptoCell-310 AES - https://www.eshard.com/blog/side-channel-analysis-arm-cryptocell-310-aes

The Phishy GitHub Issue Case - https://blog.atsika.ninja/posts/the-phishy-github-issue-case/

ou Won’t Hear About These, Even In Myths (Atlassian Jira, Confluence (and more) Pre-Auth Arbitrary File Read CVE-2026-21589) - https://labs.watchtowr.com/you-wont-hear-about-these-even-in-myths-atlassian-jira-confluence-and-more-pre-auth-arbitrary-file-read-cve-2026-21589/

From Patch to Exploit; Using Claude Code to reverse engineer a zero-day in Papercut NG - https://techanarchy.net/from-patch-to-exploit-using-claude-code-to-reverse-engineer-a-zero-day-in-papercut-ng/

Osobistość

w Dyskusje

10piorunów

Plugin Claude w VSCode (Cursor) zhakowany

Wersja 2.1.313 plugina CC została usunięta, ale nikt nie poinformował użytkowników. Czyli jeśli używałeś Claude w VSCode między środą a czwartkiem możesz mieć backdoora. Podsumowanie mniej techniczne oraz tłumaczenie początku artykułu: (generowane) :warning: Poważne zagrożenie bezpieczeństwa w

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.29.md

Making attacking agents pay - https://agentic.tracebit.com/factory/

MyReport Updater: From gRPC to SYSTEM - https://blog.quarkslab.com/myreport-updater-from-grpc-to-system.html

A story of wifi secrets, UART lockdowns and a damaged flash memory chip - https://adepts.of0x.cc/eufy-homestation2-firmware/

New Evidence Shows LiteLLM Secret-Stealing Workflows Ran 11 Days Before Supply Chain Attack - https://socket.dev/blog/litellm-attack-timeline

EDR Evasion: Process Injection Without WriteProcessMemory - https://www.zerosalarium.com/2026/09/edr-evasion-process-injection-without-WriteProcessMemory.html

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.27.md

TAPOcalypse Now: Exploiting TP-Link Smart Devices From Anywhere - https://labs.taszk.io/articles/post/tapocalypse/

eMudhra Intermediate CA Compromise - https://emudhra.we-have-a-problem.com/

When Defenses Become Attack Surface: CVE-2026-20971, a Samsung Kernel UAF - https://lucidbitlabs.com/blog/when-defenses-become-attack-surface/

Don't Let Abliteration Abliterate Your Bug Hunting: Discovering Verdict Bias in Uncensored Models - https://clearbluejar.github.io/posts/does-abliteration-skew-your-bug-hunting/

One Parser, Two Bugs, Many Routers: Exploiting Broadcom WiFi Across eCos and Linux h- ttps://quentinkaiser.be/security/2026/10/16/one-parser-two-bugs/