MarchewGruba ryba
8piorunów
 TyGrySSekFanatyk1piorunów
Nie klikajcie to scam
MarchewGruba ryba
8piorunówTyGrySSekFanatyk1piorunówNie klikajcie to scam
DeykunLider
7piorunówCo tak naprawdę stało się z CVE-2026-20841?
Ktoś w Microsofcie pomyślał: „a co jeśli Notatnik mógłby wykonywać polecenia?” — i wypuścił to włączone domyślnie. Atakujący mogą teraz podsunąć użytkownikom złośliwy plik .md, ty otwierasz go, klikasz link i BUM — kod uruchamia się z pełnymi uprawnieniami użytkownika. Pełne przejęcie systemu. To aż tak poważne.
~
Sama podatność jest dość prosta. Obsługa Markdown w Notatniku nie sprawdza, co znajduje się w tych linkach, zanim je wykona. Specjalnie przygotowany plik z odpowiednim prefiksem protokołu robi resztę.
~
Wystarczy phishing i kliknięcie użytkownika zamienia się w pełne przejęcie systemu.
https://www.reddit.com/r/cybersecurity/comments/1r21w44/cve202620841_windows_notepad_remote_code/?
maximiliananMistrz3piorunów@Deykun na szczęście ja używam tylko notepad++ ( ͡° ͜ʖ ͡°)
szatkus-2Wirtuoz5piorunówmaximiliananMistrz0piorunów@szatkus-2 he he

Mr.MarsGURU
21piorunówLedwie kilka dni po wejściu w życie obowiązku dokumentowania sprzedaży w Krajowym Systemie e-Faktur (KSeF), pojawiają się pierwsze próby wyłudzenia danych przedsiębiorców i infekowania komputerów. Podszywający się pod Ministerstwo Finansów oszuści rozsyłają do pracowników firm maile zawierające
Mr.MarsGURU
6piorunówW ciągu zaledwie jednego dnia policja otrzymała kilka zawiadomień o oszustwach, których ofiarami padły osoby z powiatu trzebnickiego (woj. dolnośląskie). Schemat był zawsze podobny, chociaż metody oszukiwania - różne. Oszuści wyłudzili łącznie ponad 100 tys. złotych. W ciągu jednego dnia policja
Mr.MarsGURU
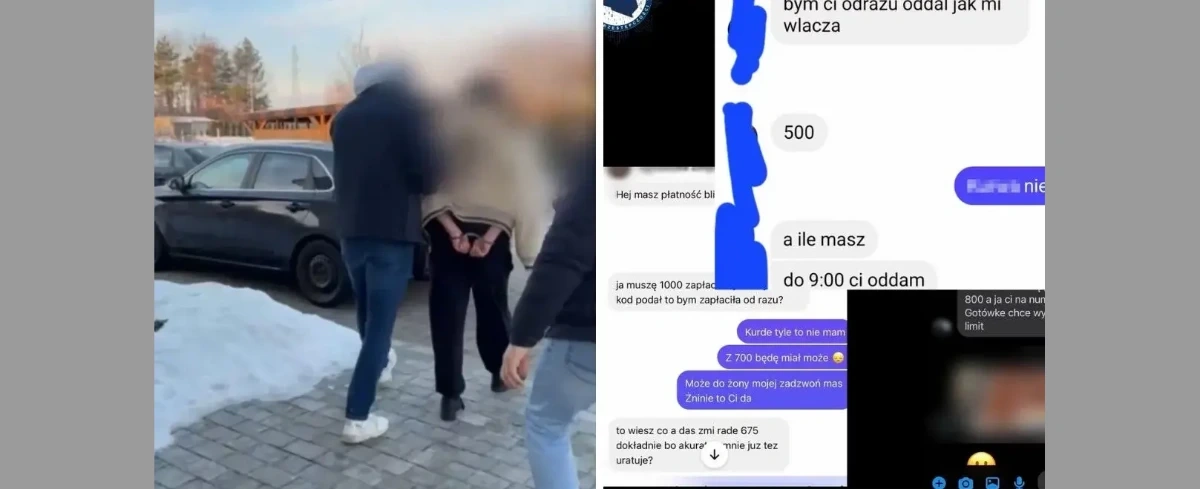
12piorunówDziewięć osób trafiło do aresztu w wyniku działań Centralnego Biura Zwalczania Cyberprzestępczości. Funkcjonariusze rozbili grupę, która przy pomocy kodów BLIK wyłudzała środki od użytkowników Facebooka. Niewykluczone, że złodzieje oszukali nawet ponad tysiąc internautów. Jak ustalili policjanci
MarchewGruba ryba
9piorunówKulisy ruskiego ataku hakerskiego na infrastrukturę elektroenergetyczną.
tl;dr
* weszli przez Fortigate (cóż za zaskoczenie)
* zastali domyślne hasła, sprzęt/soft bez updatów
* napsuli, nakradli
* ale przeszkodą której nie udało się przeskoczyć był EDR
* do katastrofy nie doszło, ale akcja i tak bardzo gruba
Krótko i treściwie:
Pełen raport od CERT w pierwszym komentarzu.

 MarchewGruba ryba0piorunów
Pełen oficjalny raport od CERT.
https://cert.pl/uploads/docs/CERT_Polska_Raport_Incydent_Sektor_Energii_2025.pdf
 100mphLider0piorunów
30 fotowoltaik? dobrze, ze ktokolwiek zauwazyl xD wjebali sie jakiejs firemce zajmujacej sie eksploatacja i monitoringiem instalacji wlascicieli i wielka afera xD
 EndrevoirGURU8piorunów
@100mph to nie jest śmieszne tylko tragiczne, skoro taki mały włam mógł spowodować blackout w całej Polsce
100mphLider0piorunów@Endrevoir jaki blackout? 30 fotowoltaik żadnego blackoutu nie spowoduje xD SEE nawet nie odczuje jak mu tyle mocy odpadnie :smiley:
EndrevoirGURU8piorunów@100mph w eter poszła informacja że mało braklo. Ja się nie znam, mogę się mylić ale taki przekaz szedl
MarchewGruba ryba0piorunów@100mph @Endrevoir Fotowoltaika to jedno. Elektrociepłownia dostarczająca ciepło dla 500k mieszkańców to drugie. Wyobraźcie sobie że wasze miasto traci ciepło na dzień, kilka dni, tydzień?
Odcięcie mocy wytwórczej (elektrycznej) jak w artykule raczej nie spowoduje nic złego. Ale już majstrowanie wieloma sterownikami na kilku GPZ może wywalić z miejsca miasto wojewódzkie na dobę.
Około 10-15 lat temu pewna grupka studentów miała przyjemność odwiedzić pewną stację elektroenergetyczna w ramach koła naukowego. Podczas ich pobytu coś poszło nie tak, wg relacji: stopiły się szyny zbiorcze (tak, aluminium zaczęło kapać im na głowy), część doznało poparzeń od ultrafioletu którego źródłem jest łuk elektryczny.
A teraz bądź hakerem i zrób wielkie kuku na wielu GPZ dużego miasta. Pozdro.
100mphLider0piorunów@Endrevoir uwierz mi, ze wyrzucenie kilkuset fotowoltaik rzedu 1MW mocy zainstalowanej nie polozy SEE xD mowie to z doswiadczenia LOL
100mphLider0piorunów@Marchew wieloma? wystarczy 2 ale roznica jest taka, ze mowimy o systemach opartych na infranecie a nie firemkach bazujacych na najtanszych rozwiazaniach dostepnych na aliexpress xD
100mphLider0piorunów@Marchew ladna bajka :) kto ich tam wpuscil bez kaskow? nie neguje, ze mogli doznac obrazenia oczu od obserwowania luku elektrycznego
MarchewGruba ryba
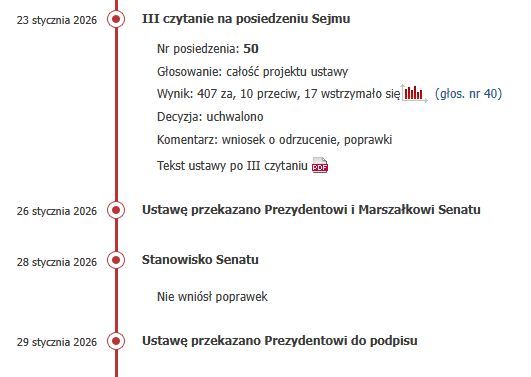
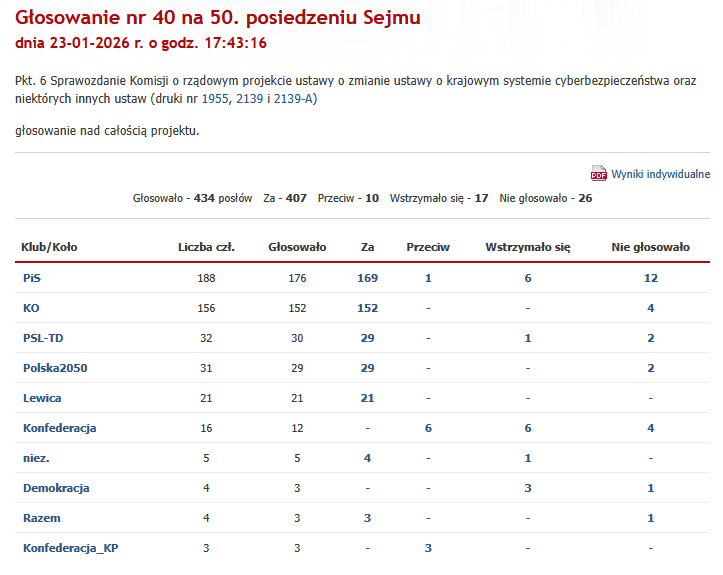
5piorunówImplementacja NIS2 w postaci ustawy o krajowym systemie cyberbezpieczeństwa trafi do prezydenta.
SEJM oraz SENAT przegłosowali bardzo sprawnie.
Czy prezydent podpisze? Uważam że zdecydowanie tak. Niemal cały pis głosowało ZA.
ps. to nie tak polityka, ustawa zrobi (albo już robi) sporo zamieszania w szeregach wysokich stołków oraz u osób zarządzających sieciami komputerowymi.
Zacznie się żer dostawców/producentów/dystrybutorów na bezbronnych stołkach z zasobnym portfelem.
Dlaczego? Ponieważ pojawia się odpowiedzialność finansowa osób decyzyjnych, a handlowiec obieca wymianę worka pieniędzy na "bezpieczeństwo" i "spełnienie wymogów NIS2".
#cyberbezpieczenstwo #cybersecurity #IT #sysadmin #siecikomputerowe
MarchewGruba ryba
64piorunówNowa forma oszustwa i wyłudzeń.
tl/dr - dostajesz blika, ktoś się do Ciebie odzywa że to pomyłka i żąda zwrotu pieniędzy blikiem na numer telefonu XXX. Zwracasz pieniądze (błąd), za jakiś czas odzywa się numer z którego dostałeś wpłatę z żądaniem wyjaśnień dlaczego nie dostał jeszcze paczki i gdzie są jego pieniądze -> kwik...
Co robić:
Skontaktuj się z bankiem, zwrot przelewu może zostać przeprowadzony wyłącznie przez bank w ramach oficjalnej procedury wyjaśniającej.
O co chodzi? Twój numer telefonu może zostać podany w fikcyjnym ogłoszeniu jako numer do zapłaty za towar. Jeśli dostaniesz niespodziewany przelew BLIK od osoby, której nie znasz, nie odsyłaj samodzielnie pieniędzy! To nowy schemat oszustwa, w którym złodziej manipuluje dwiema ofiarami – kupującym i osobą, której numer był podany do przelewu. Na czym polega oszustwo?
Przestępcy zamieszczają fikcyjne ogłoszenia dotyczące sprzedaży jakiegoś towaru z opcją płatności BLIKiem. Numer telefonu podany w ogłoszeniu należy do przypadkowej osoby.*
Kupujący płaci za nieistniejący towar,* a pieniądze trafiają na konto osoby, której numer telefonu został bez jej wiedzy wskazany w ogłoszeniu.
Po chwili oszuści kontaktują się z właścicielem numeru telefonu, na którego konto trafiły pieniądze i nalegają na ich pilny zwrot. Proszą o przelew na inny numer telefonu lub konta* niż ten, z którego zostały przelane pieniądze.
Oszuści wywołują presję czasu*, by skłonić ofiarę do szybkiego odesłania pieniędzy. Tymczasem samodzielne wykonanie przelewu zwrotnego pozbawia ofiarę ochrony banku i może narazić na podejrzenie udziału w oszustwie.
* Oszustwo wychodzi na jaw, gdy kupujący nie otrzymuje towaru i kontaktuje się z osobą, na której numer telefonu wpłacił pieniądze. Często sprawa jest od razu zgłaszana na policję lub do platformy sprzedażowej.
Pamiętaj!
Nie odsyłaj pieniędzy samodzielnie.* Zwrot przelewu - jeśli to faktycznie pomyłka - może zostać przeprowadzony wyłącznie przez bank w ramach oficjalnej procedury wyjaśniającej.
* Nie generuj nowych kodów BLIK i nie potwierdzaj żadnych dyspozycji zewnętrznych.
Jeżeli ktoś naciska, grozi lub nalega na "grzecznościowy zwrot" - zachowaj spokój i nie ulegaj presji.*
Jak najszybciej skontaktuj się ze swoim bankiem* przez oficjalną infolinię lub aplikację i zgłoś sprawę.
* Jeśli otrzymane środki nie są Twoje - nie możesz ich używać ani zatrzymać. Może to zostać uznane za przywłaszczenie.
Ostrzeż bliskich i znajomych. Szczególnie tych, którzy mogą być bardziej podatni na manipulację, w tym osoby starsze.
 NiebieskiSzpadelNihilizmuLider6piorunów
Jeśli otrzymane środki nie są Twoje - nie możesz ich używać ani zatrzymać. Może to zostać uznane za przywłaszczenie.
@Marchew no dobra- głupie pytanie bo serio się nie znam- a co jakbyś miał wyjebane? W sensie- ktoś przelał ci kasę. Powiedzmy że ten oszust. Na twój numer telefonu, wpisując go raczej świadomie i tak samo świadomie klikając "wyślij". Tego raczej się nie zrobi przez przypadek jak ci się telefon w kieszeni odblokuje, albo przez sen, więc czy to serio się łapie pod przywłaszczenie? Nie może on pójść do banku i zgłosić takiej sytuacji ze swojej strony prosząc o wycofanie przelewu? Bo jeśli nie, bo usłyszy, że sam rozmyślnie przelał te pieniądze i tyle w temacie... no to w sumie czemu ty nagle masz być tym złym, jak nie będziesz pilnował jego własnego interesu?
 radziolGURU2piorunów
@NiebieskiSzpadelNihilizmu to nie oszust ci przelewa kasę
 jakub-krolGruba ryba2piorunów
@Marchew jak ja bym dostał takiego bliczka, to bym w życiu nic nie odesłał przez telefon . Zaprosiłbym po odbiór gotówki :smiley:
GrupaADMStatysta
1piorunów#cybersecurity #monitoring #zabbix #cybersecurity
Często widzę, że w małych i średnich firmach monitoring sieci to wciąż zestaw kilku skryptów i alertów e-mail, które nikt nie analizuje na bieżąco.
W praktyce podczas pracy z SIEM i Zabbix napotykam kilka wyzwań:
* Alerty zalewają operatorów, a nie wszystkie są faktycznie istotne – ważna jest korelacja zdarzeń i priorytetyzacja.
* Wykrywanie incydentów w czasie rzeczywistym wymaga nie tylko narzędzi, ale też dobrze przygotowanych playbooków reagowania.
* Integracja danych z różnych źródeł (serwery, sieć, aplikacje) pozwala szybciej identyfikować problemy i potencjalne zagrożenia.
Ciekawi mnie, jak w Waszych środowiskach radzicie sobie z filtrowaniem alertów i reakcją na nie w czasie rzeczywistym – macie jakieś sprawdzone metody lub obserwacje?
 MebeDebiutant1piorunów
I tak zglosozne choć blokujesz
Mr.MarsGURU
15piorunówCyberprzestępcy znaleźli sposób na obejście zabezpieczeń jednego z największych serwisów rezerwacyjnych świata. Wykorzystując phishing wymierzony nie w samą platformę, ale w systemy hoteli i pensjonatów, przejmują kontrolę nad kontaktami z gośćmi wewnątrz oficjalnej aplikacji Booking.com. [...]
DeykunLider
31piorunów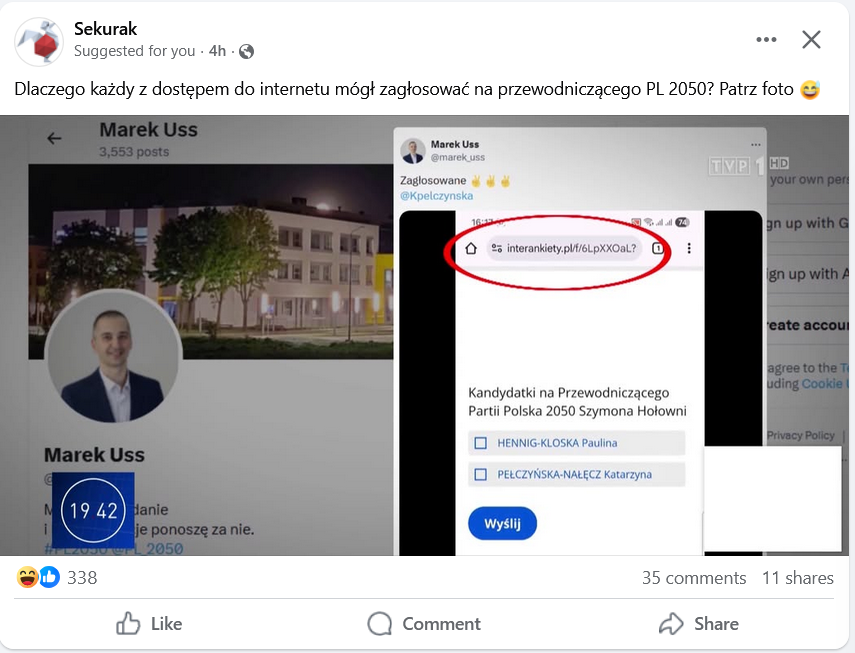
 intyLider1piorunów
Co za mózg XD
 ZohanTSWFanatyk3piorunów
Ja pi⁎⁎⁎⁎le, ale winne są oczywiście internetowe głosowanie XD
jajkosadzoneGURU2piorunów@ZohanTSW
moze to lepiej,ze w tym kraju nie ma glosowania online...

radek-piotr-krasnyFanatyk
4piorunówhttps://xcancel.com/i/status/2001978622685393301
Mr.MarsGURU
26piorunówNa polskim i europejskim rynku pojawia się coraz więcej inteligentnych samochodów (智能网联汽车; Intelligent & Connected Vehicles; ICV), czyli aut wyposażonych w technologie łączności, które umożliwiają skanowanie otoczenia, geolokalizację, komunikację z infrastrukturą i zdalne usługi w czasie
Mr.MarsGURU
7piorunów"Zidentyfikowany został atak hakerski na Urząd Zamówień Publicznych" - poinformował w poniedziałek Krzysztof Gawkowski, wicepremier i minister cyfryzacji. "Cyberprzestępcy uzyskali dostęp do skrzynek poczty elektronicznej pracowników UZP oraz KIO" - dodał polityk. Sprawa została przekazana do służb
MarchewGruba ryba
11piorunówAtak hackerski na Dom Development. Wyciekły dane pracowników / klientów / potencjalnych klientów.
Najprawdopodobniej DD nie ma pojęcia co wyleciało, więc wypisał wszystko.
Atak dotknął nie tylko spółkę-matkę, ale cały ekosystem grupy kapitałowej. Na liście poszkodowanych podmiotów znajdują się oddziały we Wrocławiu i Krakowie, spółka kredytowa, Dom Construction, a także trójmiejski Euro Styl S.A. oraz Fundacja Nasz Dom.
Co wyciekło?
Zakres wykradzionych klientów / potencjalnych klientów:
imię i nazwisko,
adres zamieszkania,
adres zameldowania,
numer i rodzaj dokumentu tożsamości,
data ważności i organ wydający dokument tożsamości,
PESEL,
numer rachunku bankowego,
adres mailowy,
numer telefonu,
stan cywilny,
numer księgi wieczystej,
informacja o prowadzonej działalności gospodarczej,
wysokość zadłużenia,
dane dotyczące roszczeń,
dane dotyczące transakcji i zakupionych produktów.
Dla pracowników / współpracowników / członków ich rodzin:
imię i nazwisko,
PESEL,
NIP lub nr i seria dowodu osobistego, w tym wizerunek,
adres zameldowania,
adres zamieszkania,
adres korespondencyjny,
numer telefonu lub adres e-mail, wynagrodzenie,
numer rachunku bankowego, dane dotyczące badań trzeźwości
Dodatkowo: informacje nt. członków rodziny – dzieci pracownika:
imiona i nazwiska,
daty urodzenia dzieci,
numer PESEL,
adres zamieszkania
Pozostali członkowie rodziny oraz partnerzy życiowi:
imię i nazwisko,
data urodzenia,
PESEL,
stopień pokrewieństwa.
MarchewGruba ryba3piorunówhttps://bezprawnik.pl/wyciek-danych-z-baz-dom-development/
 Atak na giganta. Mogły wyciec dane klientów, kontrahentów i pracowników dużego deweloperaDom Development, jeden z największych deweloperów w kraju, poinformował o zmasowanym ataku hakerskim, do którego doszło 4 grudnia 2025 r. Incydent ten nie jest niestety drobną usterką techniczną. Z komunikatu spółki wyłania się obraz potężnego naruszenia bezpieczeństwa, w wyniku którego w niepowołane ręce mogły trafić najbardziej wrażliwe dane nie tylko klientów, ale także pracowników, kontrahentów, […]Bezprawnik
 WiertaliotOsobistość0piorunów
@Marchew Ała.
MarchewGruba ryba
32piorunówNotepad++
Hackers intercepted auto-updater traffic to download malicious files.
The developers of Notepad++ recently discovered an actively exploited vulnerability that enabled hackers to hijack the popular editor's automatic updater. Version 8.8.9 addresses the issue, but users should avoid relying on the updater in earlier releases and instead download the latest installer directly from the Notepad++ website.
Although Notepad++ developers are still investigating the issue.
DeykunLider
9piorunów#cyberbezpieczenstwo #cybersecurity #ai &źródło
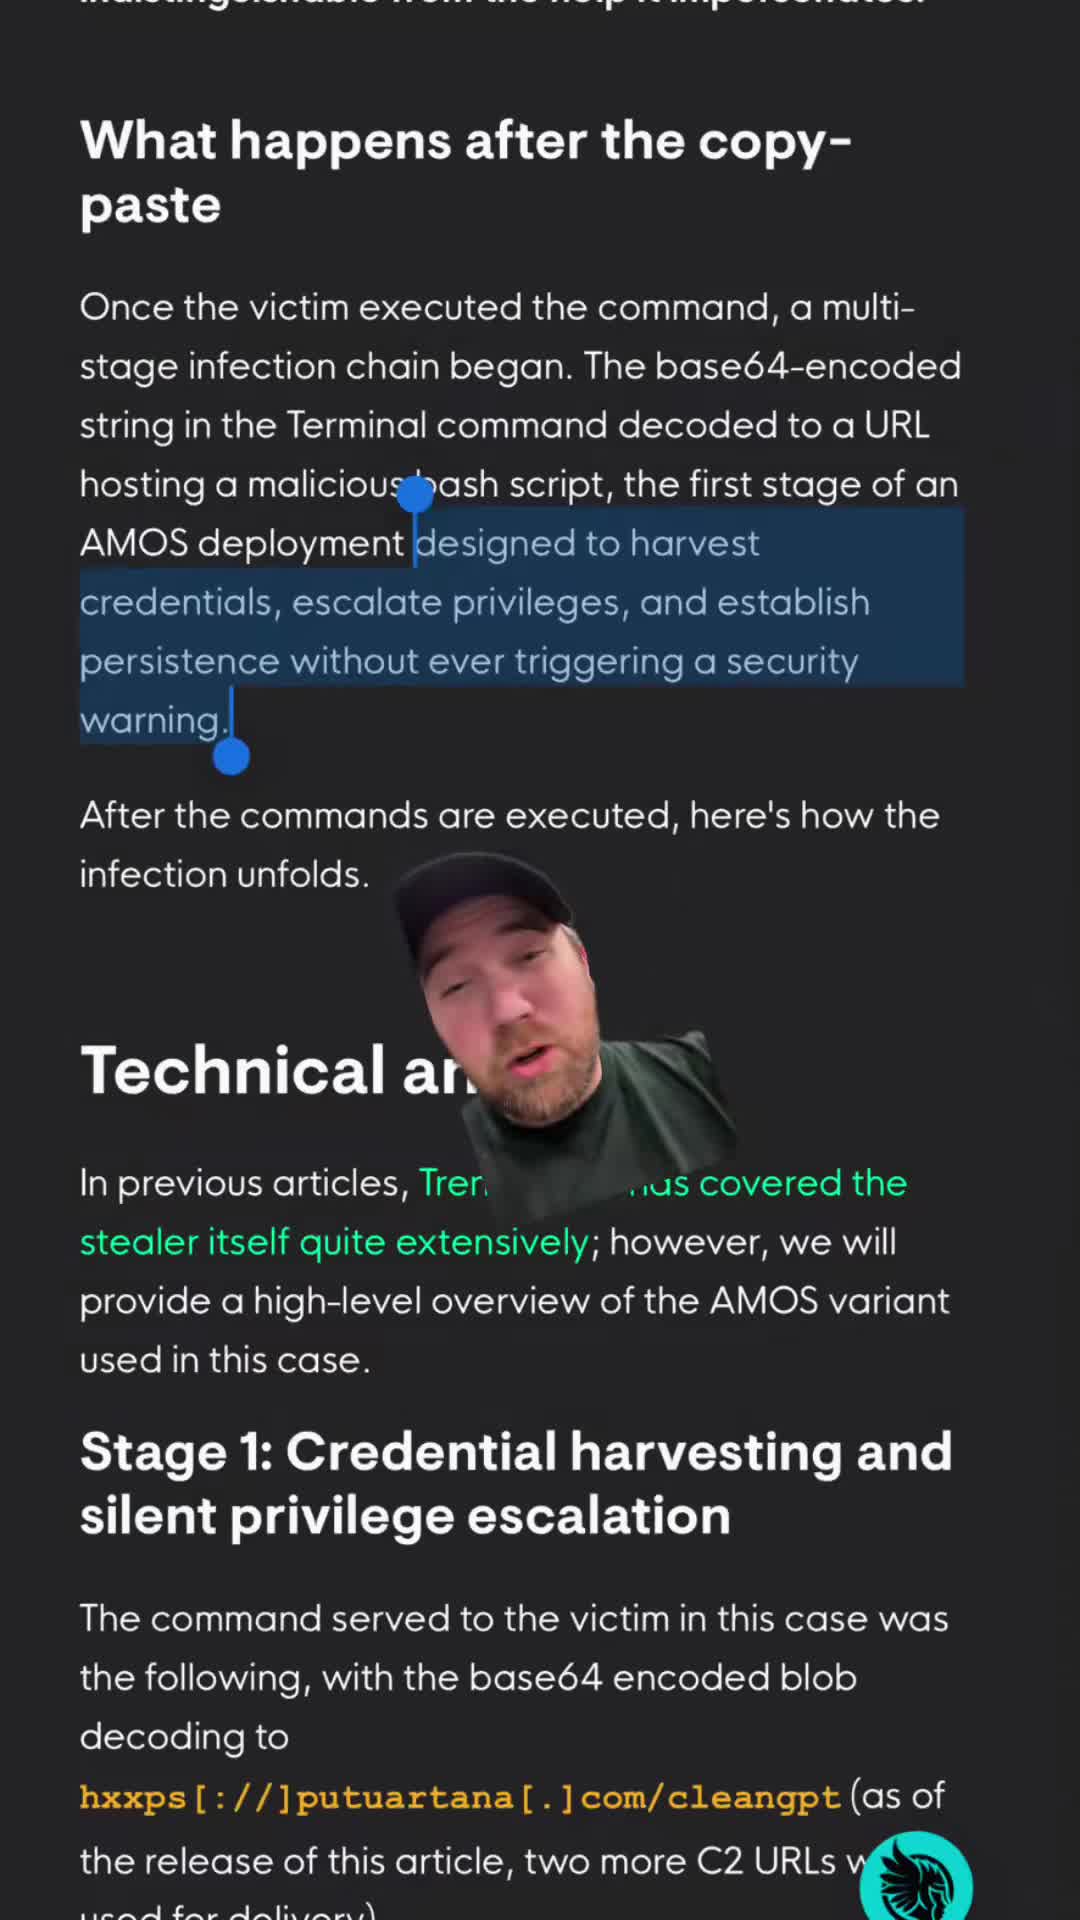
AMOS Stealer wykorzystuje zaufanie do AI: Malware dostarczany przez ChatGPT i Grok
5 grudnia 2025 r. Huntress przeanalizował alert dotyczący Atomic macOS Stealer (AMOS), który początkowo wyglądał rutynowo: eksfiltracja danych, standardowa persystencja AMOS i brak nietypowych wskaźników łańcucha infekcji w telemetrii. Spodziewaliśmy się standardowych wektorów dostarczenia: linku phishingowego, spreparowanego instalatora albo przynęty typu ClickFix. Niczego takiego jednak nie było — żadnego maila phishingowego, żadnego złośliwego instalatora i żadnej znanej przynęty w stylu ClickFix.
https://www.huntress.com/blog/amos-stealer-chatgpt-grok-ai-trust
 BiggusDickusFenomen4piorunów
@Deykun Zobaczyłem AMOS i się zacząłem zastanawiać co Amiga ma wspólnego z AI 😅
AndrzejZupaGruba ryba
32piorunówSiedzę na audycie IT z asseorem...luźna refluksja nt temat tego jak wygląda UX/UI jakiejś tam apki pisanej na starą Windę (okolice 2006-2008). Rzucam tekstem, że "to jest tak siermiężne i fchuj nieużywalne jakbyśmy korzystali z "Nestacape Navigator" w 2025!""
2 minuty pauzy i odzywa sie młody koleżka z mojego zespolu:
"- Karwa, aż musiałem wyguglać co to za technologia i o czym gadacie bo nigdy o tym nie słyszałem xD"
Dobrze, ze nie wspomniałem, że administrowałem onegdaj sieciami Novel Network na topologii BMC a IMO audytor też mógł kminić to co za tech I ugułem by sie spotkanie moglo przeciągnąć niepotrzebnie bo #stareludzia lubią sie nostalgować..
Lucky me ¯\\(ツ)/¯
Trochę poczułem się staro 🙃.
EDIT: ciekawostka - współczesne zarabiarki do kabli ethernetowych nadal mają (chyba) zaciski do BMC. Przynajmniej ta która kupiłem 5 lat temu!
"- Anrzeju, zastanów sie czy pół dekady to nadal "spółczesne?" 😀
 zed123Fenomen2piorunów
@AndrzejZupa Dopiero teraz doczytałem o zaciskarce. To jest BNC, nie BMC. (Bayonet Neill-Concelman). Borze, też ciągałem takie sieci po akademiku. Raz nawet musiałem użyć swoich umiejętności wspinaczkowych, żeby wywiercić dziury i przeciągnąć kabel pomiędzy 7 i 4 piętrem (czego się nie robi dla koleżanek). Wisiałem wówczas na linie za oknem z wiertarką, a cała żeńska część akademika wstrzymywała oddech ze stresu xD.
 koszotoroburFanatyk2piorunów
@zed123 - a opłaciło się ryzykować życie i zdrowie?
zed123Fenomen2piorunów@koszotorobur Jeszcze jak! ( ͡~ ͜ʖ ͡°)
 BudoAutorytet1piorunów
@AndrzejZupa jestem audytorem bezpieczeństwa informacji i jakby ktoś przy mnie ku⁎⁎⁎mi rzucał na audycie to szybko by atmosfera audytu siadła xD
AndrzejZupaGruba ryba0piorunów@Budo xD?
Jakie masz "papierki" na te "audyty" kolego? 😀. Z ciekawości ...
To nie jest rzucanie kurwami, bo wypada...audtor IT to też człowiek i jeśli jest "ogarniety" to filtruje takie sygnaly i "sobie poradzi".
Też jestem, jak Ty to nazywasz "audytorem bezpieczeństwa informacji", ale mam wincyj plakietek z obszaru IT Sec też ¯\\(ツ)/¯
(jestem audytowany, ale wiem jak audytor powinien się zachowywać).
Jeśli sposób przekazu wpływa na Twoją ocenę jednostki audytowanej to jesteś na prostej drodze do utraty uprawnień.
#codeofethics
W mojej skromnej opinii challenge'owanie mnie nie ma sensu, ale fajnie byłoby nawiązać "współpracę".
O ile jesteś intrested in.
BudoAutorytet1piorunów@AndrzejZupa audytor wiodący iso 27001:2022 (BSI), oprócz tego audytor wewnętrzny iso 13485:2016 (BSI, SGS).
Nie, nie jestem na prostej drodze do utraty uprawnień, profesjonalizm to jest podstawa każdego audytu, zarówno po stronie audytora, jak i audytowanego. Jednym z elementów profesjonalizmu jest odpowiedni język. Zajmuję się audytami od ponad dekady, audytowałem w różnych krajach i nikt nigdy nie przeklął mocniej niż cholera, czy odpowiednik i to też się zdarzyło może raz, czy dwa.
Pytanie - czy Twój audyt to był audyt zewnętrzny, skutkujący uzyskaniem, lub przedłużeniem certyfikatu?
Jeśli chodzi o bezpieczeństwo informacji, to nie "ja to nazywam", tylko to jest oficjalna nazwa systemów zarządzania jakością iso 27001:2022.
AndrzejZupaGruba ryba0piorunów@Budo przedłużenie.
sebie_jukiOsobistość
8piorunówjako, że mam stronę-wizytówkę, w logach od dawna obserwuję zainteresowanie podatnościami wordpressa.
Tyle, że nie mam wordpressa, statyczna strona składa się z 1 pliku html i 1 pliku graficznego.
Chcąc jednak zniechęcić poszukujących dziur wordpressowych odwiedzajacych, wyedytowałem sobie plik .htaccess - bazując na logach odwiedzin.
RewriteOptions inherit
Options -Indexes
RewriteEngine On
RewriteCond %{REQUEST_URI} ^/wp-admin* [OR]
RewriteCond %{REQUEST_URI} ^/wp-content* [OR]
RewriteCond %{REQUEST_URI} ^/wp-includes/* [OR]
RewriteCond %{REQUEST_URI} ^/wp-mail.php [OR]
RewriteCond %{REQUEST_URI} ^/wp-signin.php [OR]
RewriteCond %{REQUEST_URI} ^/wp-update.php [OR]
RewriteCond %{REQUEST_URI} ^/wp.php [OR]
RewriteCond %{REQUEST_URI} ^/xmrlpc.php [OR]
RewriteCond %{REQUEST_URI} ^/admin.php [OR]
RewriteCond %{REQUEST_URI} ^/admin/* [OR]
RewriteCond %{REQUEST_URI} ^.*/xmrlpc\.php
RewriteRule ^.*$ http://goatseXXXXX.ru/ [R=301,L]
(tylko oczywiście bez tych 'XXXXX' ... nie chcę by ktoś tutaj nie-celowo trafił na gore-site). Póki co nie było skarg 🙂
#hosting #selfhosted #cybersecurity #webdev a trochę też #gore
 CatharsisOsobistość1piorunów
A to jest standard. Na każdą moją stronę dostaje dziennie setki requestów do popularnych paneli cms, głównie Wordpress. Możesz sobie też wyśledzić po ip skąd to będzie głównie Rosja i Chiny. Mogą sobie uderzać do Wordpressa jak ja nawet nie znam PHP i każda moja strona czy jej API są w Node.js, Go lub to są proste statyczne xD.
 30ohmGURU1piorunów
@Catharsis od lat robię tak, że wycinam wszystko co nie jest zachodnim światem. Redukuje to ilość syfu o jakieś 99%, a potem dorzeźbienie pozostałego syfu. Do tej pory tylko jeden z Indii się trafił z pretensjami.
 sebie_jukiOsobistość0piorunów
@Catharsis no to robiłem od lat, Chiny, Rosja, Kazachstan, trochę Ukrainy, różne Azje. Ponieważ nie mam tam klientów i nie planuję, to wycinałem w htaccessie całe bloki adresowe z których przychodziły ataki, czasem /32, a czasem nawet /12. Ale potem mi się odechciało, wywalilałem potem tylko takich najbardziej notorycznych.
# Chinese (CN) IP addresses follow:
deny from 1.68.0.0/14
deny from 1.80.0.0/13
deny from 1.92.0.0/14
deny from 1.192.0.0/13
deny from 1.202.0.0/15
deny from 1.204.0.0/14
deny from 14.144.0.0/12
deny from 14.208.0.0/12
deny from 23.80.54.0/24
deny from 23.104.141.0/24
deny from 23.105.14.0/24
deny from 23.226.208.0/24
deny from 27.8.0.0/13
deny from 27.16.0.0/12
deny from 27.36.0.0/14
deny from 27.40.0.0/13
CatharsisOsobistość1piorunów@sebie_juki @30ohm W wielu przypadkach nie mogę sobie pozwolić na wycięcie ruchu np. z Chin bo ta strona nie jest moja, ja ją tylko utrzymuje a mój klient ma np. klientów w Chinach itp.
Ale generalnie jak coś taki ruch w ogóle mi nie przeszkadza. W sensie co to jest kilkaset requestów dziennie do nie istniejących url, nawet najtańsze VPS z 2 rdzenie 2gb ramu tego nie odczuwają. A całą resztę mam zabezpieczoną, ssh poblokowane, można się połączyć tylko z mojego adresu ip itp. A podatności żadnej nie znajdą bo na bieżąco je monitoruje, jak tylko cos wyjdzie to dostaje maila, jeśli tylko nie śpię to jestem w stanie to załatać i zaktualizować w parę minut. Musiał by się trafić jakiś okropnie złośliwy 0-day jak ostatnio w Next.js który pozwalał na RCE bez autoryzacji. Ale zanim stanie się popularny to i tak wyjdzie patch a raczej nikt tego nie będzie testować na mnie.
sebie_jukiOsobistość0piorunówAle zanim stanie się popularny to i tak wyjdzie patch
@Catharsis no chyba, że "rządowy" 0-day, który Chińczycy będą exploitować zanim zostanie wykryty
CatharsisOsobistość1piorunów@sebie_juki Jak ktoś będzie mieć takiego 0-day to przecież odcięcie adresów z danego regionu nic nie da no bo skoro są w stanie ogarnąć coś takiego to są też wstanie odpalić sobie VPNa prawda?
sebie_jukiOsobistość0piorunów@Catharsis prawda :slightly_smiling_face: ale z drugiej strony, jeśli z ich perspektywy "tu nie stoi żaden serwis publiczny, brak responsa" to mniej kuszący obiekt do sprawdzenia ponownie przez VPN, niż taki, na którym widzą podatny CMS
AndrzejZupaGruba ryba
23piorunówRzadko mi się to zdarza (na szczęśliwości), ale czasami wpada spotkanie świąteczne w społeczności CSO/CISO.
I wtem zwykły czarnuch z IT przepoczwarza sie w korpoludka "żeby tym na górze żyło się ze świadomością "it's fine!""
Żartuję - społeczność CSO/CISO to mega support w ramach wymiany doświadczeń, edukacji nt sec i szeroko rozumianego networking. ᕦ( ͡° ͜ʖ ͡°)ᕤ
Taaak, to pierwszy Andzej w garniaku tutej. 🙃
#cybersecurity
#security
#it
#brandzlowaniesieitsec
#spolecznosc
#jebacbiede