Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#informatyka

Debiutant

w Dyskusje

3piorunów

błedy 500 na każdym kroku to normalka u was? Ja z wypoku przychodze i to coś nowego dla mnie ogółem i całe te

Autorytet7piorunów

@cymanon Ogólnie rzadko taki problem występuje, akurat dziś widać coś się dzieje. Mi wyskoczył parę minut temu, a przed tym to ostatnim razem wiele miesięcy temu.

Pokaż więcej komentarzy (3)

Twórca

w Programowanie

9piorunów

Outbox pattern - devszczepaniak.pl

W systemach asynchronicznych drobna awaria może doprowadzić do niespójności danych. Wystarczy, że zapis w bazie danych się powiedzie, ale powiązane z nim zdarzenie nigdy nie trafi do message brokera. W najnowszym artykule wyjaśniam, jak Outbox Pattern pomaga rozwiązać ten problem. Pokazuję też, na

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.25.md

Dumping Encrypted Viltrox Lens Firmware - two Times - https://blog.29b.net/dispatches/viltrox_re/

PhantomBuffer: Effective EDR Evasion Through Stealth Injection - https://www.zerosalarium.com/2026/10/PhantomBuffer-Effective-EDR-Evasion-Stealth-Injection.html

Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers - https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers

Hiding a DLL from the PEB Loader List (And Why Process Explorer Still Sees It) - https://trainsec.net/library/windows-internals/hiding-a-dll-from-the-peb-loader-list-and-why-process-explorer-still-sees-it/

LiteLLM compromised again: infostealer and RAT found in version 1.107.0 - https://www.aikido.dev/blog/litellm-compromised-infostealer-rat

Fenomen

w Hydepark

7piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.23.md

Inside the Intel 8087 chip: floating-point addition and subtraction - https://www.righto.com/2026/10/8087-addition-subtraction-microcode.html

CloudKeyVaultEvents: Azure Key Vault Logs, Schema and KQL Hunting - https://kqlquery.com/posts/cloudkeyvaultevents/

Building a Malware Development Lab, Part 1: Elastic EDR with a Self-Hosted Elastic Stack - https://blog.bsdrip.tech/maldev-lab/01-elastic-edr-lab-setup/

Casse-Spip - From an Unauthenticated SQL Injection to Remote Command Execution - https://blog.lexfo.fr/casse-spip-sqli-to-rce.html

Microsoft Paint and Photos Embed Server-Issued GUIDs as Invisible Watermarks in Locally-Generated Images - https://xusheng.dev/posts/reversing/mspaint_invisible_watermark/main/

Lider

w Wiadomości Świat

34piorunów

Krytyczne luki w zabezpieczeniach. Zamknięto wiele stron internetowych

Strony internetowe instytucji rządowych w kilku państwach w Europie i poza nią zostały wyłączone po ujawnieniu krytycznych luk w zabezpieczeniach PHP, powszechnie używanego języka programowania. Rządowe witryny zamknięto m.in. Finlandii, Holandii, ale także w Japonii i Australii. W środę część osób

Autorytet

w Hydepark

12piorunów

Obecne życie admina it w czasach LLM to:

Czym mogę zalogować się taki danymi na serwer? ENTER

Czy mogę wykonać te polecenia aby wykonać testy czy możliwe jest wykonanie zadania? ENTER

Wykonałem testy możemy wykonać bezpiecznie zadanie. ENTER

Zadanie wykonane.

Ticket do zamknięcia ;)

Ciekawe kiedy uznają, że nie jestem potrzebny do klikania Enter

Osobistość6piorunów

Do klikania enter może i nie ale do wymyślania promptow jak najbardziej jesteś potrzebny 💪

Kosmonauta3piorunów

@Paciu06 No i jednak do przeglądania wyniku trochę też. W 99,9% przypadków jest ok, ale ten jeden promil to wciąż często niezłe odpały.

Pokaż więcej komentarzy (5)

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.21.md

ApeX v0.4: Metis - https://phantomsec.tools/blog/apex-c2-v04-release

No Time to Pwn: CVE-2026-72018 - https://xbow.com/blog/no-time-to-pwn-cve-2026-72018

All logic, no bite - https://blog.coredump.cx/p/all-logic-no-bite

PwnEscape (CVE-2026-99999): Patched kernels available in testing - https://almalinux.org/blog/2026-10-16-pwnescape-cve-2026-99999/

CVE-2026-23866: Finding a Whatsapp NDay - https://numb3rs.re/posts/cve-2026-23866-finding-a-whatsapp-nday/

Gruba ryba

w Hydepark

6piorunów

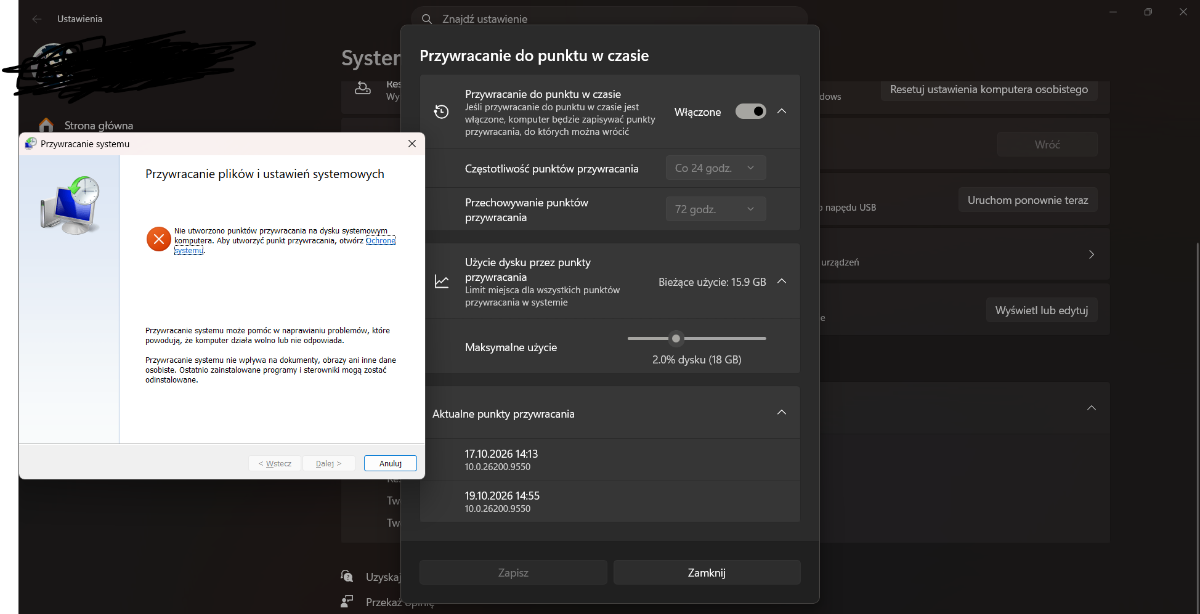
Tomki, proszę o pomoc.

Jak zmusić togo sk windowsa 11 by zobaczył te dwa punkty przywracania ze zdjęcia.

Za nic w świecie nie chce ich wykryć w przywracaniu systemu

Zaraz mnie szlag z tą jedenastką trafi...

Osobistość2piorunów

Po pierwsze to musisz mieć identyczną wersję systemu na punkcie przywracania.
Po drugie musisz punkt przywracania zrobić za pomocą starego narzędzia systemowego. Nowe narzędzie potrafi jedynie tworzyć punkty przywracania.
Po trzecie nie wiem jaka jest przyczyna dlaczego nie wykrywa ci tych punktów bo bredzę xd. Może to być wina kodu pisanego przez hindusa z ai lub po prostu twoja myszka nie jest kompatybilna z klawiaturą mimo że działa. Windows 11 tak po prostu ma i musisz się do tego przyzwyczaić...

Gruba ryba0piorunów
@korfos musisz punkt przywracania zrobić za pomocą starego narzędzia systemowego. Nowe narzędzie potrafi jedynie tworzyć punkty przywracania.

Co?

Edit: aha xD

Osobistość2piorunów

Czyli wracają stare dobre czasy formatowania dysku co tydzień ( ͡° ͜ʖ ͡°)

Pokaż więcej komentarzy (6)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.19.md

Bypassing AMSI & ETW: Building a Custom PowerShell Runspace in C# - https://by7e.dev/blog/runspace

Detection Versioning: The evolution of logic and intent - https://nebulock.io/blog/detection-versioning-the-evolution-of-logic-and-intent

After You’re In: Field Notes on CRTO Prep and OPSEC - https://gikaku.net/2026/10/17/crto-opsec/

DLL Sideloading for Initial Access and Bypassing Elastic EDR - https://akchhat.gitbook.io/dev/initial-access/dll-sideloading-for-initial-access-and-bypassing-elastic-edr

How to use Codex for Bug Bounty research: explore broadly, validate rigorously - https://www.yeswehack.com/learn-bug-bounty/llm-series-codex

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.17.md

Google's PageBreak Project – Real-World Findings - https://bughunters.google.com/blog/pagebreak-real-world-findings

Following the Instructions: Live ARM Tracing with the ETM, ITM, and TPIU - https://voidstarsec.com/blog/arm-tracing-etm-itm

How I Could've Accessed 17 Trillion Microsoft Records - https://blog.faav.net/how-i-couldve-accessed-17-trillion-microsoft-records

CVE-2026-87902: WordPress Core unauthenticated path traversal in get page template page-template resolution leading to conditional RCE - https://www.pruva.dev/reproductions/REPRO-2026-00356

Running Tesla Model 3's Computer on My Desk Using Parts From Crashed Cars - https://bugs.xdavidhu.me/tesla/2026/03/23/running-tesla-model-3s-computer-on-my-desk-using-parts-from-crashed-cars/

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.15.md

State of Identity: Active Directory - https://www.inde.nz/blog/state-of-identity-active-directory

NTDLL-Reconstruction - https://leosmith.wtf/blog/ntdll_reconstruction.html

The RP2350 security model - https://donjon.ledger.com/blog/rp2350-secure-debug-laser-fault-injection/

Oh Look, The Foot Gun Went Off Again (Citrix NetScaler PreAuth Command Injection CVE-2026-88771) - https://labs.watchtowr.com/oh-look-the-foot-gun-went-off-again-citrix-netscaler-preauth-command-injection-cve-2026-88771/

I handed the epoll UAF to an agent - https://guysrd.github.io/epoll-uaf-agent

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.13.md

Introducing Aikido Altar: the model that makes sovereign security intelligence possible - https://www.aikido.dev/blog/aikido-altar-open-weight-ai-sovereign-security

Learning LLVM (Part-1) - Writing a simple LLVM pass - https://sh4dy.com/2024/06/29/learning_llvm_01/

Harnessing Harnesses - Climbing the LLM Hills - https://blog.zsec.uk/harnessing-harnesses/

A story of wifi secrets, UART lockdowns and a damaged flash memory chip - https://adepts.of0x.cc/eufy-homestation2-firmware/

Disposable Tooling - Building LLM-Generated Mythic Agents from Prompt to Deployment - https://blog.xpnsec.com/disposable-tooling/

Twórca

w AI

14piorunów

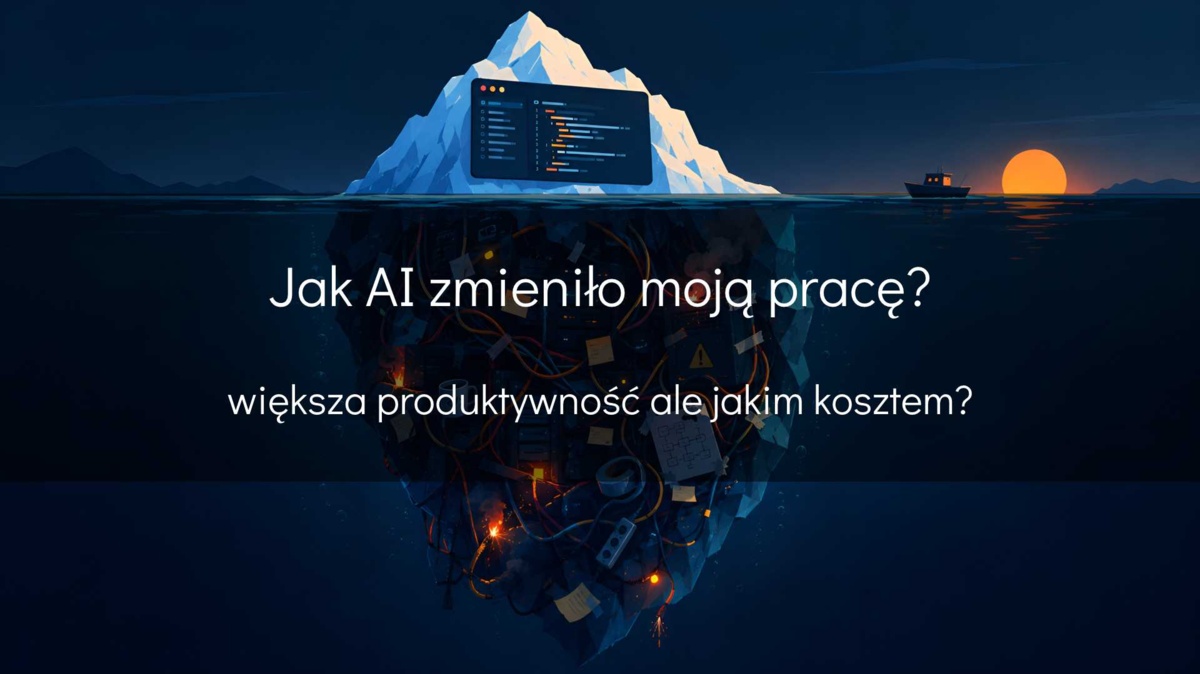
Jak AI zmieniło moją pracę - devszczepaniak.pl

Ponad rok pracy z LLM-ami zmienił nie tylko to, jak piszę kod, ale też to, jak podchodzę do pracy z agentami kodującymi. Jest lepiej, ale nie we wszystkim. AI pomaga wyłapywać błędy, lepiej obsługiwać edge case’y i realizować zadania, które od dawna czekały w backlogu. Nie rozwiązuje jednak

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.11.md

MECCHA CHAMELEON can't hide from the RCE - https://www.aikido.dev/blog/meccha-chameleon-rce

Abusing Constrained Delegation without Protocol Transition against SPN-less accounts - https://hunio.org/security/abusing-constrained-delegation-without-protocol-transition-against-spn-less-accounts/

Serving a (g)zip bomb with Caddy - https://dustri.org/b/serving-a-gzip-bomb-with-caddy.html

Active Directory Attack Architecture Map v2.0 - https://kypvas.github.io/ad_attack_architecture/

CVE-2026-81578: PaperCut NG/MF CVE-2026-81578 + CVE-2026-82078 unauthenticated RCE chain - https://www.pruva.dev/reproductions/REPRO-2026-00340

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.09.md

We burned 11.7bn tokens to find the best cyber AI model - https://www.aikido.dev/blog/ai-model-benchmarks-aug-21-2026

Nuclei vulnerabilities: Information Disclosure, Denial of Service - https://labs.stoik.io/nuclei-vulnerabilities-information-disclosure-denial-of-service-2/

Vulnerability Research on Bitdefender's Antivirus Engine - https://stackbits.eu/blog/vulnerability_research_bitdefender_part_1.html

From Physical Memory Read/Write to SYSTEM - https://vojtechhron.dev/en/article/ktapi-lpe

You're Building Your MCP Wrong - https://mpgn.fr/youre-building-your-mcp-wrong/

Koneser

w Dyskusje

7piorunów

Czy opłaca sie zamieniać linux mint xfce na bazzite z KDE jeśli chodzi o granie?

Zauważylem, że mimo ustawień czy to lutris, czy heoric, czy bottles czy port proton część gier laguje. Ktoś mi powiedział, ze zintegrowane środowisko graficzne ma duży wpływ na to jak działają gry i że pdoobno do gier, zwłascza tych nowszych mieć albo gnome albo KDE.

Zastanawiam się nad Bazzite KDE, by gry z ostatnich lat nie lagowały mi aż do epilepsji, ktoś coś doradzi na ten temat?

Kosmonauta0piorunów

@DungeonFighter nie sądzę żeby xfce miał taki wpływ na wydajność gier... Xfce jest jak na obecne standardy bardzo lekki, natomiast jest na X11, a KDE (chyba?) już domyślnie startuje na Wayland. Tyle że to też ma raczej mniejszy wpływ na wydajność - w obu wypadkach gry dostają na wyłączność kontekst GPU i robią to co potrzebują, system okienkowy siedzi cicho w tle.

Nie jestę ekspertę, ale hardware, drivery i wersja Protona ma dużo większe znaczenie.

Fanatyk2piorunów

@DungeonFighter - a co szkodzi do laptopa włożyć inny dysk, zainstalować nowe distro i sprawdzić?

Alternatywnie można zrobić obraz całego dysku na dysk podpięty przez USB, zainstalować nowe distro, potestować, a jak się nie przyjmie to przywrócić z obrazu dysku stary system - tu poradnik: https://xad.pl/poradnik-jak-sklonowac-dysk-za-pomoca-clonezilli/ - lub zapytaj AI o dokładne kroki dostosowane do Twojego przypadku za darmo na https://duck.ai

Clonezilla — klonowanie dysku krok po krokuKlonowanie dysku w Clonezilli krok po kroku: pendrive, tryb device-device, wybór dysków, klon na większy lub mniejszy dysk, BitLocker i start z nowego SSD.XAD.pl
Pokaż więcej komentarzy (9)

Fenomen

w Hydepark

2piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.10.07.md

Bypassing DEP: VirtualProtect - https://iss4cf0ng.github.io/2026/09/30/2026-9-30-DEP/

Learning LLVM (Part-1) - Writing a simple LLVM pass - https://sh4dy.com/2024/06/29/learning_llvm_01/

Microsoft Paint and Photos Embed Server-Issued GUIDs as Invisible Watermarks in Locally-Generated Images - https://xusheng.dev/posts/reversing/mspaint_invisible_watermark/main/

Module Stomping - The Standard Injection For Modern C2 Agents - https://combat.theater/blog/module-stomping/

Lunex Uses BYOVD to Disable Security Monitoring and Deploy Persistent Stealer - https://blog.polyswarm.io/lunex-uses-byovd-to-disable-security-monitoring-and-deploy-persistent-stealer

Osobistość

w Hydepark

1piorunów

Jak byście zorganizowali backup multimediów w takim przypadku i czy w ogóle byście to robili ?

Mam dysk HDD 14 Tb który podłączam do kompa bardzo rzadko, taki trochę "cold storage". Dysk kupiony używany, nie ma badsectorow i innych problemów ale swoje przepracował. Odpalany jest parę razy do roku

Mam dysk zewnętrzny 4Tb i z niego korzystam na bieżąco, kopiując z tego większego dysku/pobierając nowe rzeczy z neta. jak je użyje to część wywalam i kopiuje dane z dużego. Po prostu wygodniej jest mi podłączać dysk po usb niż do płyty głównej. Dysk podłączam raz lub dwa razy w miesiącu.

Dysk 14tb zawiera te same dane co dysk 4tb, ale w drugą stronę to nie działa.

I teraz pytanie - czy dobrze myślę że dyski HDD nie psują się "od tak" jak SSD ? O ile nie pójdzie jakieś zwarcie z zasilacza to dysk zacznie wywalać badsectory, pokazywać problemy w SMART i będzie czas na kupno nowego ?

Na dysku są multimedia które może i można zreplikowac ale będzie to trudne i długotrwale.

Fenomen4piorunów

@pokeminatour to że dyski HDD psują się trochę „inaczej” niż ssd to trochę prawda.
Ale zawierzanie ważnych danych jednemu dyskowi to bardzo naiwne podejście bo jednak te dyski też są awaryjne.
Poczytaj o zasadzie backupów 3-2-1

Osobistość0piorunów

@Aramil tylko że NAS z tego co wiem chodzi cały czas. A ja tych multimediów potrzebuje od czasu do czasu. W zasadzie to zgrywam z HDD na ssd i jak przerobie to usuwam te multimedia lub zostawiam na za ileś lat. Czy w NAS nie jest ryzyko że siadzie zasilacz i w jakiś sposób spali te dyski ?
@Astro o tej zasadzie słyszałem i trochę są stosuje do ważnych danych które nie da się zreplikowac. Bardziej mi chodzi o to co z danymi które teoretycznie można zreplikowac ale zajmie to dużo czasu - pobranie ileś TB mediów, znalezienie tego.

Kosmonauta1piorunów

@pokeminatour Zdecydowanie większe jest ryzyko, że dysk padnie po cichu w szafie, wyciągniesz go jak padnie główny i będzie zonk 😉 Nawet przy awarii NASa w 99,9% przypadków po prostu uszkadza się komputer, awaria dysku przy tej okazji to bardzo rzadkie przypadki - to zdarza się raczej w momencie gdy dysk podłączasz (gdy np. utworzył się wąs cynowy w trakcie długiego leżenia w szufladzie).

Ogólnie nie istnieje 100% bezpieczna procedura bez rozbudowanego 3-2-1. Backup to taka perfidna dziedzina, że można mówić jedynie o zmniejszaniu, a nie pozbyciu się ryzyka 😉

Ale zdecydowanie lepiej jest mieć dysk na bieżąco podpięty i skonfigurować powiadomienia. Może i sam dysk pożyje wtedy krócej, ale dzięki temu dostaniesz maila jak pojawi się pierwszy uszkodzony sektor. "Analogowe" użytkowanie prędzej czy później prowadzi do awarii z zaskoczenia.

Gruba ryba1piorunów

jezeli to sa filmy co mozesz sobie zripowac albo zpiracic latwo od nowa, to bym sobie tym glowy nie zawracal, chyba ze bezcenny film z komunii, to wtedy warto trzymac w dwoch miejscach, ale dla normalnego usera to dodatkowy dysk z kopia zapasowa jest ok, bo zabezpieczy przed padnieciem dysku, a sytuacje, w ktorych pojda obie kopie na raz typu pozar calego mieszkania to juz jest sytuacja, w ktorej utrata pamiatek to najmniejszy problem, moze warto zapas trzymac w piwnicy czy cos

Pokaż więcej komentarzy (9)

Fanatyk

w Hydepark

34piorunów

Kosmonauta11piorunów

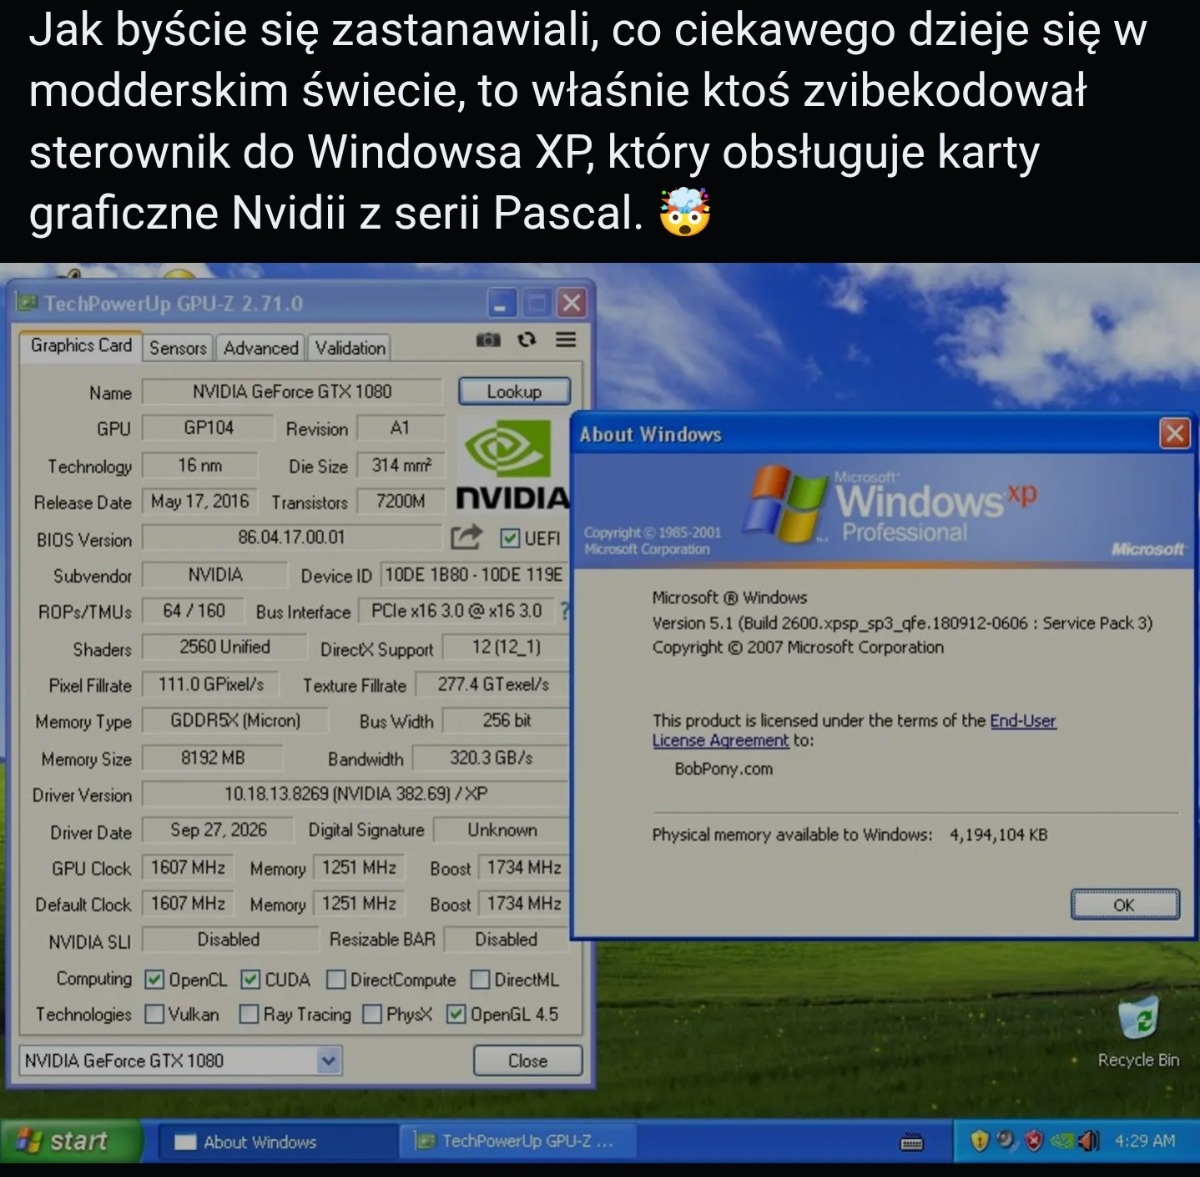
@RACO wiem że może to dla niektórych żadne zdziwko, ale goły XP na start potrzebował między 64 a 128 MB RAM xD.

To jest aż śmieszne jak ten OS spuchł. 128MB wcina moj i3wm na Linuchu. "Oszczędzaj RAM gdziekolwiek jesteś" w 2026 jest jakby mniej śmieszne

Tytan3piorunów

@baklazan

na start

a pewnie jeszcze mniej pamięta, jaki beznadziejny XP był "na start" i że dopiero SP2< był używalny


Z drugiej strony "nieużywany RAM to zmarnowany RAM".
I dopóki OS potrafi zarządzać pamięcią, to może sobie nawet zajmować cały ram na jakieś zcatchowane rzeczy. Ale Windows zajmuje go obecnie na telemetrię oraz głupoty typu interfejs systemu robiony przez webview.

Kosmonauta1piorunów

@Zuorion "na start" miałem na myśli start systemu a nie jego pierwszą wersję.

Tu nie chodzi o to żeby OS tego RAM nie używał, chodzi o to żeby go zostawił wszystkiemu innemu, np przeglądarce.

Lepiej żeby zajmował jak najmniej niż żeby go zapychał czymkolwiek. Tak jak to robią ostatnie wersję produktów Mikroskopu : >

Pokaż więcej komentarzy (9)