


chess_peppeMocarz
13piorunówKaruzela spierdolenia nadal się kręci, więcej info po 16:00
https://www.php.net/archive/2026.php#2026-11-18-1

 ThereforeeGruba ryba7piorunów
@chess_peppe A weź, wszędzie HTTP/2 i HTTP/3 powyłączane, czekam na łatki do Nginxa a tutaj jeszcze PHP znowu sobie wybija zęby. XD
Czarny czwartek, współczuje ludziom co administrują i chcieli w GTA pograć dzisiaj. XD
 zuchtomekGURU4piorunów
@Thereforee A co za problem? Odłączyć serwery od sieci jak w Komisji Europejskiej i fajrant ( ͡° ͜ʖ ͡°)
Kończy się internet jaki znamy, pisałem o tym już jak tworzyli z AI pierwsze ataki na jakieś webowe serwisy czy automatyzacje ataków typu SQL injection.
Co to będzie jak znajdą dziury w filarach dzisiejszych usług, które trzymamy dla wstecznej kompatybilności, a ich twórcy może nawet już nie żyją? Taki windows dalej bazuje na jądrze NT, które ma 30 letnie rozwiązania..
 LondoMollariFanatyk1piorunów
Kończy się internet jaki znamy, pisałem o tym już jak tworzyli z AI pierwsze ataki na jakieś webowe serwisy czy automatyzacje ataków typu SQL injection.
@zuchtomek Ilość podatności nie jest nieskończona. Wydaje mi się, że będziemy mieć przez rok-dwa okres bardzo częstego odkrywania bardzo wielu nowych dziur, szczególnie w projektach opensourcowych, ale po tej burzy, nowe dziury będą głównie znajdowane w świeżym kodzie, albo w bardziej niszowych kombinacjach softu/konfiguracji.
Zastanawiam się, na ile fala włamów, którą teraz widzimy jest efektem działania LLMów, a na ile nie jest wykorzystaniem podatności, "na których" siedziały NSA i inne agencje, zanim te podatności zostaną znalezione, i załatane, dzięki masowemu użyciu LLMów.
Tak czy siak, ciekawe czasy.
zuchtomekGURU1piorunów@LondoMollari A co kiedy znajdą 0-day, którego nie da się załatać? 😛
 caparoneZawodowiec0piorunów
@zuchtomek wyłączasz tą funkcję albo kupujesz nowy sprzęt. Chyba już było coś takiego z prockami intela
LondoMollariFanatyk0piorunów@zuchtomek Wszystko da się załatać. Czasem kosztem ograniczenia funkcjonalności, albo wydajności, ale miewaliśmy już nieraz takie akcje (tak jak np. Linux wyłączający hyper threading w procesorach intela, aby przeciwdziałać dziurom związanym z przeciekami pomiędzy procesami).
LondoMollariFanatyk0piorunówChyba już było coś takiego z prockami intela
Tak, Intel i exploit "PortSmash". Apple i kernel Linuxa po prostu wyłączyły Hyper Threading na prockach Intela dotkniętych tą podatnością, przez co ludzie tracili kupę wydajności, za którą zapłacili. Ale cóż - przeżyliśmy to jakoś. Teraz tego będzie więcej, i częściej, ale to nie koniec świata.
zuchtomekGURU0piorunów@caparone @LandoMollari Zdaję sobie sprawę z dotychczasowych wektorów ataku, ale co kiedy znajdą się luki w protokołach takich jak IPv4 czy BGP albo firmware światowych gigantów urządzeń sieciowych na których działa pół internetu (ostatnio mnie Pani na konferencję i prezentację sprzętu Palo Alto zapraszała, a następnego dnia czytałem, że dziurawy ( ͡° ͜ʖ ͡°)) - które nawet jeśli nie posłużą do włamań czy wykradania danych to skutecznie uwalą cały ruch sieciowy jaki znamy :v
https://finance.yahoo.com/technology/article/palo-alto-networks-ceo-just-dropped-a-truth-bomb-on-the-network-outages-sweeping-through-major-companies-101129581.html
 Palo Alto Networks CEO just dropped a truth bomb on the network outages sweeping through major companiesCybersecurity giant keeps real on the alarming number of network outages.Yahoo FinancecaparoneZawodowiec0piorunów
@zuchtomek nie wiem czy wiesz ale firmware sie łata i upgraduje ;) Protokół jest standardem a implementacja standardu to osobna rzecz i może mieć luki i można to załatać
zuchtomekGURU0piorunów@caparone "nie wiem czy wiesz ale firmware sie łata i upgraduje ;)" jeżeli masz jeszcze wsparcie, a producent wyda łatki - co czasem też trwa, poza tym trzeba mieć odpowiednie zasoby ludzi żeby adhoc wdrożyć coś na dziesiątkach, setkach czy nawet tysiącach urządzeń ;)
Poza samymi atakami mającymi na celu włamy czy 'psucie' są po prostu DoSy, które w odpowiedniej skali nie tyle 'zniszczą' internet co go sparaliżują na krótszy lub dłuższy okres..
Jak wspomnianą Komisję Europejską, która na czas szukania rozwiązania odcięła maszyny od internetu na kilka dni:
https://www.euronews.com/2026/11/19/eu-commission-hit-by-large-scale-cyberattack-with-data-leakage-unknown
Czy jak sprawa lodówek w marketach, których sterowników nie zawsze da się zaktualizować:
https://polskieradio24.pl/polska/sklepom-w-polsce-grozi-paraliz-ekspert-wskazuje-piec-kluczowych-obszarow
Oczywiście - implementacja czyli prawidłowe skonfigurowanie sieci mogłoby uchronić przed atakiem, wymiana sterowników również, ale to nie dzieje się na pstryknięcie palców - tym bardziej w skali korpo.
Sam Microsoft stracił dobę na implementacji zmian i wcale nie potrzebował ataku z zewnątrz :stuck_out_tongue_winking_eye:
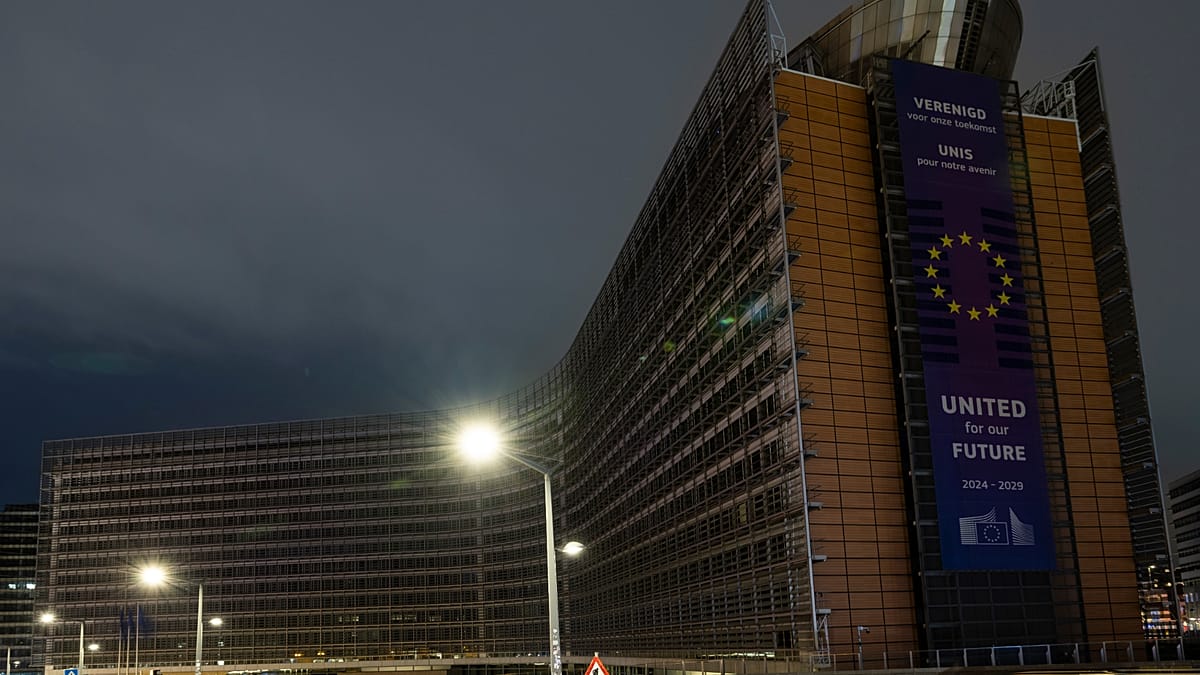 EU Commission hit by large-scale cyberattack with data leakage unknownThe European Commission's internal HR systems have been targeted by an AI-powered cyberattack, with EU cyber experts still assessing whether sensitive personal information has been compromised.euronewszuchtomekGURU0piorunów
@caparone Takie zagrożenia widziano jeszcze przed boomem AI https://www.csoonline.com/article/571129/serious-flaws-in-widespread-embedded-tcp-ip-stack-endanger-industrial-control-devices.html
Automatyka przemysłowa często działa.. dopóki działa. Nawet nie mówiąc o sterownikach, maszyny produkcyjne typu CNC czy zautomatyzowane linie produkcyjne często działają na starych systemach np. windows 7, producent już ich nie wspiera, a nowa maszyna kosztuje kilka milionów - trudno uzasadnić taki wydatek kiedy 'działa' i produkuje. Jedyna opcja to izolowanie jej w sieci i pilnowanie ¯\\(ツ)/¯
 Serious flaws in widespread embedded TCP/IP stack endanger industrial control devicesCritical vulnerabilities potentially affect millions of devices, but finding and patching them will be difficult.CSO OnlinecaparoneZawodowiec0piorunów
@zuchtomek to ze producent sprzętu przestaje wydawać łatki do sprzętu wycofanego to jest raczej logiczne (nie chciałbyś mieć stałego kosztu bez przychodu), aczkolwiek nie zawsze problemem jest producent a klient który jak usłyszy cenę inna niż gratis to „nie no, tyle to nie” więc sobie sprzęt chula dopóki nie walnie. Co do windows to w są nadal bankomaty podpięte do sieci z w7 i raczej nie jest tak że nie mają wsparcia(oczywiście windows już nie ma)
 sportyGwiazdor1piorunów
@chess_peppe Rzeczywiście. Dzień bez jakiejś gigantycznej awarii,ataku lub wykrycia podatnosci to dzień stracony :grinning:
Aż sobie chyba obejrzę Terminatora 3 ... 😁
 CatharsisOsobistość


 dziad_saksonskiFenomen
 Fly_agaricGURU
 ZielczanFanatyk