


Wpis użytkownika Half_NEET_Half_Amazing w Cybersecurity
 97piorunów
:smiling_face_with_tear:
Komentarze (28)
 IlirianKosmonauta3piorunów
Tymczasem hacker który zainfekował mój firmowy laptop: kurła kiedy on wreszcie przestanie przeglądać hejto i otworzy jakiś firmowy dokument.
 DyGMocarz4piorunów
@Half_NEET_Half_Amazing Odpalam podejrzane pliki jak leci, ale w maszynie wirtualnej. Nie raz już patrzyłem jak się wirus zaczynał tam panoszyć. A potem tylko usnąć obraz systemu i przywrócić czysty.
 ZohanTSWFanatyk1piorunów
@drzewiasty czyli jak wyjebie pół internetu, to znaczy, że to był wirus XD
 drzewiastyKompan2piorunów
@DyG ja bym dodał jeszcze że VM na AWS czy Azure - jak zrobi escape to przynajmniej nie u Ciebie 😛
ZohanTSWFanatyk2piorunów@DyG sprytnie, chociaż ja bałbym się własnych ludzkich błędów jak przypadkowe włączenie jakiegoś dostępu na zewnątrz xd
 TheLikatesyGruba ryba3piorunów
@Half_NEET_Half_Amazing serio nie potrafię zrozumieć kto z Polski tam jeszcze cokolwiek trzymał po 30 czerwca
TheLikatesyGruba ryba1piorunów@StepujacyBudowlaniec https://tvn24.pl/biznes/tech/binance-bez-licencji-wazny-komunikat-st9119895
403Tvn24 StepujacyBudowlaniecGruba ryba0piorunów
@TheLikatesy a co tam si zadziało 30 czerwca?
 serelGruba ryba1piorunów
@TheLikatesy ja. Niedużo, nie przerzuciłem jeszcze na inny portfel. Jak się trochę uspokoi to przerzucę
 MuojemuKotuTytan24piorunów
Czy to jest normalne, żeby aktywnie szukać pracy i uczestniczyć w rekrutacji z komputera służbowego/służącego do pracy? W pracy 100% zdalnej wchodzi w grę używanie prywatnej maszyny?
Pytam, bo ja bym nigdy w życiu czegoś takiego nie zrobił, instynkt by mi nie pozwolił. Ale co ja się tam znam, pracuję najwyżej hybrydowo, a po robocie służbowy lapek leci do torby, i odpalam swojego PC.
ZohanTSWFanatyk0piorunów@MuojemuKotu to nie jest normalne, według mnie trzeba być skończonym idiotą. IT zwykle ma zdalny dostęp do twojego komputera więc można się narazić na dodatkowe nieprzyjemności w starej pracy (np. takiej jak ta którą komentujemy) xd
IlirianKosmonauta1piorunów@MuojemuKotu Zadziwiająco często ludzie używają firmowych laptopów do prywatnych rzeczy. Ja mam firmowego macbooka i rzygać mi się chce jak go widzę po skończeniu pracy xD podziwiam tych co potrafią sobie siąść z firmowym laptopem i obejrzeć na nim film na netflixie (a w tle ciągle dostawać powiadomienia o otrzymanym mailu xD).
Firmy dbające o bezpieczeństwo zakazują używania służbowego sprzętu do prywatnych rzeczy
 macgajsterGruba ryba1piorunów
@redve akurat dwa przypadki to startup i januszex, trzeci to wannabe korpo. Monitorowanie w każdym z nich albo nie istniało albo było straszakiem. Co by mi mogli zrobić za przeglądanie ofert pracy? Zwolnić? :grinning:
Mój 6-ty zmysł wyczuwa rzut szmatą. Wiem kiedy nie muszę się już starać
 redveFanatyk3piorunów
@macgajster robienie tego na sprzęcie gdzie cały ruch masz monitorowany - kurwa yolo xD
macgajsterGruba ryba5piorunów@MuojemuKotu w każdej z prac szukałem na służbowym roboty, kiedy wiedziałem, że koniec jest blisko. Tylko ja nie robię prac domowych, bo to jednak inwestycja czasu bez pewności zapłaty za pracę. Było trochę przypadków, że firmy na zachodzie, w rekrutacjach kazały rozwiązywać realne problemy kandydatom, a później jednak ich nie chcieli (nic dziwnego, skoro problem został rozwiązany i to za darmo).
No i w sumie, to etapy po znalezieniu oferty lub wysłaniu cv załatwiałem z prywatnego sprzętu.
Dzban3WazaGruba ryba1piorunówYyy, a czy ja wyplacenmoj hajs z binance? Jak myslicie xD
Dzban3WazaGruba ryba0piorunów@209po @Half_NEET_Half_Amazing niby pokryli strate z wlasnego hajsu, czekam dalej az wyjde na 0 xD
 209poAutorytet1piorunów
@Dzban3Waza not your keys, not your coins
 Half_NEET_Half_AmazingLider0piorunów
 LondoMollariFanatyk25piorunów
@Half_NEET_Half_Amazing Jakim k⁎⁎wa trzeba być matołem, aby odpalać zadanie od rekrutera na tej samej maszynie, na której pracujesz w obecnej pracy.
Abstrahując od tego, że takie rzeczy się w odizolowanej i niezaufanej VMce odpala.
 peposlavFanatyk0piorunów
@LondoMollari oks, nie czytałem sekuraka akurat. Myślałem, że w pliku był wirus
LondoMollariFanatyk1piorunów@peposlav Mam VMkę do pracy, mam VMkę do odpalania Claude Code, mam VMkę do otwierania podejrzanych linków, mam VMknę do prywaty (głównie hejto).
A, jakbym miał odpalać nieznany kod, to na 100% bym miał VMkę, nawet jakbym standardowo tego nie robił na co dzień.
Przecież on nie zadaniem się zainfekował tylko plikiem z zadaniem.
Sekurak napisał powyżej, że zainfekował się po uruchomieniu pobranego kodu. Nie ma absolutnie żadnego wytłumaczenia dlaczego uruchomił niezaufany plik w zaufanej domenie (bo skoro atakujący wbili do sieci firmowej, to była domena zaufana). To jest poziom jeszcze gorszy niż klikanie randomowych pdfów i linków, bo nie trzeba nawet dziury pozwalającej na uruchomienie kodu, tylko atakowany sam dobrowolnie wykonał pobrany zdalnie kod.
[edit]: Screen z systemu, (Qubes OS) aby nie być gołoslownym.
[edit2]: Mam nadzieję, że Sam Altman nie zacznie na mnie polować na widok ilości RAMu w lapku. ( ͡° ͜ʖ ͡°)
peposlavFanatyk1piorunów@LondoMollari jak chcesz zmienić pracę to jak bardzo masz wywalone na obecnego pracodawcę? tak serio. WMkę na pobranie pdfa byś zrobił? Przecież on nie zadaniem się zainfekował tylko plikiem z zadaniem.
LondoMollariFanatyk1piorunówMam używać drugiego łapka do rekrutacji?
@peposlav Nie trzeba drugiego lapka, stacjonarka też będzie ok. ( ͡° ͜ʖ ͡°)
Albo albo chociaż VMka.. Albo można tak jak ja śmigać na Qubes OSie z pełną izolacją domen (przez zaszyte w systemie virtualki).
peposlavFanatyk2piorunów@LondoMollari jak pracujesz na swoim na b2b to co? Mam używać drugiego łapka do rekrutacji?
 MarchewGruba ryba5piorunów
@LondoMollari Chyba nie płacili zbyt dobrze xD
No ale, czy to był komp służbowy czy prywatny?
 OpornikGURU1piorunów
https://www.hejto.pl/wpis/jak-tam-wasze-kryptowaluty?commentId=035121c2-cc82-420c-861b-82996b12faed
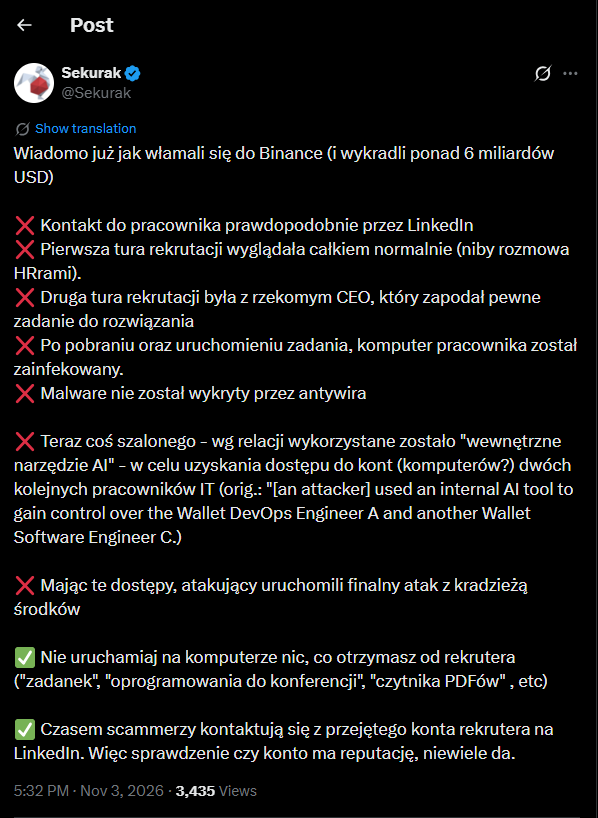
Jak tam wasze kryptowaluty?…Jak tam wasze kryptowaluty? https://pieniadze.rp.pl/kryptowaluty/art45419841-6-3-mld-dolarow-strat-najwieksza-w-historii-kradziez-kryptowalut Gruby atak. Pewnie siedzieli od miesięcy w ich systemach #pieniadze #kryptowaluty #cyberbezpieczenstwoHejtoHalf_NEET_Half_AmazingLider5piorunówhttps://x.com/Sekurak/status/2117656287076819136
 Sekurak (@Sekurak) on XWiadomo już jak włamali się do Binance (i wykradli ponad 6 miliardów USD) ❌ Kontakt do pracownika prawdopodobnie przez LinkedIn ❌ Pierwsza tura rekrutacji wyglądała całkiem normalnie (niby rozmowa HRrami). ❌ Druga tura rekrutacji była z rzekomym CEO, który zapodał pewne zadanie do rozwiązania ❌…Twitter