


Wpis użytkownika MostlyRenegade w Hydepark

MostlyRenegadeFanatyk
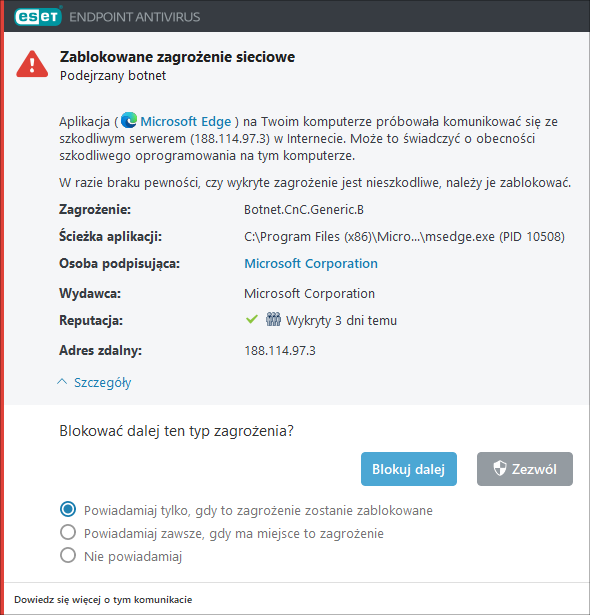
1piorunówTakie coś mi wyskakuje przy odświeżaniu #hejto
Nie wiem, co to za adres i co z niego się wczytuje, ale z sąsiedniego (188.114.96.3) ładowane są obrazki.
Komentarze (12)
 MikuuuusLider0piorunów
@MostlyRenegade @bojowonastawionaowca @hejto @kris 188.114.96.3 i 188.114.97.3 To adresy IP jakiegoś złośliwego oprogramowania (Lumma Stealer)
ESET takes part in global operation to disrupt Lumma StealerOur intense monitoring of tens of thousands of malicious samples helped this global disruption operationWelivesecurityMikuuuusLider0piorunów DEATH_INTJFenomen0piorunów
adres nalezy do cloudflare, eset zglupial, pewnie poprawia po aktualizacji bo takie cos wyskakuje w roznych miejscach nie tylko tu.
 krisTytan2piorunów
@MostlyRenegade @fadeimageone czy pokazują Wam się reklamy? Istnieje szansa, że jakaś reklama wysyła żądania do tej domeny, która jest oznaczona jako niebezpieczna
 fadeimageoneFanatyk1piorunów
@kris sprawdź maila
krisTytan1piorunów@fadeimageone jeśli to nie problem to możesz podrzucić HAR na admin@hejto.pl
fadeimageoneFanatyk0piorunówfadeimageoneFanatyk0piorunów@kris log dev
fadeimageoneFanatyk0piorunów@kris reklamy wycina Adguard na poziomie DNS i na poziomie przeglądarki.
Mogę ci wysłać HAR jak chcesz zrobić bisect.
fadeimageoneFanatyk1piorunów@MostlyRenegade kurde, mam to samo i się zastanawiałem ocb.
 koszotoroburFanatyk1piorunów
@MostlyRenegade - @kris - serwer wam zhakowali w włączyli do botnetu? :face_with_raised_eyebrow:
Kiedy ostatnio uaktualniany?
 radziolGURU0piorunów
@MostlyRenegade nie wiem co tam knują, ale mi dzisiaj nie działało odpowiadanie na mobilnym ff. Musiałem dane witryny wyczyścić.