


KLH2Gruba ryba
14piorunów#heheszki #cyberbezpieczenstwo
Potwierdziliście już na swoich kontach??:open_mouth:

 GlonojadKosmonauta0piorunów
No jasne ( ͡° ͜ʖ ͡°)
 dez_GURU5piorunów
@KLH2 dopiero teraz to robisz? Konto Ci usuno (╯°□°)╯︵ ┻━┻
Kategoria: Technologia
W tej społeczności opisuje z czego składają się systemy cyberbezpieczeństwa
KLH2Gruba ryba
14piorunów#heheszki #cyberbezpieczenstwo
Potwierdziliście już na swoich kontach??:open_mouth:
GlonojadKosmonauta0piorunówNo jasne ( ͡° ͜ʖ ͡°)
dez_GURU5piorunów@KLH2 dopiero teraz to robisz? Konto Ci usuno (╯°□°)╯︵ ┻━┻

icdGwiazdor
4piorunówTematy poruszyliśmy i omówiliśmy w najnowszym odcinku ICD Weekend: https://www.internet-czas-dzialac.pl/weekend-18/ * OpenAI: ‘The New York Times Paid Someone to Hack Us’ • https://torrentfreak.com/openai-the-new-york-times-paid-someone-to-hack-us-240227/ * Oskarżenia w sprawie gwałcenia praw


Mr.MarsGURU
4piorunówAtakujący wykorzystali podatności w VPN Ivanti (dawniej Pulse Secure), w ostatnim czasie było dość głośno o całej serii podatności w tym rozwiązaniu – w tym o lukach umożliwiających dość prosty, zdalny i nieautoryzowany dostęp na system operacyjny urządzenia. Mowa jest o dwóch zaatakowanych


MarchewGruba ryba
120piorunówNewag się wypowiada, reakcja pozostałych bezcenna.

 entropy_GURU5piorunów
@Marchew dej linka
 MarchewGruba ryba11piorunów
@entropy_
Part1:
https://www.youtube.com/watch?v=KoGpr_LhAKc
Part2:
https://www.youtube.com/watch?v=CDv_tLnpwVo
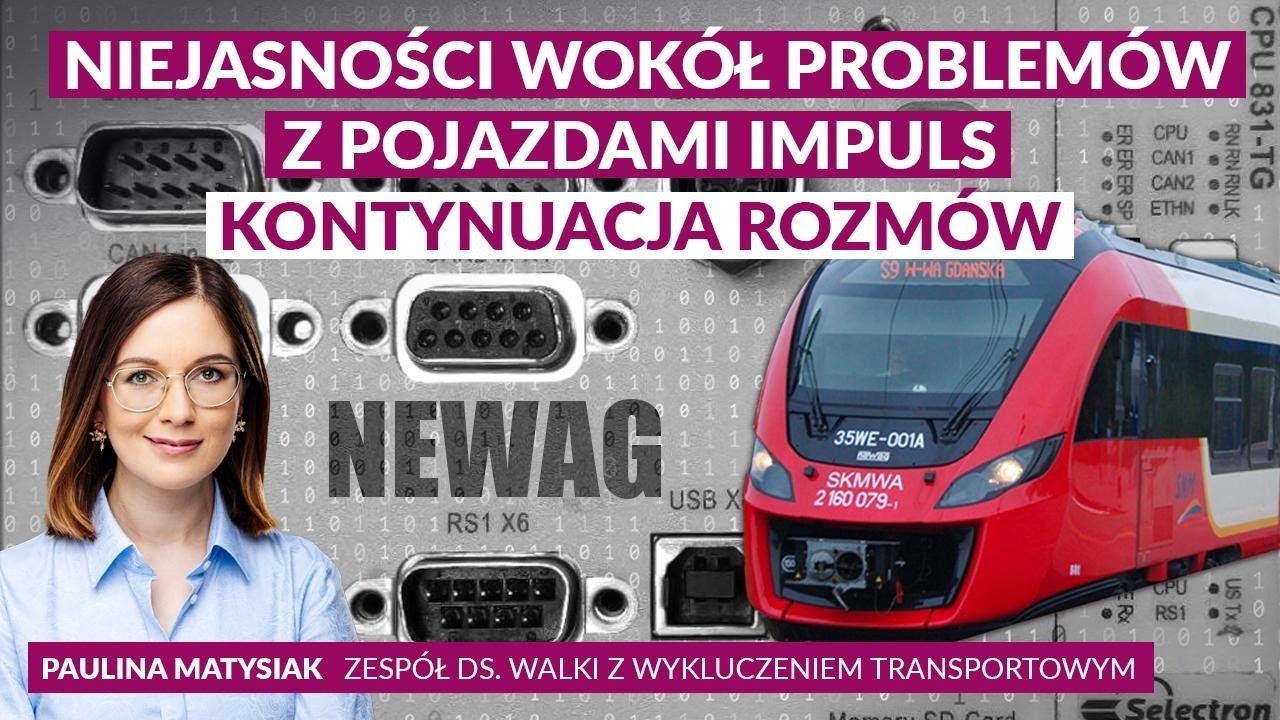
 Niejasności wokół problemów z pojazdami Impuls - Zespół ds. Walki z Wykluczeniem TransportowymStrona sejmowa Zespołu ds. Walki z Wykluczeniem Transportowym: https://www.sejm.gov.pl/Sejm10.nsf/agent.xsp?symbol=POSIEDZENIAZESP&Zesp=948Prezentacja DRAGON...YouTube
 GrindFaterAnonaGruba ryba0piorunów
@Marchew w ktorej minucie takie smieszne?
 OpornikGURU9piorunów
@GrindFaterAnona kliknąłem pasek postępu w dowolnym miejscu i cały czas mam bekę.
GrindFaterAnonaGruba ryba0piorunów@Opornik chyba mamy inne poczucie humoru
 peruwianskiStylTwórca1piorunów
@GrindFaterAnona 2:29:45
GrindFaterAnonaGruba ryba0piorunów@peruwianskiStyl no i wspaniale, dzięki wielkie. tak żem czuł, że to tylko manipulacja OPa
 ulsterboyMocarz3piorunów
Czy tam był wybitny specjalista cieszyński ?
MarchewGruba ryba0piorunów@ulsterboy W komisji Pan ten zasiada.
icdGwiazdor
6piorunówMichał i Kuba omawiają najnowsze kontrowersje dotyczące sposobu, w jakim Apple próbuje się uchronić przed obowiązkami wynikającymi z DMA; o nowych, kreatywnych atakach na bezprzewodowe ładowarki - i wiele więcej! Wersja podcastowa: https://www.internet-czas-dzialac.pl/weekend-14/ Źródła i materiały:

MarchewGruba ryba
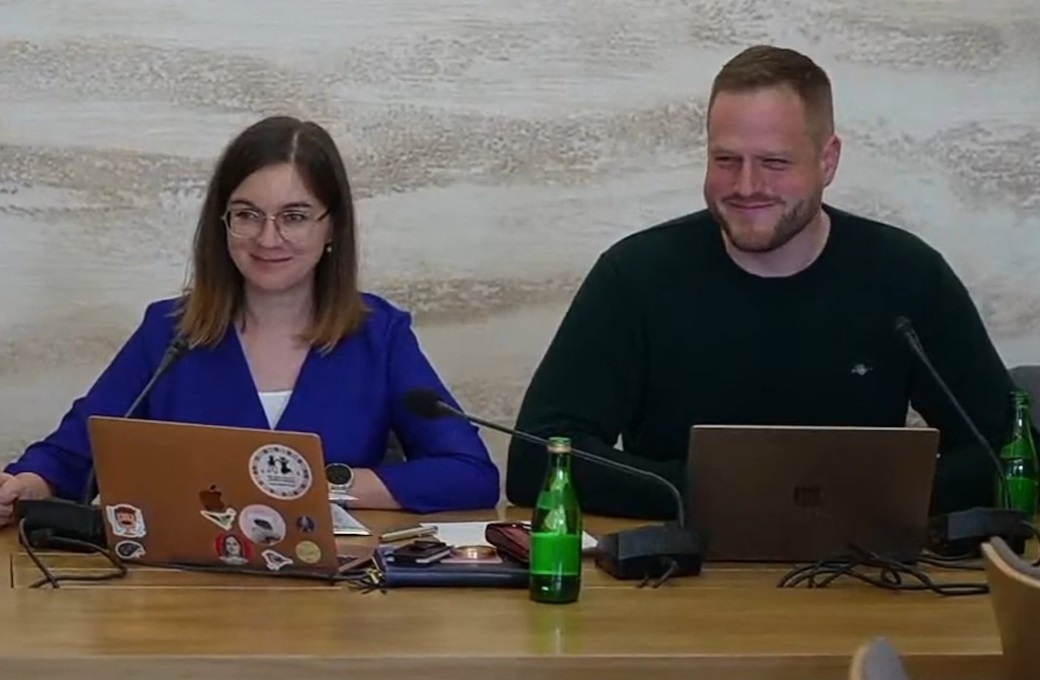
87piorunówKomisja sejmowa NEWAG, part 2.
Niejasności wokół problemów z pojazdami Impuls: kontynuacja rozmów
https://www.youtube.com/watch?v=CDv_tLnpwVo
tl;dw
- - - - -
Q:
Czy macie wykaz zmian/dokumentacje zmian które w oprogramowaniu u was zostały wprowadzone?
Newag:
Tutaj chciałbym zakończyć te dyskusje
Nie jesteśmy w stanie odpowiedzieć z uwagi na prowadzone postępowanie.
- - - - -
Q:
Czyli nie macie wiedzy co były modyfikacje w oprogramowaniu?
Newag:
Pojazd do nas przyjechał, nastąpiła diagnostyka, weryfikacja, walidacja.
- - - - -
Q:
Czyli nic nie było modyfikowane?
Newag:
Powtórzę: nastąpiła diagnostyka, weryfikacja, walidacja.
- - - - -
Newag:
Zmiany w oprogramowaniu są jedynie na życzenia oraz w zakresie żądań przewoźnika
Przedstawiciel kolei mazowieckich i inny jakiś (nie pamiętam)
Zmiany w oprogramowaniu się pojawiały, newag nam je wgrywał nawet zdalnie jeśli odmówiliśmy w sposób bezpośredni, nie wiemy co było zmianą w sofcie, soft nawet nie ma żadnego numeru wersji, nie ma wykazu zmian, nie ma dokumentacji ani udostępnionych kodów źródłowych.
Radca pwarny newag:
jeśli ma pan jakies dowody a nie pomówienia, że zmienilo sie cos w oprogramowaniu newag, to proszę powiadomić odpowiednie organy, prosze nie wymawiac takich zarzutow.
Panowie z newag pokazują prezentację na kartkach A2 na temat tego jak ich inne pojazdy (nie impuls, a gruffin, dragon i inne) mają dostępność na poziomie 99-100%.
Następnie nawag pokazuje pojazdy konkurencji które stwoją 2, 3 a nawet 4 lata nieczynne!
Pokazane pojazdy są w większości uszkodzone mechanicznie np. w wyniku zderzenia z przeszkodą na przejeździe kolejowym
Newag pokazuje jak to ich pociągi wiżą kobiety i dzieci z granicy ukraińskiej na wiosnę 2022 (początek inwazji ruskich na ukrainę). Następnie pokazali zdjęcie pociągu newag wykolejonego, który został CELOWO przez kogoś wykolejony!
- - - - -
Kolejne dolnośląskie:
nasze pociagi newag zaczęły się często wyłączać bez znanej mam przyczyny.
Newag złożył nam ofertę na przeprowadzenie diagnostyki majacej na celu stwierdzenie przyczyny tych wyłączeń. Zgodziliśmy się. Zapłaciliśmy. Newag uzdrowił pociągi.
Do dziś mimo ponagleń, nie dostaliśmy wyników diagnostyki, przyczyn usterek ani listy wykonanych prac naprawczych. Chociaż w ofercie było zdiagnozowanie przyczyn usterek! Zapłaciliśmy kilkaset tysięcy złotych.
Newag:
To nie było kilkaset tysięcy!
Kolejne dolnośląskie:
200 000 zł
Newag:
Ale na 4 pociągi!
Newag:
Pociągu jeżdżą?
Kolejne dolnośląskie:
Tak.
Newag:
No to o co chodzi? Zrobiliśmy robotę!
- - - - -
Q:
Czy możecie sprawdzić czy ktoś modyfikował oprogramowanie w waszych pociągach?
Newag: nie mogę odpowiedzieć z uwagi na toczące się postepowanie.
- - - - -
Q:
Czy są w oprogramowaniu pociągów newag funkcje uzależnione od ich fizycznej lokalizacji?
Newag:
Nie wiem (xD)
Prosze się zwrócić na piśmie, na pewno odpowiemy.
Q:
Nie wiem pan co jest w waszych pociągach?
Newag:
Nie wiem co pani do mnie mówi.
- - - - -
Pani w Radzie nadzorczej Newag jest jednocześnie radcą prawnym która oferuje swoje płatne usługi dla newag. Reprezentuje na komisji sejmowej firmę newag.
- - - - -
Prezes Newag, Pan Zbigniew Konieczek to jednak straszny buc, bardzo nerwowy człowiek. Wiele rzazy puściły mu nerwy, zaczął się wykłócać, uszczypliwie kąsać i bezczelnie łapać za słówka.
- - - - -
I tutaj Newag ładnie prawnie chwyta prowadzących za krocze:
Newag:
Pan mówi że to są podejrzenia, jednak w pana (były minister cyfryzacji Cieszyński) wpisach w mediach społecznościowych wydźwięk jest jednoznaczny z stanem dokonanym, takie działania mają odbicie w notowaniach giełdowych spółki Newag, czy ma pan wiedzę na temat prób przejęcia firmy newag przez podmioty zależne od skarbu państwa w okresie rządów PiS kiedy był pan ministrem? (Pan cieszyński szczęka do stołu i nie wie co powiedzieć).
Pan cieszyński zaczyna lawirować w przestworzach próbami odpowiedzi,
Pani prowadząca zatrzymała tę sytuację "STOP!, przechodzimy do kolejnego punktu".
- - - - -
Koleje dolnośląskie:
Też dostaliśmy ofertę diagnostyki pojazdów newag które się wyłączały, dostaliśmy odpowiedź
- - - - -
Na temat, czy macie podpisy
Q:
Czy macie dział, osoby odpowiedzialne za bezpieczeństwo w oprogramowaniu?
Newag:
Działamy zgodnie z procedurami, auduty nie wykazały nieprawidłowości.
Q:
Ale wcześniej mówiliście że nie robicie?!
Newag:
Proszę o uściślenie, co pani rozumie mówiąc "podpis elektroniczny"?
Przepisy nie wymagają abyśmy musieli rozróżnić czy soft aktualnie w pociągu to ten który my wgraliśmy w fabryce.
Dragons Sector:
Newag sam wybral taki sterownik który takiej funkcji nie posiada.
Newag:
Taki sterownik jeździ u nas, w pesa i w innych pociągach.
Taki sterownik ma prawie 20 lat, rocznik 2005 (Marchew - i tutaj obronię Newag, bo w przemyśle pracują znacznie starsze osobniki, a zmiany to często OGROMNY problem, nie zawsze jest sens zmieniać skoro działa. Przemysł to nie internet gdzie wersja softu z przed pół roku to podatność i proszenie się o kłopoty. W przemyśle liczy się stabilność i trwałość.)
Dragons Sector:
Sterownik nawet jeśli nie ma weryfikacji podpisów cyfrowych.
Jednak wystarczy zrobić sumę kontrolną, MD5 czy cokolwiek gotowego kodu w archiwum, podstawowa rzecz, prosta, dziwne tego nie robić.
Dragons Sector:
Tutaj się toczą dwa wątki,
Czy sterownik ma funkcje podpisów cyfrowych (chyba im o MD5 czy coś chodzi?)
Czy newag prowadzi archiwum z wersjami softu wraz z funkcją?
Newag:
Niech pan sprecyzuje?
Dragons Sector:
Podpis cyfrowy używając funkcji kryptograficznej (no to już na pewno jakieś MD5)
Newag:
Tak, prowadzimy. (!)
- - - - -
Koleje wilkopolskie:
Może nie kod źródłowy bo prawa autorskie, ale dlaczego nie przekazujecie klientom kodu już skompilowanego w formie gotowego pliku który klient może sobie wgrać do sterownika? Siemens tak robi, inni duzi tak robią, a wy nie? Bo jeśli zepsuje się sterownik, to jeśli sobie kupimy sterownik, to dlaczego nie mamy możliwości wgrania softu, a musimy po raz drugi zapłacić za soft?!
Newag:
???
Koleje wilkopolskie:
W umowie mamy że trzeba przekazać wszystkie pliki, a ich nam nie przekazaliście.
- - - - -
Dragons Sector:
W dniach xxx oraz yyy na 3 dni przed przyjazdem na serwis w zewnętrznej (nie newag) firmie zostały wgrane nowe wersje oprogramowania do pociągów. Czy wiecie kto je wgrał?
Newag:
Na to pytanie odpowie prokurator.
- - - - -
Przewoznik (nie wiem ktory):
Nie wiemy co bylo wgrywane w naszych pojazdow, nie dostaliśmy żadnej dokumentacji ani żadnych danych.
Newag:
Nic nie wiemy o takich aktualizacjach oprogramowania o których wspominacie.
- - - - -
Newag:
Nie, nie mamy dostępu zdalnego do naszych pociągów.
- - - - -
 CzosnkowySmokFanatyk5piorunówAndrzejZupaGruba ryba5piorunów
Przeczytałem…
MarchewGruba ryba
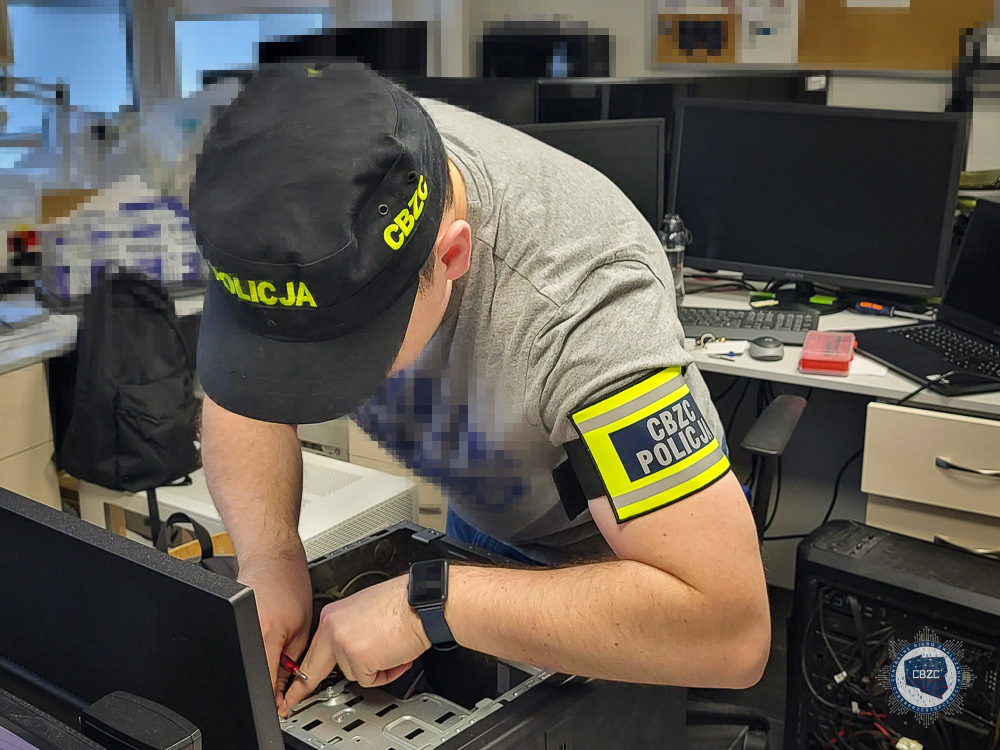
6piorunówFunkcjonariusze CBZC zatrzymali 5 osób podejrzanych o udział w zorganizowanej grupie przestępczej, pranie pieniędzy oraz liczne oszustwa internetowe.
Zatrzymani, przejmowali konta profili społecznościowych należących do innych osób. A następnie pod wyłudzali kody BLIK. Pieniądze wypłacali w różnych bankomatów.
Dodatkowo wystawiali na sprzedaż podrabiane towary w postaci ubrań znanych marek oraz sprzętu RTV, wprowadzając w błąd kupujących co do faktu ich autentyczności.
W trakcie czynności zabezpieczono sprzęt w postaci telefonów komórkowych, komputerów i innych cyfrowych nośników danych, a także środki psychoaktywne w postaci marihuany oraz materiały o charakterze pedofilskim. Funkcjonariusze zabezpieczyli również kryptowalutę, którą podejrzani kupowali za środki pochodzące z czynów zabronionych.
Wstępnie, ustalono ponad 50 pokrzywdzonych, zaś straty szacowane są na kilkadziesiąt tysięcy złotych. Zasadne jest jednak podkreślenie, iż postępowanie znajduje się na wstępnym etapie i wysoce prawdopodobne jest ustalenie kolejnych osób, które utraciły pieniądze w przestępczym procederze.
Mr.MarsGURU
12piorunówKlienci firmy Multidiagnostica oraz innych placówek korzystających z systemu opartego o domenę lab-online.pl powinni wiedzieć, że ich dane mogły trafić w niepowołane ręce. W systemie dla pacjentów wykryto wiele błędów, które pozwalały m.in. odczytać cudze nazwisko, PESEL i obejrzeć zdjęcia RTG. O

Mr.MarsGURU
1piorunówOd kilku dni czytelnicy informują nas o możliwym ransomware w banku spółdzielczym w Zambrowie. Jedna z informacji, którą otrzymaliśmy brzmiała naprawdę niepokojąco: (…) bank padł ofiarą ataku. Klasyczny model, zostali zhackowani w trakcie ostatniego weekendu. Nie działa większość systemów IT, w tym

SemicolonGruba ryba
75piorunówOd kilku dni czytelnicy informują nas o możliwym ransomware w banku spółdzielczym w Zambrowie. Jedna z informacji, którą otrzymaliśmy brzmiała naprawdę niepokojąco: (…) bank padł ofiarą ataku. Klasyczny model, zostali zhackowani w trakcie ostatniego weekendu. Nie działa większość systemów IT, w tym

MarchewGruba ryba
53piorunówKomisja sejmowa na temat problemów z oprogramowaniem pociągów firmy NEWAG.
Dotyczy problemów automatycznego psucia się pociągów jeśli te będą stały dłużej niż 10/21 dni w serwisie zewnętrznym (nie producenta) itp.
Niejasności wokół problemów z pojazdami Impuls - Zespół ds. Walki z Wykluczeniem Transportowym - Paulina Matysiak
https://www.youtube.com/live/KoGpr_LhAKc
Plan:
0:00:00 Wstęp
0:04:09 Prezentacja Dragon Sector
0:48:35 Prezentacja Newag
1:41:05 Dyskusja - tutaj najciekawiej
W 1:30:50 Pan z NEWAG pokazuje na slajdach zdjęcia śrub
https://www.youtube.com/live/KoGpr_LhAKc?feature=shared&t=5450
Jeden z członków komisji:
Komisja dotyczy oprogramowania w pociągach, a Pan pokazuje niedokręcona śrubę.
Newag:
Prezentacja w naszej ocenie kompleksowo obrazuje całą tą sytuację.
1:36:04
https://www.youtube.com/live/KoGpr_LhAKc?feature=shared&t=5764
Newag zarzuca przewoźnikowi, że ten zbyt opieszale zajmował się usuwaniem grafiti z pociągów.
Newag zwraca też uwagę na temat problemu serwisu wentylacji, klimatyzacji i toalet w pociągach.
A z bardziej poważnych:
Newag twierdzi że odpowiedzialność za przeglądy taborów odpowiada przewoźnik. Przewoźnik kupił tabory w pakiecie "licencji i dokumentacji" pozwalające na serwisowanie w trybie P1 i P2, natomiast te dokumentacje nie są wystarczające na przeprowadzenie serwisów P3, P4 oraz P5. A taka opcja dokumentacji była dostępna do zakupu, za dopłatą.
Jednak zgodnie z ogólnymi warunkami zamówienia (przetarg), miała być dostarczona dokumentacja pozwalająca na wszelkie przeglądy. Newag bezczelnie betonuje rynek. Grał na to, aby jakikolwiek inny serwis nie był w stanie przeprowadzić serwisu (bo brak dokumentacji i kodu źródłowego), aby zawsze musiał z podwiniętym ogonem gonić do Newagu.
Już po wybuchu afery, newag nalegał o aktualizację softu u przewoźnika polregio i innych. Przewoźnik nie wyraził zgody na aktualizację, newag wgrał zdalnie : )
Ciekawe jest też pytanie przedstawiciela kolei dolnośląskich do Newag
2:12:38
https://www.youtube.com/live/KoGpr_LhAKc?feature=shared&t=7957
Na które newag oczywiście nie odpowiedział.
Nie odpowiedział na wszystkie niewygodne pytania, zasłaniając się paragrafami, czasem z czapki np. paragraf o zakazie rozpowszechniania/piracenia softu xD
Kilka razy też wspomniał że o zarzutach zdecyduje sąd... Tak, armia prawników już na pewno gotowa, będzie się to toczyć latami, a najcięższe działa zostaną wytoczone przez Newag przeciwko chłopakom z Dragon Sector.
Dziękuję @Unknow za zamieszczenie nagrania z komisji w jego newsletterze:
https://www.hejto.pl/wpis/nowe-wydanie-newslettera-unknownews-un-newag-powraca-tajemnice-gpt-5-style-do-mi
#kolej #dragonsector #pociagi #pkp #newag
spawaczatomowyGruba ryba5piorunówKolejne złoto dla ludzi z dobrym słuchem:
1:07:33
xDˣᴰ
 quagmire_rodZawodowiec0piorunów
@spawaczatomowy a co tam jest w 1:07:33? Niestety, nie mam najlepszego słuchu, a może być ciekawe
 katodaKompan3piorunów
@quagmire_rod ja tam słyszę "trochę mniej emocji // dobrze"
 InstytutKonserwacjiMaryliRodowiczGruba ryba0piorunów
@Marchew dźwięk zrąbany?
MarchewGruba ryba0piorunów@InstytutKonserwacjiMaryliRodowicz
Jest słabo, niestety tak się nagrało na samej komisji. To nie wina YT.
Podobno na słuchawkach lepiej.
Tak to jest kiedy nie ma kto walczyć z dźwiękiem podczas posiedzenia, mikrofony kierunkowe też nie pomagają.
Mr.MarsGURU
1piorunówKilka dni temu czytelnicy poinformowali nas o nietypowym mailu, który wyglądał mniej więcej tak: (...) Nasi stali czytelnicy zapewne od razu zorientują się, że ten mailing to scam. W formie klasycznego oszustwa „na dopłatę do przesyłki”. Tj. link z „potwierdzeniem wysyłki” kierował do złośliwej

Mr.MarsGURU
3piorunówWykryto nowy, niezwykle niebezpieczny malware o nazwie FjordPhantom. Badania wykazały, że na atak podatnych jest aż 80 proc. najpopularniejszych aplikacji bankowych. Okazuje się, że FjordPhantom pozwala na uruchomienie aplikacji banku w wirtualnej maszynie. Z perspektywy użytkownika wszystko wydaje

Mr.MarsGURU
0piorunówNajnowsze raporty potwierdzają, że jedna z popularnych usług ma poważne dziury w zabezpieczeniach. Mowa o Microsoft Exchangew którym odnaleziono lukę bezpieczeństwa pozwalającą hakerom dostęp do skrzynek pocztowych użytkowników. [...] Tym razem doniesienie Dowództwa Komponentu Wojsk Obrony


fadeimageoneFanatyk
29piorunówPrzestępcy informują, że wykradli z Alabu aż 246 GB danych. Ale paczki z wszystkimi danymi jeszcze nie opublikowali. Umieścili za to link do próbki wykradzionych danych. Ta waży 3,5 GB i pobrało ją już 100 osób. #bezpieczenstwo #internet #niebezpiecznik #zdrowie #cyberbezpieczenstwo #fail

MarchewGruba ryba
5piorunówPrzecież nie podacie loginu i hasła do banku na stronie www.wni3254tg4.xyz, prawda? Tak?
Przecież zawsze patrzysz w linki przed kliknięciem, tak?
Przestępcy mają naprawdę coraz to lepsze pomysły, tutaj kilka sztuczek które mnie zaskoczyły, warto się zapoznać.
_Dałbyś się nabrać? - Kacper Szurek_
https://youtu.be/5uMz7wbQuU4
#cyberbezpieczenstwo #cybersecurity #phishing #bezpieczenstwo #internet
 GetBetterSoonSum5piorunów
")))))))" typowa dla ruskich emotka usmiechu
Mr.MarsGURU
0piorunówWiadomość SMS z kierunkowego +44 to próba oszustwa. Ktoś podszywa się pod Pocztę Polską i sugeruje konieczność potwierdzenia adresu, by paczka mogła zostać dostarczona. Załączony link prowadzi do zainfekowanej strony, przed którą przestrzegają dostawcy internetu. Do naszej redakcji trafiło

Mr.MarsGURU
0piorunówNASK ostrzegła w środę przed nową kampanią phishingową, tym razem wymierzoną w kierowców, którzy poruszają się po płatnych odcinkach dróg w Polsce. Przestępcy wykorzystują w niej wizerunek systemu e-TOLL. #wiadomoscipolska #oszustwo #phishing #cert

Mr.MarsGURU
5piorunówOszustwo na Booking powraca w nowej, odświeżonej formie. W serwisie grasują hakerzy podszywający się pod hotelarzy. Zobacz, jak próbują okraść nas z pieniędzy. #cyberbezpieczenstwo #hakerzy #oszustwo #booking

Mr.MarsGURU
3piorunówPrzeglądając Facebooka należy zwrócić szczególną uwagę na reklamy, które mogą być fałszywe. Jak ostrzega CSIRT NASK w serwisie X, w ostatnim czasie zagrożeniem są między innymi materiały, w których oszuści podszywają się pod Polskie Linie Lotnicze LOT. #internet #cyberbezpieczenstwo #oszustwo
