


CzlowiekPromocjaTytan
2piorunówNa Ebookpoint trwa promocja z okazji "Dnia Bezpiecznego Komputera".
Około setki tytułów z branży security przecenionych do -50%.
https://ebookpoint.pl/pagec/3976o/9/promocja/17821


CzlowiekPromocjaTytan
2piorunówNa Ebookpoint trwa promocja z okazji "Dnia Bezpiecznego Komputera".
Około setki tytułów z branży security przecenionych do -50%.
https://ebookpoint.pl/pagec/3976o/9/promocja/17821

radek-piotr-krasnyFanatyk
1piorunówwcześniej we współpracy z anydesk a teraz z Krakenem psuje szyki scamerom


dsol17Fenomen
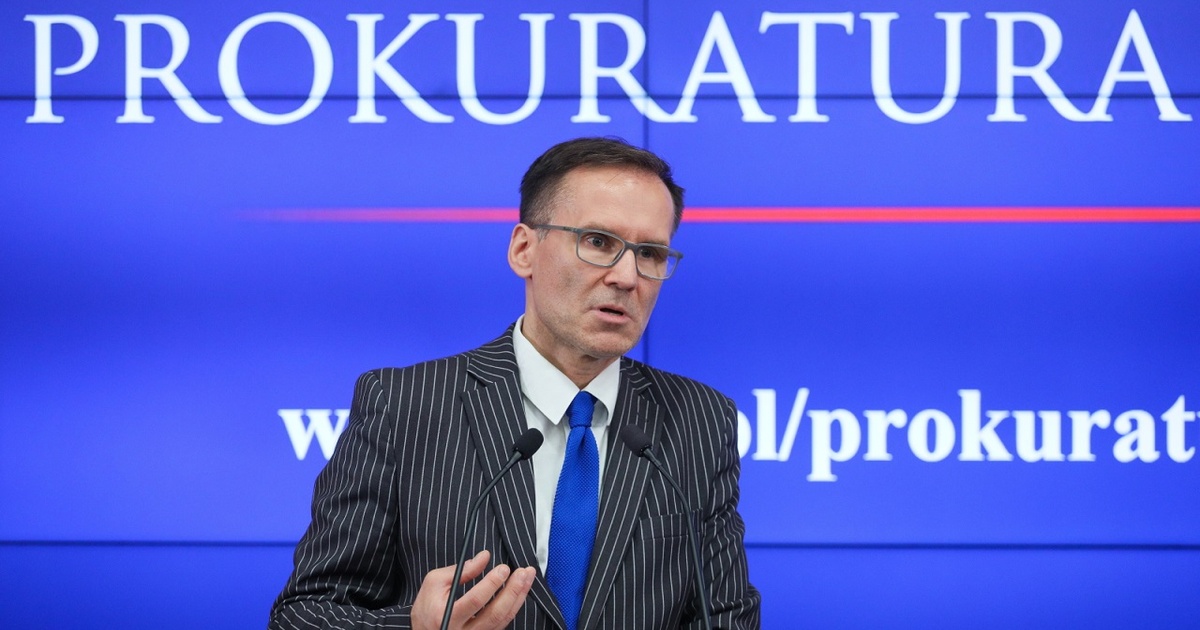
19piorunówNo i przy okazji dowiedzieliśmy się jak nazywała się ta kobita od torby za 15 złotych w sprawie Mariki :rolling_on_the_floor_laughing: :
https://www.salon24.pl/newsroom/1316808,afera-z-marika-prokurator-zdradzil-dane-pokrzywdzonej-dziewczyny
Najlepsze jest to,że to dalej wisi na twitterze. Oni to naprawdę zrobili !
#pis #marika #prokuratura #bekazpisu #daneosobowe #wyciekdanych #security
 DirtDiverGruba ryba20piorunów
Trzy najgorsze zarazy jakie dotknęły Polskę w ciągu ostatnich 100 lat? Faszyzm, komunizm, no i najgorsze ścierwo, kaczyzm wraz podludzką padliną społeczną, która ich wybrała. PiSowieccy podludzie chyba chcą mieć kolejne dziecko na sumieniu, po tym chłopaczku zaszczutym przez pisowskiego kmiota Oskarka.
 GordonLamemanFanatyk9piorunów
Czemu cię to śmieszy?
teraz neonaziole i inne konfederacyjne śmiecie będą jej uprzykrzać życie.
chcialbys żeby ktoś tobie to zrobił?
 dsol17Fenomen0piorunów
@GordonLameman Śmieszy mnie to dlatego,że gdyby chodziło o uprzykrzanie mi życia nie miałbyś obiekcji co mogę poprzeć cytatami twoich odpowiedzi do mnie.
Śmieszy mnie to dlatego,że dla torebki wartej 15 zł albo ideologii ta idiotka poszła z tym do sądu byle uprzykrzyć życie "neonaziolom" i nawet nie pomyślała,że z takim rządem kwestią czasu jest gdy to jej uprzykrzą życie.
Stronom, obrońcom, pełnomocnikom i przedstawicielom ustawowym udostępnia się akta sprawy sądowej oraz daje możność sporządzenia z nich odpisów lub kopii. Za zgodą prezesa sądu akta te mogą być udostępnione również innym osobom. Informacje o aktach sprawy mogą być udostępnione także za pomocą systemu teleinformatycznego, jeżeli względy techniczne nie stoją temu na przeszkodzie.
Rozumiesz co to oznacza ? To oznacza,że jeśli jako przypadkowa osoba padasz ofiarą chuligana który cię nie zna, to podczas procesu i po procesie chuligan może poznać niektóre twoje dane. I NIC nie stoi na przeszkodzie,by się nimi z kimś potem podzielił albo skorzystał z nich potem by cię szukać i zrobić ci krzywdę za to,że zgłosiłeś sprawę. Oczywiście większość chuliganów jest na to stanowczo za głupia,ale możliwość JEST.
Śmieszy mnie wreszcie to jak pan prokurator wdrożył ochrone danych osobowych. Myślisz,że to było intencjonalne ? No nie wiem istnieje możliwość że prokurator nie wiedział co czyni - i TO jest dopiero zabawne i przerażające zarazem :rolling_on_the_floor_laughing:
>chcialbys żeby ktoś tobie to zrobił?
Nie chciałbym. I dlatego mój drogi ja stosuję profilaktykę.Bardzo szeroką profilaktykę jeśli chodzi o prywatność. Na tyle solidną,by nie ujawnić krytycznych informacji o mnie.
GordonLamemanFanatyk0piorunówidiotą to jesteś ty, a nie ona.
pisalem ze nie mam zamiaru uprzykrzać ci życia, a jedynie pomoc - sprawić ze zaczniesz się leczyć i przestaniesz wymyślać te urojone spiski.
jesli to cię śmieszy, że neonaziole będą dręczyć tą dziewczynę to znak że jesteś głupim smieciem.
a le twoje miejsce na ziemi dokładnie na to wskazuje. Na to kim jesteś. Tylko twój mózg jeszcze tego nie przepracował i wciąż m obwiniasz wszystkich innych za to jakim jesteś przegrywem.

MarchewGruba ryba
21piorunówBardzo ciekawy live na temat bezpieczeństwa otwartych sieci wifi. Nie jest to sucha teoria i gdybanie, a prezentacja pokazująca realny atak. Sporo wierszy poleceń, kali linux, trochę wirtualnych maszynek. Ciekawie i rzeczowo.
Wrzucam ponieważ kanał nie ma takiego zasięgu jak np. sekurak.
https://www.youtube.com/watch?v=GfMVPgtgkZ8
Czy publiczne sieci WiFi są bezpieczne prezentując kilka przykładowych technik ataku:
- Man-in-the-middle (MITM)
- ARP spoofing
- DNS spoofing
- SSL stripping / HTTPS downgrading
timeline:
0:00:00 Wstęp
0:01:27 Czy wszyscy używają HTTPS?
0:08:13 Warstwowy model sieci ISO/OSI
0:100:00 Enkapsulacja i dekapsulacja
0:13:45 Protokół ARP
0:15:30 Zatruwanie ARP (poisoning)
0:17:10 Tablica ARP Linux/Windows
0:19:00 Ettercap - atak MiTM i przejęcie hasła
0:28:28 Protokoły komunikacji a bezpieczeństwo
0:29:44 Zagrożenie w protokole STARTTLS
0:32:16 Ataki SSL strip
0:33:28 Plugin sslstrip w ettercap
0:36:36 HSTS - strict transport security
0:38:10 Moduł dnsspoof w ettercap
0:42:15 Certyfikat SSL dla fałszywej strony
0:44:42 Wektor ataku z fałszywą domeną i SSL
0:48:55 HSTS preloading i polskie banki
0:54:08 Podsumowanie
#cyberbezpieczenstwo #cybersecurity #security #opensecurity

 roadieGruba ryba0piorunów
@Marchew a wiesz może czy użycie vpna chroni przed takim atakiem?
 MarchewGruba ryba3piorunów
@roadie Zgodnie z moją wiedza, tak. Oczywiście nie musi to być żaden płatny nord/shark vpn. Wystarczy zestawić tunel za pomocą np. openVPN z domową siecią. Każda twoja aktywność np. z smartfona z dowolnego miejsca będzie widziana jak z twojego prywatnego stałego domowego łącza. Zalecane w przypadku korzystania z apek bankowych będąc za granicą, można uniknąć "przypadkowej" blokady konta z powodu nagłej aktywności np. z Turcji.
telletKosmonauta0piorunówZalecane w przypadku korzystania z apek bankowych będąc za granicą, można uniknąć "przypadkowej" blokady konta z powodu nagłej aktywności np. z Turcji.
I mieć wyczyszczoną kasę, bo pan hehe internetowy cfaniak sobie zostawił włączonego VPNa i mu zajebali kasę, a bank odpowie "oszukiwałeś z lokalizacją, to nic nie mogliśmy zrobić frajerze xDDDDD naraska"
MarchewGruba ryba1piorunów@tellet W jaki sposób ktoś mi uwali kasę poprzez "zostawionego włączonego VPN'a"? I co przez ten termin rozumiesz?
telletKosmonauta0piorunów@Marchew włączony vpn> pokazujesz się w takiej turcji jakbyś uderzał z Polski> bank nie interweniuje, nawet jakbyś robił spory przelew na losowy numer.
MarchewGruba ryba0piorunów@tellet Czyli traktujesz tureckie IP jako ochronę przed wyczyszczeniem konta?
Można zadać pytanie: jazda po VPN i legitymowanie się "lewym" polskim IP vs korzystanie na żywca z otwartego tureckiego WiFi?

ArturTytan
9piorunówDodatki Bitwardena do przeglądarek zostały już zaktualizowane, co pozwala na wykorzystanie bezpieczniejszego algorytmu iteracji hasła głównego. Można to zrobić logując się do ustawień konta na stronie Bitwarden i w zakładce bezpieczeństwo zmienić sposób iteracji z PBKDF2 na Argon2id. Domyślne ustawienia są optymalne w zakresie wydajność - bezpieczeństwo.
Więcej o nowej funkcji: https://www.ghacks.net/2023/02/03/bitwarden-password-manager-will-add-support-for-argon2-kdf-soon/ | https://www.ghacks.net/2023/02/20/bitwarden-password-manager-introduces-support-for-argon2-kdf-iterations/
#security #cyberbezpieczenstwo #cybersecurity #bitwarden #firefox #chrome

 staryhalinyMocarz0piorunów
@Artur Tak poprawili, że zesrali. Zarówno w pracy jak i w domu, gdy próbuję zapisać dane logowania - pic rel
Na komórce to samo "Wystąpił błąd" i c⁎⁎j. Bitwarden stał się dla mnie nieużywalny...
 ArturTytan0piorunów

gawafe1241Osobistość
0piorunówGdzie sprawdzić jakie są najczęstsze rodzaje ataków na polskich internautów? Chyba Kacper Szurek o tym mówił że są to:
- Phishing (mam dwa klucze sprzętowe)
- Złośliwe reklamy (stosuję AdBlock)
i coś jeszcze ale nie mogę sobie przypomnieć więc pytam
 gawafe1241Osobistość1piorunów
@Papajak_Watykaniak O to chodziło, dziękuję!

kaisogDebiutant
1piorunówCześć koledzy i koleżanki. Piszę z pytaniem, mam w pracy problem natury security.
Mianowicie pracuję przy projekcie z braży fintech i aktualnie mamy atak hakerski. Atak polega na tym, że zakładane są nowe konta z maili (domeny temporary), po założeniu konta automatycznie wysyłany jest sms z passcodem, następnie użytkownik dwukrotnie klika na resend verification code - i dwukrotnie przychodzi do niego nowy token i na tym proces się kończy. W logach widac, że token nie jest wpisywany w pole weryfikacyjne. Tak jakby chodziło tylko o wysyłanie smsów.
Całość obsługiwana jest przez amazon przez co zwiększona liczba smsów zaczeła generować dość znaczne koszty.
Trwa to od 2 dni, stworzono już ponad 5k nowych kont i wysłano 15k smsów. Z logów wyciągneliśmy informację, że konta zakładane są z Palestyny ale równie dobrze ktoś może siedzieć za vpnem.
Jaki jest cel takiego ataku hakerskiego? Co ktoś może zyskać poprzez takie działanie? Spotkaliście się w swojej pracy z czymś podobnym?
SuperSzturmowiecGURU1piorunówByły pracownik chce się zemścić itp
gawafe1241Osobistość
0piorunówPopsuł mi się system w kompie, wywala błąd przy starcie - reinstalka i po 2h gotowe. Czemu teraz tak ciężko to zrobić? Najpierw muszę zrobić reinstall systemu, potem trzeba wdrożyć to:
https://www.davd.io/securing-macos/
https://www.bejarano.io/hardening-macos/
https://yawnbox.com/blog/macOS-hardening/
https://github.com/drduh/macOS-Security-and-Privacy-Guide
https://www.cisecurity.org/benchmark/apple_os
https://www.stigviewer.com/stig/apple_macos_12_monterey/
https://github.com/CISOfy/lynis
i robi się prawie 3-4 dni roboty żeby to wdrożyć. Zabiorę się za to za tydzień... ehh... takie katusze dla odrobiny bezpieczeństwa...
#informatyka #komputery #security #zalesie #gownowpis
 dext3Gwiazdor0piorunów
Przecież 90% rzeczy się powtarza, roboty na godzinę max.
radek-piotr-krasnyFanatyk
1piorunówsie okazuje absolutnie słuszne stwierdzenie "RODO SRODO"
Losowanie i handel numerami zdaniem sądu dozwolony
https://ccnews.pl/2023/01/03/losowanie-i-handel-numerami-zdaniem-sadu-dozwolony/

 JackDanielsGruba ryba1piorunów
Jaki mieliście najbardziej wkurzający telefon od telemarketerów? Automaty to tam pikuś, już po jednym zdaniu wiadomo co to i won + numer na czarną listę. Jakieś czas temu zadzwonił do mnie typo ze wschodnim akcentem, że on w sprawie konta co zakładałem na jakimś serwisie do handlu krypto. Na początku mnie rozbawił, więc zdążyłem mu jeszcze powiedzieć, że niemożliwe bo mnie to całkiem nie interesuje. Wkurzył mnie dopiero jak zaczął mnie wręcz opieprzać, że nie pamiętam, a tam za konto trzeba zapłacić. Powiedziałem elo i się rozłączełem. Zanim wrzuciłem numer na czarną listę gość zdążył raz jeszcze zadzwonić, taki natrętny.

bbwieli17Twórca
16piorunówBronimy dużej firmy. Kupujemy porządnego EDR-a. Instalujemy na stacjach. EDR pracuje, wysyła alerty, gdy znajdzie coś podejrzanego. Alerty analizujemy i reagujemy na te poważne. A włamywacz przychodzi ze swoimi narzędziami i robi swoje. #technologia #security #cyberbezpieczenstwo #it

bbwieli17Twórca
7piorunówFrancuski CERT w komunikacie z 3 lutego 2023 r. ostrzega przed aktywną kampanią, która eksploituje podatność CVE-2021-21974 (OpenSLP). #technologia #security #bezpieczenstwo #cyberbezpieczenstwo

gawafe1241Osobistość
0piorunówTo są kurła jakieś jaja... ( ͠° ͟ʖ ͡°) Ciesz się że w tym miesiącu kupisz sobie w końcu klucz sprzętowy, ale nie, czekaj, musisz mieć DWA klucze sprzętowe aby skorzystać z dodatkowej warstwy zabezpieczeń u #apple , JEDEN klucz to za mało! Wydaj jeszcze 400 aby móc wdrożyć U2F inaczej pocałujta w d⁎⁎ę wójta! ( ͡° ͜ʖ ͡°)
A tak na poważnie to rozumiem że istnieje ryzyko zguby takiego klucza i wtedy kaplica, nic nie zrobisz ale jak to Apple, wie lepiej co dla Ciebie jest dobre bo Ty sam możesz nie wiedzieć. ¯\\( ͡° ͜ʖ ͡°)/¯
 gawafe1241Osobistość0piorunów
@SuperSzturmowiec Mylisz szyfrowanie dysku z autoryzacją U2F, proszę: https://www.youtube.com/shorts/PxQVi7YC79g
 Jak dodać klucze YubiKey do konta AppleYouTubeGetBetterSoonSum0piorunów
Nie bylo - zle, jest - zle :grinning:
ArturTytan
36piorunówFederalny zespół ds. cybernetycznych Belgii, cert.be, wydał ostrzeżenie dotyczące KeePass. Według imformacji, napastnicy posiadający dostęp do zapisu w pliku konfiguracyjnym KeePass mogą go zmodyfikować za pomocą wyzwalaczy, aby wyeksportować całą bazę haseł w cleartext bez potwierdzenia


StrabowskiKompan
5piorunówtaki agregator treści tematycznej Cyber-bezpieczeństwa #security #cyberbezpieczenstwo #technologia

aleextraMocarz
6piorunówUżywam, polecam, w ustawieniach po zalogownaiu w przeglądarce można zwiększyć ilość iteracji, ja miałem 100000. #sekurak #security #bitwarden

bbwieli17Twórca
11piorunówW weekend kilku Czytelników dało nam znać o tym, że można sobie dowolnie podbić saldo punktów w aplikacji Żabki. Sposób na nieautoryzowane doładowanie żappsów, bo tak nazywają się te punkty, które w sklepach można wymieniać na produkty, był prosty. #security #niebezpiecznik #zabka #oszustwo

HackYouTooDebiutant
3piorunówCześć @hejto
Planujecie może wprowadzić jakieś 2FA? Wraz z rosnącą popularnością serwisu zapewne będzie coraz więcej prób przejmowania kont użytkowników.
JamesOwensKosmonauta0piorunów@HackYouToo Ja czyszczę ciastka i localstorage regularnie. Strony nie muszą mnie szpiegować bardziej niż to konieczne.
 GumaBalonowaSum1piorunów
2fa w postaci numeru prędzej czy później będzie z uwagi na mnogość multikont.
MMichalTwórca
3piorunówVoltageKosmonauta1piorunów@MMichal po co jak można podwójne md5 hehe
MMichalTwórca0piorunów@Voltage na razie to ani md5 ani szyfrowania 😒

felixdSum
4piorunówCzy ktoś z was używa w praktyce OpenPGP/GPG? #kiciochpyta #technologia #szyfrowanie #bezpieczenstwo #security #openpgp #gpg Mój jest dostępny do pobrania tutaj: https://openpgp.flameit.io Możecie w odpowiedzi wysłać zaszyfrowane wiadomości :wink: Jeżeli chcielibyście, nie mając klucz PGP

bbwieli17Twórca
21piorunówCiekawa podatność, za którą Google wypłacił $13337. Jeśli wczytacie się w opis problemu, to w zasadzie… nie ma tam żadnego hackingu. Badacz zaczął od prób dobicia się (z poziomu Internetu) do pewnego adresu IP Googla, ale nieskutecznie. Na drodze stawał ekran logowania (Google Proxy). Żadna próba

