Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

Cybersecurity

Kategoria: Technologia

W tej społeczności opisuje z czego składają się systemy cyberbezpieczeństwa

  • 140 członków
  • 220 wpisów

Mocarz

w Cybersecurity

5piorunów

VirusTotal aplikacja umożliwiające ocenę plików stron i stron internetowych pod kątem zawartości złośliwego oprogramowania. Zaprezentowała nową funkcję nazwaną "Code Insight", przedstawiającą za pomocą naturalnego języka, działanie analizowanego kodu. Jest ona oparta na Sec-PaLM, jednym z generatywnych modeli AI hostowanych w Google Cloud AI.

Już od dawna, większość silników antywirusowych korzysta z podobnych rozwiązań, umożliwiających klasyfikacje przede wszystkim najnowszych zagrożeń, bez zaangażowania żywej osoby.

Różnicą jest natomiast opis, który może kojarzyć się z tym znanym z ChatGPT. Jest on więc bardziej szczegółowy i prostszy w interpretacji od tego stosowanego w standardowych automatycznych klasyfikacjach.

Jak na razie funkcja posiada ograniczenia dotyczące rozmiaru i typu zawartości plików możliwych do przeskanowania.

Osoby zainteresowane działaniem serwisu VirusTotal zapraszam do przeczytania:

https://cybpas.pl/2023/01/25/virustotal-ocenianie-bezpieczenstwa-plikow-czesc-1/

https://cybpas.pl/2023/01/25/virustotal-ocenianie-bezpieczenstwa-plikow-czesc-2/

źródło: https://blog.virustotal.com/2023/04/introducing-virustotal-code-insight.html


Gruba ryba6piorunów

Drodzy czytelnicy, zanim wrzucicie tam jakiś plik, wiedzcie, że każdy uploadowany dokument, staje się publicznie dostępny dla każdego użytkownika tegoż portalu.

Gruba ryba

w Cybersecurity

7piorunów

Ciekawy kanał na YT dla osób raczej nietechnicznych.

Facet raz w miesiącu prezentuje przegląd aktualnych zagrożeń phishingowych w polskim internecie -> (wyłudzenia fałszywymi SMS, linkami, mailami itp). Warto przeskrolować chociażby aby przekazać wiedzę najbliższym, w szczególności tym nietechnicznym.

https://www.youtube.com/watch?v=gTr06Ei6zLA


Gruba ryba

w Cybersecurity

3piorunów

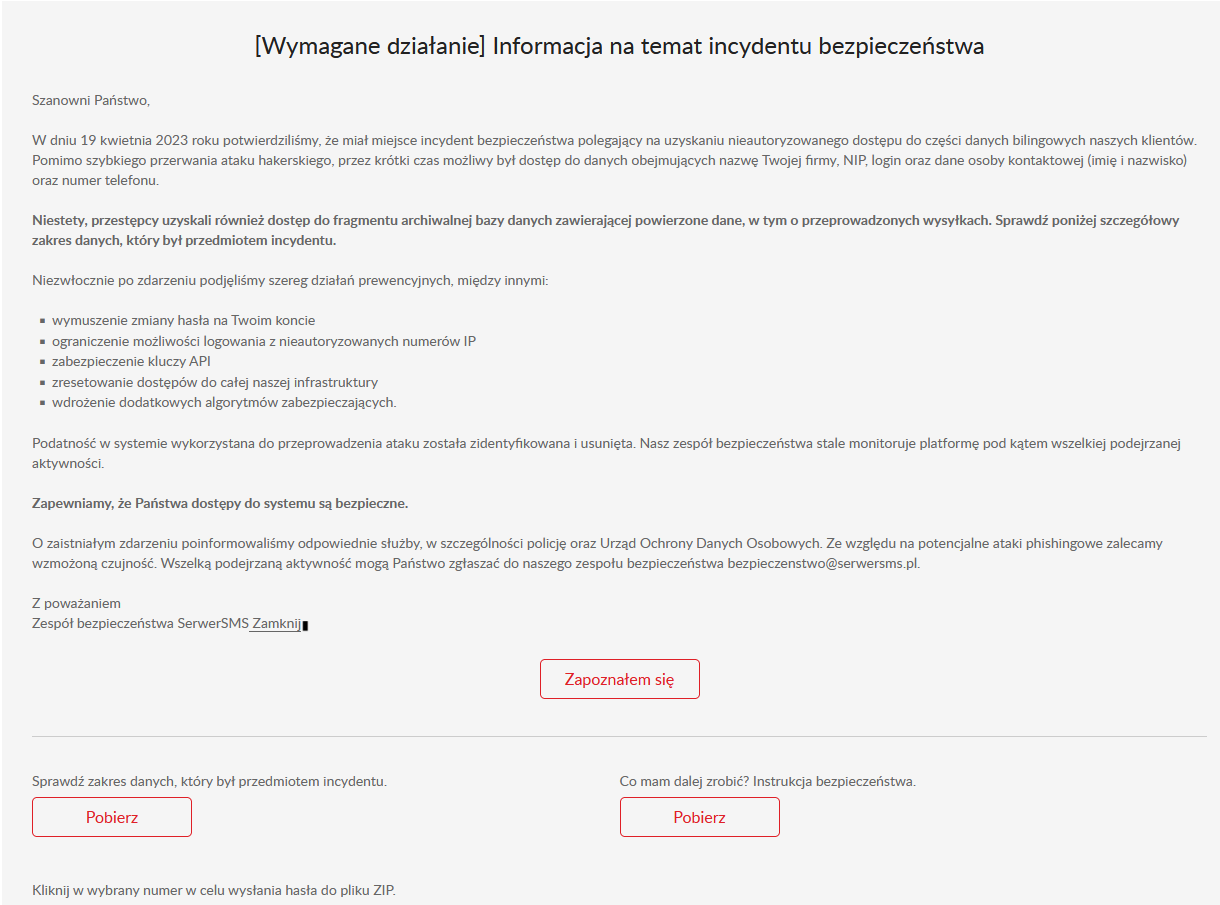
_SerwerSMS_ (Vercom S.A.) padł ofiarą hakerów. Wykradzono część danych zawierajacych również treści SMS.

Na liście firm które poinformowały swoich klientów są np. DPD, Agata Meble, Telestrada czy klinika Psychomedic.

https://sekurak.pl/zhackowano-popularna-polska-bramke-sms-kolejne-firmy-zglaszaja-incydent/


Inspirator

w Cybersecurity

0piorunów

Cześć, mam pytanie odnośnie możliwości ustalenia mojej lokalizacji przez pracodawcę.

tl;dr

Czy będąc połączony do routera z VPN (Nord VPN) i łącząc się do pracowego VPN'a z laptopa, pracodawca będzie w stanie to zauważyć? Albo w jakiś inny sposób zorientować się, że jestem w innym kraju? Oczywiście zakładając, że ja się nie wygadam.

Kontekst: Pracuję zdalnie z domu, w umowie mam wpisany taki właśnie tryb pracy z listą wymienionych krajów, w których mogę być. Ostatnio żona zaczęła mnie namawiać na praco-wakacje w kraju spoza listy i żebym po prosty użył routera z VPN'em. Żona może pracować zdalnie zewsząd i dość mocno namawia, ale ja sie waham bo lubię swoją pracę, nawet dostałem ostatnio sporą podwyżkę, a wiem że gdy by mnie na tym złapali to od razu wylatuję.

Inspirator1piorunów

@plemnik_w_piwie @MaD Panowie, ale to nie tak, że tylko ona chce jechać, bo ja też bym chciał :grinning: Tylko kwestia czy jechać na 3 tygodnie, bo tyle mam urlopu, czy na 6 tygodni - urlop + praca. Stąd moje pytanie na takiej, a nie innej społeczności. Jakie Waszym zdaniem jest ryzyko wpadki? Albo metody, żeby te ryzyko zminimalizować?

Gruba ryba2piorunów

@esterad ryzyko jest niezerowe. Widzisz, z kontekstu wynikało, że jesteś uciskany 😉
Zrobisz jak będziesz chciał. Jeśli bardzo będziesz chciał, to najgłupsza metoda gwarantująca sukces wyda co się genialna.
Ja bym przez ostatni tydzień urlopu już się stresował nadchodzącą konspirą, a przez te przyczajone 3 tygodnie bym osiwiał 😛 tyle radości z wydłużonego urlopu. A znając swoje szczęście, to mimo planu doskonałego, coś by się zesrało: spotkałbym na miejscu szefa, żona by niechcący puściła fotę na fejsie zamiast na privie do mamy...
W każdym razie, baw się dobrze :smiley:

Inspirator1piorunów

Po przemyśleniu sprawy i pogadaniu z szefem ustaliliśmy plan, w którym uważam, że wilk jest syty i owca cała :grinning: Na 3 tygodnie wykorzystam urlop, a przez tydzień będę pracował zdalnie ale z prywatnego kompa. Do obsługi maila i wchodzenia na spotkania nie trzeba mieć VPN'a, a przez resztę czasu mam robić sobie szkolenia i researche (xD), nic nie commitować do projektów.

Dzięki za Wasze odpowiedzi. Najbardziej przemówiły do mnie argumenty @LondoMollari - że technicznie tego nie ogarnę oraz @plemnik_w_piwie że nawet jakbym spróbował ogarnąć, to będę się stresował i to zepsuje mi urlop.

Pokaż więcej komentarzy (10)

Mocarz

w Cybersecurity

19piorunów

Proton firma znana przede wszystkim z usługi szyfrowanej poczty "Proton Mail", ogłosiła start bety, nowego otwartoźródłowego menedżera haseł Proton Pass.

Jest to kolejny element ekosystemu skupionego na prywatności i bezpieczeństwie, opartego na modelu freemium, w skład którego wchodzi Proton Mail, Proton VPN, Proton Drive (dysk w chmurze) oraz Proton Calendar.

Proton zapewnia ponadto, że menedżer nie tylko szyfruje hasła, ale wszystkie metadane, w tym adresy URL i nazwy użytkowników oraz umożliwia tworzenie notatek E2EE.

Jest to prawdopodobnie nawiązanie do niedawnego wycieku z konkurencyjnego menedżera Lastpass. Którego użytkownicy w dość nieprzyjemnych okolicznościach dowiedzieli się o braku zastosowania szyfrowania dla niektórych z wymienionych metadanych.

Zapraszam również do przeczytania, dlaczego warto korzystać z menedżerów haseł:

https://cybpas.pl/2022/12/01/o-menedzerach-hasel/

Źródło: https://proton.me/pass


Osobistość1piorunów

ale oni sie sprzedają na psiarni

Gruba ryba1piorunów

@Macer Najprawdopodobniej wszyscy się sprzedają. Jedynie mogę się domyślać że tego typu twory, po prostu nie mają wyjścia. W dobie KYC i AML, jeśli nie udostępnią danych, zostaną posądzeni o pomocnictwo/paserstwo.

Gruba ryba0piorunów

@Macer Spójrz tylko na Credit Suisse, pełne bezpieczeństwo szwajcarskiego banku zaowocowała tym, że ogrom brudnych dyktatorów trzymał tam brudny hajs.

Mocarz1piorunów

@Macer Dokładanie tak samo jak każda legalnie działająca firma. Jeżeli dostaniesz oficjalne wezwanie od lokalnych organów ścigania, to musisz z nimi współpracować (w granicach prawa).

Zgaduje, że mówisz o sytuacji z przekazaniem adresu IP jednego z użytkowników. Proton zgodnie z prawem nie musi przechowywać takich danych i twierdzi, że tego nie robi, natomiast jeżeli dostanie wezwanie od organów ścigania, to musi z nimi współpracować.

Rejestrowanie adresów IP jest konieczne do działania poczty email, więc każda poczta je rejestruje. Jak organy ścigania powiedzą, że "mamy nakaz, wzywamy was do zapisania adresu IP tego konta, przy następnej aktywności użytkownika" to każda legalnie działająca firma musi to zrobić. Zresztą dotyczy to każdego rodzaju przesyłanych danych.

Rozwiązaniem mogłoby być np. zmuszanie do logowania przez sieć tor, natomiast nikt normalny nie skorzystałby z takiej poczty.

Zresztą sami napisali o tym artykuł: https://proton.me/blog/climate-activist-arrest

Oczywiście jeżeli mówisz o innej sytuacji oraz posiadasz dowody na nieuczciwe działanie firmy, to chętnie się z nimi zapoznam. Nie, żebym ich jakoś bronił, ale łatwo jest zniszczyć komuś wizerunek plotkami typu " ale oni sie sprzedają na psiarni", znacznie trudniej jest jednak udowodnić, że nie jest się wielbłądem.

Important clarifications regarding arrest of climate activist | ProtonWe would like to provide important clarifications regarding the case of the climate activist who was arrested by French police.Proton
Osobistość0piorunów

@Marchew
>Spójrz tylko na Credit Suisse, pełne bezpieczeństwo szwajcarskiego banku zaowocowała tym, że ogrom brudnych dyktatorów trzymał tam brudny hajs.

n-n-no dobra, i co? od tego są banki

Pokaż więcej komentarzy (11)

Gruba ryba

w Cybersecurity

1piorunów

Ciasteczka w przeglądarce czyszczę:


Ciasteczka w przeglądarce czyszczę:

  • Przy każdym zamknięciu przeglądarki13% (7 głosów)
  • Raz w tygodniu7% (4 głosy)
  • Raz na kilka miesięcy22% (12 głosów)
  • Co kilka lat/przy okazji formatu42% (23 głosy)
  • Co to są ciasteczka?16% (9 głosów)

55 głosów

Pokaż więcej komentarzy (3)

Mocarz

w Cybersecurity

13piorunów

Autopay system szybkich i automatycznych płatności online i offline, znany przede wszystkim z obsługi płatności za przejazd autostradami, omyłkowo udostępnił w załączniku wiadomości listę 150 tys. adresów email użytkowników.

Jeżeli korzystacie z tej aplikacji, przygotujcie się na możliwy spam. W szczególności biorąc poprawkę na to, że atakujący poza waszym adresem email wie również że korzystacie z aplikacji Autopay (co może być wykorzystane do zwiększenia wiarygodności potencjalnego oszustwa).

Źródło: https://twitter.com/Zaufana3Strona/status/1646921610908299269?s=20


Specjalista1piorunów

@doki16 No ale to potwierdzone info? Bo większośc komentarzy na Twitterze wspomina, że przyszedł zwykły regulamin.

Mocarz2piorunów

@obibok Zaufanatrzeciastrona, twierdzi, że jest to pewna informacja . Natomiast autopay nie potwierdziło.

" Najwyraźniej tylko ograniczona grupa klientów dostała z bonusem - plik pewnie nie bez powodu ma równo 150k wierszy i cyfrę "6" w nazwie. Email wyszedł z serwerów Blue Media, właściciela Autopay, jest autentyczny pod każdym względem."

"Najwyraźniej Autopay zdążył przerwać wysyłkę, zanim wiadomość trafiła do 150k osób (albo nikt nie czyta regulaminów), ale mamy kolejne zgłoszenia odbiorców wersji "z bonusem". Czekamy teraz na stanowisko AUtopay i współczujemy osobie, która przeżyła dzisiaj "oh shit second". "

https://twitter.com/Zaufana3Strona/status/1646939132491440129?s=20

https://twitter.com/Zaufana3Strona/status/1646929828791066624?s=20

Mocarz0piorunów

@obibok Update:
Autopay właśnie potwierdziło wyciek.

https://twitter.com/niebezpiecznik/status/1647270964034453505?s=20

Pokaż więcej komentarzy (3)

Mocarz

w Cybersecurity

8piorunów

Pesa Bydgoszcz, przedsiębiorstwo produkujące i remontujące pojazdy szynowe oficjalnie poinformowało o ataku ransomware.

"

Szanowni Państwo,

informujemy, że 2 kwietnia 2023 r. doszło do naruszenia infrastruktury informatycznej PESA Bydgoszcz S.A. poprzesz szkodliwe oprogramowanie typu ransomware.

Wśród informacji, będacych przedmiotem naruszenia mogły być dane osobowe naszych byłych i obecnych pracowników (imię, nazwisko, stanowisko, data urodzenia, numer PESEL, adres zamieszkania, wizerunek, dane dotyczące wynagrodzenia, numer rachunku bankowego, a w przypadku pracowników piastujących kierownicze stanowiska również dane zawarte w dowodzie osobistym oraz/lub paszporcie) oraz akcjonariuszy (imię, nazwisko, numer PESEL, adres zamieszkania).

Zgodnie z przepisami prawa o zdarzeniu poinformowano Prezesa Urzędu Ochrony Danych Osobowych oraz podmioty odpowiedzialne za bezpieczeństwo polskiej cyberprzestrzeni, tj. CSIRT NASK, Policję oraz Prokuraturę. Jednocześnie podjęto współpracę z ekspertami zewnętrznymi w dziedzinie cyberbezpieczeństwa, celem zidentyfikowania metod i źródeł naruszenia infrastruktury informatycznej oraz zabezpieczenia środowiska IT.

"źródło: https://pesa.pl/oswiadczenie-w-sprawie-incydentu-bezpieczenstwa-z-dnia-14-04-2023/


Gruba ryba

w Cybersecurity

1piorunów

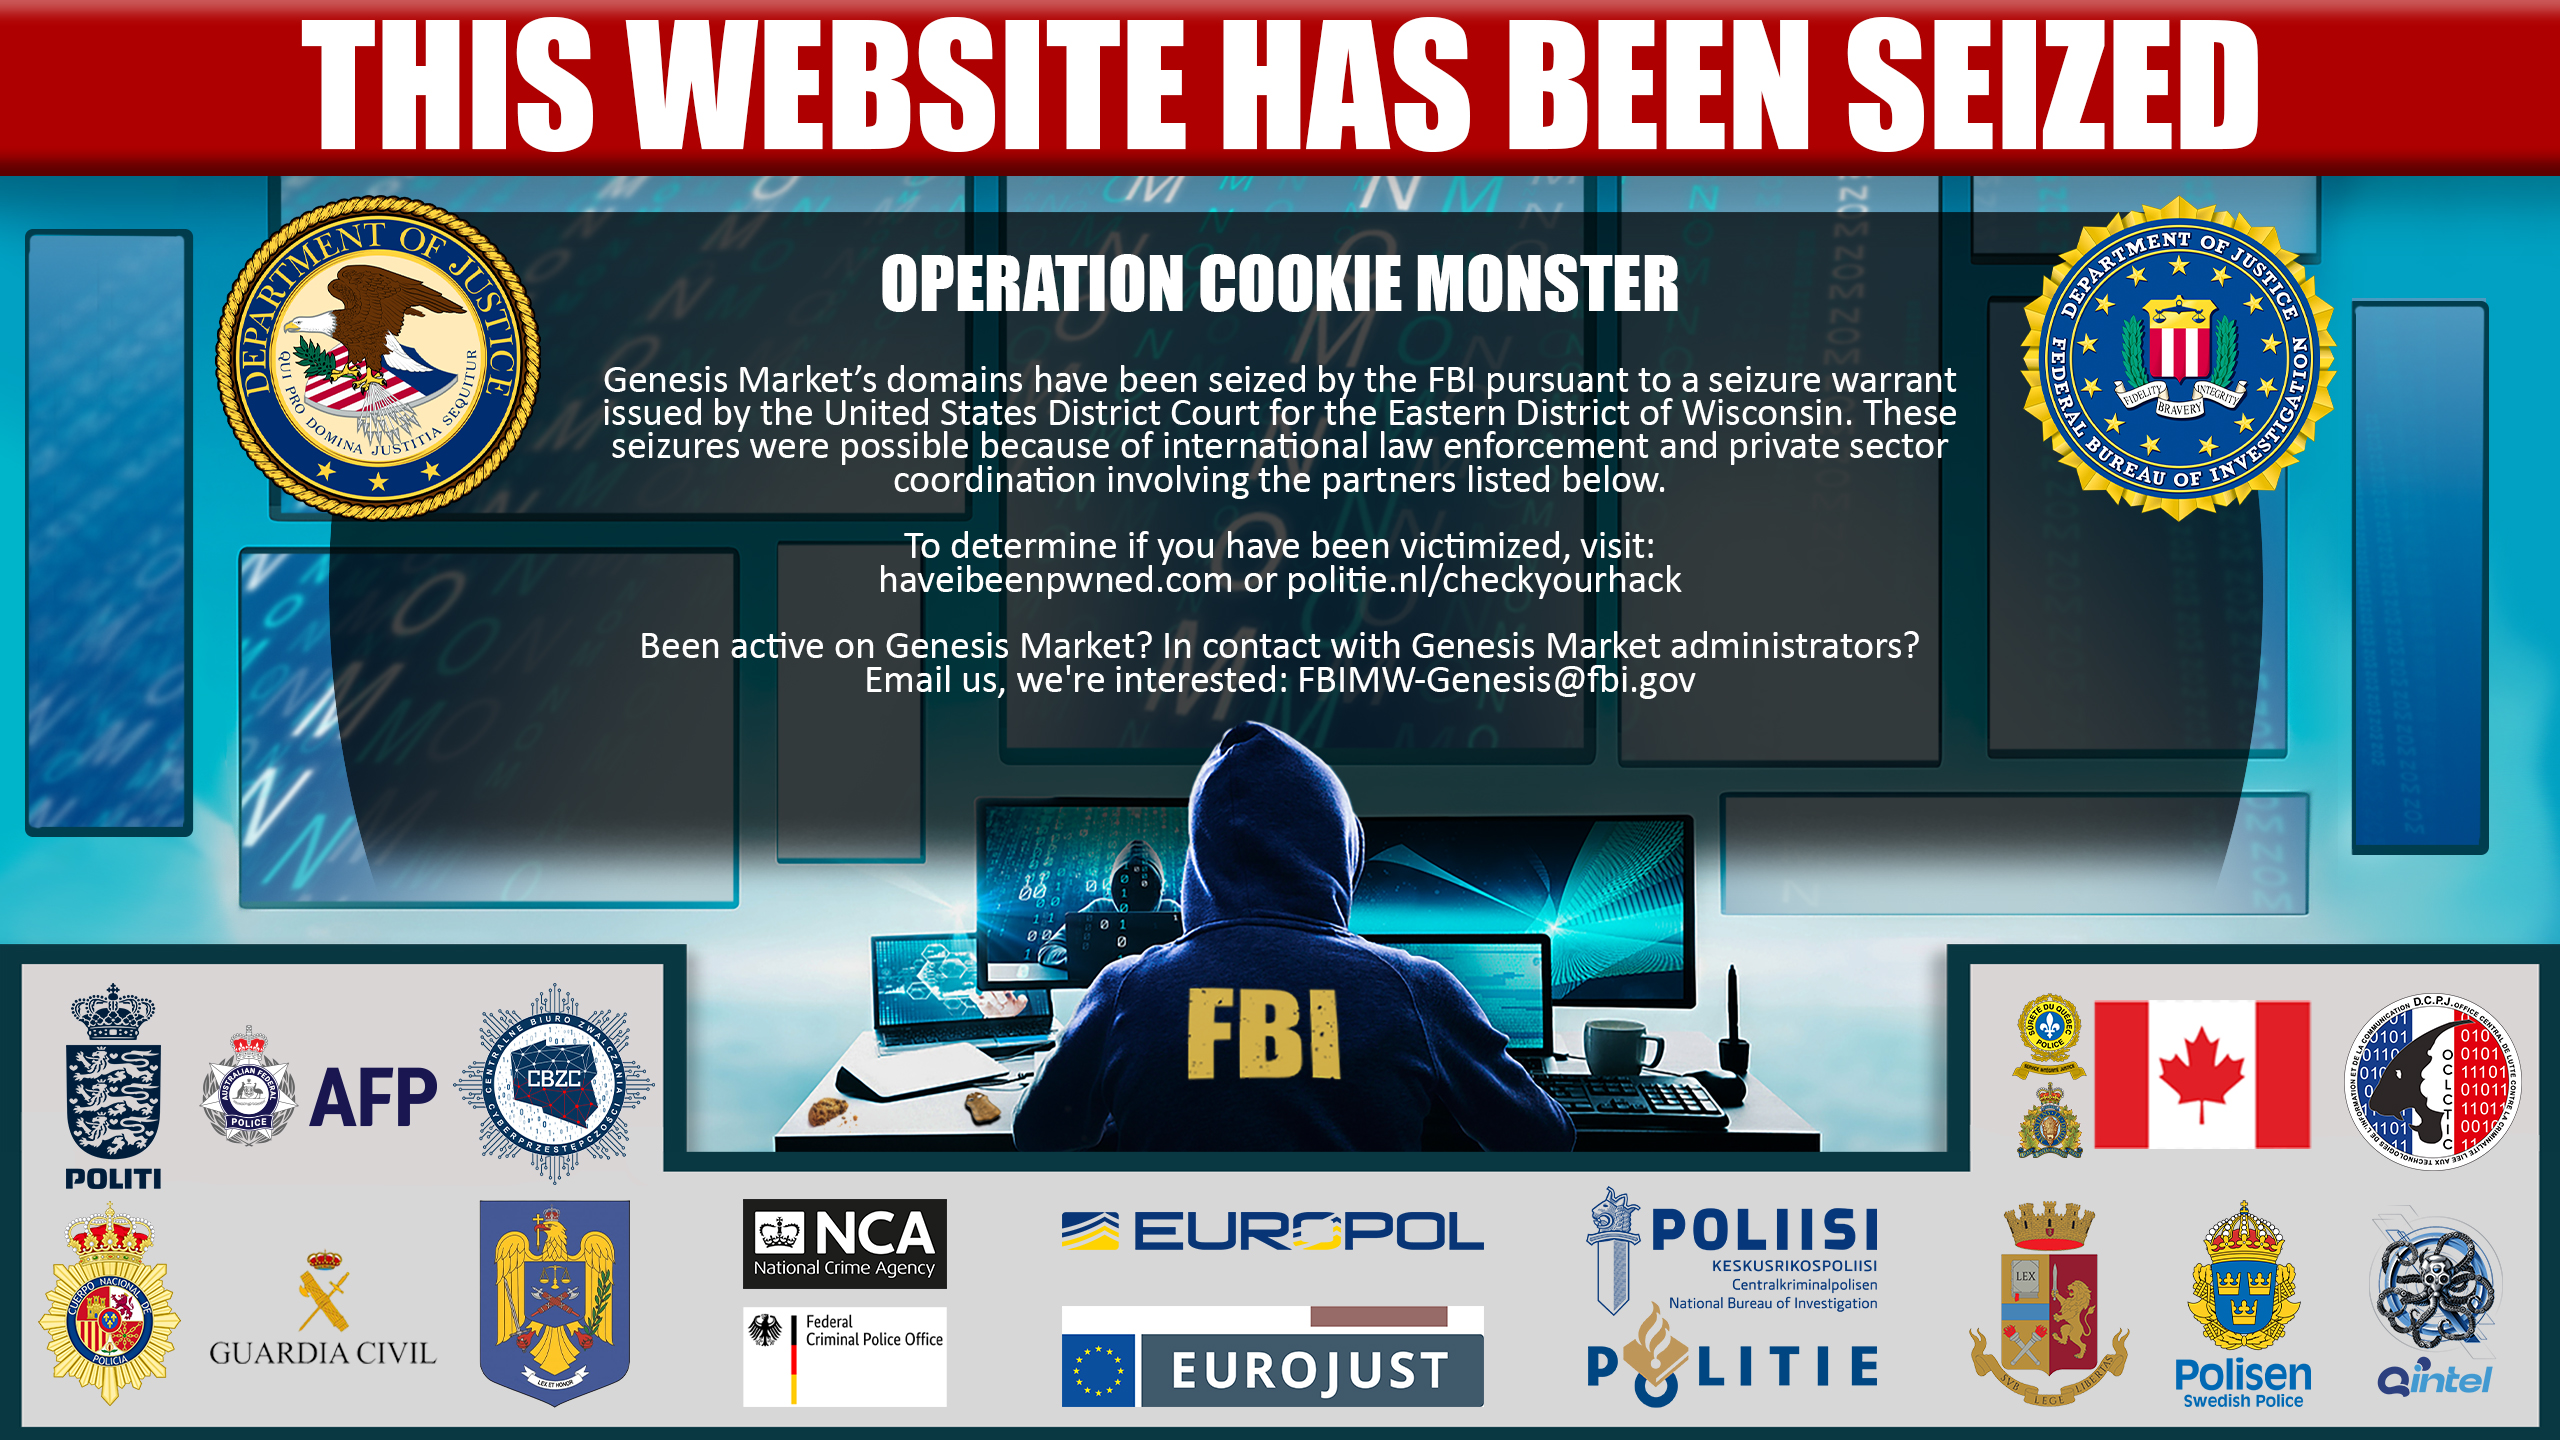
Funkcjonariusze Centralnego Biura Zwalczania Cyberprzestępczości wzięli udział w międzynarodowej operacji kierowanej przez FBI (Federalne Biuro Śledcze USA), która w efekcie doprowadziła do zdjęcia przestępczej strony internetowej “Genesis Market”. Strona ta wykorzystywana była do handlu skradzionymi profilami użytkowników Internetu i ich poufnymi danymi, w tym odciskami palców online. W ramach operacji zatrzymano łącznie 119 osób na całym świecie.

https://cbzc.policja.gov.pl/bzc/aktualnosci/144,Policjanci-CBZC-w-miedzynarodowej-operacji-zamkniecia-przestepczego-serwisu-inte.html


ps. na ostatnim zdjeciu w artykule widać soft na sprzęcie funkcjonariusza, ktoś rozpoznaje?

Pokaż więcej komentarzy (3)

Mocarz

w Cybersecurity

7piorunów

Gang ransomware STORMOUS ogłosił udane zainfekowanie "GOV(.)PL" .

Jak na razie brak szczegółów, także warto podchodzić do tej informacji ostrożnie. Chociaż na stronie gov pl możemy zobaczyć pewny dziwny zbieg okoliczności: :upside_down_face:


Źródło: https://twitter.com/darktracer_int/status/1641481450049646593

Pokaż więcej komentarzy (2)

Mocarz

w Cybersecurity

20piorunów

Złośliwe oprogramowanie typu cookie stealer, jak możemy się bronić.

Kilka dni temu za sprawą youtubera “Linus Tech Tips” trochę głośniej zrobiło się o oprogramowaniu typu “cookie stealer”. Twórca utracił dostęp do kanału, na którym to zaczęły pojawiać się treści oszustów. Zacznijmy jednak od początku... #cybersecurity #cyberbezpieczenstwo #bezpieczenstwo

Gruba ryba

w Cybersecurity

21piorunów

Bardzo ciekawy live na temat bezpieczeństwa otwartych sieci wifi. Nie jest to sucha teoria i gdybanie, a prezentacja pokazująca realny atak. Sporo wierszy poleceń, kali linux, trochę wirtualnych maszynek. Ciekawie i rzeczowo.

Wrzucam ponieważ kanał nie ma takiego zasięgu jak np. sekurak.

https://www.youtube.com/watch?v=GfMVPgtgkZ8

Czy publiczne sieci WiFi są bezpieczne prezentując kilka przykładowych technik ataku:

- Man-in-the-middle (MITM)

- ARP spoofing

- DNS spoofing

- SSL stripping / HTTPS downgrading

timeline:

0:00:00 Wstęp

0:01:27 Czy wszyscy używają HTTPS?

0:08:13 Warstwowy model sieci ISO/OSI

0:100:00 Enkapsulacja i dekapsulacja

0:13:45 Protokół ARP

0:15:30 Zatruwanie ARP (poisoning)

0:17:10 Tablica ARP Linux/Windows

0:19:00 Ettercap - atak MiTM i przejęcie hasła

0:28:28 Protokoły komunikacji a bezpieczeństwo

0:29:44 Zagrożenie w protokole STARTTLS

0:32:16 Ataki SSL strip

0:33:28 Plugin sslstrip w ettercap

0:36:36 HSTS - strict transport security

0:38:10 Moduł dnsspoof w ettercap

0:42:15 Certyfikat SSL dla fałszywej strony

0:44:42 Wektor ataku z fałszywą domeną i SSL

0:48:55 HSTS preloading i polskie banki

0:54:08 Podsumowanie


Gruba ryba0piorunów

@Marchew a wiesz może czy użycie vpna chroni przed takim atakiem?

Gruba ryba3piorunów

@roadie Zgodnie z moją wiedza, tak. Oczywiście nie musi to być żaden płatny nord/shark vpn. Wystarczy zestawić tunel za pomocą np. openVPN z domową siecią. Każda twoja aktywność np. z smartfona z dowolnego miejsca będzie widziana jak z twojego prywatnego stałego domowego łącza. Zalecane w przypadku korzystania z apek bankowych będąc za granicą, można uniknąć "przypadkowej" blokady konta z powodu nagłej aktywności np. z Turcji.

Kosmonauta0piorunów

@Marchew

Zalecane w przypadku korzystania z apek bankowych będąc za granicą, można uniknąć "przypadkowej" blokady konta z powodu nagłej aktywności np. z Turcji.

I mieć wyczyszczoną kasę, bo pan hehe internetowy cfaniak sobie zostawił włączonego VPNa i mu zajebali kasę, a bank odpowie "oszukiwałeś z lokalizacją, to nic nie mogliśmy zrobić frajerze xDDDDD naraska"

Gruba ryba1piorunów

@tellet W jaki sposób ktoś mi uwali kasę poprzez "zostawionego włączonego VPN'a"? I co przez ten termin rozumiesz?

Kosmonauta0piorunów

@Marchew włączony vpn> pokazujesz się w takiej turcji jakbyś uderzał z Polski> bank nie interweniuje, nawet jakbyś robił spory przelew na losowy numer.

Gruba ryba0piorunów

@tellet Czyli traktujesz tureckie IP jako ochronę przed wyczyszczeniem konta?
Można zadać pytanie: jazda po VPN i legitymowanie się "lewym" polskim IP vs korzystanie na żywca z otwartego tureckiego WiFi?

Pokaż więcej komentarzy (6)

Mocarz

w Cybersecurity

50piorunów

Youtuber z 15 mln subskrypcji tłumaczy, w jaki sposób utracił dostęp do kanału. [ENG]

Linus Tech Tips tłumaczy, w jaki sposób doszło do włamania na jego konto YouTube. Przedstawiony atak, jak i jego wariant nie jest czymś nowym natomiast, jest on od kilku lat szeroko wykorzystywany w celu oszukiwania użytkowników platformy (również w Polsce). Przebieg: Ofiara pobiera i uruchamia

Fanatyk

w Cybersecurity

1piorunów

Dawno się tak nie uśmiałem 😂. Robienie w chu... scamera przez polskich twórców kanału niedlascamu.pl

12:15 - moment jak w rozmowie pojawia się z d⁎⁎y babeczka. Złoto!

-Dzień dobry!

-Dzień dobry. Z kim rozmawiam?

-Ze mną.

-Dzwonię do pana z banku Millenium

-Ale ja nie mam konta w Millenium

-Proszę pana, już pan ma!

https://www.youtube.com/watch?v=_b___4FT3XM

Pokaż więcej komentarzy (2)

Fanatyk

w Cybersecurity

2piorunów

Chińczycy szpiegują w Wietnamie, Tajlandii i Indonezji

Według raportu Check Point Research chińskie grupy szpiegowskie atakowały jednostki rządowe w Azji Południowo-Wschodniej przy użyciu złośliwego oprogramowania Ataki rozpoczęły się na początku 2022 roku i były przeprowadzane przy użyciu e-maili typu spear phishing zawierających linki do złośliwych

Zawodowiec

w Cybersecurity

128piorunów

Drodzy Hejto-ludzie, jak i inni chcialbym cos od siebie wniesc do Hejto i spolecznosci ktore sie tu buduja (mam nadzieje ze portal przezyje probe czasu).

Z zawodu i hobby pracuje w bezpieczenstwie informacji/cyberbezpieczenstwie. Wszystko InfoSec jest w moim zakresie, glownie techniczny aspekt z racji specyfiki mojej firmy bardzo duzo rzeczy przechodzi przez nasz wydzial.

Zastanawiam sie co by interesowalo ludzi z tego zakresu? Jakies newsy z aktualnymi trendami? Cos jak 100 days of code? Jestem otwarty na propozycje.

Slaby ze mnie pisarz wiec bylaby to dla mnie dobra okazja zeby sie podszkolic.

Jakims super ekspertem nie jestem (imposter syndrome mocno) ale co nieco wiem.

Moze mi sie odwidziec i caly plan moze nie wypalic, ale probowac warto.


Zawodowiec2piorunów

@dext3 Niby i tak ale nie do konca, sa rozne wydzialy, ECG (Education Compliance Governance) ktory zajmuje sie formalizacja ryzyka i papierologia, jest wydzial archiektury (to jest opus magnum gdzie musisz sie znac na wszystkim) i jest moj wydzial czysto techniczny gdzie zajmuje sie implementacja gotowych rozwiazan, w praktyce to roznie wyglada i moga byc rozne kategoryzacje, gdzie archiektura i implementacja moga byc jednym.
Ja jako tako pomagam z archiektura ale tez nie duzo bo to nie jest moja specjalizacja i mam braki tu i tam.
Do czego darze, brakuje ludzi fest, w wiekszosci brakuje ludzi z doswiadczeniem ale jest wiele firm ktore wezma kogos swiezszego do wyszkolenia, bo taniej, jesli masz dobre podejscie i dobre podstawy to prace by sie dalo znalezc (przynajmniej w UK).
Ja troche robilem w IT pokrewnym temacie i udalo mi sie swego czasu wbic.
Z mojej perspektywy jak jestes kumaty, umiesz czytac dokumentacje, umiesz rozwiazywac problemy, a przede wszystkim umiesz ludziom powiedziec 'NIE' w przystepnej formie to praca sie znajdzie, BAU (busniess as usual) to glownie ja odmawiajacy wszystkiego, jakie ja czasami tickety dostaje to jest masakra.
Mi na przyklad brakuje jesli chodzi o sieci, mam w wydziale geniusza architekturalnego co sie przebranzawia, gosc jest wspanialy ale przez to ze wywodzi sie z innej dziedziny nie wszystko robi jak powinien. Moglbym sie duzo rozpisywac na ten temat.

@100lem
Poswiece kilka postow na podstawy, tylko musisz sobie zdawac sprawe ze to jest dluuuga droga dla kogos kto nie robil nigdy w IT.
Jak wszystko wyjdzie (aktualnie pisze pierwszego posta i no nie powiem pisarz ze mnie slaby) to na pewno poswiece kilka postow nawet na to.

@DOgi Jezusie Chrystusie na cholere Ci task manager jako admin? Ale no z Hindusami tak czasami jest, staram sie nie byc rasistowski, wielu z nich jest naprawde za⁎⁎⁎⁎sta w tym co robia, ale z niektorymi to sie nie da dogadac. Nie lubia outsourcingu IT (a wyobrazam sobie ze dlatego masz Hindusow), jaka firma? Czyzby TCS najwieksza Indyjska firma IT?

@katarzyna-bluesky Wyborami? Pracuje w finansach jako takich, ciezko u mnie z dobrymi ludzmi i raczej malo kogo zwalniaja.

@Michumi Falcon od CrowdStrike'a, jesli chodzi o EDR to tez mozna by sie rozpisywac xd tematow jest naprawde duzo. Mamy EDR, mamy Insider Threat Monitoring, mamy PAM, mamy Endpoint Privilege Manager, jest DLP (skutecznosc DLP IMHO zalezy glownie od konfiguracji), jest access certification, jest SIEM (wolalbym XDR ale zmiany w korpo nie przychodza latwo xd), jest naprawde od groma wszystkiego, na ile byloby to skuteczne? Wszystko zalezy od atakujacego, na zwyklych ruskich/chinczykow/iranczykow/koreanczykow wystarczy co jest, jakbys jakis rzad chcial nam dane wykrasc to pewnie by nie mieli problemu xd ale nie widze czemu by mieli.
Ogolnie cala dziedzina stoi na glinianych nogach IMHO, ale to w sumie nie bylo pytaniem xd

@CyberHorns Aktualnie nie :confused: po raz pierwszy od dawna mamy caly team i nie zapowiada sie na to zeby ktos mial odchodzic w najblizszej przyszlosci.
Jesli jestes w UK na poludniu (Hampshire, Wiltshire i okolice to zawsze mozna sie spotkac, w Portmsmouth bedzie hackaton jakos niedlugo i moze bym sie wybral).
Co do pomocy to nawet nie wiem czy cos z tych moich postow, poki co jestem na wakacjach, mam energie to moge cos naskrobac, jak sie wakacje skoncza i mnie znowu praca przytloczy to moze byc roznie xd ale bede pamietal jak cos. Zapraszam na PW zawsze.
Sum0piorunów

@CyberPope na co mi task manager z podniesionymi uprawnieniami? Z powodu pewnej pozornie zwykłej funkcji: Plik -> Uruchom ( ͡° ͜ʖ ͡°)

A oficjalnie: przygotowuję się do egzaminu i apka dostawcy egzaminów wymaga admina, aby ubijać procesy. Ale niestety nie działa to zbyt dobrze i trzeba sobie ubijać je samemu. Dzięki temu, że zostawiają mi włączony taskmgr mogę sobie ubić procesy, gdy apka akurat tego zażąda.

Pokaż więcej komentarzy (29)

Specjalista

w Cybersecurity

2piorunów

Cześć, pracował ktoś z was jako Vulnerability Management Engineer/ Vulnerability Scanning Engineer dla Fujitsu w Łodzi?

Jakie wrażenia, atmosfera, szkolenia itd.? Idealnie byłoby się też dowiedzieć jakie proponują widełki i sprzęt na jakim pracują. Niedługo mam drugi etap rozmowy o pracę i z chęcią dowiem się czy warto pchać się w to dalej - gowork niestety nie ma o nich dobrej opinii.

Wielkie dzięki za wszelkie odpowiedzi! :grinning:


Specjalista1piorunów

@MHLDSW Były gorsze i lepsze momenty. Przedmówca nakreślił już jak wygląda to i owo. Na pewno nie jest to kołchoz jak GFT.

Pokaż więcej komentarzy (10)