@evilonep no i tak, i nie.
Oczywiście że placówka może się wuja znać ale to jej z niczego nie zwalnia.
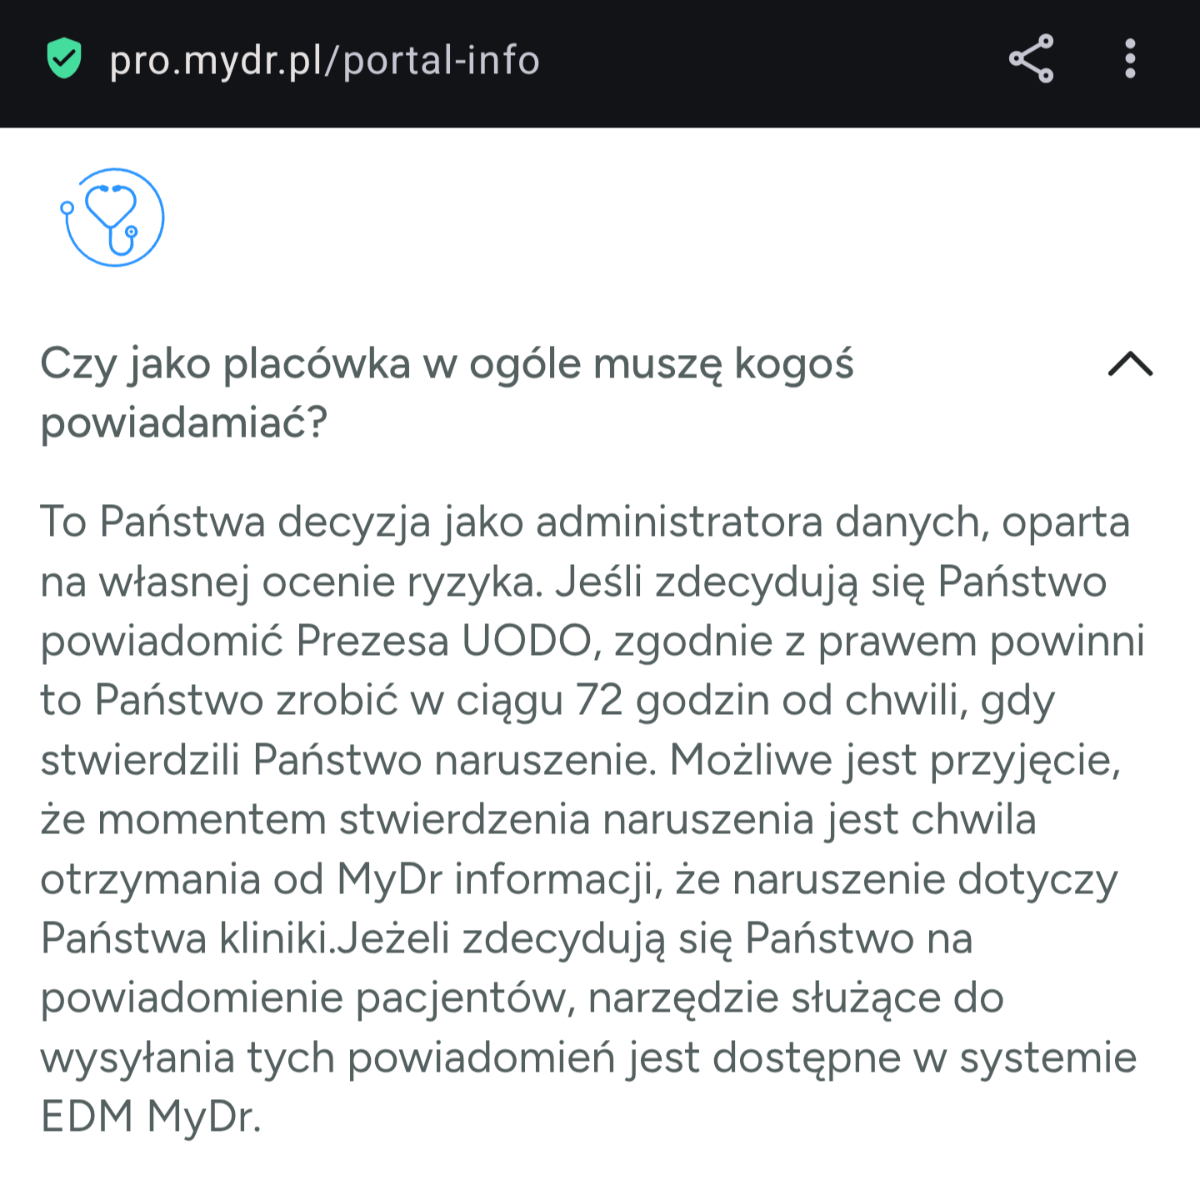
Szczególnie że na stronie mydr można przeczytać:
Będziemy przechowywać te dane osobowe i udostępnimy je specjaliście lub placówce,która zatrudnia specjalistę lub która będzie przeprowadzać badania. W momencie, gdyudostępniamy dane osobowe profesjonaliście lub placówce, staje się ona niezależnym odnas i samodzielnym administratorem danych osobowych, który będzie przetwarzać daneosobowe dla własnych celów (np. dla celów udzielania porad medycznych lubpodobnych). Zachęcamy do zapoznania się z polityką prywatności specjalisty lubplacówki w celu uzyskania dalszych informacji w tym zakresie.
>
Pytanie na ile takie przerzucenie odpowiedzialności jest zgodne z prawem? Czy takie zbycie odpoiwdzialnosci jest prawnie dopuszczalne? Czy może być dwóch administratorów danych (techniczny odpowiedzialny za strukturę i „prawny” z resta obowiązków?) Ja nie wiem choć się domyślam.
I żeby była jasność, absolutnie nie bronię mydr. Wskazuje tylko że sytuacja jest dość zawiła (dla mnie, bo ja głupi jestem). Bo akceptując taką politykę jako lekarz/orzychodnia każdemu powinno to nieco śmierdzieć. Ale ludzie „pani redaktor, my nie czytali, działało a tera płacić trzeba”.
Chuj, dane wyciekły, pozamiatane. Pytanie czy spowoduje to dalsze ruchy żeby prawnie ukrócić w przyszłości takie zawiłe sytuacje. Tu również domyślam się że nic się nie wydarzy :/



 AstroFenomen

 Herr_TygrysekFenomen
 FafalalaGruba ryba