Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#cybersecurity

Gruba ryba

w Cybersecurity

9piorunów

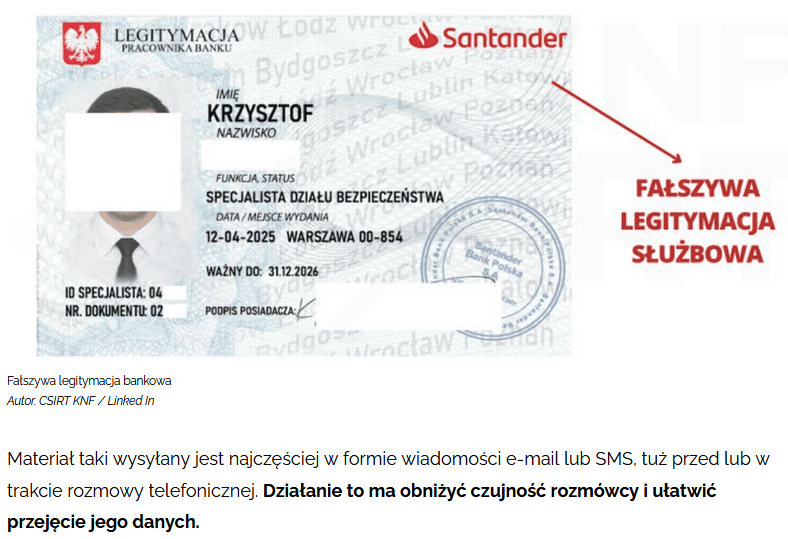
Scam na fałszywą legitymację bankową (° ͜ʖ °)

Przeraża mnie że są ludzie którzy się na to nabiorą ( ͡° ʖ̯ ͡°)

CSIRT KNF informuje o nowej fali vishingu. Przestępcy wykorzystują generowane przez AI fałszywe legitymacje bankowe, aby wzbudzić zaufanie ofiary i nakłonić ją do działania.

Pokaż więcej komentarzy (2)

Gruba ryba

w Cybersecurity

17piorunów

Meta w formie, 3,5 mld zestawów: numer telefonu, nazwa, zdjęcie profilowe za free dla każdego.

Wiedzieli od 2017 roku i nic nie zrobili (° ͜ʖ °)

Odkryli to austriaccy naukowcy, którym udało się uzyskać numery telefonów wszystkich 3,5 miliarda użytkowników WhatsApp. W przypadku około 57% z tych 3,5 miliarda użytkowników naukowcy uzyskali również dostęp do ich zdjęć profilowych, a w przypadku kolejnych 29% – do treści ich profili.


Jeśli zastanawiasz się, jakiej magicznej sztuczki hakerskiej musieli użyć, to odpowiedź brzmi: żadnej. W zasadzie po prostu próbowali dodać miliardy numerów – tak samo, jak zrobiłbyś to ty. Dodajesz numer, a WhatsApp informuje cię, czy osoba korzystająca z tego numeru ma konto, i pokazuje jej zdjęcie profilowe oraz treść konta.

Właśnie to zrobili naukowcy, tyle że na ogromną skalę, korzystając z WhatsApp Web, interfejsu przeglądarkowego tej usługi. Na początku tego roku byli w stanie sprawdzić około 100 milionów numerów telefonów na godzinę, ponieważ pomimo tego, że firma Meta, właściciel WhatsApp, została ostrzeżona o tym problemie w 2017 roku przez innego badacza, nie podjęła żadnych działań w tej sprawie.


Na szczęście austriaccy naukowcy poinformowali firmę o tym problemie w kwietniu, a do października firma wdrożyła ograniczenia szybkości, aby zapobiec tak masowemu wykrywaniu kontaktów. Oczywiście nie było to wdrażane przez wiele, wiele lat, podczas których każdy rodzaj nieuczciwego podmiotu mógł wykorzystać ten system.


Ze swojej strony Meta podkreśliła, że wszystkie te dane są „podstawowymi informacjami dostępnymi publicznie” i że zdjęcia profilowe i teksty nie były ujawniane użytkownikom, którzy zdecydowali się je ustawić jako prywatne. Firma zapewnia również wszystkich, że „nie znalazła żadnych dowodów na to, że złośliwi aktorzy nadużywali tego wektora” i „żadne dane niepubliczne nie były dostępne dla badaczy”.

Źródło:

https://www.gsmarena.com/whatsapp_easily_exposed_35_billion_peoples_phone_numbers-news-70350.php

Pokaż więcej komentarzy (2)

Gruba ryba

w Hydepark

12piorunów

" - Co ty masz z tego łażenia na te konferunsje?
- No szpej do łażenia po konferunsjach!"
¯\\(ツ)/¯

Fanatyk3piorunów

"Gdy z przyzwyczajenia rubież zakupy w smyku"

Gruba ryba3piorunów

@AndrzejZupa

Nie dorosłem do swych lat
Masz mnie za nic dobrześ zgadł
Jak tak można pytam was
Tyle lat marnować czas
Nauczyłem w życiu się
Paru rzeczy wszystkich źle
Ale moją dróżką idź
Gdy się już nie daje żyć

( ͡° ͜ʖ ͡°)

Pokaż więcej komentarzy (4)

Tytan

w Hydepark

4piorunów

Pierwszy raz w życiu potrzebuję CodeSigning certificate i próbuję w wolnych chwilach doczytać jak to działa. Z tego co widzę, to po zakupie OV nie dostaję po prostu pliku tylko on od razu musi być na jednej ze "wspieranych" platform?

Mam trochę dziwną sytuację bo infra wróciła z poziomu dużego korpo do czegoś pomiędzy SOHO, a korpo. 2-3 osoby będą podpisywać regularnie, kilka od święta i teraz pytanie jak to ugryźć?

Z tego co widzę to mam opcje. :

* Płacę miesięcznie za chmurę w ssl.com, jako że wielu użytkowników to muszę użyć droższego tier 2, ale przynajmniej rozsyłam credentiale i zapominam o temacie z mojej strony?

* Kupuję Yubikeya z FIPS od ww. i mam go na stałe i za darmo (a przynajmniej do wygaśnięcia i przedłużania certa). Potem mogę (czy nie mogę?) go sobie skopiować na kolejny Yubikey z FIPS, którego kupię sam w normalnej cenie? Czy może jest jakiś proces gdzie zdalnie wrzucę klucz na mojego Yubikey'a (-keye)?

* Po zakupie wskazuję AWS/Azure jako przechowalnię klucza i potem klucz jest już przechowywany i udostępniany w ich HSM. Zakładam, że obie opcje są dodatkowo płatne? W Azure nie widzę oczywistego cennika, po prostu próbuje mi dać triala na jakieś usługi, ale w AWS widzę koszt 1,45$ za godzinę gdy jest po prostu aktywny. Czyli samo włączenie HSM od razu daje mi kosmiczny koszt Oo? Azure ma podobnie?

PS: Etap "zrób self-signed i po prostu roześlij przez Intune'a" mam już za sobą, nie wystarczy 😉

Gruba ryba1piorunów

No elo.

A jaki jest właściwie sens przerzucania klucza z jednego miejsca w inne? Wszystkie te yubikeye i inne HSMy są po to żeby klucz ich nigdy nie opuszczał.

Gruba ryba1piorunów

Nie wiem jak działa code signing ale czy jest możliwe uzyskanie od jakiegoś CA certyfikatu intermediate CA do podpisywania innych certyfikatów? Wtedy każdy podpisujący mógłby używać własnego Yubi a lista CRL załatwiałby sprawę wygaszonych certyfikatów.

Pokaż więcej komentarzy (6)

Gruba ryba

w Hydepark

10piorunów

Wdrożenie NIS2 jako nowelizacja ustawy o KSC, tak zwane KSC 2.0.

Co to jest? Ustawa która wymusi audyty systemów IT (cyberbezpieczeństwo, backupy itd), oceny ryzyka, audyty z zakresu wdrożeń wyników audytów, finansowa odpowiedzialność osób zarządzających itp. Ustawa wymuszająca aby IT zaczęło być bezpieczne, aby nie było traktowane butem.

Kogo obowiązuje? Podmioty krytyczne, ważne oraz firmy je obsługujące.

Dla wielu firm będzie drożej, będą procedury.

To już blisko, trafiło do sejmu!

7 listopada 2025 - Projekt wpłynął do Sejmu - druk nr 1955

17 listopada 2025 - Skierowano do I czytania na posiedzeniu Sejmu

Patrząc na ruską i białoruską agresję w przestrzeni cyfrowej to naprawdę nie sądzę aby obozy polityczne się gryzły i blokowały (może poza konfą xD).

Podejrzewam szybką ścieżkę oraz również szybki podpis prezydenta.

https://www.sejm.gov.pl/Sejm10.nsf/PrzebiegProc.xsp?nr=1955

Gruba ryba0piorunów

W tak przedstawione fakty nie sposób Zwątpić.

Ale odpowiedz mi na jedno bardzo ważne pytanie: Czy dalej będę mógł wpłacać kasę na konto Zen w Żabce żeby potem doładować tą kartą revolut i później płacić stamtąd blikiem za paysafe card którą uzupełniam saldo konta w ulubionej grze hazardowej/ruskie iptv? To ważne.

Lider1piorunów
Ustawa wymuszająca aby IT zaczęło być bezpieczne, aby nie było traktowane butem

@Marchew yhy, czytam "bezpieczne", a przed oczami mam obraz, że u mnie w korpo ludzie zaczną już się ciąć albo wieszać, bo już teraz liczba papierów do odjebania non stop zajmuje grubo ponad połowę czasu pracy zespołu.

Pokaż więcej komentarzy (5)

Gruba ryba

w Cybersecurity

25piorunów

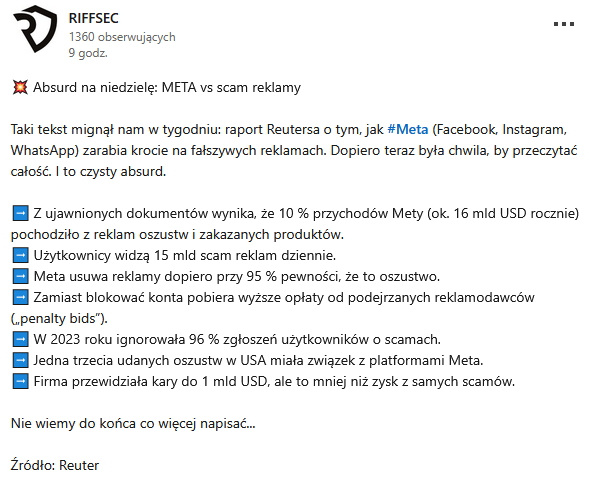
Zuckerberg i jego ScamFace w formie.

Fajny biznes, 16 MLD przychodu, 1 MLD strat. Zostaje 15 MLD.

Opodatkowanie brudnych pieniędzy to jedyne 6,25%.

Fajna pralnia.

Pokaż więcej komentarzy (3)

GURU

w Wiadomości Polska

7piorunów

NFZ ostrzega: To pułapka!

Oszuści znów próbują podszywać się pod Narodowy Fundusz Zdrowia. Chodzi o profesjonalnie wyglądające e-maile, dzięki którym cyberprzestępcy chcą wyłudzić dane i pieniądze. Oszuści chcą w fałszywych e-mailach sprawiać wrażenie, że zamierzają zwrócić koszt zakupu leków. "Wiadomość e-mail rzekomo

GURU

w Wiadomości Polska

8piorunów

Wyciekły dane użytkowników polskiego serwisu. Gawkowski: sytuacja jest bardzo poważna

Dane części użytkowników serwisu SuperGrosz wyciekły po ataku hakerskim i trafiły w ręce przestępców – poinformował w niedzielę na platformie społecznościowej X wicepremier i minister cyfryzacji Krzysztof Gawkowski. Dodał, że sprawą zajmują się zespoły reagowania CSIRT KNF oraz CSIRT NASK. CSIRT KNF

GURU

w Wiadomości Polska

5piorunów

Atak hakerski na znane biuro podróży. Minister cyfryzacji mówi o wycieku danych

Minister cyfryzacji, wicepremier Krzysztof Gawkowski poinformował, że w związku z atakiem hakerskim na spółkę Nowa Itaka, doszło do wycieku danych logowania części klientów korzystających z usług biura podróży. Zapewnił, że specjaliści z NASK pozostają w stałym kontakcie z ITAKĄ. Informację o ataku

Gruba ryba

w Cybersecurity

10piorunów

KeePassXC - webinar od Kacper Szurek.

KeePassXC - menadżer haseł - tutorial krok po kroku

Kacper Szurek

https://www.youtube.com/watch?v=YCa74tQSxVI

Gruba ryba2piorunów

Zaledwie mnie zaskoczył na zdjeciu @Felonious_Gru i sprawdziłem co to za apka i czy może mi się przydać... Przypadek? Nie sądzę.

Lider4piorunów

@Heheszki panie, keepass to w 2003 roku wyszedł, ja gdzieś od 2010 używam.

Polecam do trzymania haseł do kont bankowych. Plik jest szyfrowany lokalnie, więc niech se wisi ja chmurze, i tak go nikt nie zlamie, to o wiele bezpieczniejsze niż trzymanie wszystkiego bezpośrednio w przeglądarce.

Ja z lenistwa już piętnasty rok się zbieram do przerzucenia wszystkich haseł na keepass xD

Na Androida tez była appka, ale ostatnio nie używam

Fenomen4piorunów

@Felonious_Gru Na Androida KeePassDX polecam, integruje się z systemową funkcją uzupełniania haseł, więc nie trzeba osobno otwierać, tylko wystarczy odblokować bazę haseł i wybrać wpis.

Pokaż więcej komentarzy (7)

Gruba ryba

w Cybersecurity

10piorunów

Czy IT w twoim miejscu pracy jest zorganizowane byle działało? W wielu miejscach taki stan niedługo się skończy (° ͜ʖ °)

KSC 2.0 czyli Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa jest wdrożeniem unijnej dyrektywy NIS2.

Sektory takie jak:

* Energia,

* Transport,

* Bankowość,

* Infrastruktura rynków finansowych,

* Ochrona zdrowia,

* Zaopatrzenie w wodę pitną i jej dystrybucja,

* Infrastruktura cyfrowa,

* Ścieki,

* Zarządzanie usługami ICT,

* Administracja publiczna,

* Przestrzeń kosmiczna,

* Usługi pocztowe i kurierskie,

* Gospodarowanie odpadami,

* Produkcja, wytwarzanie i dystrybucja chemikaliów,

* Produkcja, przetwarzanie i dystrybucja żywności,

* Produkcja,

* Dostawcy usług cyfrowych,

* Badania naukowe,

* Oraz firmy (podwykonawcy) które powyższe obsługują ༼ ͡° ͜ʖ ͡° ༽

Zostaną objęte nowymi wymogami i regulacjami.

Co nowego?

* Obowiązkowe audyty systemów IT (sam siebie nie możesz zaudytować xD)

* Wdrożenie zaleceń audytów ᕦ( ͡° ͜ʖ ͡°)ᕤ

* Pojawia się odpowiedzialność osób decyzyjnych!

* Jeśli Cię zhakują ale nie zrobiłeś audytu lub nie wdrożyłeś jego zaleceń - > płać grubo [̲̅$̲̅(̲̅ ͡° ͜ʖ ͡°̲̅)̲̅$̲̅]

Co będę robił?

* Politykę bezpieczeństwa informacji i zarządzania ryzykiem,

* Procedury obsługi incydentów i reagowania na nie,

* Zarządzanie ciągłością działania (plany awaryjne, odzyskiwanie po awarii),

* Bezpieczeństwo sieci i systemów OT/IT (m.in. segmentacja, kopie zapasowe, kontrola dostępu),

* Szkolenie personelu i budowanie świadomości cyberzagrożeń,

* Kryptografia i kontrola tożsamości, szczególnie przy dostępie do systemów krytycznych.

Na jakim jest to etapie?

Siódma iteracja projektu została przyjęta przez radę ministrów. Więc prawdopodobnie zostanie puszczona na głosowanie do sejmu i senatu jeszcze w tym roku.

Ile czasu na wdrożenie?

Projekt zakłada, że po jednomiesięcznym vacatio legis od wprowadzenia ustawy _podmioty kluczowe i ważne będą miały jedynie sześć miesięcy na pełne dostosowanie się do nowych przepisów_. W praktyce oznacza to konieczność rozpoczęcia przygotowań jeszcze przed formalnym przyjęciem ustawy. Konieczne jest wykonanie audytu, inwentaryzacji sprzętu i oprogramowania, ocena ryzyka i przegląd łańcucha dostaw, wdrożenie mechanizmów zarządzania podatnościami, raportowania incydentów czy wyznaczenie osób do kontaktu z Krajowym Systemem Cyberbezpieczeństwa, a także przeprowadzenie szkoleń.

Tak, to będzie kolejna papierologia, koszty i utrudnienia.

Zapewne pojawią się firmy typu "wdrożymy wam KSC", które będą żerować na wszelkich małych i średnich firmach.

Czy to potrzebne? Czasami trafiają się takie IT kwiatki że chyba jednak potrzebne. Wiele firm ma gdzieś bezpieczeństwo danych.

Backup danych firmowych? Dokumentacja bez której od razu będziesz mógł ogłosić bankructwo? Namawiam szefa od dawna. Nie widzi potrzeby, a ten 10 letni NAS na którym kiedyś ktoś zbudowano RAID 5 na pewno się nie wykrzaczy!

Więcej:

https://cyberdefence24.pl/cyberbezpieczenstwo/dostawcy-wysokiego-ryzyka-w-nowelizacji-ksc-ministerstwo-apeluje-do-politykow

https://crn.pl/artykuly/ustawa-o-ksc-2025-najnowszy-projekt/

Pokaż więcej komentarzy (2)

Gruba ryba

w Formuła 1

9piorunów

Badacze bezpieczeństwa shackowali portal FIA służący do nadawania kierowcom licencji i uzyskali dostęp do dokumentów Verstappena.
FIA od razu zdjęła portal do czasu załatania podatności.
https://sekurak.pl/badaczom-udalo-sie-zhakowac-formule-1-i-wykrasc-paszport-verstappena/

Fanatyk1piorunów

Bardzo fajnie, że takie rzeczy robią, propsuję! Lepiej że oni wpadli pierwsi na przetestowanie swoich zabezpieczeń niż jakiś haker ;)

Gruba ryba

w Hydepark

19piorunów

Uwaga na ataki na konta Google

Chłop stracił konto prawdopodobnie na dobre.

To też dla tych wszystkich co śmieją się z babć wpwdajacych w pułapki phishingu czy telefonicznych oszustów

https://niebezpiecznik.pl/post/przejete-konto-google-gmail-jak-odzyskac-pomoc-suport-kontakt/

Fenomen5piorunów

Ciekawy przypadek. To mi przypomniało że dawno nie robiłem backupu konta Gmail. Czas ustawić backup automatyczny :)

Gruba ryba2piorunów

@Michumi dobra praktyka to nie klikać w linki na mailu, tylko logować się na portal i ręcznie sprawdzić/skonfigurować daną rzecz.

Pokaż więcej komentarzy (4)

Gruba ryba

w Cybersecurity

27piorunów

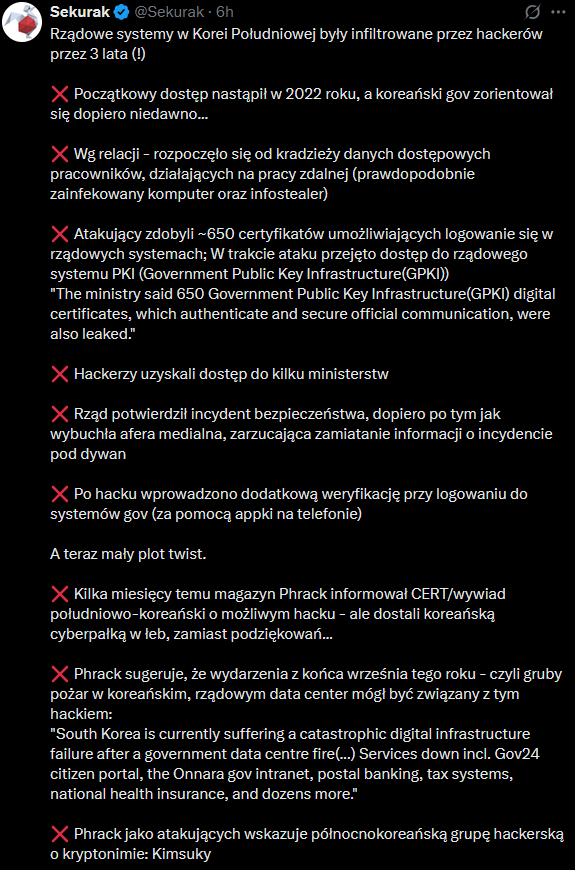
Korea Południowa zhakowana.

tl;dw

Hakerzy było obecni w rządowym systemie od 2022 roku xD

Link w pierwszym komentarzu.

Pokaż więcej komentarzy (8)

Gruba ryba

w Komputery

2piorunów

Hasła, manager haseł?

Zacznij korzystać z kontaktów w outlook jak managera haseł.

Twój .PST przez lata stał się świętością.

Outlook po updacie stwierdza "podaj mi hasło do account . microsoft . com albo się nie uruchomię".

Uświadom sobie że pass do ms'a sieci w outlooku (° ͜ʖ °)

Nie przetłumaczysz, wciąż używa.

GURU

w Wiadomości Polska

7piorunów

Oszuści podszywają się pod Pocztę Polską. Uwaga na fałszywe e-maile

Coraz więcej Polaków otrzymuje podejrzane wiadomości e-mail z informacją o rzekomej przesyłce. Nadawcy podszywają się pod Pocztę Polską, licząc na nieuwagę i rutynę odbiorców. Kliknięcie w zawarty w takim e-mailu link może mieć poważne konsekwencje – od wycieku danych osobowych, aż po przejęcie