


 6piorunów
AI znalazła 0daya. Sama*.

 6piorunów
AI znalazła 0daya. Sama*.

zuchtomekGURU
16piorunówSMS Blaster to nie jest nowa rzecz. Jak pisze Google: fałszywa stacja bazowa działa trybie LTE, ale po podłączeniu się do niej ofiary wykonuje downgrade połączenia do archaicznego 2G. Ale pomyślicie – kto używa obecnie 2G? No więc bardzo dużo telefonów (jeśli nie znaczna większość) cały czas ma

zuchtomekGURU
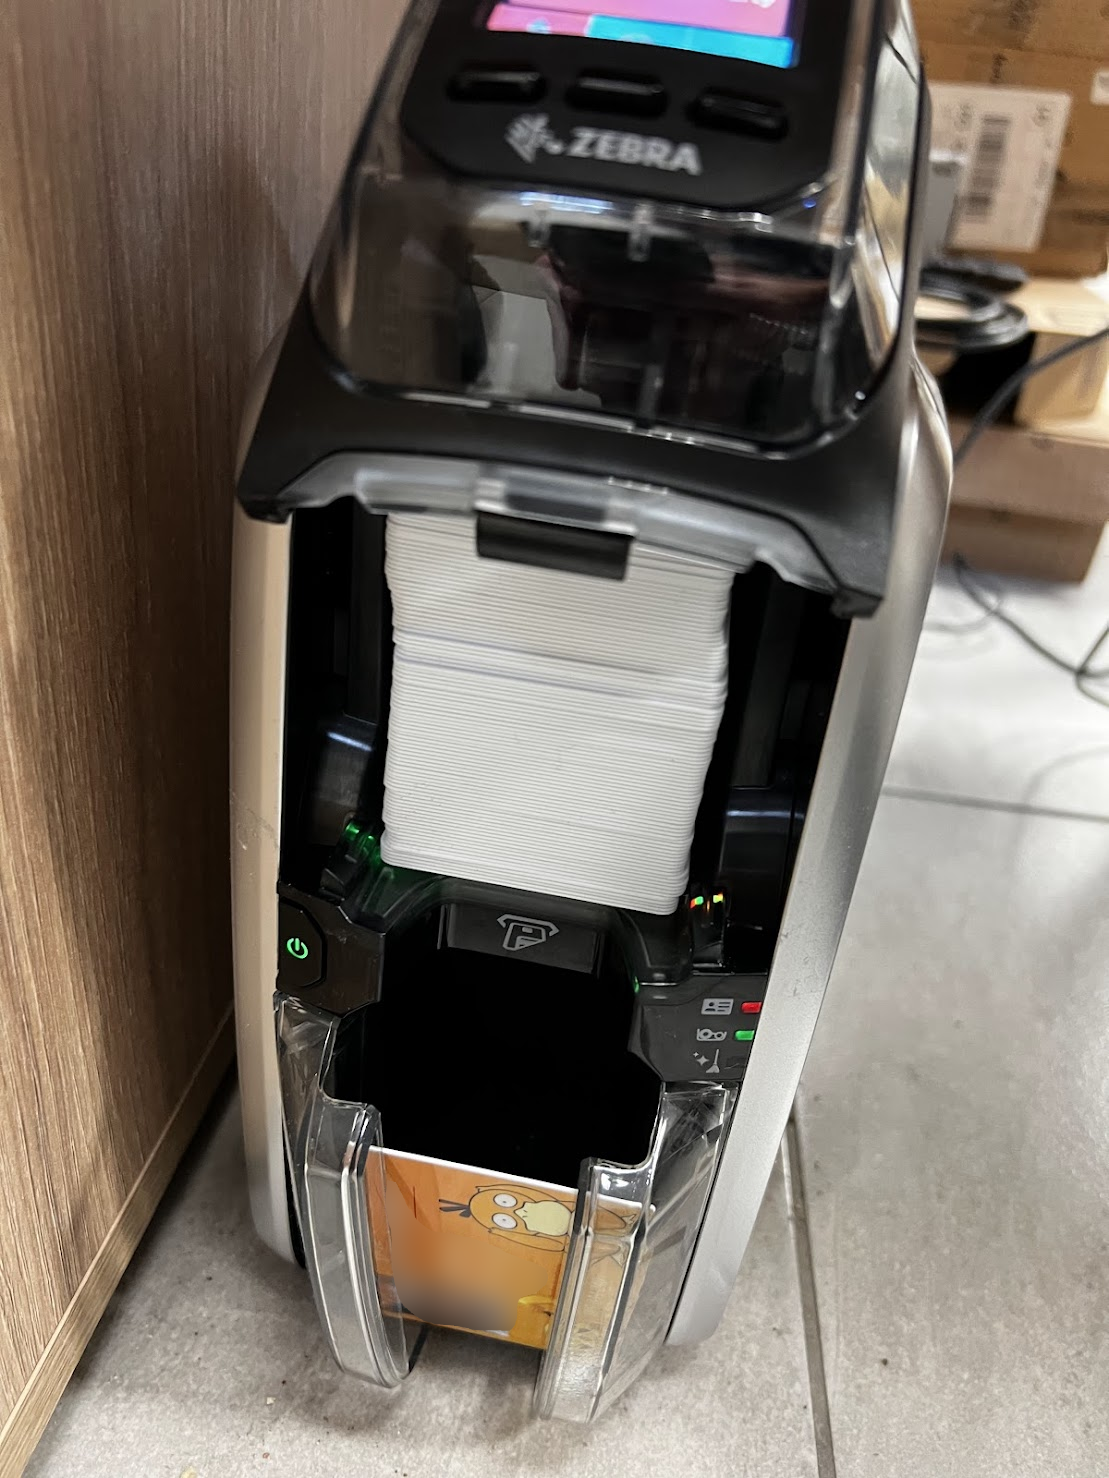
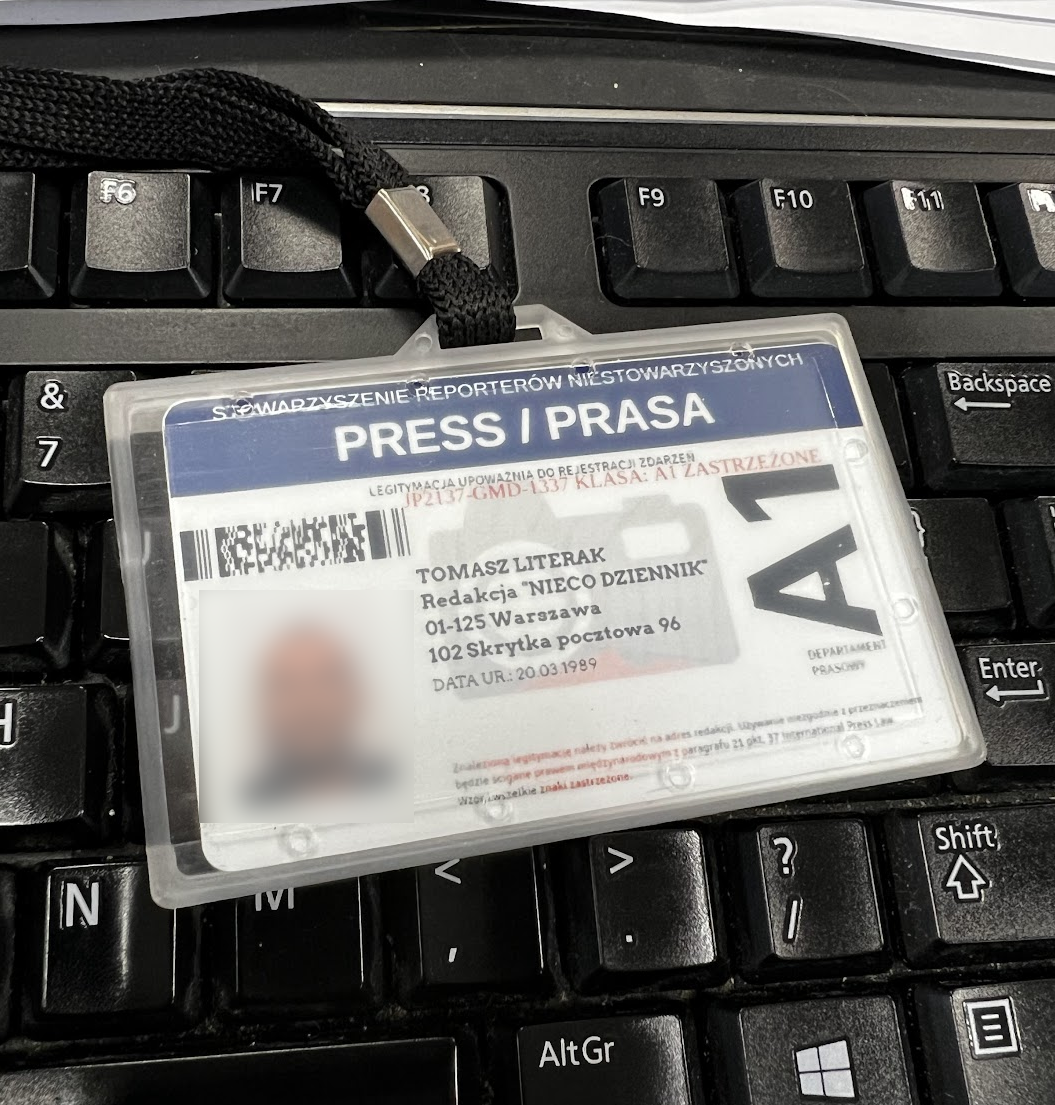
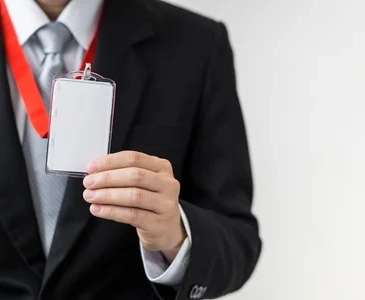
12piorunówNareszcie po wielu latach wpadło mi w łapy bardzo ciekawe 'narzędzie' socjotechniczne 😉
Wzorem jednego z guru i idoli #cybersecurity Kevina "Condora" Mitnicka - mogę teraz otworzyć każde drzwi i wszędzie wejść (⌐■_■)
Jaki identyfikator oprócz gazowni i energetyki mogę sobie jeszcze wydrukować? ( ͡° ͜ʖ ͡°)
Może macie jakieś wzory - obiecuję, że nie użyję do nikczemnych celów (¬‿¬)
#socjotechnika #bezpieczenstwo #ciekawostki #heheszki #socialengineering #glupiehejtozabawy

 TrawiennyFenomen6piorunów
A może: Letygimacja od Zjednoczone Zakłady Przemysłu Gumowo-Terenowego im. Stefana Sulkiewicza w Sulęcinie?
https://www.youtube.com/watch?v=2dfgH0vW43M
 letygimacjaAuf YouTube findest du die angesagtesten Videos und Tracks. Außerdem kannst du eigene Inhalte hochladen und mit Freunden oder gleich der ganzen Welt teilen.YouTube
 HamsterSpecjalista2piorunów
@zuchtomek paragraf 21 punkt 37 ( ͡° ͜ʖ ͡°)

UnknowFenomen
21piorunówJak wymuszać na użytkownikach stosowanie złożonych haseł,
ale bez wprowadzania wymogów w stylu "duża litera, mała litera, cyfra..." :point_down:
https://typefully.com/uwteam/bezpieczenstwo-hasel-duza-litera-cyferka-i-PFmPEHt
P.S. jest to wpis z punktu widzenia twórcy oprogramowania, a nie użytkownika.

 VonTrupkaGruba ryba1piorunów
Czy w 2024 wszystkie systemy począwszy od operacyjnych, online czy systemach płatniczych obsługują już spacje w hasłach?
Dopóki tak nie będzie, wszystkie restrykcje wymuszające hasła na użytkownikach nie będących technicznymi to sobie można o kant d⁎⁎y roztłuc.
 CatharsisOsobistość3piorunów
@VonTrupka Zawsze mnie to zastanawiało czemu nie można mieć spacji w haśle. Potem zacząłem sam tworzyć strony internetowe i systemy logowania i też zabraniałem spacji w haśle "bo każdy tak robi xD". Ostatnio z ciekawości coś mnie bodło i postanowiłem sprawdzić dlaczego tak wgl nie daje się spacji do hasła. No i odp to, że nie ma żadnego większego powodu xD.
Generalnie (przynajmniej w wypadku webdevu) to nie ma żadnego znaczenia czy hasło ma spacje czy nie bo spacja to po prostu kolejny znak w stringu którego potem i tak się haszuje.
VonTrupkaGruba ryba1piorunów@Catharsis czytałem o tym całym ambarasie kilkukrotnie
naleciałości ze starych systemów, obostrzenia największych techgigantów, którzy po prostu wszyscy kopiują bo tak jest wygodniej(?) itp.
Jedynym problemem jaki nastręczałoby używanie spacji, a raczej wszelkich znaków specjalnych spoza ANSI typu znaki sterujące, które często są wklejane na początku i końcu przy kopiowaniu tekstu (w tym haseł), ale przy obecnie dostępnych funkcjach wycinanie tego stanowi żaden problem w porównaniu do systemów sprzed >20 lat.
Zauważyłem że w windows11 zezwala na wprowadzanie spacji w haśle do logowania lokalnego, ale nie sprawdzałem tego jeszcze.
Dzemik_SkrytozercaGruba ryba0piorunówSpacje są problematyczne ze względu na tradycyjną funkcje separatora oraz to, że jest szereg białych znaków, które mogą zostać pomylone że spacja właśnie. No i to, że trzy spacje pod rząd ciężko odróżnić od siebie, nie mówiąc już o dwóch stacjach, tabie i znów dwóch stacjach.
Oczywiście, mamy teraz cudzysłowy i escape, spacje można zaznaczać ta biała kropka, etc. Nadal jednak jesteśmy niewolnikami ascii i ograniczen naszej percepcji.
5tgbnhy6Gruba ryba0piorunówmoze marchewka, a nie kijem: dac uzytkownikowi kilka porad co do tego jak skutecznie zmodyfikowac jego haslo tak zeby bylo lepszej jakosci tak, zeby nie musial zapamietywac nowego ciagu losowych znakow, tylko dopamietac koncowke do hasla, ktorego uzywa pewnie wszedzie
 MarchewGruba ryba0piorunów
@5tgbnhy6 A merchewka Ci powie że może po prostu zwiększyć ilość iteracji w algorytmie haszowania tak wysoko, aby nikomu się nie chciało tego w żaden sposób brutal forsować, nawet prostymi słownikami.
5tgbnhy6Gruba ryba0piorunów@Marchew no to fakt, wydaje mi sie, ze najwiekszym zagrozeniem jest uzywanie przez usera wszedzie takich samych albo bardzo podobnych hasel, gdzie jeden leak z jakiejs gownostrony, co gdzies przetwarza w plaintekscie powoduje, ze haker ma dostep do wielu kont, ale to mozna uzytkowanika probowac krotko edukowac
MarchewGruba ryba1piorunów@5tgbnhy6 Podejrzewam że paradoxem "złożonych haseł" jest zwiększenie używalnia tego samego na wielu portalach.
Łatwiej by mi było ustawić różne proste hasła typu: warzywko, tuptanie, dupeczkowo, pumpernikel ponieważ da się je zapamięać. Jeśli nakarzesz mi klepać trudne złożone hasła, to powstanie "5MachewWI3LK1!" używane wszędzie, bo takich wielu kombinacji krzaczków to ja nie zapamiętam.
Tak, wiem jest manager haseł, ale niestety większość nie używa.
Dopierniczyć ilość iteracji w kosmos, przerzucić haszowanie na klienta, aby na przeciętnym smartfonie/dupiatym 5 letnim laptopie liczyło się to 1 sekundę i wio. Chyba argon ładnie się przeciwstawia brutal forcowaniu, czemu nie? Komu by się chciało łamać bazę robiąc 10 haszów na sekundę na jakimś mocnym GPU?
@Unknow Co sądzisz? Możliwe do wykonania?

MarchewGruba ryba
16piorunówPodcast o problemach zabezpieczeń w systemach IT polskich firmach.
Prowadzi json vs Maciejem Broniarzem spec od cybersecurity i pracownik uniwersytetu warszawskiego.
Dramaty wielu polskich firm - dlaczego nie są odporne na ataki hakerskie? Skąd złudzenie, że są?
HRejterzy
https://www.youtube.com/watch?v=HBZw2VHhZy0
#cyberbezpieczenstwo #cybersecurity #bezpieczenstwo #komputery


MostlyRenegadeFanatyk
116piorunów
 Konto_serwisoweGruba ryba0piorunów
Też to zgłaszałem. Nie łudziłem się, że zdejmą. Po prostu byłem ciekaw, czy coś się w tej kwestii poprawiło....
kefafaPraktykant0piorunów@MostlyRenegade fb tak samo z automatu mi ostatnio odrzucił zgłoszenie oszusta, który się podawał za kobietę z Ukrainy
MarchewGruba ryba
10piorunówCiekawy wywiad Mateusza z pracownikami ESET na temat grup cyberprzestępczych.
Wywiad zagłębia się w szczegóły mocniej niż przeciętny klikbajtowy news.
Jak łapać cyberszpiegów i złodziei?
Mateusz Chrobok
https://youtu.be/c8EdWObvKUs
#cyberbezpieczenstwo #cybersecurity #bezpieczenstwo #internet #komputery #mateuszchrobok
 VonTrupkaGruba ryba0piorunów
posłuchałem, choć tak bardziej kątem ucha
bardziej mnie zastanawia dlaczego podstawowa wersja ich antywira zdziera mi ~3GB na dysku
com się napocił z aktualizacją okien przy małym ssdku to głowa mała
 Jim_MorrisonGruba ryba1piorunów
@VonTrupka Ja kiedyś właśnie używałem Eseta i nie miałem żadnych wirusów ale sporo problemów z tym programem. Od kilku lat mam wyłącznie wbudowanego defendera i nadal wirusów brak.
VonTrupkaGruba ryba0piorunów@Jim_Morrison używam, bo często przyblokuje lewy skrypt z podejrzanej strony, wstrzyknięty do np. wordpressa
choć powinna się tym zająć wtyczka noscript i ew. ublock, to zabezpieczeń nigdy za dużo
ale powolnym krokiem ku linuksowi
MarchewGruba ryba0piorunów@VonTrupka to na linux nie działają złośliwe strony?
VonTrupkaGruba ryba0piorunów@Marchew nie wiem, dawno nie używałem linuksa :slightly_smiling_face:

radek-piotr-krasnyFanatyk
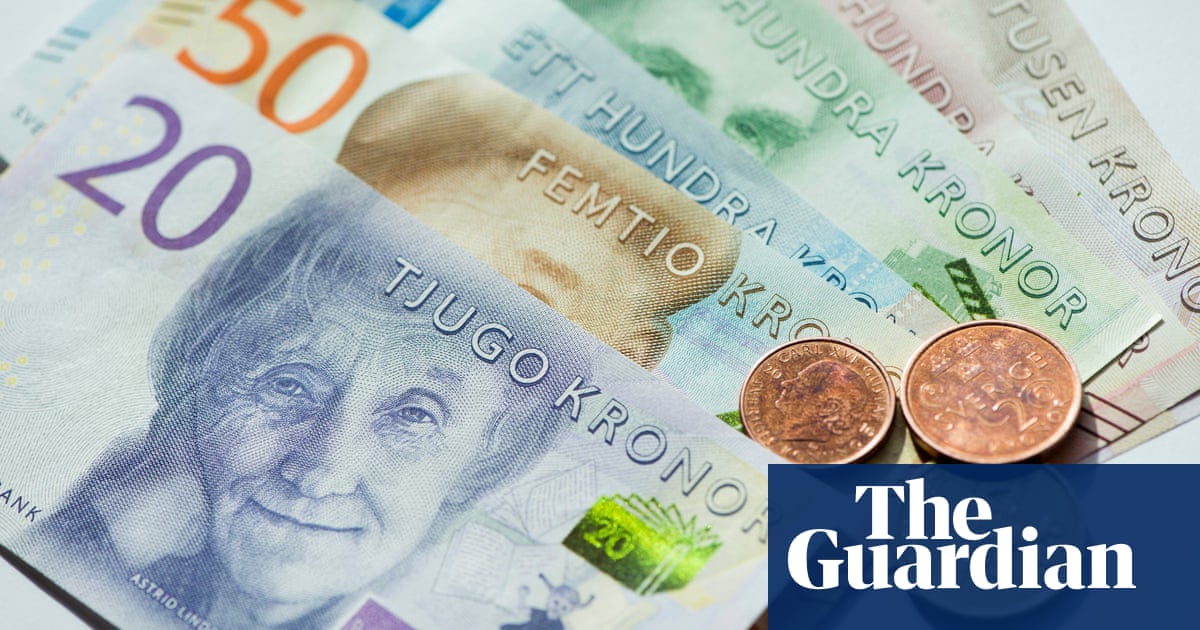
3piorunówObudzili się xD
Ale w sumie link warty zapisania bo mocny argument dla fanbojów orania gotówki
https://www.theguardian.com/world/2024/oct/30/sweden-and-norway-rethink-cashless-society-plans-over-russia-security-fears
#ekonomia #gospodarka #pieniadze #banki #cybersecurity
#technologia
Anty_AntyOsobistość
14piorunówNo elooo
https://x.com/niebezpiecznik/status/1851873630717669756?t=0uPSJr4KC7KbNCOkOFSbGg&s=19
#usa #cyberbezpieczenstwo #cybersecurity

 NiebieskiSzpadelNihilizmuLider1piorunów
To się nie dzieje xD
 groman43Osobistość3piorunów
@Anty_Anty No dobra, ale co z tymi hasłami można zrobić? Można ingerować w wyniki wyborów? Czy tylko ewentualnie ubić maszynę albo zmienić czcionkę?
Natomiast samo zachowanie pani Griswold woła o pomstę do nieba. Pytanie, co jeszcze przez przypadek, jej wyciekło?
uxrdrTytan4piorunów@groman43 Trudno powiedzieć bez dokładniejszej wiedzy jak ten system działa, jaki jest poziom zabezpieczeń, jak są zbudowane te maszyny i jak wygląda do nich dostęp, ale coś co przychodzi do głowy to np. umożliwienie bootowania z wetkniętego nośnika, co by dało niemal nieograniczoną kontrolę nad maszyną. Jeśli oryginalny system maszyny nie jest chroniony przed zapisem, to ogranicza nas wyłącznie wyobraźnia i bez porządnego, zewnętrznego systemu logowania zdarzeń, kreatywny atak mógłby być bardzo trudny do wykrycia.

Mr.MarsGURU
5piorunówProkuratorzy w Mediolanie ujawnili sieć hakerów i byłych funkcjonariuszy organów ścigania podejrzanych o naruszenie państwowych baz danych przy użyciu złośliwego oprogramowania. Grupa rzekomo uzyskała dostęp do ponad 800 tys. poufnych danych, atakując nawet konta powiązane z MSW czy biurem


fadeimageoneFanatyk
6piorunów#cybersecurity #cyberbezpieczenstwo #internet #banki #bankowosc #tangodown
16-10-2024 około 16:20

 nobodysFanatyk1piorunów
Komentarz usunięty
OpornikGURU
9piorunówMam chińskie kamery różnych firm, i liczę się z możliwością że chińczycy mogą mieć do nich dostęp ale cóż, najwyżej moją gołą d⁎⁎ę nagrają 😛
Ukryty soft do sterowania dźwigami portowymi to trochę wyższy level, ale też mnie nie zaskakuje.
"Last month alone, the Federal Bureau of Investigation said a Chinese state-linked firm hacked 260,000 internet-connected devices, including cameras and routers, in the U.S., Britain, France, Romania and elsewhere. A Congressional probe said Chinese cargo cranes used at U.S. seaports had embedded technology that could allow Beijing to secretly control them."
 tosiuAutorytet1piorunów
@Opornik ja zwrociłem chińskie kamery bo nie działały bez internetu, tylko po LAN
MarchewGruba ryba
2piorunówDarmowy webinar
Adam Haertle @ ZaufanaTrzeciaStrona
MOJA SPOWIEDŹ BEZPIECZEŃSTWA
NA ŻYWO 16 PAŹDZIERNIKA O 20:00
Agenda wykładu
Miejsce pracy
Moje urządzenia osobiste - komputery, telefony, tablety, zegarki
Jak zabezpieczam dostęp do urządzeń
Jakich aplikacji używam na Windowsie, macOS i iOS
Co w domu podłączyłem do internetu i dlaczego nie
Jak łączę się z siecią w domu i w podróży
Jak zabezpieczam systemy operacyjne (antywirusy, filtry itp.)
Jakich przeglądarek i wtyczek używam.
Jak podnoszę swoją prywatność online
Jak przechowuję hasła i dlaczego mam kilka różnych managerów
Jak i co szyfruję
Jakich komunikatorów używam i jak je skonfigurowałem
Jakiej poczty używam
Jak używam mediów społecznościowych
Jak robię i przechowuję kopie bezpieczeństwa
Jak używam kont, kart płatniczych i płatności online
Mój sprzęt audio-wideo, czyli jak jest zbudowane moje studio
Z jakich hostingów korzystam na potrzeby mojej infrastruktury firmowej
Za jakie usługi online płacę
Jak dbam o bezpieczeństwo swojej rodziny
Jakie rozwiązania stosuję w czasie wakacji
Jak monitoruję i poprawiam jakość powietrza w domu
Jakie lifehacki wpływają pozytywnie na jakość mojego życia
Gdzie kupuję herbatę i w czym ją pijam (dużo o to pytacie, więc czas dodać do zestawienia)
Moje plany zmian/udoskonaleń na 2025
Webinar głównie dla fanów z3s, chociaż będzie na pewno conieco ciekawostek oraz ciekawych rozwiązań.
https://wideo.zaufanatrzeciastrona.pl/spowiedz
#zaufanatrzeciastrona #AdamHaertle #cyberbezpieczenstwo #cybersecurity

DeykunLider
1piorunówWhy Navy Enigma was Different w/ James Grime
https://youtu.be/gIlaO0RktvM
#enigma #kryptografia #cybersecurity #drugawojnaswiatowa #turing

 DeykunLider0piorunów
Tu 1 część, ale nie trzeba jej oglądać przed 2. Jest bardziej o Turingu w filmie niż o szyfrowaniu jak wyżej:
https://www.youtube.com/watch?v=hFqphtYN3Os
 A Poor Imitation: The Real Alan Turing w/ James GrimeAuf YouTube findest du die angesagtesten Videos und Tracks. Außerdem kannst du eigene Inhalte hochladen und mit Freunden oder gleich der ganzen Welt teilen.YouTube
DeykunLider
0piorunów
DeykunLider
19piorunów maximiliananMistrz4piorunów
@Deykun i jak zawsze pomijają języki słowiańskie 😒

AcrivecFanatyk
w szalone wpisy zielonego żelka
2piorunów#epic games to jedyny serwis w którym wcześniej miałem 2FA ale wyłączyłem.
Najzwyczajniej w świecie dlatego, ze mnie niemożebnie wnerwiał. Launcher i strona nigdy nie pamiętała zalogowania, więc za każdym jednanym razem przy logowaniu musiałem na początku odpalać authenticator i kopiować kod, a potem zmieniłem na maila żeby szybciej było... Ale i tak koniec końców wyłączyłem kompletnie.
 Smerf_MarudaGwiazdor0piorunów
Niecierpie epic games :expressionless:
DeykunLider
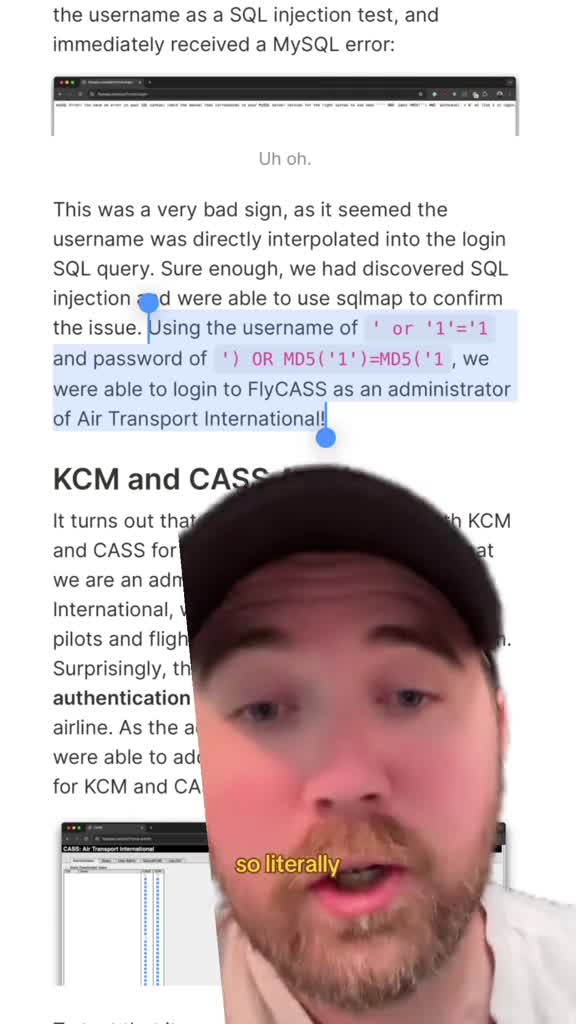
42piorunówBypassing airport security via SQL injection
:airplane_departure:
Źródło: https://www.tiktok.com/@vulnerable_matt/video/7410446877621210411
Artykuł: https://ian.sh/tsa
 damwGURU2piorunów
@Deykun w ogóle jak sobie człowiek popatrzy na te całe rozwiązania i procedury związane z samolotami, to z security to one dużo wspólnego nie mają. Cały flow pewnie powstał z 50 lat temu i od tamtego czasu niewiele się zmieniło. A świat niestety poleciał do przodu.

doki16Mocarz
25piorunówPiekło zamarzło, Yubikey’e zhackowane – tak moglibyśmy opisać wczorajszy komunikat wydany przez Yubico, czyli producenta najpopularniejszych na świecie fizycznych kluczy bezpieczeństwa. Moglibyśmy, ale pomimo że jest w tym nieco prawdy, to nie ma powodu do paniki, przynajmniej dla większości

muteFenomen
19piorunówBingoMod to nowy trojan na Androida który nie tylko wykonuje oszukańcze przelewy pieniężne z zainfekowanych urządzeń wyczyszczając twoje konto bankowe ale także usuwa całkowicie wszelkie ślady swojej aktywności dezorientując ofiary. Zaawansowane obejście zabezpieczeń i samozniszczenie dowodów rozpoczynają nową erę oszustw cyfrowych.
Wyczerpywanie kont bankowych przez hakerów jest wystarczająco złe, ale nowe złośliwe oprogramowanie dla Androida idzie o krok dalej, całkowicie wyczyszczając następnie telefon.
Jak donosi BleepingComputer , badacze bezpieczeństwa z firmy Cleafy zajmującej się zarządzaniem oszustwami internetowymi nazwali tę nową odmianę złośliwego oprogramowania „BingoMod”. Po raz pierwszy odkryli ją w maju tego roku.
Podobnie jak inne niebezpieczne złośliwe oprogramowanie, ten ma na celu kradzież ciężko zarobionych pieniędzy poprzez uzyskanie dostępu do kont finansowych. Jednak BingoMod jest w stanie przeprowadzać oszustwa na urządzeniu (ODF), co pozwala hakerom stojącym za nim łatwo ominąć systemy zapobiegające oszustwom.
Jeśli masz jeden z najlepszych telefonów z Androidem i nie chcesz skończyć z pustym kontem bankowym i całkowicie wyczyszczonym telefonem, oto wszystko, co musisz wiedzieć o tej nowej odmianie złośliwego oprogramowania i na co zwrócić uwagę, aby zachować bezpieczeństwo .
W swoim raporcie na ten temat badacze Cleafy wyjaśniają, że nowe szkodliwe oprogramowanie BingoMod jest obecnie rozprzestrzeniane za pośrednictwem wiadomości phishingowych wysyłanych SMS-em.
Aby skłonić potencjalne ofiary do otwarcia i interakcji z nimi, te złośliwe wiadomości wykorzystują różne nazwy, które bardzo przypominają rzeczywiste oprogramowanie zabezpieczające dla systemu Android. Na przykład niektóre z tych wiadomości phishingowych wykorzystują ikonę programu AVG AntiVirus Free , który jest dostępny w sklepie Google Play.
Gdy potencjalna ofiara spróbuje zainstalować jedną z tych złośliwych aplikacji , BingoMod prosi o uprawnienia dla usługi dostępności systemu Android , która jest często wykorzystywana przez mobilne szkodliwe programy w celu uzyskania jeszcze większej kontroli nad zainfekowanym smartfonem.
Stąd BingoMod kradnie dane logowania, robi zrzuty ekranu i przechwytuje wszelkie wiadomości tekstowe wysyłane na zainfekowane urządzenie z Androidem. Jednak w celu przeprowadzenia oszustwa na urządzeniu ustanawia również kanał oparty na gniazdach do odbierania poleceń wraz z kanałem opartym na protokole HTTP służącym do wysyłania zrzutów ekranu z powrotem do hakerów stojących za tym szkodliwym oprogramowaniem.
Uzyskując zawartość ekranu w czasie rzeczywistym z zainfekowanego urządzenia, BingoMod znacznie łatwiej jest ominąć systemy przeciwdziałające oszustwom, które korzystają z weryfikacji i uwierzytelniania tożsamości, ponieważ korzystają z rzeczywistego smartfona ofiary, a nie tylko jej danych uwierzytelniających. W rzeczywistości szkodliwe oprogramowanie daje cyberprzestępcom dużą kontrolę nad zainfekowanym telefonem z Androidem; mogą kliknąć określony obszar, wpisać tekst w dowolnym miejscu i uruchomić aplikacje.
Jednocześnie BingoMod umożliwia także hakerom przeprowadzanie ręcznych ataków nakładkowych przy użyciu fałszywych powiadomień. Co gorsza, smartfon zainfekowany BingoModem może używać wiadomości tekstowych do rozprzestrzeniania się na inne podatne telefony.
Omijanie aplikacji antywirusowych i czyszczenie telefonów.
Jeśli to wszystko nie było wystarczająco przerażające, BingoMod może również usunąć najlepsze aplikacje antywirusowe dla Androida z zainfekowanego smartfona, a także zablokować działanie wszelkich aplikacji, które hakerzy stojący za tym szkodliwym oprogramowaniem określą w poleceniu.
Aby uniknąć wykrycia, twórcy BingoModa dodali warstwy spłaszczania kodu i zaciemniania ciągów znaków. Nawet popularna usługa analizy złośliwego oprogramowania VirusTotal nie była w stanie wykryć tego nowego złośliwego oprogramowania dla Androida.
Jeśli chodzi o czyszczenie zainfekowanego telefonu, jeśli złośliwe oprogramowanie jest zarejestrowane na urządzeniu jako aplikacja do administrowania urządzeniem, haker może wysłać zdalne polecenie wyczyszczenia systemu. Jednak badacze Cleafy wskazują w swoim raporcie, że odbywa się to dopiero po udanym transferze i ma wpływ jedynie na zewnętrzną pamięć telefonu.
Mimo to całkowite wyczyszczenie danych jest możliwe, jeśli haker użyje tej możliwości, aby usunąć wszystkie dane z urządzenia, a następnie zresetuje telefon za pomocą ustawień systemowych.
Jak chronić się przed złośliwym oprogramowaniem dla Androida.
Nawet przy wszystkich tych zaawansowanych możliwościach BingoMod nadal wydaje się być na wczesnym etapie rozwoju, co oznacza, że później może stać się jeszcze bardziej niebezpieczny. Jednak w tej chwili jest on używany wyłącznie do ataków na telefony z Androidem należące do użytkowników anglojęzycznych, rumuńskich i włoskojęzycznych.
Ponieważ BingoMod może ominąć aplikacje antywirusowe dla Androida i uniknąć wykrycia, jedynym sposobem na zachowanie bezpieczeństwa jest całkowite unikanie złośliwych wiadomości tekstowych wykorzystywanych w tej kampanii. Jeśli otrzymasz niechcianą wiadomość od osoby, której nie znasz, musisz zachować szczególną ostrożność. Nie klikaj żadnych linków, które może zawierać, i nie powinieneś też na nie odpowiadać.
W oświadczeniu dla Tom's Guide rzecznik Google wyjaśnił, że wbudowana aplikacja antywirusowa Google Play Protect giganta wyszukiwania może pomóc chronić smartfony z Androidem przed tym nowym zagrożeniem złośliwym oprogramowaniem, mówiąc:
„Użytkownicy Androida są automatycznie chronieni przed znanymi wersjami tego złośliwego oprogramowania przez Google Play Protect, który jest domyślnie włączony na urządzeniach z Androidem i Usługami Google Play. Google Play Protect może ostrzegać użytkowników lub blokować aplikacje, o których wiadomo, że wykazują złośliwe zachowanie, nawet jeśli te aplikacje zostaną udostępnione ze źródeł spoza Play”.
Ponieważ BingoMod jest wciąż w fazie intensywnego rozwoju, prawdopodobnie nie jest to ostatnia wiadomość o tym nowym złośliwym oprogramowaniu dla Androida. Jeśli jednak zachowasz szczególną ostrożność w Internecie i unikniesz interakcji z wiadomościami tekstowymi od nieznanych nadawców, możesz uniknąć wyczyszczenia kont bankowych i wyczyszczenia smartfona przez hakerów.
Przetlumaczone bez korekty przez translator google.
Żródła.
https://www.cleafy.com/cleafy-labs/bingomod-the-new-android-rat-that-steals-money-and-wipes-data
https://www.tomsguide.com/computing/malware-adware/new-android-malware-drains-your-bank-accounts-and-completely-wipes-your-device-how-to-stay-safe
#cyberbezpieczenstwo #cybersecurity #android #bankowosc #trojan #internet
 Dgd2471Specjalista0piorunów
Wystarczy mieć IOS