Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#hacking

Gruba ryba

w Hydepark

0piorunów

Kurde. Mam widoczną sieć WiFi, i nie wiem czy to nie jakieś moje urządzenie to nadaje.

Nazwa sieci: SmartLife-700171
IP routera: 192.168.78.1
Adres Mac: 8e:51:9:36:68:12

Nmap wypluł to co widać. Nie mam pomysłu już jak zbadać to urządzenie, by wiedzieć jaka appka to obsługuje. Jakiś pomysł? Jak wykryć co to za gówno nadaje?


Gruba ryba0piorunów

to nie jest jakiś czujnik albo kontroler z wifi?
pewnie kupiłeś jakiś szajs do zabawy, wpiąłeś i zapomniałeś

sprawdź ewentualnie czy lodówka nie zamawia nonstop czteropaka piwska coby nie zabrakło (☞ ゚ ∀ ゚)☞

Pokaż więcej komentarzy (11)

GURU

w Cybersecurity

4piorunów

Zhackowana amerykańska agencja odpowiedzialna za cyberbezpieczeństwo (CISA). Zaatakowali system VPN.

Atakujący wykorzystali podatności w VPN Ivanti (dawniej Pulse Secure), w ostatnim czasie było dość głośno o całej serii podatności w tym rozwiązaniu – w tym o lukach umożliwiających dość prosty, zdalny i nieautoryzowany dostęp na system operacyjny urządzenia. Mowa jest o dwóch zaatakowanych

Gruba ryba

w Hydepark

17piorunów

Ogromny wyciek pokazuje, że chińska firma zhakowała zagraniczne rządy i aktywistów

PEKIN: Chińska firma zajmująca się bezpieczeństwem technicznym była w stanie włamać się do zagranicznych rządów, infiltrować konta w mediach społecznościowych i hakować komputery osobiste, co ujawnił ogromny wyciek danych przeanalizowany przez ekspertów w tym tygodniu.

Według firm zajmujących się cyberbezpieczeństwem, SentinelLabs i Malwarebytes, zbiór dokumentów z I-Soon, prywatnej firmy, która rywalizowała o chińskie kontrakty rządowe, pokazuje, że jej hakerzy narazili na szwank ponad tuzin rządów.

I-Soon naruszył również "organizacje demokratyczne" w półautonomicznym mieście Chin Hongkongu, uniwersytety i sojusz wojskowy NATO, napisali badacze SentinelLabs w środowym poście na blogu.

Wyciekłe dane, których treści AFP nie była w stanie natychmiast zweryfikować, zostały opublikowane w zeszłym tygodniu w internetowym repozytorium oprogramowania GitHub przez nieznaną osobę.
"Wyciek dostarcza jednych z najbardziej konkretnych szczegółów, jakie do tej pory pojawiły się publicznie, ujawniając dojrzewający charakter chińskiego ekosystemu cyberszpiegostwa" - stwierdzili analitycy SentinelLabs.

I-Soon był w stanie włamać się do biur rządowych w Indiach, Tajlandii, Wietnamie i Korei Południowej, między innymi, Malwarebytes powiedział w osobnym poście w środę.

Strona internetowa I-Soon nie była dostępna w czwartek rano, choć z archiwum internetowego z wtorku wynika, że ma ona siedzibę w Szanghaju, a jej spółki zależne i biura znajdują się w Pekinie, Syczuanie, Jiangsu i Zhejiang.

Firma nie odpowiedziała na prośbę o komentarz.

Zapytane w czwartek przez AFP o to, czy Pekin zatrudnił hakerów, chińskie ministerstwo spraw zagranicznych stwierdziło, że "nie jest świadome" tej sprawy.

"Co do zasady, Chiny zdecydowanie sprzeciwiają się wszelkim formom cyberataków i rozprawiają się z nimi zgodnie z prawem" - powiedział rzecznik Mao Ning.

HACKI NA UMOWY
Wyciek obejmuje setki plików pokazujących czaty, prezentacje i listy celów.

Wśród wycieków AFP znalazła coś, co wyglądało na listy tajlandzkich i brytyjskich departamentów rządowych, a także zrzuty ekranu z prób zalogowania się na konto danej osoby na Facebooku.

Inne zrzuty ekranu pokazywały kłótnie między pracownikiem a przełożonym o wynagrodzenie, a także dokument opisujący oprogramowanie zaprojektowane w celu uzyskania dostępu do wiadomości e-mail programu Outlook.

"Jak pokazują dokumenty, które wyciekły, zewnętrzni wykonawcy odgrywają znaczącą rolę w ułatwianiu i wykonywaniu wielu ofensywnych operacji Chin w domenie cybernetycznej". - stwierdzili analitycy SentinelLabs.

Na jednym ze zrzutów ekranu z rozmowy na czacie ktoś opisuje prośbę klienta o wyłączny dostęp do "biura sekretarza spraw zagranicznych, biura ASEAN ministerstwa spraw zagranicznych, biura premiera, krajowej agencji wywiadowczej" i innych departamentów rządowych nienazwanego kraju.
https://www.channelnewsasia.com/asia/massive-leak-shows-chinese-firm-hacked-foreign-government-activists-analysts-4141581
    

Autorytet

w Hydepark

2piorunów

„Współczesne wydarzenia pokazują nam, że hacktywizm stał się głównym nurtem i jest obecnie nieuniknionym wymiarem konfliktów politycznych, nawet tych, które kończą się kinetycznymi starciami między państwami, testowanie wirtualnych granic symbolicznych, sensacyjnych hacków, czujności, cyberszpiegostwa, a nawet cyberwojny.„

Ciekawy artykuł, można sobie wyobrazić skalę ruskich botów w naszej sieci.
   

https://thehackernews.com/2024/02/a-new-age-of-hacktivism.html

Gruba ryba

w Pociągi oraz ich zdjęcia

4piorunów

Burza w sejmie wokół awarii Impulsów Newagu. Część twierdzeń producenta, choćby o jakości napraw, oburzyła przewoźników

Gorący przebieg miało zwołane przez posłankę Paulinę Matysiak posiedzenie na temat kontrowersyjnych awarii pojazdów Newag Impuls. Pytania do producenta kierowali nie tylko eksperci cyberbezpieczeństwa z Dragon Sector, ale również przewoźnicy kolejowi. Na wiele z nich nie poznaliśmy odpowiedzi, ale

GURU

w Hydepark

2piorunów

Kolejny akt przedstawienia, trudne do pobrania kompletne archiwum, wyekstraktowane i uporządkowane do łatwiejszego przeszukiwania.

No, ale z przestępcami się nie negocjuje..
Tym bardziej jak chodzi o dane klientów, a nie własne ;)


📸 Zobacz ten post na Facebooku https://www.facebook.com/100064921352837/posts/751158890391483/?d=n&mibextid=WC7FNe

Pokaż więcej komentarzy (4)

GURU

w Hydepark

22piorunów

W nawiązaniu do wpisu na temat wycieku danych diagnostycznych Polaków - zgodnie z obietnicą przestępcy opublikowali pełną bazę danych wykradzionych z laboratoriów diagnostycznych #ALAB

Przestępcy zostawili lakoniczną notkę:
>Ta firma nie chce zapłacić $0.5 (~2zł) od klienta by chronić ich prywatność.

W grudniu wypowiadał się również dla redakcji Niebezpiecznika Seweryn Dmowski z Alab'u:
>Zdarzenie to jest przede wszystkim konsekwencją stanowczej postawy spółki, która nie negocjuje z cyberprzestępcami i nie zamierza spełniać ich żądań w zakresie okupu. Spodziewając się takiego rozwoju wydarzeń oraz szczerze komunikując możliwe scenariusze negatywne do mediów i opinii publicznej, jesteśmy w trakcie szczegółowej analizy danych opublikowanych przez przestępców. Wstępna analiza wskazuje na to, że wcześniej prawidłowo zidentyfikowaliśmy zakres danych, do których nieautoryzowany dostęp uzyskali przestępcy. Jesteśmy w stałym kontakcie ze wszystkimi instytucjami publicznymi odpowiedzialnymi za zwalczanie cyberprzestępczości oraz bezpieczeństwo i ochronę danych osobowych. Naszą intencją pozostaje otwarta i transparentna współpraca ze wszystkimi właściwymi instytucjami, w tym także mediami, w zakresie pełnego wyjaśniania wszystkich aspektów wspomnianego incydentu bezpieczeństwa. Wszelkimi dalszymi informacjami podzielimy się jak tylko będzie to możliwe – do tego czasu pozostajemy do Państwa dyspozycji w razie jakichkolwiek pytań. Pragnę podkreślić, że konsekwentnie realizujemy politykę informowania wszystkich osób, których dane zostały upublicznione w Internecie przez przestępców, o wynikających z tego faktu zagrożeniach oraz udzielamy im wsparcia w zakresie nieodpłatnego uzyskania alertu BIK na okres 6 miesięcy.

Co Wy na takie załatwienie sprawy?
Jesteście w wycieku?
Jak oceniacie ruchy ALABu?


Jak oceniasz działania ALABu po wycieku?

  • Dobrze - z terrorystami się nie dyskutuje!43% (61 głosów)
  • Źle - powinni zapłacić by chronić medyczne dane swoich klientów!17% (25 głosów)
  • Neutralnie - przynajmniej dowiedziałem się z internetu, że mój/moja partner/partnerka nie ma wirusa HIV po ostatniej delegacji.13% (19 głosów)
  • Sprawdzam wyniki27% (38 głosów)

143 głosów

Fanatyk1piorunów

Bezczelne chamy

„Ta firma nie chce zapłacić $0.5 (~2zł) od klienta by chronić ich prywatność." - do roboty się weźcie gnoje, poprawić systemy bezpieczeństwa, grę stworzyć, animację czy jakieś programy lub aplikacje.
Głupie gry na komórki dziś to syf z reklamami. Szukałem ostatnio Angry Birds - nie ma. Usunęli. Ostatnie komentarze wskazują na multum reklam. Myślę sobie - Cut The Rope. Jest. Zainstalowałem i reklamy oraz subskrypcja co miesiąc by je wyłączyć. Nie kilka złotych za gierkę, tylko subskrypcja. I to droga, bo Netflix wychodzi w standardzie taniej, a są gry.
Dlaczego ci leniwi hakerzy nie zrobią fajnej gry za 20zł czy cokolwiek, skoro tacy sprytni? Wokół tylko syf, chciwość, a ci jeszcze kradną i pieprzą o „prywatności". Wysłać wszystkich takich do rosji, tam ich miejsce.

Gruba ryba1piorunów

@zuchtomek no trudno. Dobrze zrobili, bo dla mnie czy dane będą publiczne czy do kupienia w darknecie to żadna różnica. Instytucje rządowe i bankowe powinny mieć plany awaryjne na takie okazje. Mam nadzieję, że mają.

Pokaż więcej komentarzy (50)

Osobistość

w Wiadomości Świat

21piorunów

Cześć,
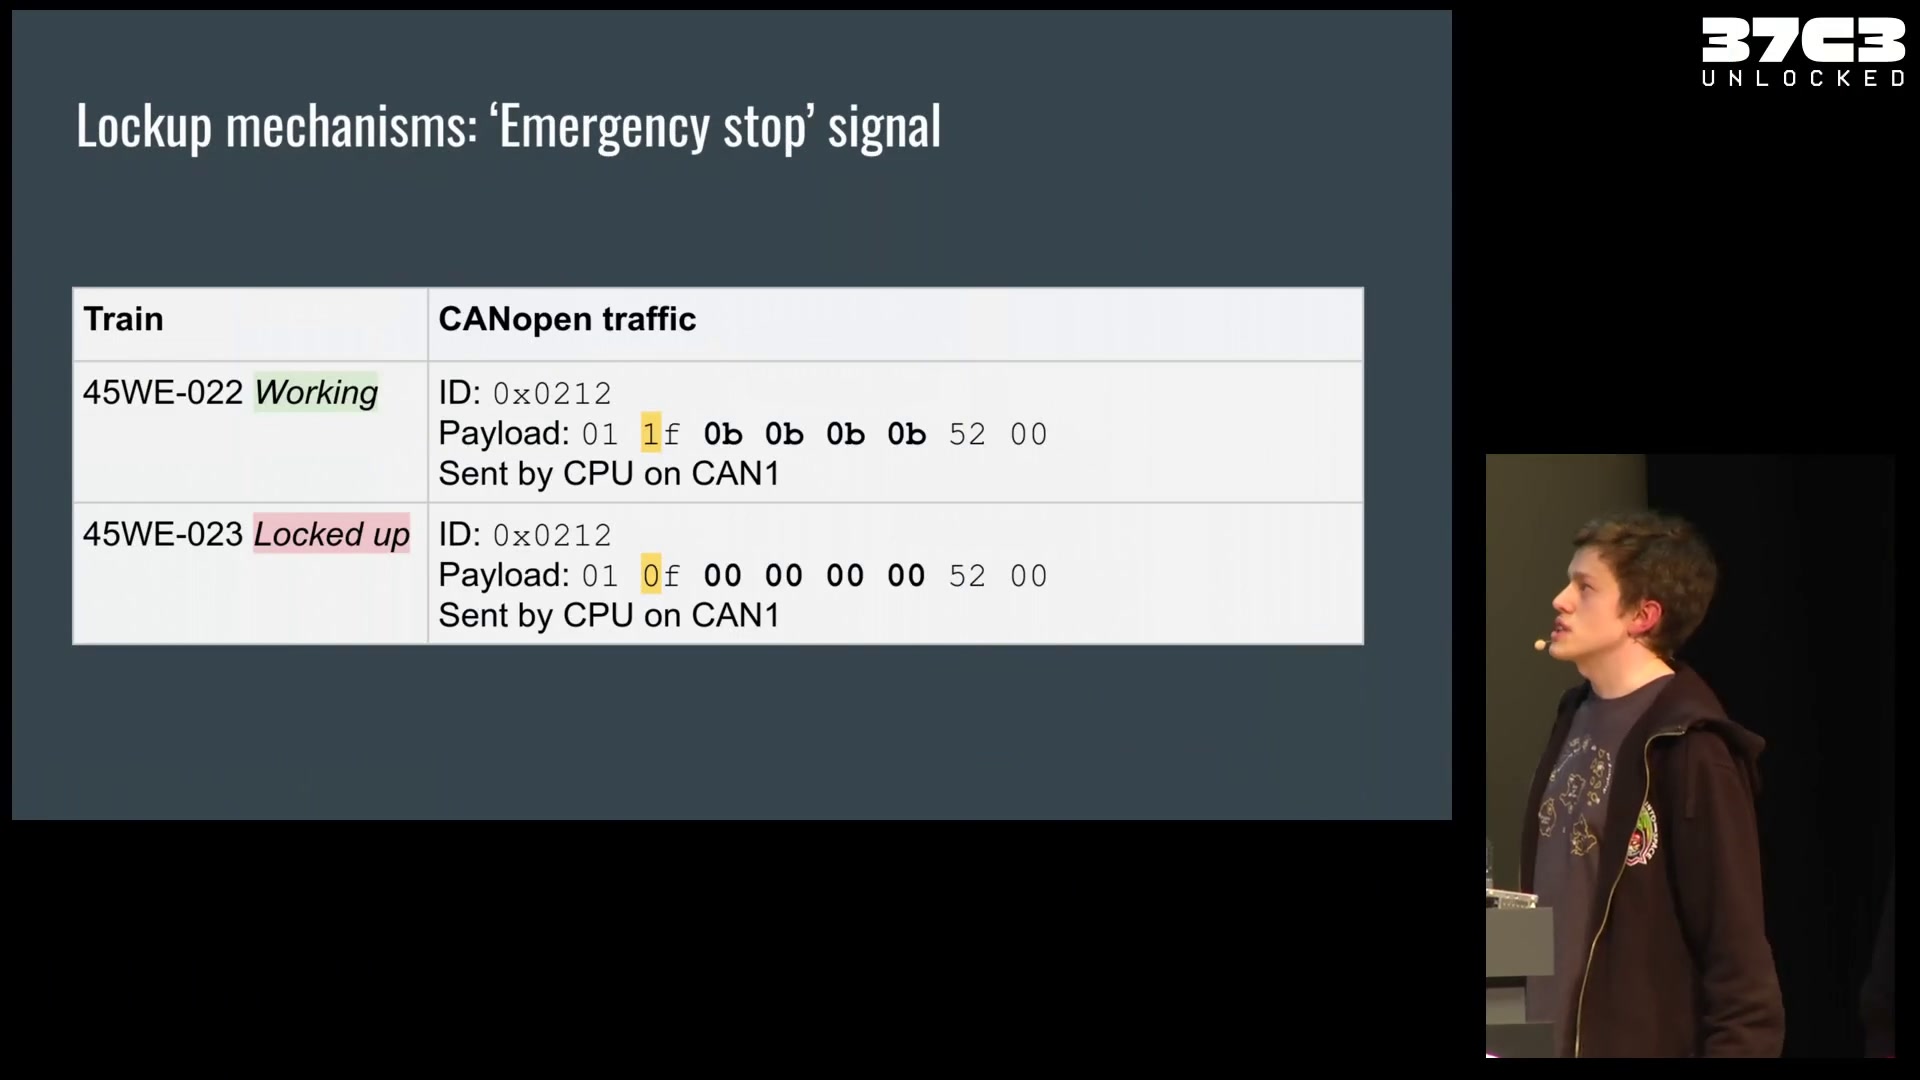
Prezentacja _Breaking "DRM" in Polish trains_ została udostępniona przez Chaos Computer Club dziś, zapraszam zainteresowanych:
https://media.ccc.de/v/37c3-12142-breaking_drm_in_polish_trains

Ponadto, wyjaśnienie Gynvaela, dlaczemuż "raczej nikt nie mieszał w kodzie źródłowym pociągów":
https://gynvael.coldwind.pl/?id=777

Ostatni wpis w tym temacie:
https://www.hejto.pl/wpis/zaplanowana-awaria-hakerzy-mowia-co-odkryli-w-pociagach-newagu

Odpowiedź Newagu
https://www.hejto.pl/wpis/czlonkowie-dragon-sector-odpowiadaja-na-zarzuty-newagu-kolejowy-portal

Dajcie znać jakbym zdublował czyjś wpis, wydaje mi się, że u nas tego nie ma, zdrowia!

       :thinking_face:

Pokaż więcej komentarzy (2)

Gruba ryba

w Pociągi oraz ich zdjęcia

23piorunów

Zaplanowana awaria. Hakerzy mówią, co odkryli w pociągach Newagu

W tym odcinku posłanka Paulina Matysiak rozmawia z hakerami z Dragon Sector o cyfrowych blokadach, które znaleźli w pociągach Newagu. O swojej pracy i zaskakujących znaleziskach opowiedzieli mi Sergiusz 'q3k’ Bazański, Kuba 'PanKleszcz' Stępniewicz, Michał ‘redford’ Kowalczyk. Z tego odcinka

Autorytet

w CTF

13piorunów

Polski zespół Poland Can Into Space zajął czwarte miejsce podczas kwalifikacji do konkursu hakowania satelity (HACK-A-SAT), dzięki temu zakwalifikowali się do finału.

Wyniki z wszyskich edycji (dość dobrze sobie radzili :D):

Hack-A-Sat 1
– 2nd Quals
– 2nd Finals
Hack-A-Sat 2
– 1st Quals
– 2nd Finals
Hack-A-Sat 3
– 1st Quals
– 1st Finals
Hack-A-Sat 4
– 4th Quals

  
https://hackasat.com/finalists/

Specjalista0piorunów

@Fausto Internet Explorer? Finały 4 edycji już się odbyły, polski team zajął 2 miejsce.

Pokaż więcej komentarzy (3)

Fanatyk

w Hydepark

2piorunów


Sprzedająca przekroczyła czas wysyłki, więc  automatycznie zwróciło kasę. Tyle, że sprzedająca nie ogarnęła i i tak nadała przesyłkę. To ma być ta ochrona w przypadku przesyłki olx? Oczywiście sprzedającą powiadomię i rozliczymy się poza olx, ale olx jest na tym w plecy bo zwróciło pełną kwotę razem z kosztem serwisu i przesyłki. Da fak? Miał ktoś taką sytuację?

Pokaż więcej komentarzy (5)

Tytan

w Hydepark

3piorunów

🔥 Paczka e-booków na temat hackingu dostępna na Humble Bundle.
https://www.humblebundle.com/books/hacking-2023-no-starch-books?partner=unknow&charity=2216328
Ze €1 można zgarnąć "Ciszę w sieci" oraz poradnik do Metasploita.
Warto rzucić okiem.


Pokaż więcej komentarzy (2)

Autorytet

w Hydepark

27piorunów

Uwaga pytanie z d⁎⁎y wzięte, numer 1

Pamiętacie te buńczuczne deklaracje grupy Anonymous z początków wojny, że ujawnią russkich agentów, że sparaliżują russkie wojsko, gospodarkę i takie tam?

Coś z tego im wyszło czy raczej były to tylko deklaracje i niczym niepoparte groźby?

Bo ja o niczym wielkim nie słyszałem, ale może źle słuchałem ...

Pytam poważnie, bo może coś mi umknęło


Gruba ryba1piorunów

@SirkkaAurinko definicja Anonymous to problem na doktorat, ale ktoś coś wypuszcza i się tak podpisuje ponoć: https://en.m.wikipedia.org/wiki/Anonymous_and_the_Russian_invasion_of_Ukraine

Anonymous and the Russian invasion of UkraineAnonymous, a decentralized international activist and hacktivist collective, has conducted numerous cyber-operations against Russia since February 2022 when the 2022 Russian invasion of Ukraine began. Prelude Starting from late 2021, Anonymous took notice of the military build-up near the Russia-Ukraine border and thus acted to propagate peace plans to end the war in Donbas by defacing various websites, such as United Nations' Networks on Migration, Polar Research Institute of China, Convention on Biological Diversity, and various government websites in China.In the hacking campaign named "Operation Samantha Smith", which is a reference to the 1980s child peace activist, they called for a referendum in Ukraine on whether to presumably follow the now-defunct Minsk Protocol or hand over the separatist-controlled territories to a UN peacekeeping administration. Later, a second referendum in the separatist regions would then ask voters...Wikipedia
Pokaż więcej komentarzy (9)

GURU

w Hydepark

66piorunów

Wyniki badań medycznych kilkudziesięciu tysięcy Polek i Polaków ujawnione przez włamywaczy

Chcecie sprawdzić czy nie ma was w wycieku? Podajcie pesel na PW ( ͡°( ͡° ͜ʖ( ͡° ͜ʖ ͡°)ʖ ͡°) ͡°) #cyberbezpieczenstwo #internet #wyciekdanych #leak #ransomware #hacking #komputery #zaufanatrzeciastrona "Do internetu trafiły wyniki badań medycznych wykonanych przez ostatnie kilka

GURU

w Technologia

13piorunów

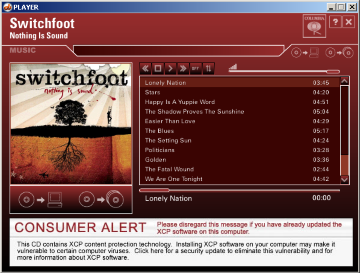
Ej a pamiętacie jak Sony instalowało spyware na kompach klientów bez ich wiedzy? 😛

https://en.wikipedia.org/wiki/ Sony_BMG_copy_protection_rootkit_scandal

Po włożeniu do komputera, płyty CD instalowały jeden z dwóch elementów oprogramowania, które zapewniały formę zarządzania prawami cyfrowymi (DRM) poprzez modyfikację systemu operacyjnego w celu zakłócania kopiowania płyt CD. Żadnego z tych programów nie można było łatwo odinstalować, a ponadto tworzyły one luki w zabezpieczeniach, które były wykorzystywane przez niepowiązane złośliwe oprogramowanie. Jeden z programów instalował się i "dzwonił do domu" z raportami na temat prywatnych nawyków słuchania użytkownika, nawet jeśli ten nie zaakceptował umowy licencyjnej użytkownika końcowego (EULA), podczas gdy drugi nie był w ogóle wymieniony w EULA. Oba programy zawierały kod pochodzący z kilku darmowych programów objętych licencją copyleft, co stanowiło jawne naruszenie praw autorskich, i konfigurowały system operacyjny w taki sposób, by ukryć istnienie oprogramowania, co doprowadziło do sklasyfikowania obu programów jako rootkitów.

Sony BMG początkowo zaprzeczało, jakoby rootkity były szkodliwe. Następnie wydała deinstalator dla jednego z programów, który jedynie sprawiał, że pliki programu były widoczne, a jednocześnie instalował dodatkowe oprogramowanie, którego nie można było łatwo usunąć, zbierał adres e-mail użytkownika i wprowadzał dalsze luki w zabezpieczeniach.


Specjalista2piorunów

1) https://en.m.wikipedia.org/wiki/Sony_BMG_copy_protection_rootkit_scandal
2) tłumaczenie
https://i.ibb.co/qWhCRrs/Screenshot-2023-11-21-23-56-20-72.jpg

Mega desperackie to było ze strony Sony, trudne do wykrycia przy Windows 98/2k/Me z powodu lekceważącej polityki ms wobec activeX. M.in. w związku z tym uważam że to bardzo dobry wkład od Sony dla ochrony prywatności, w końcu intencje mieli jak najbardziej słuszne, a przypominam że to były czasy CloneCD(dvd)/Daemontools/Alcohol120%, Kazaa, Ares itd. gdzie bardzo łatwo można było się pozytywnie i za darmo zaskoczyć pobranym*.iso , lub zakupem z bazaru, pograć za darmo lub ułamek ceny na czymkolwiek: z pomocą pierwszych cd-dvd-rw nagrywarek. Nawet w przypadku ps2 koniec-koncow nadszedł po roku ten moment gdy modyfikacja (dzisiaj to byłby jailbreak) okazała się polegać na instalacji efi file managera na karcie pamięci konsoli, a co do muzyki, filmów i gier pc - kupowałeś na bazarze kopie w tydzień od premiery, a policja nie wiedziała o co chodzi....

Sony BMG copy protection rootkit scandalThe Sony BMG CD copy protection scandal concerns the copy protection measures included by Sony BMG on compact discs in 2005. When inserted into a computer, the CDs installed one of two pieces of software that provided a form of digital rights management (DRM) by modifying the operating system to interfere with CD copying. Neither program could easily be uninstalled, and they created vulnerabilities that were exploited by unrelated malware. One of the programs would install and "phone home" with reports on the user's private listening habits, even if the user refused its end-user license agreement (EULA), while the other was not mentioned in the EULA at all. Both programs contained code from several pieces of copylefted free software in an apparent infringement of copyright, and configured the operating system to hide the software's existence, leading to both programs being classified as rootkits. Sony BMG initially denied that the rootkits...Wikipedia
Specjalista0piorunów

Reasumując myślę że wyprzedzili tym steam, epic, ea, audioteke i Spotify o 15 lat, w końcu teraz przyjmujemy "rootkity" tego pokroju na klatę bez problemu+ nawet roznosi nas duma bo to legit.
Gdyby nie xbox to Sony nigdy nie miałoby przypału. Współczesne cookies po wizycie na Onecie zawierają więcej informacji o moim systemie niż jakieś żałosne formanty ActiveX udostępniane wtedy przez rootkita id sony.

Pokaż więcej komentarzy (7)