Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

HeheszkiGruba ryba

Dołączył/a:

  • 1069 wpisów
  • 8478 komentarzy
  • 7 obserwujących
TechnologiaSZTUCZNA INTELIGENCJA TO ZAGROŻENIE DLA LUDZKOŚCI I ZIEMI!
Hydepark#starebaby\ \ Kim Basinger
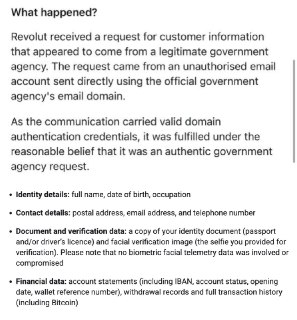
Wiadomości Polskarp.pl: Revolut przekazał dane klientów po fałszywym żądaniu od agencji rządowej
Gruba ryba0piorunów

@pozdrawiam zabrzmiało jak fragment kryminału Remigiusza Mroza 😁 Ale patrząc realistycznie - to samo mógłby ogarnąć pracownik Twojego operatora telefonii pracujący w byle centrum handlowym.

Pewne jest natomiast, że to musi być naprawdę atrakcyjna kobitka.

Gruba ryba2piorunów

Można się wyluzować - dotyczy tylko najbogatszych klientów. Każdy z nich dostał już e-mail od revolut z ostrzeżeniem. Szczęście w nieszczęściu :slightly_smiling_face:

Gruba ryba1piorunów

@Heheszki nie doszukiwał bym się tutaj drugiego dna. Revolut opiera się na założeniu 'absolutne minimum' jeśli chodzi o podejście względem wymogów stawianych przez regulatorów, zaś podrobić adres e-mail czy podszyć się pod numer telefonu, to w dzisiejszych czasach niestety nie jest duża przeszkoda.

Brak danych i skąpe wiadomości z ich strony odnośnie wycieku to moim zdaniem damage control z każdym słowem starannie dobranym przez prawników, na granicy legalności. Mam nadzieję, że dostaną za to po dupie.

Gruba ryba1piorunów

@NiebieskiSzpadelNihilizmu scamerom którzy mają skrzynkę w autoryzowanej rządowej "agencji". Czy wiemy jak zachowałoby się PKO S.A. albo choćby Bank Spółdzielczy po otrzymaniu właściwie podpisanego maila z wnioskiem np. "o przesłanie szczegółów kont o parametrach XXX w związku z podejrzeniem prania pieniędzy" wysłanego ze skrzynki pracownika polskiego KAS'u lub prokuratury? To niesamowite, że revolut nie ujawnił jeszcze, choćby nieoficjalnie, w jakim urzędzie którego kraju powstał taki burdel. Niewykluczone, że to nie urząd skarbowy gdzieś w Rumuni, a coś grubszego np. zinfiltrowanie infrastruktury sieciowej jakiejś agencji międzynarodowej typu Interpol i dlatego są zobowiązani zatajać wszystko poza tym co niezbędne - tj. poinformowania poszkodowanych, że wyciek był. Nie dzielmy skóry na niedźwiedziu

share.google/aimode/BLQ12UbtVDtUYo8kC

JavaScript aktivieren, um die Suche zu verwendenGoogle
Lider1piorunów

@Heheszki niby tak, tylko dalej czy to jest spoko, że bawią się w bycie instytucją finansową, a ich procesy kyc tak bardzo leżą, że w sumie dają scamerom na życzenie wszystkie dane jakie ci tylko sobie zażyczą i w ogóle tego nie weryfikują...

Gruba ryba1piorunów

@NiebieskiSzpadelNihilizmu scamerom którzy mają skrzynkę w autoryzowanej rządowej "agencji". Czy wiemy jak zachowałoby się PKO S.A. albo choćby Bank Spółdzielczy po otrzymaniu właściwie podpisanego maila z wnioskiem np. "o przesłanie szczegółów kont o parametrach XXX w związku z podejrzeniem prania pieniędzy" wysłanego ze skrzynki pracownika polskiego KAS'u lub prokuratury? To niesamowite, że revolut nie ujawnił jeszcze, choćby nieoficjalnie, w jakim urzędzie którego kraju powstał taki burdel. Niewykluczone, że to nie urząd skarbowy gdzieś w Rumuni, a coś grubszego np. zinfiltrowanie infrastruktury sieciowej jakiejś agencji międzynarodowej typu Interpol i dlatego są zobowiązani zatajać wszystko poza tym co niezbędne - tj. poinformowania poszkodowanych, że wyciek był. Nie dzielmy skóry na niedźwiedziu

share.google/aimode/BLQ12UbtVDtUYo8kC

JavaScript aktivieren, um die Suche zu verwendenGoogle
Gruba ryba3piorunów

@Czokowoko Zgadza się, pomyliłem społeczności, mam nadzieję, że nie ma tu jakichś obcokrajowców którzy przez to przeoczą Newsa. Tak - dotyczy to Polski, wszystkie nasze dane są obslugiwane przez centralę w UK. Dotąd nie wyjawiono z domeny jakiego kraju wysłano wniosek o udostępnienie danych: nie sądzę by miało to znaczenie bo wiemy na jakiej zasadzie działa konto w revolucie dla mieszkańca UE, ale bądźmy dobrej myśli.

Zaczęło się od wpisu na telegramie:

ZACHXTB: https://t.me/investigations/363

Potwierdził to Techcrunch:

https://techcrunch.com/2026/09/12/revolut-confirms-customer-data-breach-through-fake-government-requests/

Investigations by ZachXBTCommunity alert: Revolut appears to have exposed personally identifiable information (PII) for a subset of users due to failing to detect a fraudulent government request. Exposed data included: -Copy of passport and/or driver's licence, plus the verification selfie -Account statements, IBAN, withdrawal records, and full transaction history including Bitcoin -Full name, date of birth, occupation -Home address, email, phone number While the incident is likely limited in size it seems to have been targeted at high net worth users. An email alerting users was sent out to multiple Revolut users yesterday.Telegram
Gruba ryba2piorunów

@dez_ to też serio

E-mail pomyślnie przeszedł techniczne kontrole zabezpieczeń poczty (takie jak SPF, DKIM i DMARC). Wyglądał w 100% legalnie, jako oficjalny nakaz udostępnienia danych (np. w celach śledczych), co uśpiło czujność pracowników Revoluta. [android,com,pl]