


Wpis użytkownika 30ohm w LINUX

30ohmGURU
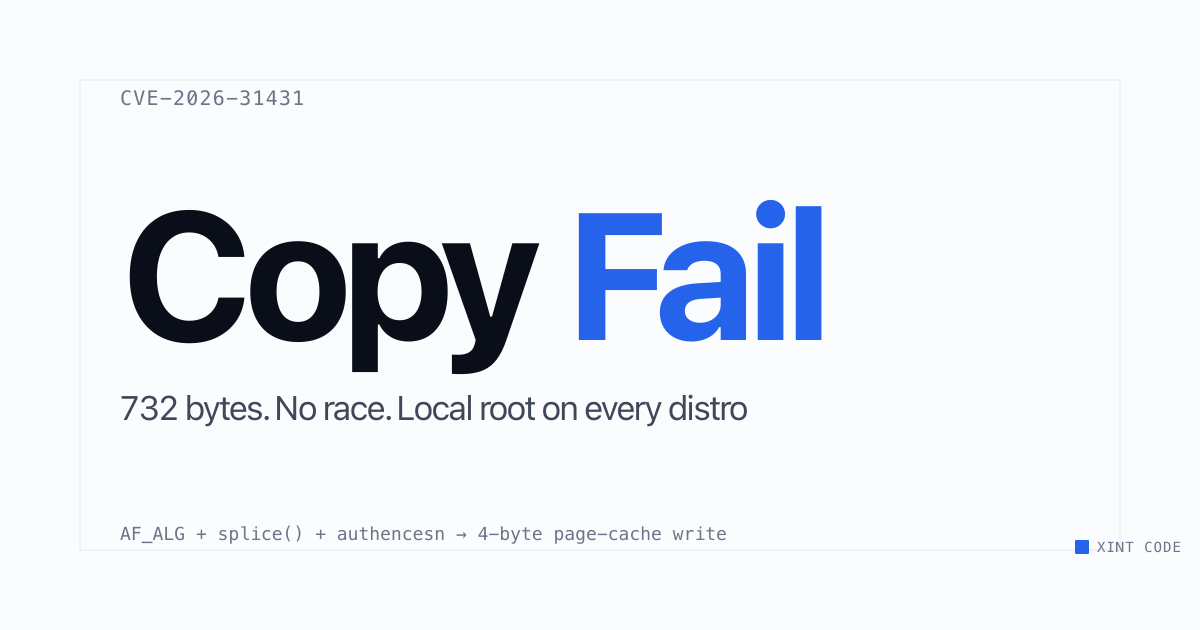
52piorunówPotężny błąd w Linux. Znalazcy udostępniają też kod exploita. Uruchomienie go na podatnej maszynie daje atakującemu prawa roota.
Występuje od 2017 roku w jądrze i wystarczy jeden prosty skrypt aby przejąć maszynę. Lokalnie, nie zdalnie. Druga opcja też jest możliwa jak się wie jak to zrobić. W ubuntu 24.04 czy też popularnym tutaj mincie wchodzi jak w masło.
Wyobraźcie sobie co się będzie działo na serwerach #hosting gdzie większość ma wywalone na aktualizacje.
Opis niebezpiecznika z szybką łatą: https://niebezpiecznik.pl/post/copyfail-linux-exploit/
Komentarze (22)
 osn_jallrFenomen1piorunów

 jiimGruba ryba1piorunów
Patch i opis są przecież na stronie z przykładem exploita, po co spamować niebezpiecznikiem?
 30ohmGURU1piorunów
@Ragnarokk tylko to dotyczy każdego linux, jak się udzielałem jeszcze dawno temu po forach, to duża część miała z tym problem że szukała informacji po polsku. Angielski był nie do przeskoczenia. Po prostu nie wiem po co ten system instalowali, gdzie używanie nawet tłumacza google ich przewyższało. Znam przypadki ludzi obecnie 80+ gdzie już 20 lat temu używali ten system i jakoś problemu z tłumaczeniem sobie rzeczy nie mieli. Teraz są zachwyceni że jest chatgpt czy gemini.
 RagnarokkGURU1piorunów
@30ohm Jak ktos nie rozumie technicznego angielskiego to nie wiem czy jest dobrym pomysłem by dotykał produkcyjne serwery :grinning:
 baklazanTytan2piorunów
@jiim nie no, może od razu po prostu curl z pipe do basha który to łata, po co spamować jakimiś wyjaśnieniami
30ohmGURU1piorunów@jiim nie wszyscy rozumieją angielski techniczny
 ThereforeeGruba ryba1piorunów
@jiim Dla upośledzonych admiunów, co nie potrafią po englisz? ( ͡° ͜ʖ ͡°)
 koszotoroburFanatyk3piorunów
@30ohm - jak jądro to nie tylko Ubuntu czy Mint ale jak źródło podane przez Ciebie podaje:
Praktycznie każdy Linuks wydany po 2017 roku jest podatny.
30ohmGURU0piorunów@koszotorobur owszem, jak sprawdziłem na testowej vm czy działa exploit to zrobiłem takie zmiany globalnie
koszotoroburFanatyk4piorunów@30ohm - na szczęście w prosty sposób można sobie samemu ten problem zmitygować: https://copy.fail/#mitigation
Copy Fail — 732 Bytes to RootCVE-2026-31431. 100% Reliable Linux LPE — no race, no per-distro offsets, page-cache write that bypasses on-disk file-integrity tools and crosses containers. Found by Xint Code.Xint30ohmGURU2piorunów@koszotorobur owszem, tylko np. redhat już załatał z tydzień temu. Debian tylko stabilny z jądrem 6.12 podatny, z popularnych tylko ubuntu poniżej 26.04 i bazujące na nim nie mają poprawek.
 RoarkTytan0piorunów
Plus przynajmniej taki, że to local, więc przeciętny uzytkownik nie ma zupełnie czym się martwić.
30ohmGURU0piorunów@Thereforee ja tak sprawdzam maszyny na arm i też nie działa, bo exploit jest tylko pod x86 xD Już udostępnili pod arm
ThereforeeGruba ryba0piorunów@30ohm Można zainstalować do 3.12, oczywiście. Po prostu od postawienia go nie było takiej potrzeby. Jak mówiłem, malutki hosting. A exploit nie działa z braku 'splice' poniżej 3.10.
30ohmGURU0piorunów@Thereforee jakiegoś alt nie udostępniają? Na hostingu z cloudlinux widzę że jest 3.9
ThereforeeGruba ryba1piorunów@koszotorobur CloudLinux 8.10 (który bazuje na AlmaLinux 8.10)
30ohmGURU0piorunów@Thereforee mi właśnie przyszło że hosting w ovh wali 503, pewnie update robią xD
koszotoroburFanatyk1piorunów@Thereforee - a co to za OS, że ma tak starego Pythona?
ThereforeeGruba ryba0piorunów@30ohm Nie było tematu, shipują mi OS z Pythonem 3.6.8 xD
ThereforeeGruba ryba0piorunów@30ohm Właśnie stawiam maszynę testową i sprawdzam, czy wchodzi exploit. Niby malutki hosting ale scary af
30ohmGURU2piorunów@Roark póki nie będą żadne rozbudowane exploity. Ciekawe czy ladmini różnych usług współdzielonych ogarną, chociaż wątpie. Ludzie mają wywalone na aktualizacje systemu.
 MostlyRenegadeFanatyk5piorunów
@30ohm znowu ten microslop. A nie, czekaj...