


Wpis użytkownika entropy_ w Hydepark
entropy_GURU
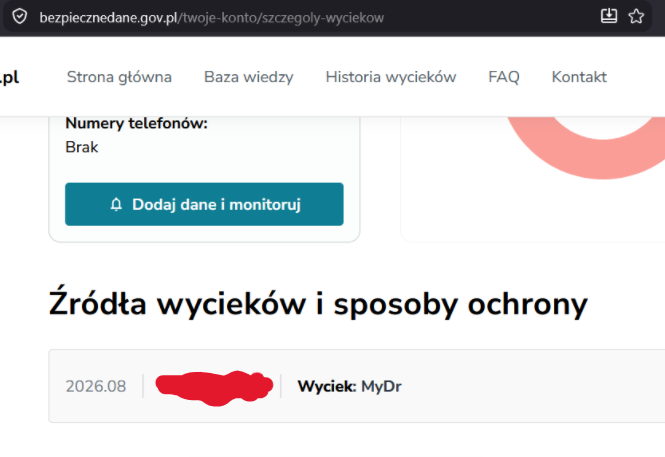
73piorunówPrzez ostatnie 15 lat korzystałem z usług NFZ może 4 razy z czego dwa potrzebowałem igły i nitki.
Moje dane mimo wszystko poleciały w pizdu w internet.
????
Winnych brak.
Komentarze (27)
 AcrivecFanatyk0piorunów
@entropy_ Nie musiałeś w ogóle ani razu korzystać. Wyciek w 2024 polegał na scrappowaniu PESEL przez API, po prostu sobie robili odpytywania 00000000000 00000000001....
 EerieAlligatorGwiazdor0piorunów
Mój też wyciekł, pewnie dlatego że używam znany lekarz. Natomiast już od jakiegoś czasu nie traktuję PESEL jako dane wrażliwe, zdarzało mi się korzystać z opóźnionej płatności (typu PayPo) czy wszelkich kredytów konsumenckich. Szansa na wyciek zawsze jest i ten pewnie jest nie pierwszy i nie ostatni. Blokowanie nr PESEL wydaje się być dobrym kompromisem i jak dla mnie działa to całkiem dobrze póki co.
 tosiuAutorytet0piorunów
@entropy_ moje też wyciekły. Można pozwać mrDr?
EerieAlligatorGwiazdor0piorunów@tosiu Można, pozwalam.
 Jim_MorrisonGruba ryba0piorunów
A ile za to zapłaciłeś...
 ErwinoRommeloGURU3piorunów
Zydowska tranzakcja zaden wyciek
 Felonious_GruLider3piorunów
@entropy_ link byś dał
Felonious_GruLider2piorunów@Gilgamesh jestem leniuszkiem
 GilgameshFanatyk4piorunów
@Felonious_Gru przecież widać pasek adresu 😛
bezpiecznedane.gov.pl
 CybulionLider6piorunów
Przychodnia uzywala uslugi, byles wklepany do systemu z automatu
 HjumanFenomen7piorunów
Ić pan w hui. Cala Polska sie teraz sprawdza

 myoniwyFanatyk5piorunów
@entropy_ sprawdziłem swoje.
Brak informacji o wycieku
 CzokowokoGruba ryba3piorunów
@entropy_ swoją drogą z ciekawości sprawdziłem jak wyglada odszkodowanie za coś takiego, bo też jestem w tej grupie i generalnie jak nie udowodnisz że wyciek ci zagroził to gówno możesz zrobić a nie pozwać xd super prawo.
(Ale do tyle co różne strony mówiły na temat ogólnych wycieków, więc może są jakieś kruczki, bo ja u prawnika z tym nie byłem)
 Millionth_VisitorOsobistość0piorunów
sorry miało być do opa (już poprawiłem)
CzokowokoGruba ryba3piorunów@Millionth_Visitor najgorzej.. ktoś chce sprawdzić swoje prawa, bo ma dość tego że firmy mają w dupie bezpieczeństwo jego danych. Literalnie komunism
Millionth_VisitorOsobistość0piorunówZawsze przy takich akcjach przelewa się fala oburzenia skierowana w zaatakowanego, a nie atakującego.
Na razie nic nie wiemy ale łapa po złotówki już wyciągnięta 😂
Jeśli faktycznie zawiniło niedbalstwo po stronie operatora to niech płaci. Przy czym nie zdziwiłoby mnie szczególnie gdyby rachunek jednak miał adresata w Korei pn albo rosji. Poczytaj co się dzieje od 2022.
 entropy_GURU0piorunów
@utede bo końvowa praktyczna implementacja rodo polega na tym że masz do kliknięcia/podpisania jeszcze jeden formularz który całą winę i tak zrzuci na Ciebie bo nikt Cię nie zmusza do zgody
 utedeOsobistość10piorunów
@Czokowoko bo rodo to tylko Straszak na firmy i ewentualny zysk państwa. Była afera gruba z Morele? Była. Można była uzyskać odszkodowanie? No nie XD ale za to morele się odwołało i ostatacznie nic nie zapłacili xDD
entropy_GURU24piorunów@Czokowoko a szkoda strzępić ryja.
To ja jak pantera zwinnie omijam wszystkie scamy, dbam o nr telefonu i nie podaję gdzie popadnie żeby boty do mnie nie dzwoniły a i tak chuj mi w dupę.
No skręca mnie ze złości.
TagujtoMocarz4piorunów@entropy_ mój też wyciekł. Ciekawe co oprócz peselu poszło w eter...
 konrad1Tytan3piorunów
@Czokowoko no ale nie pokazują co i skąd dokładnie no ja pierd...
edit: Jak wyjaśnia serwis Bezpieczne Dane, szczegółowych informacji może udzielić administrator, np. przychodnia korzystająca z systemu MyDr.
Skąd mam wiedzieć która przychodnia korzysta?
CzokowokoGruba ryba7piorunów@Tagujto chyba wszystko xd
 HeheszkiGruba ryba20piorunów
Przecież z MyDr możesz mieć wyciek danych również prywatnie :slightly_smiling_face: