Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#cybersecurity

GURU

w Wiadomości Polska

5piorunów

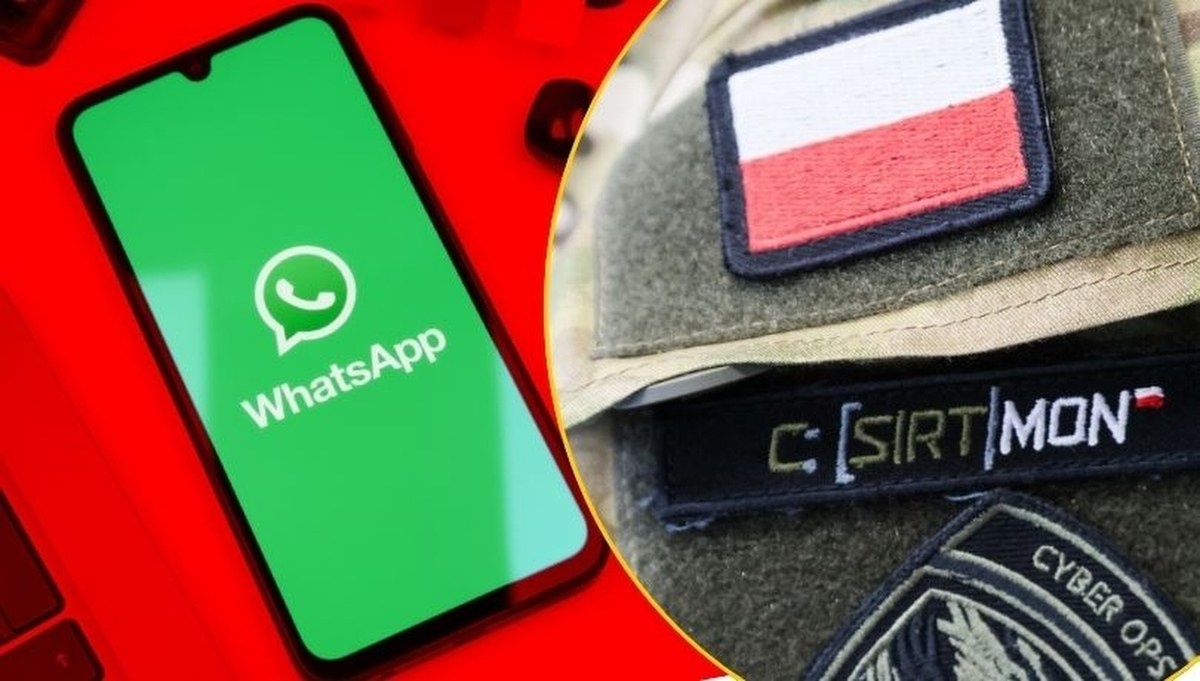
Wojsko wydało ostrzeżenie ws. WhatsAppa. "Wysokie zagrożenie"

"Ujawnione w ostatnim czasie incydenty bezpieczeństwa komputerowego wskazują na wysokie zagrożenie związane z atakami phishingowymi na użytkowników aplikacji WhatsApp (...). Celem atakujących jest wyłudzenie danych dostępowych oraz uzyskanie nieautoryzowanego dostępu do kont, z których próbują

Gruba ryba

w Cybersecurity

38piorunów

Backup to dobra rzecz.

Chociaż, czy możliwe że posiadając wszystkie wrażliwe dane w bezpiecznym miejscu, to wciąż zajmowało tyle czasu?

GURU3piorunów

@Marchew jakieś tl:dr tego ataku?

Gruba ryba15piorunów

@starszy_mechanik Za atakiem stoi Lapsus$, gruba ryba, znani są z pomyślnie przeprowadzonych ataków na:

* Brazil's Ministry of Health (2021)

* Okta (2022)

* Nvidia (2022)

* Samsung (2022)

* Ubisoft (2022)

* T-Mobile (2022)

* Microsoft (2022)

* Globant (2022)

* Uber (2022)

https://en.wikipedia.org/wiki/Jaguar_Land_Rover_cyberattack

https://en.wikipedia.org/wiki/Lapsus$

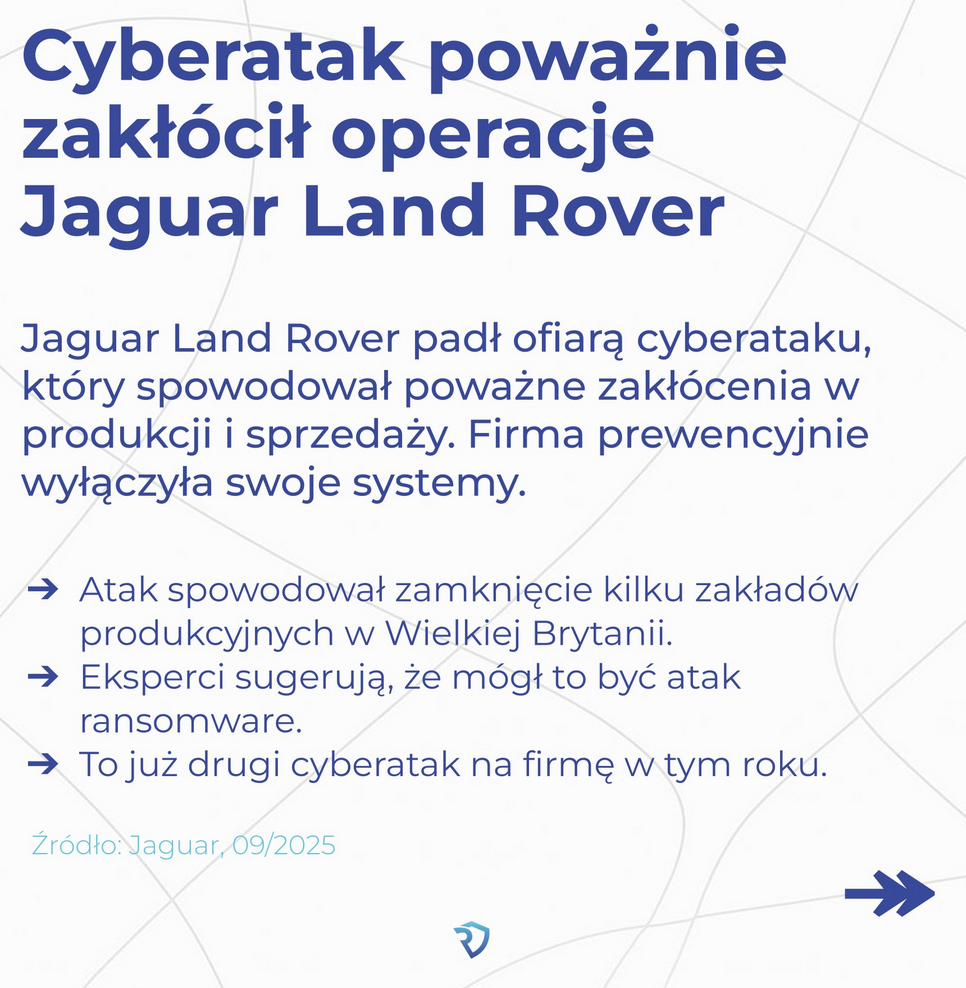
Szczegóły cyberataku na Jaguar Land Rover w 2025 roku

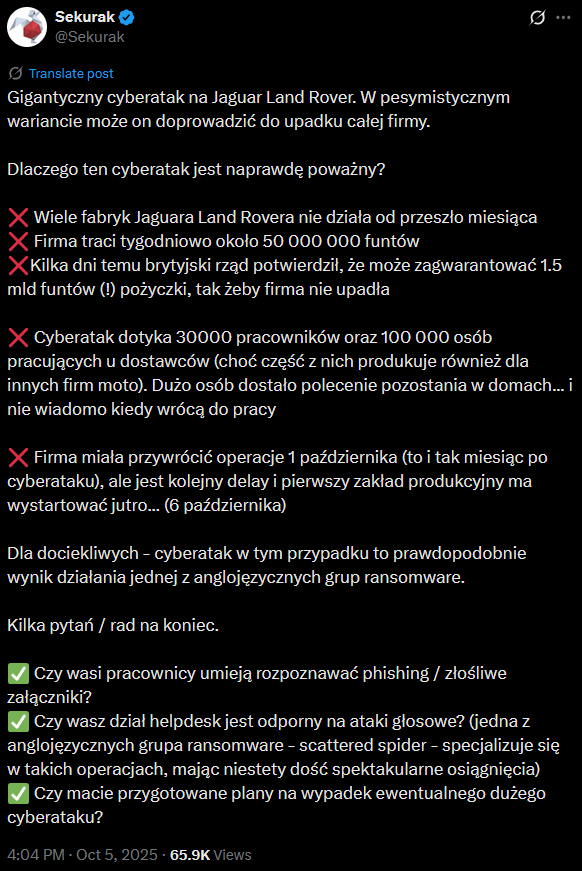
Cyberatak na Jaguar Land Rover (JLR), brytyjskiego producenta samochodów luksusowych, rozpoczął się 31 sierpnia 2025 roku i spowodował poważne zakłócenia w globalnych operacjach firmy. Był to jeden z najbardziej dotkliwych incydentów cybernetycznych w branży motoryzacyjnej, prowadzący do całkowitego wstrzymania produkcji na kilka tygodni. Poniżej przedstawiam kluczowe szczegóły na podstawie dostępnych informacji.

Chronologia wydarzeń

31 sierpnia 2025*: Hakerzy infiltrowali systemy IT JLR, co zainicjowało atak. Firma natychmiast rozpoczęła dochodzenie.

1 września 2025*: JLR wstrzymało produkcję we wszystkich fabrykach na świecie, w tym w Wielkiej Brytanii, aby zapobiec dalszemu rozprzestrzenianiu się zagrożenia.

Do 22 września 2025*: Produkcja pozostała całkowicie zatrzymana przez trzy tygodnie; pracownicy otrzymali polecenie pozostania w domach.

23–24 września 2025*: Początkowo planowano wznowienie na 24 września, ale z powodu trwającego dochodzenia termin przesunięto na 1 października 2025.

Koniec września 2025*: Produkcja zaczęła się stopniowo wznawiać, choć pełne odzyskanie operacji zajęło więcej czasu.


Metody ataku

Atak został sklasyfikowany jako incydent w łańcuchu dostaw (supply chain attack), choć ta kategoria budzi wątpliwości wśród ekspertów. Nie ujawniono szczegółów technicznych, takich jak użycie ransomware, ale podkreśla się, że był to "niezwykły cyberatak", który sparaliżował inteligentne fabryki i systemy produkcyjne. Wskazuje to na zaawansowane metody, potencjalnie obejmujące exploity w oprogramowaniu dostawców.

Wpływ na firmę i otoczenie

Produkcja i operacje*: Atak zahamował linie produkcyjne na skalę globalną, co dotknęło nie tylko JLR, ale cały łańcuch dostaw. Fabryki w Wielkiej Brytanii, kluczowym ośrodku firmy, pozostały zamknięte, powodując opóźnienia w dostawach samochodów.

Zatrudnienie*: W łańcuchu dostaw doszło do setek zwolnień, z obawami o tysiące miejsc pracy. Związek Unite the Union informował, że pracownicy musieli ubiegać się o zasiłki (Universal Credit).

Finansowe koszty*: Szacuje się, że atak kosztował JLR około 50 milionów funtów tygodniowo, co w sumie mogło przekroczyć setki milionów. Eksperci ostrzegają, że ukryte koszty, w tym dla dostawców i lokalnych społeczności, są znacznie wyższe.

Społeczny wpływ*: Lokalne społeczności w Wielkiej Brytanii, zależne od fabryk JLR, ucierpiały najbardziej – opisano to jako "cyfrowe oblężenie" zagrażające gospodarce regionu.


Reakcja JLR i władz

JLR*: Firma natychmiast wyłączyła wszystkie systemy IT na świecie i zleciła forensic investigation (dochodzenie kryminalistyczne). Współpracowała z izraelską firmą cybersecurity, która pomogła w powstrzymaniu ataku. JLR nie ujawniło pełnego zakresu wewnętrznych strat.

Władze*: Rozpoczęto śledztwo kryminalne z udziałem policji. Departament Handlu i Przemysłu Wielkiej Brytanii oraz Society of Motor Manufacturers and Traders wydały wspólne oświadczenie, podkreślając wpływ na branżę. Posłowie, w tym Liam Byrne, wzywali rząd do interwencji w celu ochrony miejsc pracy.

Lekcje dla biznesu*: Eksperci zalecają wzmocnienie cyberbezpieczeństwa w łańcuchach dostaw i fabrykach, z naciskiem na outsourcing i redundancję systemów.


Atrybucja ataku

Krótko po incydencie grupa cyberprzestępcza o nazwie Scattered Lapsus$ Hunters ogłosiła odpowiedzialność za atak za pośrednictwem Telegrama. Grupa ta rzekomo współpracuje z trzema angielskojęzycznymi zespołami: Scattered Spider, Lapsus$ i ShinyHunters. Nie potwierdzono tych roszczeń oficjalnie, ale wskazują one na zorganizowaną operację cybernetyczną.

Atak ten stał się przestrogą dla całej branży motoryzacyjnej, podkreślając podatność "smart factories" na cyberzagrożenia. JLR kontynuuje dochodzenie, a pełne skutki mogą być widoczne jeszcze przez miesiące.
Jaguar Land Rover cyberattackThe Jaguar Land Rover cyberattack is a supply chain attack aimed at Jaguar Land Rover. Attack The attack began on 31 August 2025. Jaguar Land Rover paused production on 1 September 2025, and by 22 September it had paused production lines at Jaguar Land Rover to cease all production for three weeks, with staff told to stay at home. Initially, the production systems were to be restarted on 24 September, but on 23 September 2025, Jaguar Land Rover announced the pause on production would continue until 1 October. Impact The Department for Business and Trade and Society of Motor Manufacturers and Traders issued a joint statement in which they said the attack had a significant effect on Jaguar Land Rover and the broader supply chain for car manufacturers. MP Liam Byrne described the attack as a "digital siege" that is seeing supply chain workers "laid off in their hundreds". He also said...Wikipedia
Pokaż więcej komentarzy (20)

GURU

w Wiadomości Świat

8piorunów

Łotwa ma problemy z hakerami. Atak na serwery instytucji publicznych

Hakerzy zaatakowali w czwartek serwery różnych łotewskich instytucji publicznych - przekazała agencja LETA, powołując się na informacje państwowego radia i telewizji. Obiektem ataku DDoS (distributed denial of service) były strony internetowe telewizji, ministerstw, urzędu premiera, urzędu

GURU

w Wiadomości Polska

6piorunów

Ostrzeżenie: fałszywe maile o kontroli podatkowej

Oszuści podszywający się pod Krajową Administrację Skarbową (KAS) rozsyłają fałszywe e-maile o rzekomej kontroli podatkowej. Wiadomości zachęcają do kliknięcia w niebezpieczne linki lub załączniki, które mogą służyć wyłudzeniu danych osobowych, numerów kont bankowych oraz haseł. KAS apeluje o

Lider

w Dyskusje

12piorunów

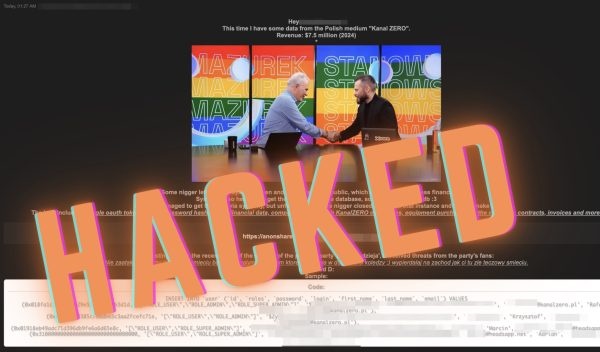
Wyciek danych z jednego z serwerów Kanału ZERO

Upsss :wink: Atakującemu udało się m.in. pozyskać dane dostępowe do jednej z baz oraz zdumpować jej zawartość: dane osobowe 4 (!) administratorów (e-maile, nazwiska i hashe haseł) dane dotyczące kilku podwykonawców i faktur z nimi związanych lista sprzętu google oauth tokens wspomniane wcześniej

Lider

w Hydepark

6piorunów

Nowe iPhony - dlaczego nikt o tym nie mówi?

https://youtu.be/j7IGOPFBNr8

Pokaż więcej komentarzy (3)

Gruba ryba

w Cybersecurity

18piorunów

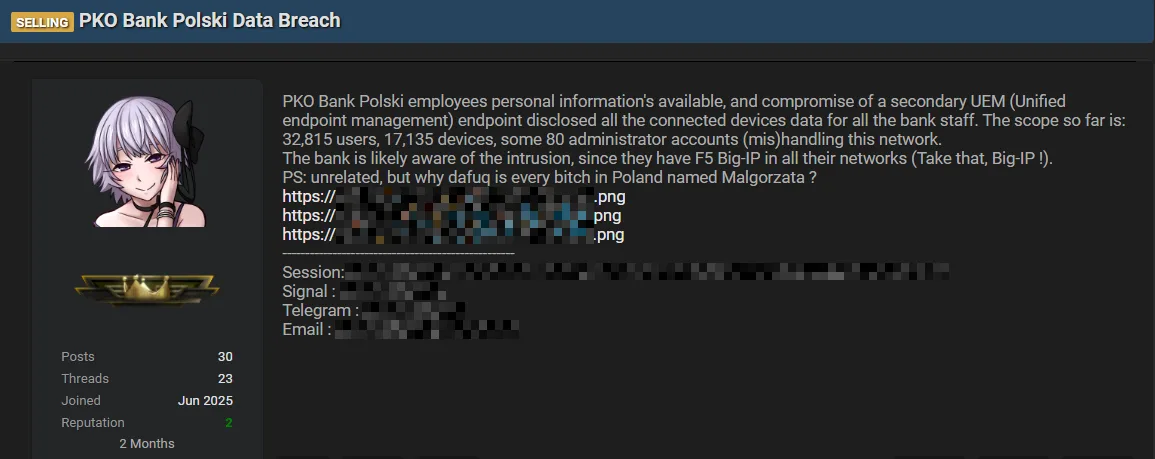
PKO Bank Polski zhakowany.

Wyciekły tylko lub aż:

Employee full names, email addresses, and phone numbers
Unique device identifiers (UUID, Serial Number, MAC Address, IMEI)
Device details such as model, operating system, and ownership status
User and location group information

Dane klientów są bezpieczne.

https://dailydarkweb.net/pko-bank-polski-allegedly-breached-data-of-32000-employees-for-sale/
https://x.com/getriffsec/status/1965447101657350471
https://x.com/Zaufana3Strona/status/1965492628570747265

Gruba ryba3piorunów

@Marchew Heh, jak z Santandera wyciekły dane wszystkich pracowników w PL, bo trzymali je w chmurze u dostawcy zewnętrznego (xD), to wykupili w ramach rekompensaty każdemu roczną ochronę i raporty w BIK. Raptem 48 zł na głowę xDDD

Ciekawe jak tutaj będzie i ile warte dla firmy są dane pracowników.

Pokaż więcej komentarzy (3)

Gruba ryba

w Cybersecurity

4piorunów

Ciekawostka z świata cybersecurity oraz młodocianych hakerów.

How a Minecraft Scammer Stole $16,500,000
https://www.youtube.com/watch?v=imCjhNEovL4

Historia jednego z najsłynniejszych ataków w historii Twittera, kiedy to 17-letni haker zdołał przejąć konta znanych osób, w tym Elona Muska, Baracka Obamy i wielu innych. Film pokazuje kulisy ataku typu SIM swapping, metody użyte przez sprawcę oraz jak udało się go namierzyć. Ciekawy materiał dla osób lubiących tematykę cybersecurity.

Materiał z listy Mrugalskiego, zachęcam do obserwowania ( ͡° ͜ʖ ͡°)
https://www.hejto.pl/wpis/nowe-wydanie-newslettera-unknownews-un-dziwne-klawiatury-terapeuta-ai-wynalazki-

Gruba ryba

w Cybersecurity

17piorunów

Ciekawostki z świata cyber, więcej w pierwszym komentarzu.

Gruba ryba

w Hydepark

5piorunów

Jakiś gagatek wpiął kabel operatora internetów zamiast do WAN, do LAN. Teraz śmieci swoim DHCP' na całą sieć.
Podejrzewam że ISP ma niezbyt skonfigurowany router/switch, albo i unmanagment.

Jakieś man in the middle niewykluczone, ale szczerze wątpię.

Zastanawiam się jak ubić takiego gagatka. Może po prostu wyłączyć mu DHCP? Zmienić hasło wifi? Co sądzicie?

Pokaż więcej komentarzy (6)

GURU

w Wiadomości Polska

5piorunów

Polska na szczycie listy państw najczęściej atakowanych przez hakerów

Polska znalazła się na czele najczęściej atakowanych państw w ramach tzw. haktywizmu, czyli motywowanych politycznie ataków hakerskich, wyprzedzając m.in. Ukrainę i Izrael – wynika z raportu Ośrodka Cyberbezpieczeństwa Przemysłowego (ZIUR) w baskijskim mieście San Sebastian. Według cytowanego w

Gruba ryba

w Hydepark

21piorunów

Byłem (nieświadomie) jednym z pionierów ransomware
Gdzieś między latami 90 a 2xxx lubiłem bawić się programowaniem w Delphi. Pascal to był jedyny język (poza VBA) jaki można powiedzieć dość dobrze znałem i pisałem sobie w nim różne appki asystujące, automatyzujące różne rzeczy itp

W delphi istniała "instytucja" komponentów (jak chyba w każdym borlandowym środowisku wtedy) co jeszcze ułatwiało sprawę.
Pewnego razu po lekturze opisów wirusów z MKVira 😉 pomyślałem, że zrobię konia trojańskiego jakiego świat nie widział.
Założenie było proste - wykonywalny plik .exe, po uruchomieniu pasek postępu kończący się błędem a tymczasem binarki wrzucały się w jakieś miejsce na dysku ofiary.
Należy wspomnieć że wówczas firewalle na warstwie aplikacji dopiero raczkowały, prawie nikt tego nie używał a zwykłe AV działały zwykle bez heurystyki jeno na sygnaturach.
Po instalacji apka łączyła się przez pop3 do stworzonej wcześniej skrzynki, jak się udało wysyłała na nią maila o sukcesie który czytałem oczywiście ja.
Od tego momentu apka czekała na komendy - to było w moich oczach innowacyjne bo omijałem wszystkie firewalle które w 99% nie blokowały ruchu smtp/pop3 - co interwał czasu sprawdzała skrzynkę, komendy były zaszyte w temacie wiadomości, na przykład:
nazwahosta.."dir /f>>nazwahostaDir.txt"..crypt("nazwahostaDir.txt","nazwahostaDir.crp")..send

Oczywiście mniej więcej nie dokładnie - szyfrowanie wprowadziłem jak jakiś admin wyłapał że coś wysyła mu jego strukturę katalogów dysku przez SMTP jakims snifferrem.
Komend mogło być dowolnie dużo, wykonanie kolejnej warunkowane było sukcesem wykonania poprzedniej, w razie błędu dostawałem maila z jego opisem.

Skąd wiedziałem że admin to wykrył? Wrzucałem moje zabawki na grupę pl.rec.security z pytaniem "mam taki plik ale jak uruchomię, to się wiesza czy to wirus?" i chłopaki sprawdzali antywirami odpalali i sprawdzali logi na firewallach.

Późniejsze wersje miały opcję autoupdate pobierając załącznik z emaila oraz wysyłanie się używając książki outlook express (główny klient pocztowy wtedy).
Miałem kilkuset "klientów"
Po jednym upgrade zrobiłem błąd i wysyłanie plików, poprzedzone enkrypcją zamiast tworzyć kopię pliku i ją szyfrować to szyfrowało i zastępowało plik i potem namierzono moje dzieło :smiley:

Gruba ryba3piorunów
90 a 2xxx lubiłem bawić się programowaniem w Delphi. Pascal to był jedyny język (poza VBA) jaki można powiedzieć dość dobrze znałem i pisałem..

To tacy starzy ludzie w ogóle istnieją? 😅

Fanatyk4piorunów

@Michumi - jak to był ransomware to jakiego okupu żądałeś?

Pokaż więcej komentarzy (15)

Lider

w Bezpieczeństwo

28piorunów

ESET odkrył lukę w programie WinRar która jest wykorzystywana przez rosyjskich hakerów z grupy RomCom. Jak ktoś korzysta z WINRAR to lepiej zaktualizujcie program do wersji 7.13

https://www.cve.org/CVERecord?id=CVE-2025-8088

Zawodowiec

w Internet

1piorunów

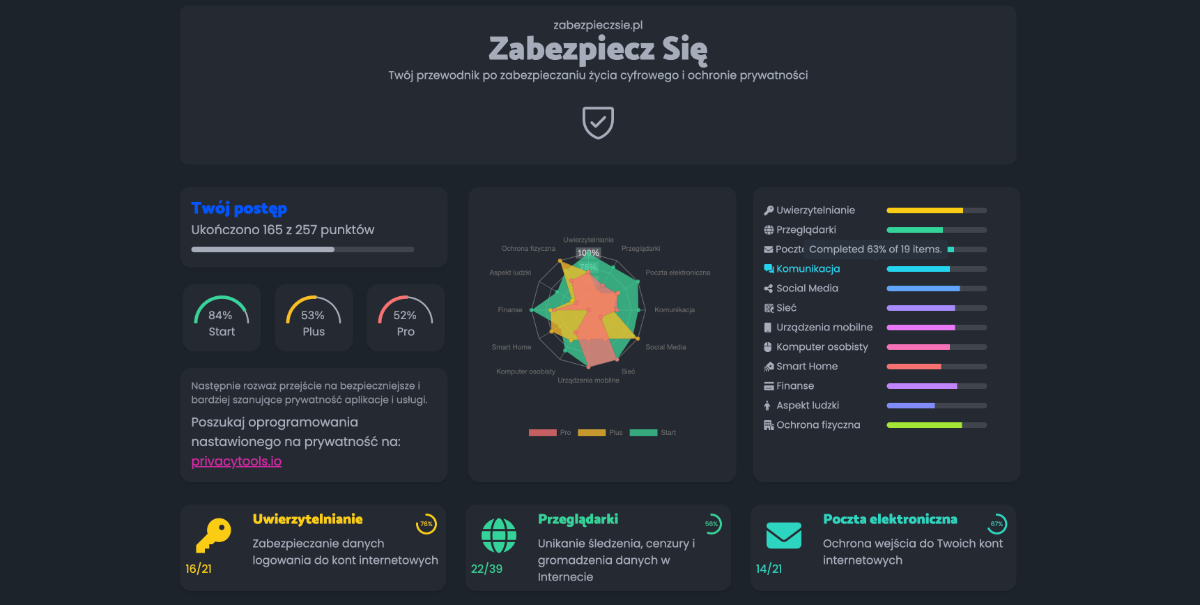
ZabezpieszSie.pl - Kompletna lista kontrolna bezpieczeństwa osobistego, która zapewni bezpieczeństwo Twojego cyfrowego życia

Prosta stronka, która pomoże zbudować Twoją cyberochronę. Zaznaczasz punkty, które już zrobiono i idziesz dalej. Aplikacja wszystko trzyma lokalnie u Ciebie w przeglądarce. Czeka mnie jeszcze wiele poprawek, ale mam nadzieję że już się komuś przyda. #cybersecurity

Fanatyk

w Hydepark

7piorunów

https://youtu.be/XuRo04tdiCg?si=9hFLmXpwRAlFmoUo

Czyli o tym mówił Tiger bonzo

Pokaż więcej komentarzy (2)

Gruba ryba

w Hydepark

210piorunów

Ech
Jak część z Was wie, jestem specem od zarządzania IT w firmach, głównie produkcyjnych. Od czasu do czasu wpada mi "fucha"
Z x lat (wyciąłem bo można by namierzyć ten byznes) temu zostałem poproszony przez rekomendację do konsultingu w zakresie bezpieczeństwa w jednym Januszexie.
Zrobiłem wstępny audyt, sporządziłem raport i rekomendacje wraz z wstępną wyceną na pentesty, sprzęt, wdrożenie.
Firma to typowy Januszex ale z obrotami prawie 300 baniek rocznie, biznes oparty o błyskawiczne realizacje zleceń. Zatrudniali jakieś 300 osób z czego większość produkcyjnych, jakieś 100 stanowisk komputerowych, system "erp" typu symfonia on-premise, poczta na sewerze linux pod biurkiem u admina i różne takie, parę serwerów Windows i stacje też windows.
W IT 2 osoby od wszystkiego.
Koszt wdrożenia moich rekomendacji to wtedy było jakieś 450kpln na rok (po roku spadły by do praktycznie samych kosztów SOC na 3 lata), uwzględniały centralizację, segmentację sieci, unifikację i updgrade sprzętu by łatwiej wdrażać procedury, w cenie była usługa SOC (Security Operations Center) za 11kpln misięcznie. Urządzenia brzegowe typu UTM, prosty choć skuteczny system xDR z NGAV.
Janusz (oczywiście nie sposób nie wspomnieć o jego G-Klasse za lekko 1,5 bańki wówczas i jakiegoś AMG syna) wręcz był na mnie wściekły bo myślał, że za moje wynagrodzenie to ja mu to ogarnę i rozstaliśmy się w raczej chłodnych relacjach :smiley:
Parę miesięcy później dostali w tutę ransomware - OP pomusz, op uratuj.
Koszt okupu to było 700kpln w bitkoinach + koszty przestoju bo firma stanęła na amen nie mieli nic nawet jakiegoś backupu technologii czy innych gówien dot. ich biznesu. wszystko na serwerach pocztowych xD i w tym "erp"
Udało się "mojemu" (wziąłem jedną renomowaną firmę) zespołowi odzyskać dane - tuningowany deszyfrator do popularnego ransomware oraz duuuużo szczęścia.
Koszt usługi 350kpln, koszty przestoju ok 100kpln dziennie.
Dzięki op, drogo ale dzięki pomogło.
To może wrócimy do rozmów o mojej propozycji zmian w IT u was pan janusz? Nieee toć po co już nas zaatakowali raz to teraz sie wgra łatki czy co i będzie git. Dziękuję op, do widzenia.
Minęło niecałe 3 miesiące - dostali drugi raz :smiley:
Z tego co wiem zapłacili okup bo temu złodziejowi (mi) już nie chcieli płacić.
Kurtyna


Osobistość1piorunów

Czasem gdy rzeźnia staje (bo komputery) i wyciągam lapka, żeby pouczyć się czegoś z IT, to ludzie myślą, że zhakowałem firmę.

Ale to normalna rekreacja na terminal.

Pokaż więcej komentarzy (36)

Fanatyk

w Hydepark

24piorunów

ACHTUNG POMYŁKA!

Pokaż więcej komentarzy (4)