Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#informatyka

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.24.md

A Hands-On Guide to Active Directory Enumeration and Modification with ldap3 - https://mostafatoumi.github.io/posts/LDAP3_ADDC/
Windows LNK - Analysis & Proof-of-Concept - https://zeifan.my/Windows-LNK/
SSD Advisory – Linux kernel hfsplus slab-out-of-bounds Write - https://ssd-disclosure.com/ssd-advisory-linux-kernel-hfsplus-slab-out-of-bounds-write/
Exploitation of AIxCC Nginx bugs: Part I - https://roundofthree.github.io/posts/nginx-aixcc-pwn/
Bypass WDAC WinDbg Preview - https://cerbersec.com/2025/04/07/bypass-wdac-windbg-preview.html

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.22.md

Pre-authentication SQL injection to RCE in GLPI (CVE-2025-24799/CVE-2025-24801) - https://blog.lexfo.fr/glpi-sql-to-rce.html
The Art of Linux Kernel Rootkits - https://inferi.club/post/the-art-of-linux-kernel-rootkits
Memory Corruption in Delphi - https://blog.includesecurity.com/2025/03/memory-corruption-in-delphi/
PowerShell AMSI Bypass: Implementing a Runtime Hook with Frida - https://rootfu.in/powershell-amsi-bypass-implementing-a-runtime-hook-with-frida/
Control Flow Hijacking via Data Pointers - https://www.legacyy.xyz/defenseevasion/windows/2025/04/16/control-flow-hijacking-via-data-pointers.html

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.20.md

Cybersecurity ROI Explained: “Why Investing in Penetration Testing Saves Your Business” - https://laburity.com/cybersecurity-roi-explained-why-investing-in-penetration-testing-saves-your-business/
Pwn everything Bounce everywhere all at once (part 1) - https://blog.quarkslab.com/pwn-everything-bounce-everywhere-all-at-once-part-1.html
Fake Reddit and WeTransfer pages are spreading stealer malware - https://moonlock.com/fake-reddit-wetransfer-lumma-stealer
Around the World in 90 Days: State-Sponsored Actors Try ClickFix - https://www.proofpoint.com/us/blog/threat-insight/around-world-90-days-state-sponsored-actors-try-clickfix
Analysis of CVE-2025-24813 Apache Tomcat Path Equivalence RCE  - https://scrapco.de/blog/analysis-of-cve-2025-24813-apache-tomcat-path-equivalence-rce.html

Fanatyk

w Informatyka

12piorunów

>Wyobraź sobie, że całą wiedzę ludzkości – od egipskich hieroglifów po najnowsze filmy na Netflixa – można zmieścić w pudełku po butach. Brzmi jak scenariusz science fiction? A jednak! Naukowcy od lat pracują nad technologią, która zamienia pliki komputerowe w… sekwencje DNA. Za 20 lat, kupując nowy telefon, zapytasz o wersję z pamięcią DNA. To będzie tak normalne, jak dziś pytanie o SSD w laptopie.
>
>-Naukowcy opracowują technologię przechowywania danych w sekwencjach DNA, która może zrewolucjonizować pamięć masową.
>- 1 g DNA jest w stanie pomieścić 215 petabajtów danych — równowartość 100 mln filmów HD, co czyni go niezwykle efektywnym nośnikiem.
>Tradycyjne nośniki danych są podatne na zniszczenie i generują ogromne zużycie energii, np. branża IT może do 2030 r. zużywać 20 proc. globalnej energii.
>- DNA jest bardziej trwałe niż klasyczne nośniki, a jego zapisu nie da się zdezaktualizować, co rozwiązuję problem kompatybilności przyszłych technologii.
>- Firmy takie jak Microsoft i naukowcy z University of Washington pracują nad komercjalizacją zapisów DNA, kładąc podwaliny pod przyszłość tej technologii.
Artykuł płatny, ale dostępny w pełnej wersji https://www.onet.pl/technologie/komputerswiat/dna-jako-nosnik-danych-przyszlosc-pamieci-masowej-w-kropli-plynu/62z0bbk,c31ca9bc

Pokaż więcej komentarzy (2)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.18.md

Github scam investigation: Thousands of "mods" and "cracks" stealing your data - https://timsh.org/github-scam-investigation-thousands-of-mods-and-cracks-stealing-your-data/
Making TOCTOU Great again - X(R)IP - https://www.onekey.com/resource/making-toctou-great-again-xrip
Code execution inside PID 0 - https://archie-osu.github.io/2025/04/13/powerhook.html
Supermega - https://blog.deeb.ch/posts/supermega/
Writing a Ghidra processor module - https://irisc-research-syndicate.github.io/2025/02/14/writing-a-ghidra-processor-module/

Fenomen

w Hydepark

7piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.16.md

Abusing libxml2 quirks to bypass SAML authentication on GitHub Enterprise (CVE-2025-23369) - https://repzret.blogspot.com/2025/02/abusing-libxml2-quirks-to-bypass-saml.html
SAP Emarsys SDK for Android Sensitive Data Leak (CVE-2023-6542) - https://www.rcesecurity.com/2025/04/sap-emarsys-sdk-for-android-sensitive-data-leak-cve-2023-6542/
Client-Side Path Traversal - https://www.verylazytech.com/client-side-path-traversal
Leaking the email of any YouTube user for $10,000 - https://brutecat.com/articles/leaking-youtube-emails
Compiler Design Principles in V8 - https://w1redch4d.github.io/post/compiler-design-principles-in-v8/

Fenomen

w Hydepark

7piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.14.md

10 vulnerabilities in Brocade Fibre Channel switches - https://pierrekim.github.io/blog/2025-03-31-brocade-switches-10-vulnerabilities.html
Substack Domain Takeover - https://blog.nietaanraken.nl/posts/substack-domain-takeover/
Last barrier destroyed, or compromise of Fuse Encryption Key for Intel Security Fuses - https://swarm.ptsecurity.com/last-barrier-destroyed-or-compromise-of-fuse-encryption-key-for-intel-security-fuses/
New Method to Leverage Unsafe Reflection and Deserialisation to RCE on Rails - https://www.elttam.com/blog/rails-sqlite-gadget-rce/
Reviving the modprobe_path Technique: Overcoming search_binary_handler() Patch - https://theori.io/blog/reviving-the-modprobe-path-technique-overcoming-search-binary-handler-patch

Zawodowiec

w Dyskusje

5piorunów

Wzorzec projektowy Pamiątka (Memento) - devszczepaniak.pl

Wzorzec projektowy Pamiątka (Memento) to jeden z behawioralnych wzorców projektowych. Pozwala zapisywać i przywracać stan obiektu bez naruszania jego hermetyzacji. W artykule tłumaczę, jak działa Memento i kiedy warto go stosować. Całość ilustruję praktycznym przykładem w TypeScripcie.

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.12.md

Defeating String Obfuscation in Obfuscated NodeJS Malware using AST - https://dinohacks.com/posts/2025/2025-03-17-defeating-string-obfuscation-in-obfuscated-nodejs-malware/
Developing a Docker 1-Click RCE chain for fun - https://m0z.ie/research/2025-01-27-Developing-a-Docker-1-Click-RCE-chain-for-fun/
Bypass AMSI in 2025 - https://www.r-tec.net/r-tec-blog-bypass-amsi-in-2025.html
Bypassing AMSI and Evading AV Detection with SpecterInsight - https://practicalsecurityanalytics.com/bypassing-amsi-and-evading-av-detection-with-specterinsight/
Massive security gaps discovered in building access systems - https://www.heise.de/en/news/Massive-security-gaps-discovered-in-building-access-systems-10301128.html

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.10.md

Writing a decent win32 keylogger [1/3] - https://www.synacktiv.com/en/publications/writing-a-decent-win32-keylogger-13
API-Hashing in the Sodinokibi/REvil Ransomware – Why and How? - https://blag.nullteilerfrei.de/2019/11/09/api-hashing-why-and-how/
Cloud Incident Readiness: Key logs for cloud incidents - https://www.invictus-ir.com/news/cloud-incident-readiness-key-logs-for-cloud-incidents
How We Hacked a Software Supply Chain for $50K - https://www.landh.tech/blog/20250211-hack-supply-chain-for-50k/
Breaking Windows - Bypassing AppLocker When PowerShell and CMD Are Locked Down - https://umsundu.co.uk/posts/Breaking-Windows-Bypassing-AppLocker-When-PowerShell-and-CMD-Are-Locked-Down/

Twórca

w Technologia

1piorunów

Wiecie jak ustawić Teamsy, żeby po kliknięciu nagrywania pracownikom nie pokazywał się dymek, że spotkanie jest nagrywane?

Pokaż więcej komentarzy (6)

Fenomen

w Hydepark

7piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.08.md

Mixing up Public and Private Keys in OpenID Connect deployments - https://blog.hboeck.de/archives/909-Mixing-up-Public-and-Private-Keys-in-OpenID-Connect-deployments.html
Indictments and Leaks: Different but Complementary Sources - https://nattothoughts.substack.com/p/indictments-and-leaks-different-but
CrushFTP CVE-2025-31161 Auth Bypass and Post-Exploitation - https://www.huntress.com/blog/crushftp-cve-2025-31161-auth-bypass-and-post-exploitation
Understanding Sleep Obfuscation - https://www.binarydefense.com/resources/blog/understanding-sleep-obfuscation/
Serving a (g)zip bomb with Caddy - https://dustri.org/b/serving-a-gzip-bomb-with-caddy.html

Gruba ryba3piorunów

W kryptografii asymetrycznej możnaby zamienić miejscami klucz prywatny i publiczny i dalej jednym można szyfrować a drugim odszyfrować. Różnica jest rzeczywiście w zapisie.
Przy RSA oba klucze to modulus i wykładnik, przy czym w publicznym ten wykładnik jest niemal zawsze równy 65537, ale klucz prywatny jako plik zawiera też te dwie liczby pierwsze z których wylicza się modulus.
Kretyńskie jest że zapis w jsonie w ogóle na coś takiego pozwala.

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.06.md

Malware Delivery via Custom Website in 2025 - https://print3m.github.io/blog/malware-delivery-via-custom-website-2025
Hacking the Call Records of Millions of Americans - https://evanconnelly.github.io/post/hacking-call-records/
Patch-Gapping the Google Container-Optimized OS for $0 - https://h0mbre.github.io/Patch_Gapping_Google_COS/
Cracking the Crackers - https://reverse.put.as/2025/03/13/cracking-the-crackers/
Llama.cpp RPC Heap Overflow Remote Code Execution - https://retr0.blog/blog/llama-rpc-rce

Fenomen

w Hydepark

5piorunów

Czemu w Polsce programiści i informatycy nie mają swoich izb na wzór izb lekarskich, żeby chronić swoje interesy?

Czemu nie chronicie swoich interesów?


Gruba ryba0piorunów

@jmuhha bo w programowaniu trwa obecnie dziki kapitalizm i gorączka złota. Albo jesteś sigma 10x developer pracujesz z Rajskiej wyspy 3h dziennie albo jebiesz po 12h w obawie przed redukcja etatów, ale wydaje ci się ze jesteś w tym miejscu tylko na chwilę i zaraz dołączysz do „elity”

Pokaż więcej komentarzy (7)

Autorytet

w Ciekawostki

18piorunów

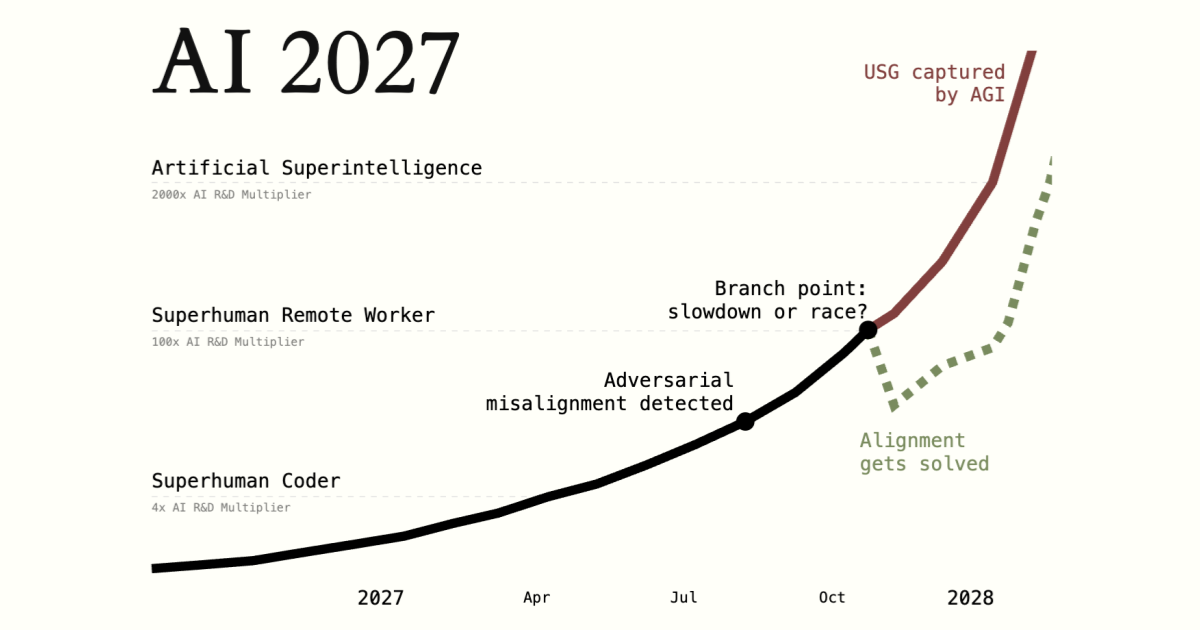
"Przewidujemy, że wpływ nadludzkiej sztucznej inteligencji w ciągu następnej dekady będzie ogromny, przekraczając wpływ rewolucji przemysłowej.

Napisaliśmy scenariusz, który przedstawia nasze najlepsze przypuszczenia na temat tego, jak to może wyglądać.1 Opiera się na ekstrapolacjach trendów, grach wojennych, opiniach ekspertów, doświadczeniu w OpenAI i poprzednich sukcesach w prognozowaniu."

https://ai-2027.com/

Osobistość3piorunów

@Fausto Antycypacja to chyba najsłabsza dziedzina ludzkiej aktywności umysłowej. Niezależnie od tego, czy zajmuje się nią Janusz z Pierdziszewa, czy thinktanki profesorów. Na pewno ktoś trafi w prognozach, ale czy rzeczywiście ten zespół?
Warto się zapoznać, niespecjalnie warto przesadnie się przejąć.

Autorytet1piorunów

Tylko, że obecne AI jest modelami językowymi, które już dotykają sufitu. Ściema na potrzeby inwestorów 🤷

Autorytet0piorunów

@Fausto oprócz obserwowanego spowolnienia rozwoju obecnych modeli, różnych analiz, które czytałem w SM, dużego problemu AI z radzeniem sobie z dodaniem 2+2, sraczki marketingowej pod kątem dojenia inwestorów, z twierdzeniami oderwanymi od faktów, to jest moja prywatna opinia, niepodparta żadnymi dowodami.

Autorytet1piorunów

@AureliaNova czyli wyssane z palca, bo nawet nie podałeś tych różnych analiz. Trzeba być ślepym aby twierdzić, że modele podchodzą pod jakiś sufit, a wystarczy spojrzeć na jakośc generowanych obrazów czy filmów pół roku temu, a teraz…

Pokaż więcej komentarzy (21)

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.04.04.md

CVE-2025-26125: Turning DoS into Privilege Escalation - https://www.hackandhide.com/from-dos-to-privilege-escalation/
Miku Miku Beam: DDoS in Style - https://asynchronous.win/post/miku-miku-beam-ddos-in-style/
Caller ID Spoofing - https://swordsec.com/caller-id-spoofing/
Reversing Samsung's H-Arx Hypervisor Framework - https://dayzerosec.com/blog/2025/03/08/reversing-samsungs-h-arx-hypervisor-part-1.html
3 vulnerabilities in Palo Alto Deep Packet Inspection mechanism - https://pierrekim.github.io/blog/2025-03-31-paloalto-dpi-3-vulnerabilities.html