Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#informatyka

Mocarz

w Dyskusje

13piorunów

Microsoft śledzi użytkowników używając Windows Device ID

https://www.pcmag.com/news/a-hackers-arrest-reveals-microsoft-can-track-users-via-a-windows-device

Mocarz5piorunów

Aha, czyli to że was j⁎⁎ią jest ok, ważne że młody nie używał Linuxa.
Fanatyk3piorunów

@bobse "Nas" nie jebią, a na pewno nie mnie, bo na żadnym z moich domowych kompów nie ma Windowsa od przynajmniej 15 lat.

Używanie Windowsa, i narzekanie na brak prywatności ma dokładnie tyle sensu, co pójście na basen, i narzekanie, że jest mokro. Jak komuś zależy na prywatności to się przesiada z tego gówna. ¯\\(ツ)/¯

GURU2piorunów

@bobse Mnie nikt nie jebie, ale jak ktoś planuje włam do jubilera to powinien jakoś zadbać o własną prywatność.
To tak jakby ktoś miał ból tyłka, że broń jest znakowana, a przestępca, który ją wyrzucił został dzięki numerom złapany..

Pokaż więcej komentarzy (18)

Fenomen

w Hydepark

7piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.07.07.md

Introduction to Writing ARM Shellcode - https://azeria-labs.com/writing-arm-shellcode/

(Quite) A Few Words About Async - https://yoric.github.io/post/quite-a-few-words-about-async/

Fantastic clear-text passwords and where to collect them (Part 1 - Linux) - https://dfir.ch/posts/fantastic_passwords_linux/

Finding Zero-Days with Any Model - https://www.provos.org/p/finding-zero-days-with-any-model/

how i ruined my vacation by reverse engineering wsc - https://blog.es3n1n.eu/posts/how-i-ruined-my-vacation/

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.07.05.md

USB for Software Developers: An introduction to writing userspace USB drivers - https://werwolv.net/posts/usb_for_sw_devs/

Breaking AMD SEV-SNP via Memory Incoherence - https://xca-attacks.github.io/staleus/

LeHack 2026 - Payload PLZ Reloaded - https://swisskyrepo.github.io/blog/payload-plz-reloaded/

Otto Support – An MCP, Agentic-AI Security Challenge - https://bishopfox.com/blog/otto-support-an-mcp-agentic-ai-security-challenge

Win x64 Shellcode – Part 2: TEB, PEB and List of Loaded Modules - https://proteqtum.com/posts/02-win-x64-shellcode-teb-peb_en/

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.07.03.md

TrigonLegacy - Deterministic iOS 7-9 tfp0 - https://therealclarity.github.io/blog/trigon-legacy/

Memory Safe Context Switching - https://fil-c.org/context_switches

Optimizing LLVM's bump allocator - https://maskray.me/blog/2026-06-28-optimizing-llvm-bump-allocator

Abusing GitLab CI Runners as a Command and Control Framework - https://vrls.ws/posts/abusing-gitlab-ci-runners-as-c2/

Reversing for dummies - x86 assembly and C code (Beginner/ADHD friendly) - https://0x44.cc/reversing/2021/07/21/reversing-x86-and-c-code-for-beginners.html

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.07.01.md

Bypassing Windows Defender antivirus in 2026: Evasion Techniques Using Direct Syscalls and XOR Encryption – Part 1 - https://www.hackmosphere.fr/bypass-windows-defender-antivirus-2025-part-1/

Windows of Opportunity - https://blog.otterpwn.com/research/Windows-of-Opportunity

TPU Deep Dive - https://henryhmko.github.io/posts/tpu/tpu.html

Examining circuit boards from the Space Shuttle's I/O Processor - https://www.righto.com/2026/06/space-shuttle-io-processor-boards.html

Black Box Probing: a Security Analysis of Xiaomi's MJA1 Secure Chip - https://blog.quarkslab.com/black-box-probing-a-security-analysis-of-xiaomis-mja1-secure-chip.html

Fenomen

w Hydepark

2piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.29.md

The down fall of bug bounties - https://shubs.io/the-down-fall-of-bug-bounties/

Rope Optimizations, Part 1 - https://zed.dev/blog/zed-decoded-rope-optimizations-part-1

Fuzzing GPSD, Part 1: The Lexer Harness - https://xchglabs.com/blog/fuzzing-gpsd-part-one.html

Exposed RDP: The Misconfiguration that Keeps Paying Off - https://www.huntress.com/blog/exposed-rdp-misconfiguration-risks

Why I Built VeilGate: Defending Against the Rise of AI-Powered Pentest Agents - https://veilgate.dev/blog/veilgate

Zawodowiec

w AI

5piorunów

Code review w dobie AI - devszczepaniak.pl

LLM-y sprawiły, że pisanie kodu nigdy nie było szybsze. Jednym z nowych problemów stał się jednak bottleneck w postaci code review. Wygenerowanie tysięcy linii kodu zajmuje dziś zaledwie kilka minut. Problem w tym, że ktoś nadal musi ten kod przeczytać, zrozumieć i ocenić. W najnowszym

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.27.md

StubZero: $148,337 RCE in Google Cloud Production - https://brutecat.com/articles/google-cloud-rce/

Introducing usbliter8 - https://ps.tc/pages/blog-usbliter8.html

Ghost-Sender - Universal Email Spoofing against Exchange Online - https://labs.infoguard.ch/posts/ghost-sender/

Exploiting CVE-2024-1065 via the Page Cache - https://kuzey.rs/posts/MaliUAF/

Reverse engineering the Qualcomm NPU compiler - https://datavorous.github.io/writing/qairt/

Kosmonauta

w Hydepark

4piorunów

Elo na windowsie zamiast polskich znakow dzialaja mi skroty klawiszowe, albo w ogole nie ma tych polskich znakow. Dzieje sie to ostatnio i nie wiem czemu.

Tak, mam ustawiona polska klawiature.

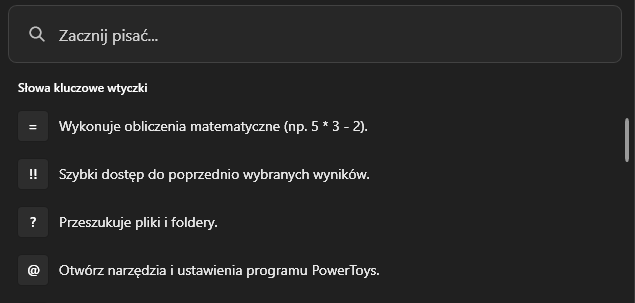
Natomiast i tak win+spacja wlacza mi takie gowno jak w zalaczniku, ktos wie z czego? Wyglada jak z Claude Desktop, ale nie wiem czy to nie jest jakis feature windowsa

GURU1piorunów

Skróty klawiszowe w sterach graficznych wyłączone??

Pamiętam, że jeszcze coś z otwartymi sesjami RDP mi bruździło w polskich znakach, ale nie pamiętam jak rozwiązałem.

GURU0piorunów

@JakTamCoTam Zależnie od karty graficznej, jaką masz. Chyba intelowe miałem, nie pamiętam. Wchodzisz w ustawienia sterownika - zywkle mają swoją konsolę drivery, od wszystkich 3 producentów mają jakiś swój 'center'. Szukasz zakładki ze skrótami klawiszowymi i będzie opcja by je wyłączyć.

Jak nie, to googluj: "jak wyłączyć skróty klawiszowe w sterownikach <tu nazwa producenta karty>".

Jeśli używasz RDP, to zamknij sesję i spróbuj wtedy. Tutaj rozwiązania już nie pamiętam, Czeka cię sesja z AI google.

Kosmonauta1piorunów

@Fly_agaric dzięki, no już poświęciłem czasu na to i na razie doszedłem do tego, że z jakiegoś powodu klawisz „alt gr” jest zmapowany jako klawisz Windows a uwaga klawisz Windows jako lewy alt xD

To chyba coś to mapuje tak jak mówisz

Pokaż więcej komentarzy (10)

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.25.md

CVE-2026-41096: Heap Overflow in the Windows DNS Client - https://www.m0n1x90.dev/blog/vr/cve-2026-41096

setresuid(:zap:): Glitching Google's TV Streamer from adb to root - https://raelize.com/blog/setresuid-glitching-google-tv-streamer-from-adb-to-root/

The QNAP Pattern - https://runiclabs.io/research/qnap-architecture/

Offensive C development has a structural flaw: the tooling is embarrassin - https://sibouzitoun.tech/articles/sindrkit/

Scanning malicious websites with 'infinite' number of VPN tunnels (Part 1) - https://discounttimu.substack.com/p/scanning-malicious-websites-with

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.23.md

One of the many flaws of Phi untagging: CVE-2026-4447 - https://kqx.io/post/cve-2026-4447/

A modern tale of blinkenlights - https://blog.quarkslab.com/modern-tale-blinkenlights.html

LACUNA Chain: Ghost Frames — defeats all EDR layers of call-stack-based detection - https://0xmaz.me/posts/LACUNA-Chain-Ghost-Frames-defeats-All-EDR-layers-of-call-stack-based-detection/

Windows ARM64 Internals: Pardon The Interruption! Interrupts on Windows for ARM - https://connormcgarr.github.io/windows-arm64-interrupts/

From DDS Packets to Robot Shells: Two RCEs in Unitree Robots (CVE-2026-27509 & CVE-2026-27510) - https://boschko.ca/unitree-go2-rce/

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.21.md

Human Observations on Mythos Runs - https://exploitbench.ai/blog/human-observations/

How to Fetch a Moving Target with Poudriere - https://oshogbo.com/blog/91/

Rusty Rootkit - Windows Kernel Rookit in Rust (Codename: Eagle) - https://memn0ps.github.io/rusty-windows-kernel-rootkit/

The Mythos We Have At Home: A Patch-Diffing Pipeline for N-Day Generation - https://www.originhq.com/research/patch-diffing-pipeline

A Different Approach to Red Team Tool Design - https://saza.re/posts/rover/

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.19.md

RCEliteLLM – LiteLLM 1.83.14: Chaining an Environment Baribale Leak with Jinja2 SSTI for Remote Code Execution - https://mccaulay.co.uk/rcelitellm-litellm-1-83-14-chaining-an-environment-variable-leak-with-jinja2-ssti-for-remote-code-execution/

Jenny was a Friend of Mine - MCPs and Friends - https://blog.zsec.uk/bullyingllms/

We've Been Here Before: Decompilers, Fuzzers, and Now AI - https://www.clearseclabs.com/blog/weve-been-here-before-ai-vulnerability-research/

SilentMoonwalk: Implementing a dynamic Call Stack Spoofer - https://klezvirus.github.io/posts/Stackmoonwalk/

"Practical Android Software Protection in the Wild" - An Appetizer - https://blog.quarkslab.com/practical-android-software-protection-in-the-wild-an-appetizer.html

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.17.md

RedSun: How Windows Defender's Remediation Became a SYSTEM File Write - https://nefariousplan.com/posts/redsun-windows-defender-system-write

Needle in the haystack: LLMs for vulnerability research - https://devansh.bearblog.dev/needle-in-the-haystack/

SmokedMeat: A Red Team Tool to Hack Your Pipelines First - https://labs.boostsecurity.io/articles/introducing-smokedmeat/

Sleeping Beauty II: CFG, CET, and Stack Spoofing - https://maorsabag.github.io/posts/adaptix-stealthpalace/sleeping-beauty-ii/

The 90 day disclosure policy is dead - https://blog.himanshuanand.com/2026/05/the-90-day-disclosure-policy-is-dead/

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.15.md

Shift Happens – Uncovering Two Built-in Command Injections in Windows Context Menus - https://specterops.io/blog/2026/05/07/shift-happens-uncovering-two-built-in-command-injections-in-windows-context-menus/

Privilege Escalation via a Page Use-After-Free in Qualcomm's AI Accelerator Linux Kernel Driver - https://lukasmaar.github.io/posts/qaic-page-uaf/index.html

Discovering Vulnerabilities in Enterprise Audiovisual Hardware - https://spaceraccoon.dev/discovering-vulnerabilities-enterprise-audiovisual-hardware/

CVE-2026-40369: Twelve Bytes to Escape the Browser Sandbox - https://voidsec.com/cve-2026-40369-browser-sandbox-escape/

Overcoming Space Restrictions with Egghunters in Windows Exploit Development - https://remo1x.github.io/posts/Egghunter-Exploit-Development/#1-introduction-the-space-problem

Gruba ryba

w Hydepark

5piorunów

Kurde balans nie sprobowalem sobie tego nowego ej aj bi szypmans z Bialego Domu zablokowal. Zdania rabinow sa podzielone w kwesti co Fable umi nie umi. Kolega co sie zalapal na te paredziesiat godzin mowi ze widac bylo postep. Ktos cos mial doczynienia?

Gwiazdor1piorunów

@ostrynacienkim
Ja dwa razy dostałem taką odpowiedź i odpuściłem :D a później zabrali

Gwiazdor1piorunów

@ostrynacienkim pytałem o niszowe R&D w Claude Code. Gdzie opus nie mógł sobie poradzić.

Kiedyś pytałem w Codex Chatgpt 5.5 o skrypt aby zapisać obraz binarny jednego dysku na drugi. Czyli zrobić dokładnego klona jednego urządzenia na drugie. Wtedy też uruchomiły się jakieś zabezpieczenia i Codex nie chciał napisać. Najlepsze jednak było to, że chatgpt, tylko ten w przeglądarce, gdy wysłałem identyczny prompt - wyprodukował mi bardzo zaawansowany skrypt od ręki.

Z Fable był chyba problem, że ludzie go Jailbreak'owali, czy obchodzili zabezpieczenia. A szkoda, bo zapowiadał się interesująco.

Pokaż więcej komentarzy (7)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.13.md

Async PICOs and Custom Beacon Wakeups in Cobalt Strike - https://www.nccgroup.com/research/async-picos-and-custom-beacon-wakeups-in-cobalt-strike/

Shellcode Loaders: Advanced Execution & Evasion Tradecraft - https://0xdbgman.github.io/posts/shellcode-loaders-the-art-of-execution/

Human Observations on Mythos Runs - https://exploitbench.ai/blog/human-observations/

Introducing deepsec: The security harness for finding vulnerabilities in your codebase - https://vercel.com/blog/introducing-deepsec-find-and-fix-vulnerabilities-in-your-code-base

An unexpected journey into Microsoft Defender's signature World - https://retooling.io/blog/an-unexpected-journey-into-microsoft-defenders-signature-world

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.11.md

Enter the WasmForge: Compiling Sliver into WebAssembly - https://www.praetorian.com/blog/wasmforge-sliver-webassembly/

Why Mythos doesn't matter (for us) - https://www.hacktron.ai/blog/why-mythos-doesnt-matter-for-us

Now You See mi: Now You're Pwned - https://labs.taszk.io/articles/post/nowyouseemi/

BYOVD and Looting LSASS in the Modern EDR Era - https://g3tsyst3m.com/byovd/BYOVD-and-Looting-LSASS-in-the-Modern-EDR-Era/

Hades Cluster PyPI Worm Abuses Python Startup Hooks - https://haltingproblems.com/analysis/hades-cluster-pypi-startup-hook-compromise/

Zawodowiec

w Programowanie

7piorunów

Dług technologiczny w dobie AI - devszczepaniak.pl

Im więcej tworzę kodu z wykorzystaniem agentów AI, tym bardziej widzę, jak istotnie zmienia się moja praca. Jednym z takich aspektów jest to, jak postrzegam dług technologiczny. Swoje przemyślenia o tym, co dokładnie zmienia wykorzystanie AI w obsłudze i zaciąganiu długu