

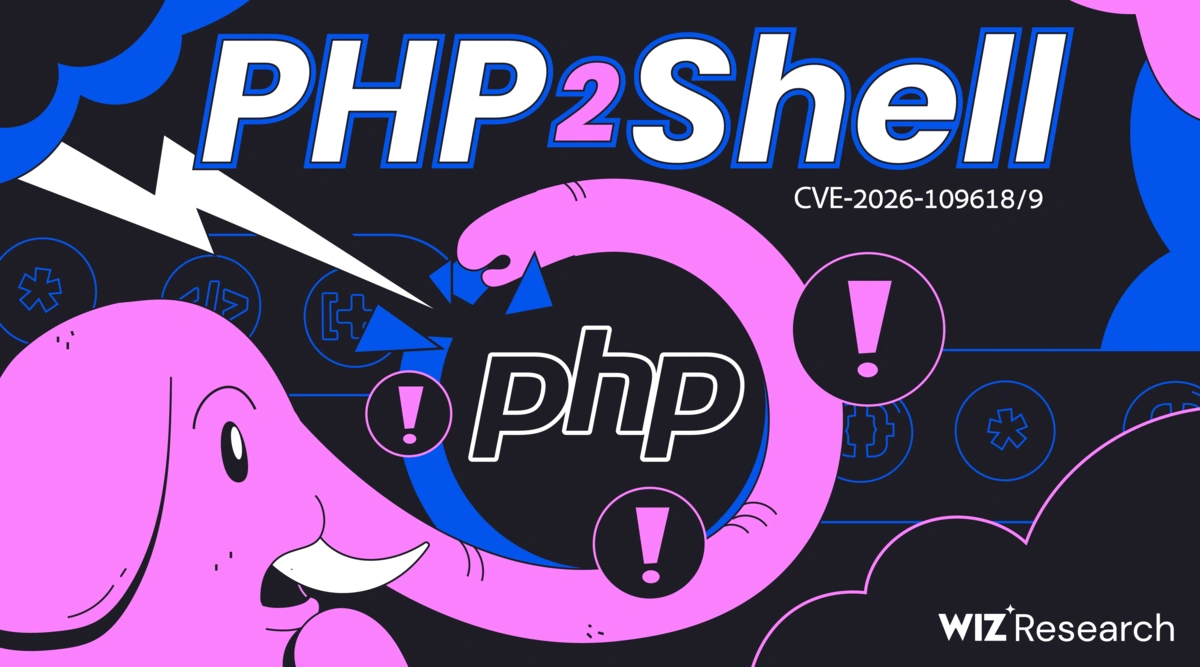
RCE w PHP, duński wywiad wyłączył serwer webowy, updejtować

Legendary_WeaponsmithOsobistość
53piorunów#cyberbezpieczenstwo #itsecurity #php #hacking #technologia
Wrzucam, gdyby ktoś się dopiero teraz dowiedział.
Serwisy wyłączają serwery, żeby uniknąć ataków.
Patche już są, można updejtować.
To nie jest wyczerpanie tematu, tylko przyjacielskie ostrzeżenie. Wrzućcie newsy o tym, to nie będzie duplikat.
P.S., jeśli cię dotyczy i dowiadujesz się teraz, to zapisz się na jakąś listę mailingową security.
Komentarze (21)
 sebie_jukiOsobistość1piorunów
tak przy okazji "fajny" dzień/dni, bo jeszcze były równolegle:
* wycieki kluczy prywatnych z indyjskich centrów certyfikacyjnych - którym to kluczom ufały m.in Chrome, Firefox, Apple
* 0-day w node.js, m.in. dotyczący możliwości ominięcia TLS, oraz cachowania parametrów funkcji random "dzięki" czemu np. losowe UUID były powtarzalne.
 BoTakTytan2piorunów
Kto w tych czasach jeszcze używa php oprócz Poczty Polskiej...
kodyakFanatyk1piorunów@BoTak nie wiem skąd te informacje ale jak widać jednak sporo nadal stoi na php
BoTakTytan0piorunów@kodyak Przecież bigcorpo zaorało wordpressy, drupale, blogi itp. Teraz tylko reddit, insta, tiktok, youtube itp. się liczą.
kodyakFanatyk2piorunów@BoTak wszystkie serwery hostingowe. Jest to najtańsza forma. Wordpressy i te inne tanie framework i to też php
BoTakTytan0piorunów@Hajt Teraz to się Rocketa używa 😉
sebie_jukiOsobistość1piorunów@BoTak uniwersytet wrocławski - brak strony, brak USOS
 Pan_SlonOsobistość2piorunów
@panpapiez wypok to wylaczyli z wrazenia ;D
 panpapiezZawodowiec6piorunów
@BoTak wykop
 HajtGruba ryba6piorunów
@BoTak hejto.pl
 ThereforeeGruba ryba9piorunów
@BoTak Pół internetu
 chess_peppeInspirator8piorunów
@BoTak Laravel, Symfony, Drupal, Prestashop oraz niestety: Joomla, Wordpress... dalej są jednymi z najbardziej popularnych narzędzi
HajtGruba ryba1piorunów cherronimoInspirator17piorunów
Czyli to dlatego bialek wyłączył wykop.
( ͡~ ͜ʖ ͡°)
 Legendary_WeaponsmithOsobistość16piorunów
RCE to taki prawie Święty Graal cyberprzestępcy. Oznacza on, że możemy zdalnie (nie będąc zalogowanym użytkownikiem) wykonywać kod na innym komputerze. I robić tam brzydkie rzeczy np.
Np. mając RCE na wasze auto, mógłbym (kwestia uniknięcia odpowiedzialności za to na bok), włączyć gaz do dechy i wyłączyć hamulce.
Btw, wiecie na czym można oszczędzić produkując auto?
Na cyberbezpieczeństwie! 😁
Legendary_WeaponsmithOsobistość2piorunów@GreatSouthernFrendkill takich dziur jest pewnie jeszcze. Ale wymagają wielu godzin pracy i siedzenia nad tym kodem od wykwalifikowanych osób.
I te wiele godzin można zastąpić setkami mniej wykwalifikowanego - i tu wkraczają modele AI. Ta dziura (niepotwierdzone, jakiś komentarz na hn) była podobno jednocześnie upubliczniona przez php, firmę z artykułu OP i OpenAI. I OpenAI przepala teraz kasę inwestorów na takie akcje (używanie modeli AI jest w chuj drogie, nie wiesz, bo twoje czy moje używanie też jest dotowane przez inwestorów, żeby nas uzależnić) i znajduje ogromnym nakładem pracy (AI) takie dziury.
Czy to znaczy, że Open Source jest bardziej niebezpieczny, bo znajdowane są w nim dziury? No niekoniecznie. Te same dziury są w oprogramowaniu bez otwartego kodu. Tylko nikt ich nie szuka i nie łata, pomijając akcje, gdzie np. banki, używają nawet lepszych modeli niż te dostępne nam, do przeczesywania swojego kodu, za ogromne pieniądze.
Bo "ukrycie" kodu tak naprawdę dużo nie daje, zwłaszcza teraz, w erze AI. I można to wytłumaczyć tak:
Gramy w Baseball. Ja rzucam, ty chcesz odbić, a za tobą stoi "mój" łapacz. Przed grą umówiliśmy się z łapaczem na kilka cwanych rzutów, takich podkręconych, których ty nie odbijesz, a on nie złapie bez ostrzeżenia. Mamy kartkę z listą rzutów, której ty nie widziałeś, to nasz kod źródłowy.
Mamy też umówiony sposób, w jaki słowa czy sposoby na kartce, pokazujemy sobie na migi. To nasz kod maszynowy.
Konkretne słowa i sposoby zawsze pokazujemy tak samo, więc jakby ci się chciało, albo jakbyś miał obok autystycznego kolegę z ponadprzeciętną zdolnością pattern recognition oraz pamięcią absolutną, to możesz z pewnym wysiłkiem rozgryźć naszą komunikację.
I tu wchodzi różnica między closed source a open source.
Jak dostajesz program do odpalenia na kompie, jest on zazwyczaj skompilowany do kodu maszynowego i nieczytelny. Ale tak naprawdę można go zdekompilować i analizować w poszukiwaniu dziur. To była kiedyś bardzo trudna i żmudna specjalizacja, gałęź cyberbezpieczeństwa. A teraz autystyczny genialny kolega pomaga to odczytać dużo szybciej i ta gra pozorów i ukrycie kodu kompilacją (procesory nie rozumieją kodu źródłowego, więc kompilacja i tak jest potrzebna) przestaje cokolwiek dawać.
Przykład to "shakowanie" PS5, właśnie w taki sposób.
Czyli podsumowując, od roku jest festiwal dziur i ekstra praca dla bezpieczniaków. I jest pełno oprogramowania jak twoje appki, do treningu, do lekarza, może otwierające klucze w samochodzie, nawet twój telewizor - które nie działają na opensource i nie należą do bogatego podmiotu, który może płacić miliony za szukanie i łatanie dziur, te wszystkie appki są teraz jak kondom po zjeździe swingersów - zagrożeniem wirusowym.
BoTakTytan4piorunówKtoś dawno znalazł i się nie chwalił, albo dzięki AI. Przykładowo teraz deweloperzy od Linuxowego jądra nie wyrabiają ponieważ modele AI od cyber walą w nich wykrytymi lukami bezpieczeństwa jak za karabinu maszynowego.
Popatrz sobie nas lada do 2023 i od 2023 do teraz (era AI)
https://linuxcvetracker.com/cve-statistics/
 Linux Kernel CVE Statistics - 20,869 CVEs, 1997–Present | LinuxCVETrackerAll-time Linux kernel CVE statistics: 20,869 vulnerabilities since 1997. 651 Critical, 31 actively exploited. Updated daily from NIST NVD.LinuxCVETracker
 GreatSouthernFrendkillWirtuoz1piorunów
@Legendary_Weaponsmith jak to jest mozliwe, ze taką podatnosc odkryto dopiero teraz?
GreatSouthernFrendkillWirtuoz1piorunów@konrad1 streaming muzyki chociazby, mapy
 konrad1Kosmonauta2piorunów
@Legendary_Weaponsmith na hu dla auta polaczenie z internetem?
BoTakTytan3piorunów@Legendary_Weaponsmith Całe IoT oszczędza na cyber :smiley: