Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

Cybersecurity

Kategoria: Technologia

W tej społeczności opisuje z czego składają się systemy cyberbezpieczeństwa

  • 140 członków
  • 220 wpisów

Lider

w Cybersecurity

0piorunów

W ogóle to już od maja dostaje sms od "Allegro" z linkiem, że odbierz kupon 20zł na adresie https://bit.ly/kupon20-bla!

Dzisiaj w końcu dostałem smsa z normalnym linkiem do strony allegro, wcześniej to wyglądało jak zwyczajny scam.

Fanatyk1piorunów

@Deykun chyba jakąś zgodę gdzieś musisz mieć klikniętą, czy nie wiem co. Robię koło 10 zamówień miesięcznie i nigdy żadnego smsa od Allegro nie dostałem z tego typu spamem.

Pokaż więcej komentarzy (4)

Gruba ryba

w Cybersecurity

12piorunów

Pegasus? Predator? Oprogramowania szpiegowskie jest wiele.
Jednak są to jedynie „pudełka” i nazwy handlowe.
Wszystkie wykorzystują błędy oprogramowania, windowsów, linuxów, androidów, iPhonów, maszyn wirtualnych, luk samego hardware’u, UEFI i czego tam jeszcze…

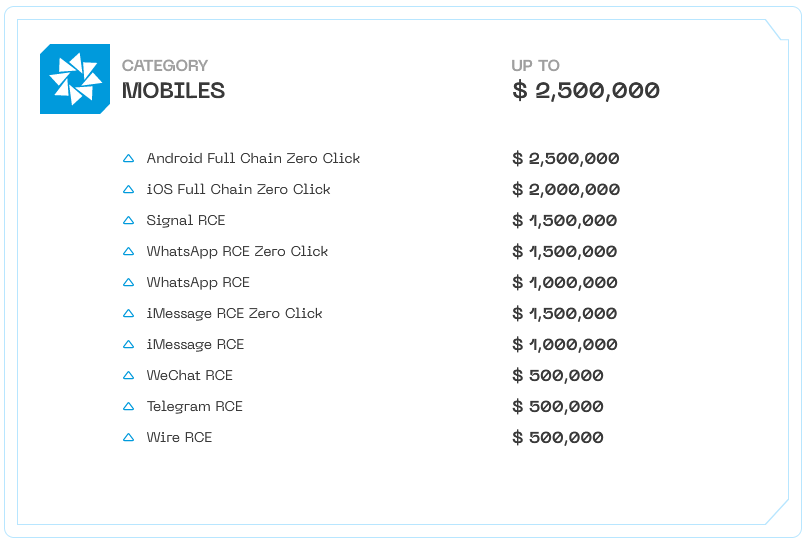
Błędy znaleźć nie łatwo, najłatwiej je po prostu… kupić od brokera.
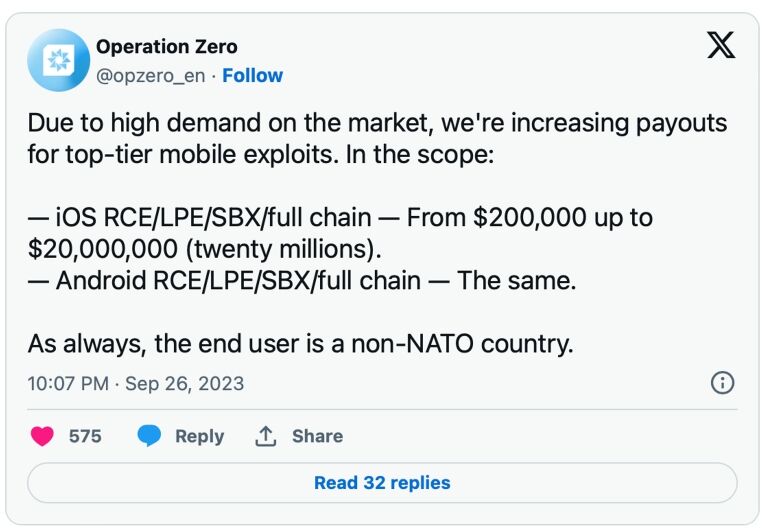
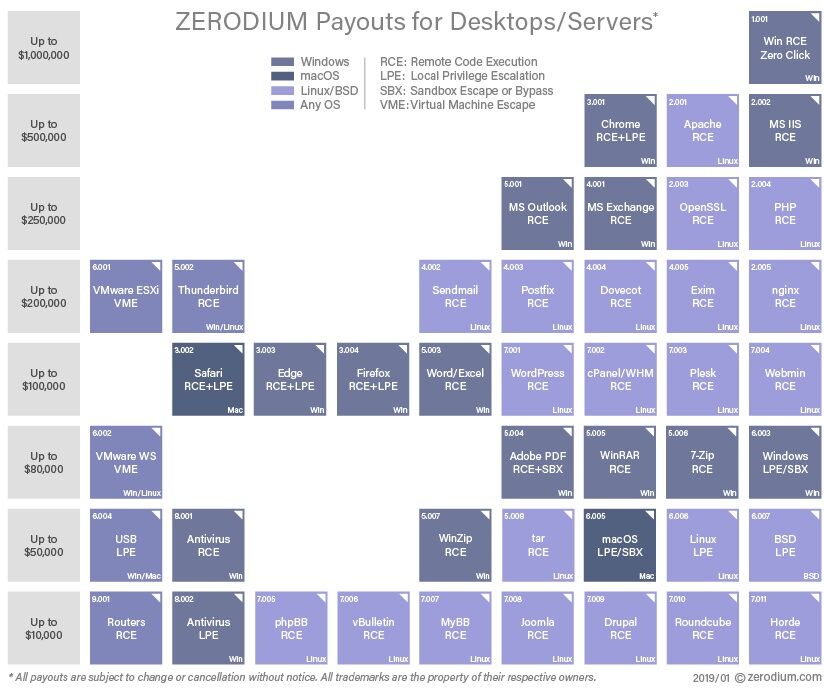
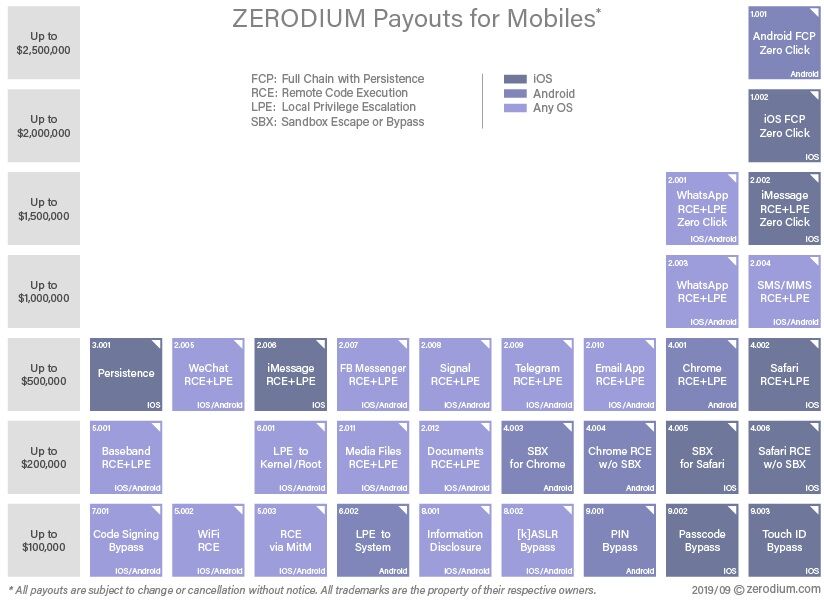
Brokerzy płacą całkiem ładnie! Poniżej w obrazkach przedstawiono przykładowe cennik na takich „skupach”.

Sprzedaż bugów takim brokerom jest mało etyczne, oczywistym jest że trafi do izraelskiego pegasusa a dalej wykorzystany przeciwko opozycji w wyborach… Lepiej to po prostu zgłosić do producenta oprogramowania. Ci też płacą, ale już nie tak hojnie.

Popularni brokerzy:
https://opzero.ru/en/prices
https://zerodium.com/program.html
https://www.crowdfense.com/

Ruski „op zero” ma chyba duży deficyt towaru. Podwyższyli cenę do 20 000 000 $ za kompletny zero click RCE ( ͡° ͜ʖ ͡°)


Gruba ryba7piorunów

@Marchew znaleźć taki expolit to chyba trzeba być programistom w projekcie, niechcący coś przeoczyć w releasie a potem przez przypadek sobie o tym przypomnieć za nagrodę 😉

Pokaż więcej komentarzy (9)

Fanatyk

w Cybersecurity

2piorunów

0day w WinRAR był exploitowany od kilku miesięcy - m.in. za pomocą odpowiednio spreparowanego pliku zip

Informacja o podatności CVE-2023-38831 gruchnęła już dobrych kilka dni temu. Luka (luki) jest obecnie załatana, ale pokazały się informację o aktywnej tej eksploitacji podatności jako 0day – i to od kwietnia 2023. Na celowniku były m.in. komputery / konta osób handlujących kryptowalutami.

Lider

w Cybersecurity

0piorunów

Jak się wrzuci linka na hejto i dany link ma obrazek w open graph to hejto bierze url tego obrazka i serwuje nam bezpośrednio w na ile patrzyłem czy można jakiś XSS atak zrobić w ten sposób to nie znalazłem nic. Jedyne realne minusy które znalazłem:

* jak ktoś linkuje do tiktok.com, facebook.com etc. to te strony dostają request za każdym razem jak ktoś widzi wpis na hejto więc mogą sobie lepiej traktować takie osoby (wiedzą kto prosił o obrazek do jakiego urla i w referze pewnie widzą hejto), chyba mogą ciasteczko sobie na kogoś założyć - duży minus do prywatności
* można na swojej stronie wrzucić link do obrazka który waży pół tony i komuś zamulić stronę (?)

Plus i przyczyna dlaczego hejto tak robi to nie musi tych obrazków hostować i serwować, ale bardzo ciężko znaleźć portale które taką optymalizacje kosztem prywatności mają. Jak wyślecie coś na whatsappie czy signalu to miniaturka się nigdy nie odświeża, bo nawet w prywatnej komunikacji te apki wchodzą na stronę generują miniaturkę i jeśli nie jest klienta to te linki nie wiedzą, że były oglądane i przez kogo.
     

Mistrz

w Cybersecurity

40piorunów

Przechwycenie hasła podsłuchiwaniem klawiatury prawdopodobne jak nigdy

Do tematu podsłuchiwania klawiatury powrócili naukowcy z trzech brytyjskich uczelni. Udało im się opracować zautomatyzowany atak, który osiąga wysoką skuteczność i to bez użycia modelu językowego. W przypadku nagrań robionych telefonem klasyfikator osiągnął 95% skuteczności. Przy nagraniach

Fanatyk

w Cybersecurity

4piorunów

Google będzie informować, gdy do sieci przenikną nasze wrażliwe dane. Będzie można zrobić też z nimi porządek.

Google wprowadza nowe narzędzie, dzięki któremu od razu dowiemy się, że w sieci pojawiły się nasze poufne dane. Będzie je można wtedy usunąć z wyników wyszukiwania. #google #bezpieczenstwo #cyberbezpieczenstwo #komputery

Gruba ryba

w Cybersecurity

6piorunów

Kolejne comiesięczny "przegląd" aktualnych kampami phisingowych i innych wyłudzeń wymierzonych w szarego kowalskiego.

W tym odcinku omówiono m.in.
- 100 najpopularniejszych haseł Polaków
- socjotechniki bazujące na emocjach
- złośliwe kody QR
- wakacyjne oszustwa z PKP Intercity i stacjami paliw
- oszustwo na SMS od dziecka
- akcję dezinformacyjną o rzekomym promieniowaniu z Ukrainy

Najsłabsze Ogniwo PL
https://www.youtube.com/watch?v=FltwMJ1PvS0


Lider

w Cybersecurity

1piorunów

książki/blogi/kanały na yt o cybersec dla początkujacych?

Pokaż więcej komentarzy (6)

Gruba ryba

w Cybersecurity

1piorunów

Sekurak ogłasza konkurs:
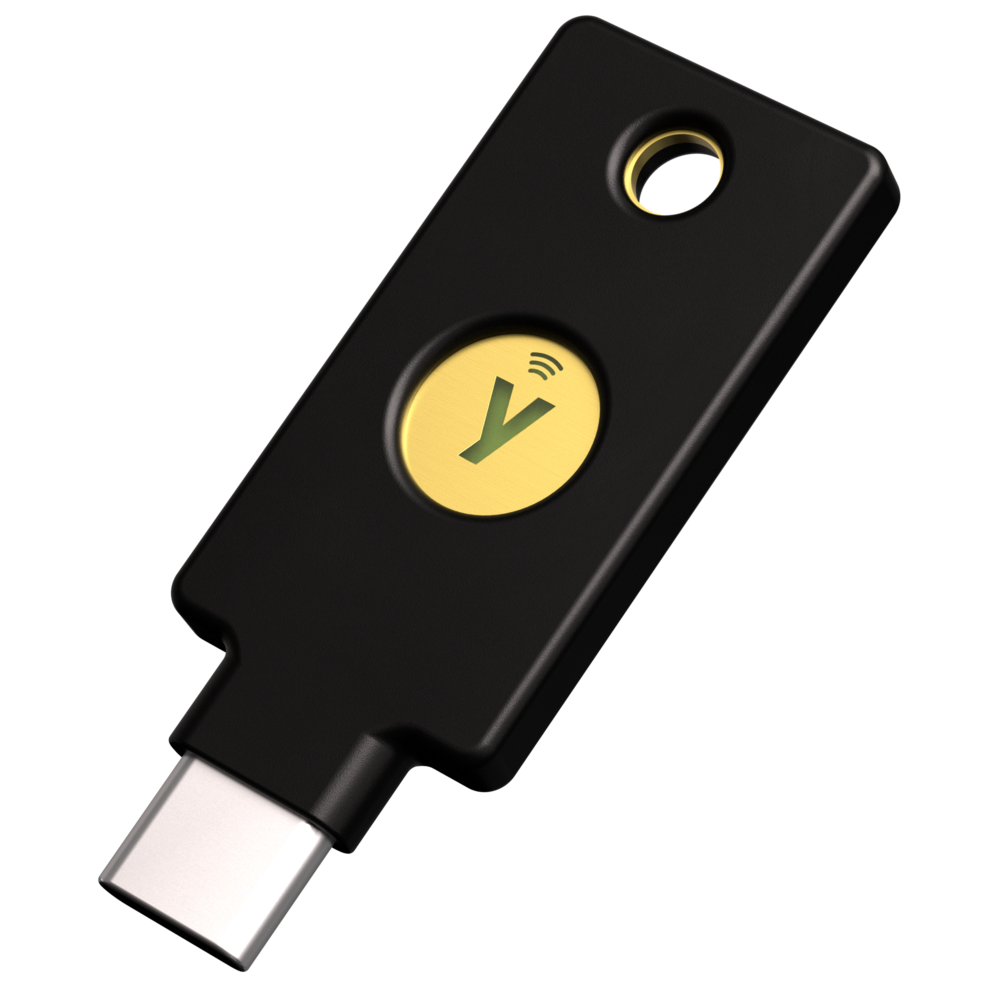
Złam hash a wygrasz klucz sprzętowy.

89e0e65a842001d95fe580de0fd8fd3f0dc765bf
43108240da3d4d6a0abeaa7036753b24071758c2
0171355e6359e7ef94c622ece77f4b14e5c5a32c
81b75435176a5c99ed6aa83a16768b7e07a17156
42320d13edb9bb3a0dbe99ce34755dfde965f5fe
33b30e879c08451ec880976ad68c063528f798ca
38e38f8657216671d26fac36565156400d39f076
3f461a4489cea80e7aad7c30f5000413fe76e445
d5c49c3206b1c392c130907b9515ab6808cacd5b
232e72cfbc50518b72a93ccc2727a451cfdd2c17
dab1b92a5b4824139425387fc0d152ca795b6bf5
c279a4caee4184000d3dc35487d1d968738811c6

Kto pierwszy ten lepszy, dla osób które złamią przynajmniej 6 hashy będą nagrody pocieszenia :smiley:
Osobiście doszedłem do etapu gdzie jestem niemal pewien że są to klucze hashe, w hashcaty nawet się nie bawię. Brak mi mocy obliczeniowej.

Więcej info:
https://sekurak.pl/zlam-sekurakowe-hasla-wygraj-klucz-yubikey-5-nfc/
http://recon.zone/hashez.txt


Gruba ryba1piorunów
Gruba ryba0piorunów

@def
33b30e879c08451ec880976ad68c063528f798ca : startowe
3f461a4489cea80e7aad7c30f5000413fe76e445 : st@rtowe

Brakuje jeszcze dwóch do nagrody pocieszenia :smiley:

Pokaż więcej komentarzy (12)

Fanatyk

w Cybersecurity

4piorunów

ING wprowadziło obsługę kluczy U2F! Zobacz dlaczego warto je sobie podpiąć

Stało się! Mamy pierwszy ogólnopolski bank, który właśnie umożliwił wszystkim swoim klientom ochronę kont przed przejęciem przy pomocy kluczy U2F. Czym jest klucz U2F? To urządzenie podobne do pendrive, które w 100% chroni przed atakami phishingowymi wyłudzającymi na podrobionej stronie dane

Gruba ryba

w Cybersecurity

92piorunów

Pamiętacie wyciek danych osobowych z morele net? Jeden z pierwszych RODO procesów w Polsce.

Wyciekły:

Około 2 mln rekordów: e-maile, numery telefonów, imiona i nazwiska, hashe haseł, czasami adresy doręczeń.

W przypadku około 35 tys. osób wyciekły dane z ich wniosków ratalnych. A zakres danych obejmował dodatkowo numer PESEL, serię i numer dokumentu tożsamości, wykształcenie, adres zameldowania, adres do korespondencji, źródło dochodu, wysokość dochodu netto, koszty utrzymania gospodarstwa domowego, stan cywilny, wysokość zobowiązań kredytowych czy alimentacyjnych.

UODO nałożył na Morele.net karę w wysokości 2 830 410 PLN. Sporo... Morele się odwołało i ...

Naczelny Sąd Administracyjny właśnie uchylił wyrok w sprawie Morele i zasądził od UODO (nie od Morele!) 65 000 złotych tytułem zwrotu kosztów postępowania sądowego. Bo – w skrócie – zabrakło opinii biegłego. Tym samym zakończył się wieloletni spór i pierwsza sprawa dotycząca naruszenia RODO w Polsce.

źródło: https://niebezpiecznik.pl/post/morele-wyrok-nsa-uodo-65000/


Kosmonauta3piorunów

Nie bardzo rozumiem za co ich karać. Spełnili wszystkie wymagania, a wyciek i tak się zdarzył. Czyli co, robisz procedury, aktualizujesz oprogramowanie, a ktoś i tak znajdzie lukę i skaże Cię przez to na 3kk PLN kary. No chyba nie.

Fanatyk10piorunów

@Amhon hasła trzymali w formacie md5, które od paru ładnych lat sprawdza się tylko pod szybkie i masowe sprawdzanie sumy kontrolnej plików (że np. nie jest uszkodzony) i z którego można w znośnym czasie deszyfrować hasła, albo szyfrować inne dane w taki sposób, że będą miały tą samą sumę kontrolną co oryginał (np. zawirusowane programy). I o to - mimo, że sam byłem ich klientem na kwotę ponad 10k - bym ich mocno pociągał za kary. A dzięki nim mój adres e-mail trafił haveibeenpwned.

Gruba ryba0piorunów

@Amhon

Spełnili wszystkie wymagania

Skąd wziąłeś tę informację, skoro w przytoczonym artykule jest napisane

jak twierdziło UODO:
login i hasło to trochę za mało aby ochronić dostęp do panelu pracownika dającego dostęp do danych klientów;
Kosmonauta1piorunów

@wombatDaiquiri wspaniały komentarz UODO. Pokaz mi system ecommece, który out of the box wspiera MFA albo klucze sprzętowe. Jak wiem, że fajnie się pisze o wymaganiach, ale jakby zamienić morele na Januszo sklep, to on nie ma jak spełnić takich wymysłów.

Gruba ryba1piorunów

@Amhon zależy jakie dane trzymasz i co wycieknie. Jak wycieknie anonimowy login i hasło, to nikt cię ścigać nie będzie. A jak chcesz zapisywać adres zamieszkania, żeby było łatwiej parę razy zamawiać, no to musisz lepiej chronić dane albo usługę w jakiejś firmie która dane umie zabezpieczyć.

Kosmonauta0piorunów

@wombatDaiquiri powiem Ci, że siedzę całe życie w IT, miałem parę szkoleń rodo i o bezpieczeństwie. Z rąk gościa obok mnie poszedł wyciek nastu tysięcy użytkowników i to jeszcze każdy dostał je na tacy. I co? No nic. Urząd napisał spoko, zdarza się. A to był oczywisty błąd programisty. Także trochę inaczej patrze na te wiadomości, bo przechodziliśmy te procedury na własnej skórze.

Gruba ryba0piorunów

@Amhon jestem programistą, wdrażam systemy które przechodzą różne audyty. Zgadzam się, że tak się dzieje. Wiem, że przeważnie nic z tego nie wynika. Ale jeśli faktycznie mieli username + password żeby dostać dostęp do kart bankowych a zwłaszcza informacji potrzebnych do kredytów, takich jak zadłużenie, to jako konsument wolałbym żeby ponieśli koszty.

Spokojnie, programistom i IT włos z głowy nie spadnie. A może góra przemyśli budżet i jednak trochę więcej się skupi na bezpieczeństwie.

Sum2piorunów

I słusznie. Wiem, że w naszym społeczeństwie jest bezmyślna niepohamowana agresja dążąca do karania innych. Trzeba się jednak zastanowić czy ta kara zabezpieczyła by owych klientów których dane wyciekły - otóż nie. Czy państwo zablokowało nie wiem, PESEL-e chociażby osób, których dane wyciekły. Czy zrobiła COKOLWIEK poza nałożeniem kary? Też nie. Czyli kara miała wystąpić tylko dlatego, bo jeden pajac z drugim chce narzucać firmom prywatnym zasady, które sami mają w d⁎⁎ie, a w razie ich nie spełnienia (bo to trochę za mało) chcą do⁎⁎⁎⁎⁎olić im karę. Kogoś tu coś mocno w główkę uderzyło.

Pokaż więcej komentarzy (18)

Gruba ryba

w Cybersecurity

5piorunów

Serwis VOD który wygląda na zwykły SCAM, 100% legitny!

Serwis VOD oferujący niewielkie w porównaniu do konkurencji biblioteki filmowe i w znacząco wyższych cenach,
Czy usługa pośrednictwa w płatnościach mobilnych, której dostawca pobiera prowizje rzędu 50% jest atrakcyjna dla sprzedawcy przy założeniu, że np. bramki płatności bankowych pobierają prowizje z przedziału 1-2%?
Czy to logiczne i rozsądne z biznesowego punktu wiedzenia, że wspomniane serwisy VOD jako jedyną formę płatności wybierają pośrednika z 50% prowizją?
Czy to czysty przypadek, że w zarządach spółek oferujących powyższe serwisy VOD oraz pośrednictwo w płatnościach mobilnych zasiadają częściowo te same osoby?
Czy to normalne, że operatorzy GSM posiadają w swojej ofercie usługi, o których ich pracownicy praktycznie nie wiedzą, i z których przeciętny klient nie jest w stanie skorzystać, ale bez problemu korzystają dziwne serwisy VOD i ich pośrednik płatności?
Czy te twory mogły powstać jako przedsięwzięcia biznesowe mające zarabiać na uczciwej rynkowej rywalizacji?

https://opensecurity.pl/tajemnicze-uslugi-na-fakturze-platnosci-mobilne-i-posrednicy/


Tytan0piorunów

Mam nadzieję ze sprawa poszła dalej, np do UOKiK. A czy tą usługę Zapłać z Play, można samemu zablokować?

Gruba ryba1piorunów

@GentelmenJack Myślę że to walka z wiatrakami państwo jest dziurawe jak sito.
Pamiętny wyciek z Morele. Imię, nazwisko, numer telefonu, email, hash hasła i częściowo również PESEL + skan dowodu niektórych klientów kredytowych.... i ? ? ? ....

"Naczelny Sąd Administracyjny właśnie uchylił wyrok w sprawie Morele i zasądził od UODO (nie od Morele!) 65 000 złotych tytułem zwrotu kosztów postępowania sądowego. Bo – w skrócie – zabrakło opinii biegłego. Tym samym zakończył się wieloletni spór i pierwsza sprawa dotycząca naruszenia RODO w Polsce."
źródło: https://niebezpiecznik.pl/post/morele-wyrok-nsa-uodo-65000/

[AKTUALIZACJA] Morele ostatecznie wygrało w sądzie! Kary nie będzie, a na dodatek to UODO musi zapłacić 65 000 PLN.Niebezpiecznik.pl
Pokaż więcej komentarzy (2)

Gruba ryba

w Cybersecurity

50piorunów

Płyty główne Gigabyte z fabrycznym malwarem na pokładzie.

Malware jest osadzony w UEFI płyty głównej, podczas startu windowsa, podrzuca lewego .exe. Dalej ten .exe już z poziomu windowsa pobiera różne dobrodziejstwa z sieci.

Zainfekowanych jest 406 modeli płyt głównych.

Pełna lista modeli: https://eclypsium.com/wp-content/uploads/Gigabyte-Affected-Models.pdf

Gigabyte wydał już nowe firmware'y.

źródło:

https://eclypsium.com/blog/supply-chain-risk-from-gigabyte-app-center-backdoor/


Pokaż więcej komentarzy (8)

Gruba ryba

w Cybersecurity

19piorunów

KeePass 2.54 released

Co w nowej wersji? Najważniejsza poprawka to usunięcie bug'a CVE-2023-32784 ocenionego na 7,5/10.

Błąd polegał na możliwości wyekstraktowania wpisanego hasła master z pamięci.

Oczywiście aby hasło odczytać, trzeba było najpierw zainfekować komputer złośliwym oprogramowaniem. Sama baza haseł .kbdx nie została złamana.

Co twierdzi badacz o znalezionym bugu?

"If your computer is already infected by malware that's running in the background with the privileges of your user, this finding doesn't make your situation much worse."

Więcej o bug'u.

https://sekurak.pl/ciekawa-podatnosc-w-keepassie-z-dumpa-pamieci-mozna-wyluskac-glowne-haslo-dostepny-jest-proof-of-concept-exploit/

https://github.com/vdohney/keepass-password-dumper


Fenomen

w Cybersecurity

8piorunów

Rosyjscy eksperci z Kaspersky Lab odkryli mechanizm ukierunkowanego cyberataku z wykorzystaniem iPhone'a

Rosyjscy eksperci z Kaspersky Lab odkryli mechanizm ukierunkowanego cyberataku z wykorzystaniem iPhone'a. Szef firmy Jewgienij Kaspersky potwierdził na swoim blogu fakt ukierunkowanego cyberataku na smartfony Apple pracowników firmy. Celem ataku było ciche wprowadzenie modułu spyware do różnych iPhone'ów menedżerów najwyższego i średniego szczebla firmy Kaspersky Lab.

„Atak przeprowadzany jest przy użyciu niewidocznej wiadomości iMessage ze złośliwym załącznikiem, który wykorzystując szereg luk w systemie operacyjnym iOS, jest wykonywany na urządzeniu i instaluje oprogramowanie szpiegujące” — powiedział Kaspersky, zauważając, że wprowadzenie programu jest ukryte przed użytkownikiem.

Następnie wirus dostaje się do systemu za pomocą luk w zabezpieczeniach. Dzieje się to bez udziału samego użytkownika. Po pomyślnym przetworzeniu wszystkich złośliwych komponentów ładowany jest końcowy szkodliwy ładunek - pełnoprawna platforma APT. Wiadomość wykorzystująca exploit i załącznik są usuwane podczas procesu infekcji. W rezultacie atak wykorzystuje wieloetapowe pobieranie szkodliwego oprogramowania oraz pełnoprawny RAT (czyszczenie śladów infekcji).

„Ponadto oprogramowanie szpiegujące potajemnie przesyła prywatne informacje na zdalne serwery: nagrania z mikrofonu, zdjęcia z komunikatorów internetowych, lokalizację i informacje o wielu innych działaniach właściciela zainfekowanego urządzenia” — wyjaśnił Kaspersky.

W rezultacie kilkudziesięciu iPhone'owych pracowników firmy "okazało się zainfekowanych nowym, niezwykle zaawansowanym technologicznie oprogramowaniem szpiegującym o nazwie " Operation Triangulation " (Operation Triangulation)".

Według firmy Kaspersky, ze względu na zamknięty charakter systemu iOS, nie ma standardowych narzędzi systemu operacyjnego do wykrywania i usuwania takich szkodliwych systemów.

„Pośrednią oznaką obecności triangulacji na urządzeniu jest blokowanie możliwości aktualizacji iOS” — powiedział Kaspersky.

Eksperci laboratoryjni nie znaleźli jeszcze skutecznego sposobu na usunięcie oprogramowania szpiegującego bez utraty danych użytkownika. Najwyraźniej złośliwe oprogramowanie nie zawiera plików - nie jest zapisywane po ponownym uruchomieniu. Najstarsza infekcja pochodzi z 2019 roku.

„Można tego dokonać jedynie poprzez zresetowanie zainfekowanego iPhone'a do ustawień fabrycznych, zainstalowanie od podstaw najnowszej wersji systemu operacyjnego i całego środowiska użytkownika. W przeciwnym razie, nawet jeśli zostanie usunięty z pamięci urządzenia przez ponowne uruchomienie, trojan spyware Triangulation jest w stanie ponownie zainfekować przez luki w zabezpieczeniach przestarzałej wersji systemu iOS” – podsumował Kaspersky

https://securelist.com/operation-triangulation/109842/


Wcześniej FSB Federacji Rosyjskiej poinformowała , że ​​pracownicy departamentu wraz z Federalną Służbą Bezpieczeństwa Rosji zdemaskowali akcję wywiadowczą amerykańskich służb wywiadowczych przeprowadzoną przy użyciu urządzeń mobilnych firmy Apple (USA). FSB ustaliła, że ​​zainfekowanych zostało kilka tysięcy iPhone'ów. Jednocześnie, oprócz abonentów krajowych, fakty zainfekowania numerów zagranicznych oraz abonentów korzystających z kart SIM zarejestrowanych w placówkach dyplomatycznych i ambasadach w Rosji, w tym w krajach bloku NATO i przestrzeni poradzieckiej, a także w Izraelu, SAR i Chiny zostały ujawnione.

ps. śmierdzi mi trochę fejkiem ponieważ pod koniec Marca w niektórych departamentach administracji prezydenckiej (AP) Federacji Rosyjskiej pracownicy zostali poproszeni o pozbycie się działających iPhone'ów do Kwietnia tego roku i przejście na inne urządzenia mobilne do komunikacji. link do art. https://www.kommersant.ru/doc/5886759
Gruba ryba

w Cybersecurity

2piorunów

Pan od pół roku używał jednego i tego samego hasła jako master do manager. Aż nagle... zapomniał :smiley:

https://www.reddit.com/r/KeePass/comments/13mhvmy/i_forgot_my_master_passphrase_today_thank/


Kompan0piorunów

@Marchew miałem to samo z głównym hasłem do KeePassa. Najlepsza była wizyta w banku, tłumacze pani co się stało a ona mi proponuje zapisywać hasało na karteczce xD Co ciekawe po jakichś dwóch miesiącach z przyzwyczajenia odpaliłem keepassa i wpisałem poprawne hasło xD

Pokaż więcej komentarzy (7)