


MostlyRenegadeFanatyk
215piorunów
 violluOsobistość3piorunów
Serio lektury są audiobookami? Tam chyba chodzi o czytanie a nie poznanie fabuły czy treści...
 starszy_mechanikGURU2piorunów
Żona po wylewie że pisze zdanie "lekture postaci czytanki" ?
MostlyRenegadeFanatyk
215piorunówviolluOsobistość3piorunówSerio lektury są audiobookami? Tam chyba chodzi o czytanie a nie poznanie fabuły czy treści...
starszy_mechanikGURU2piorunówŻona po wylewie że pisze zdanie "lekture postaci czytanki" ?

radziolGURU
23piorunówUważajcie na takie ataki, ludzie mówią, że tracą nawet po kilkaset tysięcy.
#heheszki #nieruchomosci #cybersecurity #informatyka

 ZielczanFanatyk2piorunów
@radziol zawsze mnie bawił ten mem :grinning:

TyglysOsobistość
5piorunówLudzie kochani i nie kochani też. Potrzebuję zamówić na alegro zestaw 4 kamer zewnętrznych, na wifi. Weźcie doradźcie coś, ja się kurde nie znam, budżet to 1200 zł. Sorry jak tagi się nie zgadzają i z góry dzięki.
#diy #cybersecurity #security #allegro
 macgajsterGruba ryba1piorunów
Nie kupuj jakiegoś hikvision czy innego szmelcu. Laguje, aplikacja toporna i źle przetłumaczona, jak straci neta przestaje nagrywać na lokalną kartę pamięci (!).
Mam pozytywne doświadczenia z TP-Link. Są w tej samej cenie co chińczyki, a nie mają powyższych wad.
Jeśli chcesz ustawić samodzielne podążanie kamerą non-stop po tej samej trasie (to ma jakąś nazwę), zarżniesz zębatki w tanim chińczyku. Innych nie miałem okazji wypróbować.

Mr.MarsGURU
4piorunówAtakujący wykorzystali podatności w VPN Ivanti (dawniej Pulse Secure), w ostatnim czasie było dość głośno o całej serii podatności w tym rozwiązaniu – w tym o lukach umożliwiających dość prosty, zdalny i nieautoryzowany dostęp na system operacyjny urządzenia. Mowa jest o dwóch zaatakowanych


AcrivecFanatyk
1piorunówObecnie mam 513 haseł/kart/loginów
#hmmmmmmmmmmmm #cybersecurity
 JeanValjeanTytan2piorunów
Ile z nich to multikonta na hejto?
 the_good_the_bad_the_uglyGruba ryba0piorunów
@Acrivec jakiego key vaulta używasz?

MarchewGruba ryba
0piorunówCzy taki dodatek:
https://addons.mozilla.org/pl/firefox/addon/bing-search-engine-/
jest legitny?
Chyba że znacie inny sposób na dodanie BING'a jako domyślną szukajkę.
#komputery #firefox #cyberbezpieczenstwo #cybersecurity
 wrukwionyInspirator0piorunów
> Chyba że znacie inny sposób na dodanie BING'a jako domyślną szukajkę.
@Marchew
ustawic w opcjach ff?
 MarchewGruba ryba2piorunów
@maximilianan @wrukwiony
Sprawdzone również na innym komputerze. To samo.

gawafe1241Osobistość
0piorunówZaraz dostanę pier^olca bo przychodzą mi jakieś gówno SMSy... Co robić, jak żyć? Jak tego gówna się pozbyć? Gdzie był wyciek? ( ͠° ͟ʖ ͡°) Wytrzymałem jakieś 1,5 roku na aktualnym numerze telefonu, jak tylko coś przyszło - zmieniałem numer, ale już mi się nie chce tego robić.
Jak pozbyć się tego cholerstwa?! 😡 W ciągu 2 miesięcy przyszły mi ze 2-3 takie SMS...
 koszotoroburFanatyk7piorunów
@gawafe1241 - przy tak oszałamiających liczbach spam-smsów na mięciac to polecam... ignorować :man-shrugging:
koszotoroburFanatyk4piorunów@gawafe1241 - jeszcze taka jedna rzecz - czy Ty wiesz, że nieaktywne numery po pewnym czasie wracają do puli i dostanie nowego numeru telefonu nie gwarantuje, że on nie był kiedyś przez kogoś już używany?
Do tego spam przychodzi na losowo wybrane numery (lub skrypt leci po kolei) więc zmiana numeru, nawet w przypadku gdy trafisz na taki, który nie należał wcześniej do nikogo, wcale nie gwarantuje nieotrzymywania spamu?

zuchtomekGURU
7piorunówTadam!

 DeltaFosBetaKoneser0piorunów
@zuchtomek brałem udział w wielu bezpłatnych szkoleniach i zastanawiam sie czy zrobienie sobie takiego całego kursu ma jakieś przełożenie na możliwość pracy. Jaka jest realna wartość tej wiedzy?

UnknowFenomen
10piorunówOd lutego wraz z Niebezpiecznikiem ruszamy z kursem ataków XSS.
Zapisz się na listę oczekujących i pobierz przy okazji przykładowe nagranie
➤ https://xss.niebezpiecznik.pl/
#pentesting #technologia #cybersecurity #security #hacking
 LurrielZawodowiec0piorunów
NordVPN w pakiecie?:)

elszczepanoZawodowiec
8piorunówTemat bezpieczeństwa API to temat rzeka, o którym można by napisać książkę. Na sam początek myślę, że wystarczy artykuł. W podlinkowanym artykule przedstawiłem wybrane aspekty bezpieczeństwa API, z naciskiem na REST API oparte na protokole HTTP. W artykule zawarłem opis popularnych błędów

MarchewGruba ryba
72piorunówTuż rogiem znajduje się sklep komputerowy.
Jako że posiadają w ofercie sprzęt którego szukam, i to w dobrej cenie, stwierdziłem że zamówię z odbiorem osobistym.
Zarejestrowałem się, próba logowania "nieprawidłowe hasło". Hmm? Przecież z managera kopiuj wklej.
Klikam przypomnij hasło, skrzynka pusta.
Dzień później idę do rzeczowego lokalu.
Marchew: Próbowałem przez internet ale nie działa, chcę kupić...
Sprzedawca: A jak się Pan nazywa? Marchew.
S: ul. Ogródkowa?
M: Tak.
S: (Patrzy w monitor) Ahh no takie długie hasło Pan wymyśliłeś, same literki i cyferki, tego się zapamiętać nie da...
M: Manager haseł... Trzymacie hasła w plain tekst?
S: Mamy najstarszy sklep internetowy w Polsce, chyba piętnaście lat jak nic nie ruszaliśmy, wszystko w PHP, działa. A jakie niskie koszty dzięki temu! Widzę że dziś wpłynęło kilka zamówień, więc działa. A maile to od dawna nie są wysyłane.
M: Czyli www przyjmie każde hasło przy rejestracji, a nie przyjmie go tak długiego w polu logowania?
S: Hmm.... Spróbuję się tym Pana hasłem zalogować. O... faktycznie nie działa.
xD
Zamówienie złożyłem : )
Sprzedawca (i jednocześnie właściciel) w międzyczasie oczernił konkurencję (podał wprost nazwę firmy), że mają straty, a my na czysto XXX zł w zeszłym roku! Tak właściciel podał zysk netto własnej firmy, wydaje mi się że mówił całkowicie poważnie.
Wiem że to brzmi jak pasta, ale nie jest.
#sklepy #komputery #januszex #cyberbezpieczenstwo #cybersecurity
 otoczenie_siecioweOsobistość4piorunów
Chyba system uczelni mojej miał kiedyś limit znaków hasła 16 znaków. Zdjęli limit ponad 15 lat temu, ale input przy zmianie hasła miał atrybut maxsize=16, a ponieważ było maskowanie to nie było widać przy wpisywaniu, że hasło ucięło. Zmieniłam hasło, ale nie szło się nim zalogować, bo wpisywałam pełne 19 znaków xD
A swoją drogą nigdy nie ustawiam zbyt skomplikowanych znaków w hasłach. Spacji też nie. Broń Boże polskie znaki. Unicode to już przestępstwo by było. Bo potem ktoś to inaczej obsłuży w dwóch miejscach i będzie problem. A tłumaczenie supportowi co jest zjebane to szkoda życia
 FletcherWirtuoz0piorunów
@Marchew podaj link do strony 😛
 39piorunów
chłop sobie księgę kupił
czytać będzie

 GilgameszKosmonauta1piorunów
Chłop dla jego
jajkosadzoneGURU3piorunówZabezpieczenie jest tak dobre jak jego najslabszy element.
Przeciez obecnie 99,9% przypadkow wlamania na cudze serwery to... otrzymanie hasla od jakiegos anona czy namowienie tego anona do podania takich danych.
Zabezpieczenia dwustopniowe sa w opor bezpieczne.
8piorunówRosja coraz częściej atakuje polską infrastrukturę - didaskalia#43
#didaskalia #mateuszchrobok #cybersecurity#cyberbezpieczenstwo
elszczepanoZawodowiec
5piorunówW swojej pracy praktycznie codziennie spotykam się z JSON Web Tokenami. Mimo że używam ich tak często, to jak dotąd nie miałem okazji usystematyzować i poszerzyć mojej wiedzy o nich. W najnowszym artykule nadrobiłem ten błąd i przygotowałem mega pigułę wiedzy o JWT. W artykule dowiesz się o


konik_polanowyFenomen
0piorunówCo jest cięższe do zrobienia? CEH czy CISSP?
MarchewGruba ryba
5piorunówPrzecież nie podacie loginu i hasła do banku na stronie www.wni3254tg4.xyz, prawda? Tak?
Przecież zawsze patrzysz w linki przed kliknięciem, tak?
Przestępcy mają naprawdę coraz to lepsze pomysły, tutaj kilka sztuczek które mnie zaskoczyły, warto się zapoznać.
_Dałbyś się nabrać? - Kacper Szurek_
https://youtu.be/5uMz7wbQuU4
#cyberbezpieczenstwo #cybersecurity #phishing #bezpieczenstwo #internet
 GetBetterSoonSum5piorunów
")))))))" typowa dla ruskich emotka usmiechu
elszczepanoZawodowiec
1piorunówKorzystasz z plików .env w projektach Node.js? Istnieją co najmniej dwa powody, dla których nie warto tego robić!
Pierwszym problemem z plikiem .env jest to... że jest plikiem. Pliki .env często zawierają wrażliwe wartości np. hasła czy sekrety. Istnieje kilka sposobów na omyłkowe upublicznienie tego pliku, takie jak dołączenie go do obrazu dockerowego czy przypadkowy commit do repozytorium. Ponadto, osoba uprawniona do odczytu pliku ma dostęp do wszystkich zmiennych w nim zawartych!
Drugim problemem z plikami .env jest... wbudowane wsparcie dla nich od Node.js 20.6.0. Dotychczas, jednym ze sposobów na pracę z plikami .env była paczka dotenv. Mimo dodania wsparcia w Node prawdopodobnie w wielu projektach ta paczka pozostanie... a jest to błąd! Dalsze wsparcie dla tej paczki, w kontekście ostatnich zmian w Node.js mija się z celem, przez co szansa na naprawianie błędów (w tym błędów bezpieczeństwa) maleje.
#programowanie #javascript #nodejs #bezpieczenstwo #cybersecurity #cybersecurity #itsecurity
Sprawdź linki, by dowiedzieć się więcej:
 BarcolGruba ryba0piorunów
@elszczepano Czy ja dobrze zrozumiałem że jednym z argumentów przeciwko plikom dotenv jest ich natywne wsparcie przez nodejs? Świat JSa nigdy nie przestanie mnie zaskakiwać xD
Inne ekosystemy: Hej nasz framework dodał coś, do czego wcześniej używaliśmy zewnętrznej biblioteki, więc możemy z niej bezpiecznie zrezygnować.
JS: Hej nasz framework dodał coś, do czego wcześniej używaliśmy zewnętrznej biblioteki, WIĘC MUSIMY NATYCHMIAST CAŁE TO ROZWIĄZANIE WYWALIĆ Z PROJEKTU I WSADZIĆ COŚ NOWEGO I MODNEGO, NAJLEPIEJ POWSTAŁEGO W ZESZŁYM TYGODNIU
( ͡° ͜ʖ ͡°)
Natomiast co do pierwszego argumentu to też średnio się zgadzam :v nie dość że zazwyczaj konfig tam jest związany mocno z lokalnym środowiskiem (no, może ewentualnie jakieś api keye do stagingu sie pojawią), to jeszcze przecież nikt tego ręcznie nie "odznacza" ani z commita ani z dockera tylko zajmują się tym odpowiednie configi których wystarczy nie ruszać. Ktoś chyba celowo by musiał regułę z gitignore wywalić?
I to nie tak że się całkiem z tezą nie zgadzam, ot podnoszę dialog xD

CzlowiekPromocjaTytan
2piorunówNa Ebookpoint trwa promocja z okazji "Dnia Bezpiecznego Komputera".
Około setki tytułów z branży security przecenionych do -50%.
https://ebookpoint.pl/pagec/3976o/9/promocja/17821

MarchewGruba ryba
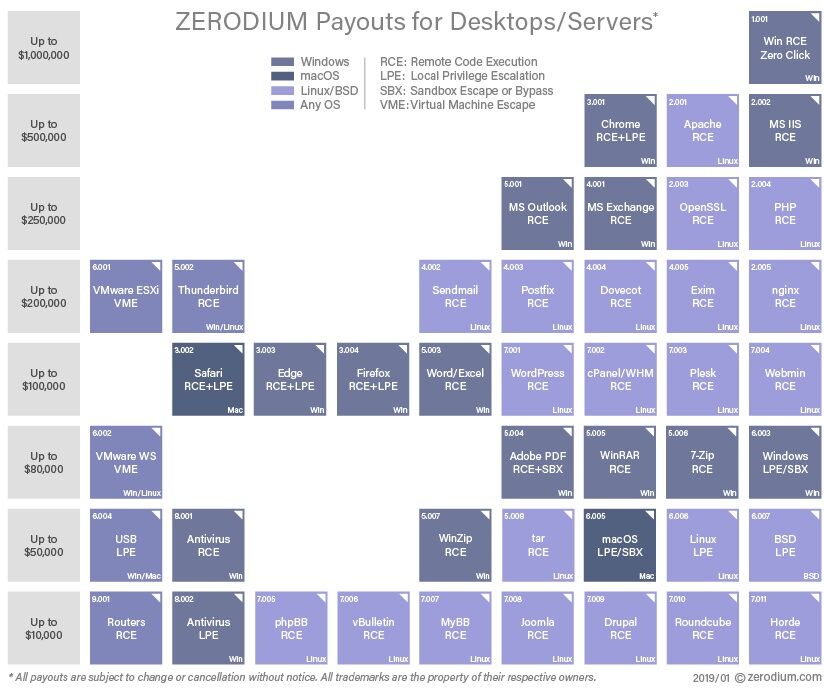
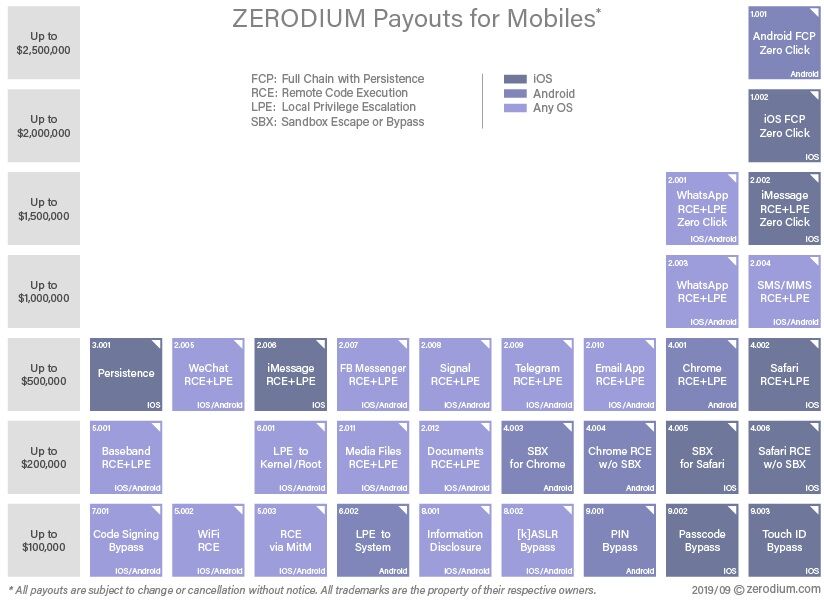
12piorunówPegasus? Predator? Oprogramowania szpiegowskie jest wiele.
Jednak są to jedynie „pudełka” i nazwy handlowe.
Wszystkie wykorzystują błędy oprogramowania, windowsów, linuxów, androidów, iPhonów, maszyn wirtualnych, luk samego hardware’u, UEFI i czego tam jeszcze…
Błędy znaleźć nie łatwo, najłatwiej je po prostu… kupić od brokera.
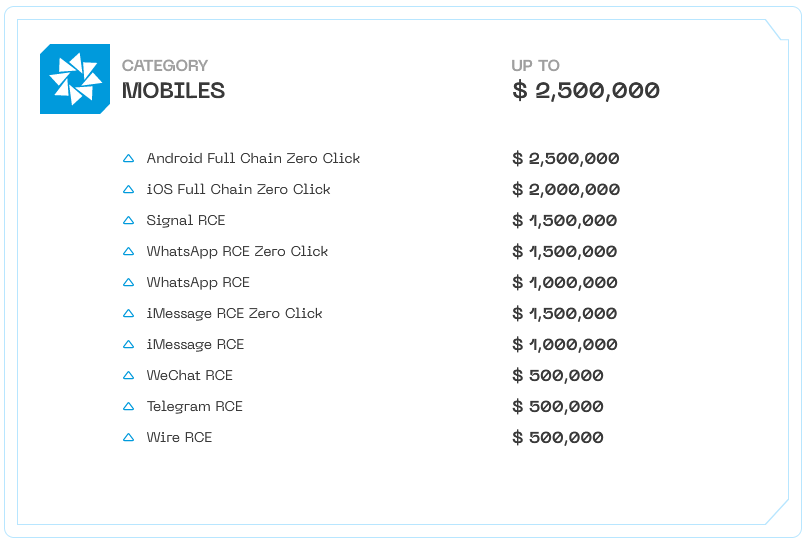
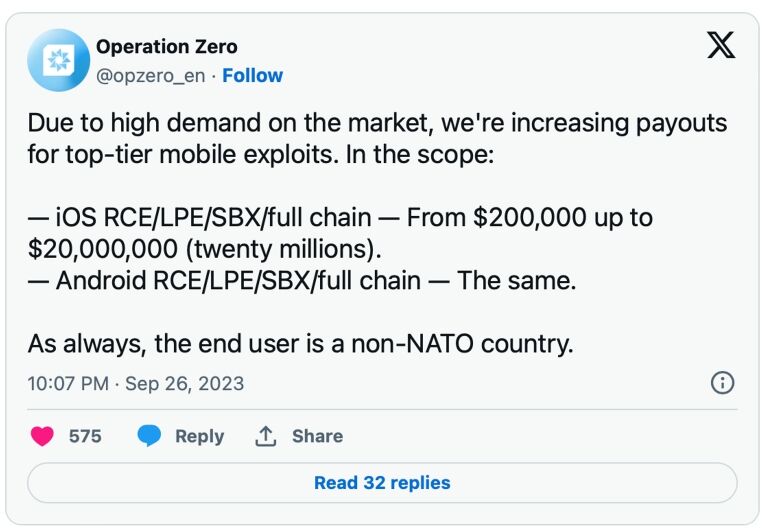
Brokerzy płacą całkiem ładnie! Poniżej w obrazkach przedstawiono przykładowe cennik na takich „skupach”.
Sprzedaż bugów takim brokerom jest mało etyczne, oczywistym jest że trafi do izraelskiego pegasusa a dalej wykorzystany przeciwko opozycji w wyborach… Lepiej to po prostu zgłosić do producenta oprogramowania. Ci też płacą, ale już nie tak hojnie.
Popularni brokerzy:
https://opzero.ru/en/prices
https://zerodium.com/program.html
https://www.crowdfense.com/
Ruski „op zero” ma chyba duży deficyt towaru. Podwyższyli cenę do 20 000 000 $ za kompletny zero click RCE ( ͡° ͜ʖ ͡°)
#cyberbezpieczenstwo #cybersecurity #komputery #informatyka #ciekawostki

 gawafe1241Osobistość2piorunów
@Marchew Znajdź jeden błąd, bądź ustawiony do końca życia... ¯\\( ͡° ͜ʖ ͡°)/¯
 DexterFromLabGruba ryba7piorunów
@Marchew znaleźć taki expolit to chyba trzeba być programistom w projekcie, niechcący coś przeoczyć w releasie a potem przez przypadek sobie o tym przypomnieć za nagrodę 😉

wombatDaiquiriGruba ryba
5piorunówTak odnośnie #pegasus to jak się przed tym zabezpieczyć? (Teoretycznie, jako służby i politycy jakiegoś kraju)
- jakiś "hardened android" który będzie w pełni open source z dużym bug bounty i zespołem "kontrolującym wersję krajową" instalowaną na podzespołach również open source i produkowanych w kraju?
- zapłacić Apple i liczyć że nie dadzą backdoora nikomu poza USA i liczyć że USA nie upadnie ani się nie spierdoli, co tworzy z nas puppet state, ale w sumie taki w którym nie żyje się mega tragicznie?
zapraszam do dyskusji #programowanie #polityka #cybersecurity #android #iphone
cebulionMocarz1piorunówSą takie specjalne telefony które nie łączà się z siecià gsm tylko satelitarną.
 wombatDaiquiriGruba ryba0piorunów
@cebulion a w czym to pomaga?
cebulionMocarz1piorunówW tym, że to całkowicie inny system operacyjny, a te wszystkie narzędzia typu pegasus są projektowane pod standardowe OSy. No i rozmowy przez taki telefon nie podsłuchasz
 AstroFenomen1piorunów
@cebulion albo coś upraszczasz za mocno albo gadasz głupoty.
Rozmowy głosowe GSM można podsłuchiwać na różne sposoby, nawet bez hakowania telefonu.
https://niebezpiecznik.pl/post/3-sposoby-na-podsluch-telefonu-komorkowego/
A te wszystkie „niezależne OS” to kpina. Np w Apple czy innym producencie pracuje cała rzesza ludzi który reagują szybciej lub wolniej na zgłoszenia naruszenia bezpieczeństwa. Apple wydaje aktualizacje bezpieczeństwa nawet dla niewspieranych już oficjalnie telefonów.
A taki „niezależny” system ma grupkę ludzi, utrzyma się przy życiu lub nie. Imho ślepa uliczka.
cebulionMocarz0piorunówPrzecież napisałem, że nie chodzi o gsm
AstroFenomen0piorunów@cebulion napisałeś jakieś głupoty. Łącza satelitarne nie mają jeszcze szerokiego zastosowania konsumenckiego. Druga sprawa że jeśli masz zainfekowane urządzenie to rodzaj komunikacji nie ma znaczenia.
cebulionMocarz0piorunówOd wielu lat są dostępne komercyjne rozwiązania takiego sprzętu, wystarczy poszukać