Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#informatyka

Osobistość

w Hydepark

2piorunów

Czy to nie jakiś scam i można bezpiecznie zamówić? Dlaczego taka niska cena? Wszędzie indziej jest 11k+, podobno morele nie uznaje gwarancji, robi problemy i potrafi wysłać używany sprzęt jako nowy, trochę się boję więc zapytam. A może tak tanio bo to komp z używanych części? ¯\\(ツ)/¯

ps. I nie, chcę składaka na 10x0%. Tyle gotóweczki to ja nie mam żeby sobie kupić części osobno bo złożyć potrafię choć dość dawno tego nie robiłem. ( ͡° ͜ʖ ͡°)
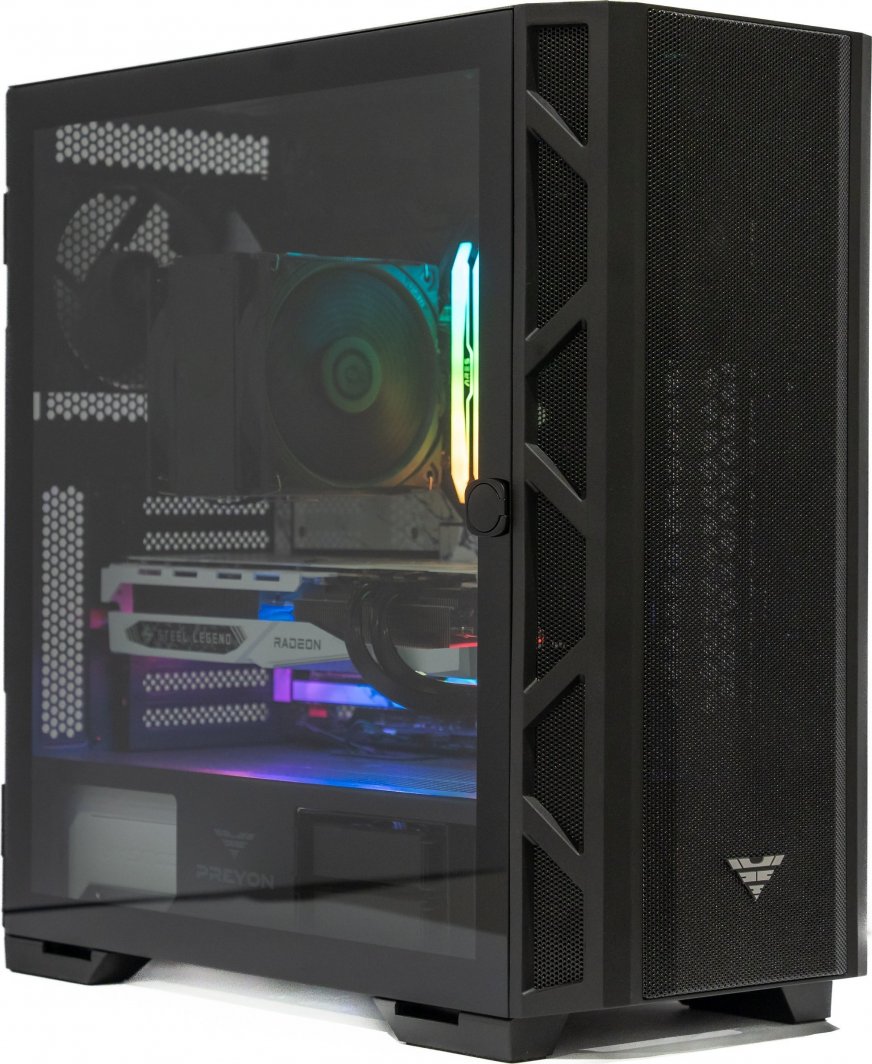

   

https://www.morele.net/komputer-preyon-nest-pro-800-ryzen-7-7800x3d-32-gb-rtx-4080-super-512-gb-m-2-pcie-8992878/

Autorytet0piorunów

>@gawafe1241 podobno morele nie uznaje gwarancji, robi problemy i potrafi wysłać używany sprzęt jako nowy
Jak kiedyś zamawiałem procesor to dostałem go w ewidentnie otwieranym opakowaniu i w dodatku był uwalony pastą ¯\\(ツ)/¯
Z drugiej strony jak kiedyś zamawiałem cztery monitory a przysłali mi cztery odkurzacze to uznali reklamacje.
Mieszane uczucia :confused:

Pokaż więcej komentarzy (11)

Fenomen

w Hydepark

1piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.05.05.md

Fun with Kubernetes Authorization Auditing - multiple authz plugins - https://raesene.github.io/blog/2024/04/22/Fun-with-Kubernetes-Authz/
Reverse Engineering Protobuf Definitions From Compiled Binaries - https://arkadiyt.com/2024/03/03/reverse-engineering-protobuf-definitiions-from-compiled-binaries/
Exploiting the NT Kernel in 24H2: New Bugs in Old Code & Side Channels Against KASLR - https://exploits.forsale/24h2-nt-exploit/
Hello: I’m your ADCS server and I want to authenticate against you - https://decoder.cloud/2024/02/26/hello-im-your-adcs-server-and-i-want-to-authenticate-against-you/
5 reasons to strive for better disclosure processes - https://blog.trailofbits.com/2024/04/15/5-reasons-to-strive-for-better-disclosure-processes/

Osobistość

w Hydepark

50piorunów

W 2023 r. boty wygenerowały 49,6% całego ruchu internetowego na świecie, no kto by pomyślał, teoria martwego internetu psia mać! ( ͡° ͜ʖ ͡°)

https://www.independent.co.uk/tech/dead-internet-web-bots-humans-b2530324.html


Kosmonauta2piorunów

@gawafe1241 Będą generować coraz więcej. No stety lub niestety. Widziałeś Jezusa z butelek od tego czarnoskórego chłopca z Afryki? To jest uncanny valley. Ja nie mogę na to patrzeć, zwyczajnie włącza mi się jakiś taki strach.

Gruba ryba3piorunów

@gawafe1241 ze strony autorów badania;

Automated traffic is costing organizations billions (USD) annually due to attacks on websites, APIs, and applications.

Więc mało to ma wspólnego z tworzeniem treści czy udawaniem ludzi. Bardziej wygląda na liczenie ile bajtów przesłano w wyniku zapytań od automatów. A tych będzie coraz więcej choćby dlatego, że programowanie jest coraz łatwiejsze i np. napisanie scrapera to kwestia weekendu dla totalnego laika. No i script kiddies DoSujący serwer Minecraft kolegi też się do tego ruchu zalicza.

Pokaż więcej komentarzy (7)

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.05.03.md

How 18-Year-Old Me Discovered a VirtualBox VM Escape Vulnerability - https://j0nathanj.github.io/Dusting-off-the-VM-Escape
A Deep dive into (implicit) Thread Local Storage - https://chao-tic.github.io/blog/2018/12/25/tls
Shellcode: Data Masking - https://modexp.wordpress.com/2022/07/31/shellcode-data-masking/
ASLRn’t: How memory alignment broke library ASLR - https://zolutal.github.io/aslrnt/
DJI Mavic 3 Drone Research Part 1: Firmware Analysis - https://www.nozominetworks.com/blog/dji-mavic-3-drone-research-part-1-firmware-analysis

Gruba ryba

w Hydepark

64piorunów

Chiny właśnie zainstalowały rootkity na 150 milionach komputerów

Jest sobie taka firemka, nazywa się Riot Games. Właścicielem Riot Games jest Tencent - chińska firma, ściśle nadzorowana przez chińskie władze. Sztandarowym produktem Riot Games jest League of Legends (tzw. LOL) - popularna gra MMORPG. Najnowsza aktualizacja LOL’a wprowadza_Vanguard_ -

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.05.01.md

Mind the Patch Gap: Exploiting an io_uring Vulnerability in Ubuntu - https://blog.exodusintel.com/2024/03/27/mind-the-patch-gap-exploiting-an-io_uring-vulnerability-in-ubuntu/
Protecting the Phoenix: Unveiling Critical Vulnerabilities in Phoenix Contact HMI – Part 1 - https://www.nozominetworks.com/blog/14-vulnerabilities-discovered-in-phoenix-contact-hmis
Bypassing EDRs With EDR-Preloading - https://malwaretech.com/2024/02/bypassing-edrs-with-edr-preload.html
Your NVMe Had Been Syz’ed: Fuzzing NVMe-oF/TCP Driver for Linux with Syzkaller - https://www.cyberark.com/resources/threat-research-blog/your-nvme-had-been-syzed-fuzzing-nvme-of-tcp-driver-for-linux-with-syzkaller
Nightmare: One Byte to ROP // Deep Dive Edition - https://hackmd.io/@pepsipu/ry-SK44pt?s=09

Fenomen

w Hydepark

1piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.04.29.md

Docker Security – Step-by-Step Hardening (Docker Hardening) - https://reynardsec.com/en/docker-platform-security-step-by-step-hardening/
Extracting Secure Onboard Communication (SecOC) keys from a 2021 Toyota RAV4 Prime - https://icanhack.nl/blog/secoc-key-extraction/
Awaiting the Awaitables - Building the AwaitFuscator - https://blog.washi.dev/posts/awaitfuscator/
The Hunt for Initial Access - https://www.blackhillsinfosec.com/rogue-rdp-revisiting-initial-access-methods/
Lateral Movement – NTLM Relay Attacks - https://juggernaut-sec.com/ntlm-relay-attacks/

Lider1piorunów

To weaponizing RDP brzmi fajnie póki nie jesteś w korpo, gdzie zhardenowane jest wszystko tak, że by design nawet jako zautentykowany user jesteś wrogiem. Wtedy na twój wniosek jakaś aplikacja tworzy takie skróty zdalnego połączenia i ich modyfikacja od razu unieważnia możliwość połączenia, bo przy starcie jest weryfikowana. :upside_down_face: Ale za artykuł o dockerze łap pioruna :smiley:

Fenomen

w Programowanie

1piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.04.27.md

Rooting the FiiO M6 - Part 1 - Using the "World's Worst Fuzzer" To Find A Kernel Bug - https://stigward.github.io/posts/fiio-m6-kernel-bug/
A Look Into LockBit – PART 1 - https://research.kudelskisecurity.com/2024/04/22/look-a-bit-into-lockbit-part-1/
The only PowerShell Command you will ever need to find out who did what in Active Directory - https://evotec.pl/the-only-powershell-command-you-will-ever-need-to-find-out-who-did-what-in-active-directory/
MXNet Unsafe Pointer Usage - https://blog.huntr.com/mxnet-unsafe-pointer-usage
There’s A Hole In Your SoC: Glitching The MediaTek BootROM - https://research.nccgroup.com/2020/10/15/theres-a-hole-in-your-soc-glitching-the-mediatek-bootrom/

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.04.25.md

Google Chrome V8 CVE-2024-0517 Out-of-Bounds Write Code Execution - https://blog.exodusintel.com/2024/01/19/google-chrome-v8-cve-2024-0517-out-of-bounds-write-code-execution/
Increase your stealth capabilities - part 1 - https://sokarepo.github.io/redteam/2024/01/04/increase-your-stealth-capabilities-part1.html
Tool to find common vulnerabilities in cryptographic public keys - https://github.com/badkeys/badkeys
Advanced CyberChef Techniques for Configuration Extraction - Detailed Walkthrough and Examples - https://www.embeeresearch.io/advanced-cyberchef-operations-netsupport/
The SNES Cartridge, Briefly Explained - https://mousebitelabs.com/2019/05/18/custom-pcb-explanation/

Kompan

w Hydepark

4piorunów

Hej, mam wrażenie, że logowanie poprzez mObywatel nie działa- co najmniej od piątku. W skrócie na stronie https://login.mobywatel.gov.pl powinien wygenerować się kod QR, który następnie skanujecie w aplikacji mObywatel. Czy możecie mi potwierdzić, że kod QR graficzny na tej stronie się Wam wyświetla poprawnie- czyli pokazuje się prostokąt z kropkami (nie jak w załączniku), lub w wersji mobilnej możecie skopiować kod, następnie go wkleić gdzieś i kod nie ma wartości NULL? Niestety prawdopodobnie jak widzicie to się nie dzieje, przeglądarka dostaje kod http 401 zanim się jeszcze zalogujemy. ( ͡° ͜ʖ ͡°) Pytałem paru innych znajomych, mają ten sam problem, sam również to testowałem z łącza mobilnego i stałego na wielu przeglądarkach, z trybu incognito. Nadal nie działa.
Dzwoniłem na helpdesk dwa razy- za każdym razem po drugiej stronie telefonu ktoś z helpa mówi, że mu działa XD jak poprosiłem chłopaka, by sprawdził na łączu mobilnym z telefonu to raz, że nie potrafił wymusić pełnej wersji, to mi powiedział, że ma ajfona i mu po wymuszeniu wersji pełnej wyświetla się Whitelabel error page i to wina telefonu. XD 
Założyłem ticket, obecnie dostałem odpowiedź, bym wyczyścił cookiesy- więc znowu podejrzewają, że problem jest u mnie lokalnie mimo dodania, że problem pojawia się u większej ilości osób. Cookiesy wyczyszczone, problem jest nadal.
inb4 w stopce jest link odnośnie deklaracji dostępności i gdzie ją zgłaszać- KPMR, niestety przekierowują mnie dalej na wspomniany helpdesk XD
inb4 oficjalnie ticket założyłem w ich systemie w piątek, dzwoniłem od rana, bo chciałem się zalogować do epodatków- tutaj jest wymieniony ten link https://www.podatki.gov.pl/e-urzad-skarbowy/logowanie-do-e-us/#profil-zaufany jako aplikacja mObywatel.


Gruba ryba0piorunów

401, a próbowałeś się najpierw zalogować, żeby się zalogować? xD

Pokaż więcej komentarzy (6)

Fenomen

w Hydepark

2piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.04.23.md

Learning Async Rust With Entirely Too Many Web Servers - https://ibraheem.ca/posts/too-many-web-servers/
SCCM / MECM LAB - Part 0x1 - Recon and PXE - https://mayfly277.github.io/posts/SCCM-LAB-part0x1/
EvilGophish’s Approach to Advanced Bot Detection with Cloudflare Turnstile - https://fin3ss3g0d.net/index.php/2024/04/08/evilgophishs-approach-to-advanced-bot-detection-with-cloudflare-turnstile/
Let's analyze NOBELIUM APT29 – Part 1 - https://blu3eye.gitbook.io/malware-insight/nobelium
Pentest Diaries: Complete Takeover of Firebase Database in Web Application - https://njmulsqb.github.io/2024/04/19/Complete-Takeover-Firebase.html

Fenomen

w Hydepark

62piorunów

Tak było (° ͜ʖ °)

Ustalmy raz na zawsze: pingwin czy win?


Czego używasz na desktopie/laptopie?

  • Linux18% (138 głosów)
  • Windows65% (507 głosów)
  • MacOS13% (103 głosy)
  • BSD1% (5 głosów)
  • MsDOS3% (26 głosów)

779 głosów

Koneser1piorunów

Oh no, it's this thread again.

A tak serio to odkąd z 8 lat temu kupiłem Macbooka to do "codziennej pracy" (cokolwiek przez to rozumiemy) nie wyobrażam sobie powrotu do Windy. Super przyjemnie się pracuje na systemie, który ma prostą i przemyślaną strukturę plików (w końcu UNIX), ustawienia w jednym miejscu czy jest po prostu estetyczny.

Pokaż więcej komentarzy (53)

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.04.21.md

Attacking JS engines: Fundamentals for understanding memory corruption crashes - https://sidechannel.blog/en/attacking-js-engines/
Reversing UK mobile rail tickets - https://eta.st/2023/01/31/rail-tickets.html
Hardware Hacking to Bypass BIOS Passwords - https://cybercx.co.nz/blog/bypassing-bios-password/
Open RAN: Attacks against mobile operators from the outside in practice - https://penthertz.com/blog/OpenRAN-New-classes-of-attack-against-mobile-operators-from-the-outside.html
A Two-part Saga: Continuing The Journey Of Hacking Malware C2S - Vangelis Stykas - https://www.youtube.com/watch?v=8Vh2skWU4CY

Gruba ryba

w Hydepark

4piorunów

Dla nietechnicznych:
Tak właśnie zaczyna się historia każdego nerda. Potem już prosta droga na Polibudę.
Tak było, nie zmyślam.

https://m.youtube.com/watch?v=GSV5UDaTXDA

OK, starczy na dziś internetu xD

Fanatyk1piorunów

@maly_ludek_lego - kurde - już zapomniałem ile się trzeba przy intalacji Archa nakomendować - no ale człowiek teraz przynajmniej wiem co każda ta komenda znaczy i do czego służy :thinking_face:

Gruba ryba0piorunów

@koszotorobur a ten caly slynny archinstall script nie pomaga czasem sporo? Poza tym jakis kolega tlumaczyl to, ze takiego calkiem ogarnietego archa masz z endeavour OS wiec moze juz nie potrzeba sie bawic.

Pokaż więcej komentarzy (7)

Fenomen

w Hydepark

2piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.04.19.md

Shell We Assemble? - https://redops.at/en/blog/shell-we-assemble-unleashing-x86-inline-assembly-for-shellcode-execution
SteganoAmor campaign: TA558 mass-attacking companies and public institutions all around the world - https://www.ptsecurity.com/ww-en/analytics/pt-esc-threat-intelligence/steganoamor-campaign-ta558-mass-attacking-companies-and-public-institutions-all-around-the-world/
Learning Async Rust With Entirely Too Many Web Servers - https://ibraheem.ca/posts/too-many-web-servers/
Satellite Hacking Demystified - https://redteamrecipe.com/satellite-hacking-demystified
IBM QRadar - When The Attacker Controls Your Security Stack (CVE-2022-26377) - https://labs.watchtowr.com/ibm-qradar-when-the-attacker-controls-your-security-stack/

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.04.17.md

Inspecting the Residual Attack Surface of Cross-privilege Spectre v2 https://www.vusec.net/projects/native-bhi/
A Technical Deep Dive: Comparing Anti-Cheat Bypass and EDR Bypass  https://whiteknightlabs.com/2024/02/09/a-technical-deep-dive-comparing-anti-cheat-bypass-and-edr-bypass
Hardware Hacking 101: Identifying and Dumping eMMC Flash https://riverloopsecurity.com/blog/2020/03/hw-101-emmc/
Analysis of VxWorks Boot Process and Overflow Testing https://paper.seebug.org/3147/
Hakluke: Creating the perfect bug bounty automation https://labs.detectify.com/ethical-hacking/hakluke-creating-the-perfect-bug-bounty-automation/

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2024.04.15.md

Technical analysis of ransomware Crypt888 - https://www.stormshield.com/news/technical-analysis-of-ransomware-crypt888
0x02a: CVE-2020-16040 ANALYSIS & EXPLOITATION - https://homecrew.dev/posts/cve-2020-16040
IBM QRadar - When The Attacker Controls Your Security Stack (CVE-2022-26377) - https://labs.watchtowr.com/ibm-qradar-when-the-attacker-controls-your-security-stack/
A few notes on AWS Nitro Enclaves: Images and attestation - https://blog.trailofbits.com/2024/02/16/a-few-notes-on-aws-nitro-enclaves-images-and-attestation/
Exploring Hell's Gate - https://redops.at/en/blog/exploring-hells-gate

Zawodowiec

w Programowanie

6piorunów

Wzorzec projektowy Kompozyt - devszczepaniak.pl

Wzorzec projektowy Kompozyt przydaje się w aplikacjach, gdzie wykorzystywane są struktury drzewiaste. W podlinkowanym artykule dowiesz się, z czego składa się Kompozyt oraz pokażę Ci przykład prostej aplikacji implementującej go. #programowanie #informatyka #programista15k