Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#informatyka

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.03.07.md

Self-XSS in Facebook payments flow leads to Instagram and Facebook account takeovers - https://ysamm.com/uncategorized/2025/01/15/self-xss-facebook-payments.html

TP-Link ER605 DDNS Pre-Auth RCE: Chaining CVE-2024-5242, CVE-2024-5243, CVE-2024-5244 - https://oobs.io/posts/er605-1day-exploit/

The Shady World of IP Leasing - https://acid.vegas/blog/the-shady-world-of-ip-leasing/

A Race Within A Race: Exploiting CVE-2025-38617 in Linux Packet Sockets - https://blog.calif.io/p/a-race-within-a-race-exploiting-cve

Avira: Deserialize, Delete and Escalate - The Proper Way to Use an AV - https://blog.quarkslab.com/avira-deserialize-delete-and-escalate-the-proper-way-to-use-an-av.html
Mocarz

w Technologia

8piorunów

Chat GPT 5.4 | możliwości, funkcje i zastosowania AI

:robot_face: Możliwości modelu GPT-5.4 i natywna obsługa komputera Firma OpenAI ogłosiła wprowadzenie nowej funkcjonalności o nazwie „Computer Use”. Wdrożenie to oznacza, że model GPT-5.4 zyskał możliwość operowania poza oknem przeglądarki internetowej. Po nadaniu odpowiednich

Zawodowiec

w Programowanie

8piorunów

Kolejność wiadomości w systemach rozproszonych - devszczepaniak.pl

Problem kolejności przetwarzania wiadomości to obok exactly-once delivery jedno z największych wyzwań systemów rozproszonych. Już sama detekcja problemu bywa skomplikowana, nie mówiąc o jego rozwiązaniu.\ \ W najnowszym artykule na blogu pokazuję, na jakie problemy związane z

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.03.05.md

CVE-2025-8556 - Cryptographic Issues in Cloudflare’s CIRCL FourQ Implementation - https://www.botanica.software/blog/cryptographic-issues-in-cloudflares-circl-fourq-implementation

Windows ARM64 Internals: Deconstructing Pointer Authentication - https://www.originhq.com/blog/windows-arm64-internals-deconstructing-pointer-authentication

Sniffing established BLE connections with HackRF One - https://blog.lexfo.fr/sniffing-ble-sdr.html

hackerbot-claw: An AI-Powered Bot Actively Exploiting GitHub Actions - Microsoft, DataDog, and CNCF Projects Hit So Far - https://www.stepsecurity.io/blog/hackerbot-claw-github-actions-exploitation

Vectored Exception Handling Squared - https://fluxsec.red/vectored-exception-handling-squared-rust

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.03.03.md

When NAS Vendors Forget How TLS Works - https://www.interruptlabs.co.uk/articles/when-nas-vendors-forget-how-tls-works

TP-Link Tapo C200: Hardcoded Keys - https://www.evilsocket.net/2025/12/18/TP-Link-Tapo-C200-Hardcoded-Keys-Buffer-Overflows-and-Privacy-in-the-Era-of-AI-Assisted-Reverse-Engineering/

Pentesting Next.js Server Actions - https://www.adversis.io/blogs/pentesting-next-js-server-actions

From DDS Packets to Robot Shells: - https://boschko.ca/unitree-go2-rce/

Pwning Claude Code in 8 Different Ways - https://flatt.tech/research/posts/pwning-claude-code-in-8-different-ways/

Fenomen

w Hydepark

1piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.03.01.md

Bypassing Apache FOP Postscript Escaping to reach GhostScript - https://offsec.almond.consulting/bypassing-apache-fop-escaping-to-reach-ghostscript.html

The "Ghost" in the Annotations - https://defensendepth.substack.com/p/the-ghost-in-the-annotations

Spring Boot Actuator - Using misconfigurations to your advantage: paths, bypasses, techniques - https://www.dsecured.com/en/articles/spring-boot-actuator-using-misconfig-to-your-advantage-paths-bypasses-techniques

Datr cookie theft and AI leads to Facebook account takeover via trusted device recovery - https://ysamm.com/uncategorized/2025/01/15/steal-dtsg-cookie.html

The Forgotten Bug: How a Node.js Core Design Flaw Enables HTTP Request Splitting - https://r3verii.github.io/cve/2026/02/27/nodejs-toctou.html

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.28.md

HonoJS JWT/JWKS Algorithm Confusion - https://devansh.bearblog.dev/honojs/

Desktop Window Manager Array Out Of Bounds LPE - https://ssd-disclosure.com/desktop-window-manager-array-out-of-bounds-lpe/

The security paradox of local LLMs - https://quesma.com/blog/local-llms-security-paradox/

TARmageddon (CVE-2025-62518) - https://edera.dev/stories/tarmageddon

Operation MacroMaze: new APT28 campaign using basic tooling and legit infrastructure - https://lab52.io/blog/operation-macromaze-new-apt28-campaign-using-basic-tooling-and-legit-infrastructure/

Mocarz

w Dyskusje

8piorunów

No to wjechało synology 225+ z 12gb ram i 18tb w raid1.

Tanie to nie było ale fotki z googla już się pobierają a z telefonu się synchronizują. I 5 tb filmów do domowego kekfliksa już siedzą :smiley:

A jeszcze tyyyle pomysłów mam na to

back to the pirate

Gruba ryba1piorunów

@EvilDick ja uzywam od 3 miechow ugreen i tez chwale sobie mozliwosc trzymania fotosow na chacie

Pokaż więcej komentarzy (8)

GURU

w Hydepark

15piorunów

Pokaż więcej komentarzy (13)

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.26.md

LockBit Returns — and It Already Has Victims - https://blog.checkpoint.com/research/lockbit-returns-and-it-already-has-victims/

ARM64 Reversing and Exploitation Part 3 - A Simple ROP Chain | 8kSec Blogs - https://8ksec.io/arm64-reversing-and-exploitation-part-3-a-simple-rop-chain/

pyLDAPGui - How It was Born - https://blog.zsec.uk/pyldapgui/

Leveraging Machine Learning to Enhance Acoustic Eavesdropping Attacks (Part 1 of 4) - https://cc-sw.com/leveraging-machine-learning-to-enhance-acoustic-eavesdropping-attacks-part-1-of-4/

Unlocking free WiFi on British Airways - https://saxrag.com/tech/reversing/2025/06/01/BAWiFi.html

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.24.md

Modding And Distributing Mobile Apps with Frida - https://pit.bearblog.dev/modding-and-distributing-mobile-apps-with-frida/

Achieving remote code execution in LangSmith Playground using unsafe template formatting - https://lab.ctbb.show/research/langsmith-unsafe-formatting-to-rce

Windows User Mode Exploit Development: Part 1 - https://memn0ps.github.io/windows-user-mode-exploit-development-part-1/

Singularity: Deep Dive into a Modern Stealth Linux Kernel Rootkit - https://blog.kyntra.io/Singularity-A-final-boss-linux-kernel-rootkit

Drone Hacking Part 1: Dumping Firmware and Bruteforcing ECC - https://neodyme.io/en/blog/drone_hacking_part_1/#intro

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.22.md

Hacking Furbo - A Hardware Research Project – Part 2: Mobile and P2P Exploits - https://www.softwaresecured.com/post/hacking-furbo-a-hardware-research-project-part-2-mobile-and-p2p-exploits

PureVPN IPv6 leak - https://anagogistis.com/posts/purevpn-ipv6-leak/

Why nested deserialization is STILL harmful – Magento RCE (CVE-2025-54236) - https://slcyber.io/research-center/why-nested-deserialization-is-still-harmful-magento-rce-cve-2025-54236/

Casting a Net(ty) for Bugs, and Catching a Big One (CVE-2025-59419) - https://depthfirst.com/post/casting-a-net-ty-for-bugs-and-catching-a-big-one-cve-2025-59419

Critical Account Takeover via Unauthenticated API Key Creation in better-auth (CVE-2025-61928) - https://zeropath.com/blog/breaking-authentication-unauthenticated-api-key-creation-in-better-auth-cve-2025-61928

Fenomen

w Hydepark

7piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.20.md

Reversing a Microsoft‑Signed Rootkit: The Netfilter Driver - https://splintersfury.github.io/mal_blog/post/netfilter_driver/

Pwning Supercomputers - A 20yo vulnerability in Munge - https://blog.lexfo.fr/munge-heap-buffer-overflow.html

AI System Intrusion Methodology: Attacking Machine Learning End-to-End, from Source to Service - https://aet1us.github.io/article_ia_en

CVE-2025-8078: Remote Code Execution via CLI Command Injection https://rainpwn.blog/blog/cve-2025-8078/

Clang Hardening Cheat Sheet - Ten Years Later - https://blog.quarkslab.com/clang-hardening-cheat-sheet-ten-years-later.html

Gruba ryba

w Hydepark

11piorunów

Implementacja NIS2 w postaci nowelizacji ustawy KSC podpisana przez prezydenta!

Jeśli zarządzasz siecią komputerową w firmie, dostajesz worek obowiązków w pakiecie.

Szczegóły w skrócie u Niebezpiecznika.

https://niebezpiecznik.pl/post/najwazniejsza-dla-cyberbezpieczenstwa-ustawa-wdrazajaca-nis2-czeka-na-podpis-prezydenta/

GURU

w Hydepark

24piorunów

Hydrozagadka.😁

Co się stanie, jak na starym* kompie z win10 odpalimy, z parametrem: /product server, instalację win11?

*starym -czytaj bez TPM i prockiem gen<10

Pokaż więcej komentarzy (21)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.18.md

ElysiaJS Cookie Signature Validation Bypass - https://devansh.bearblog.dev/elysiajs/

Endpoint Evasion Techniques (2020–2025): The Evolution of Attacks Bypassing EDR - https://windshock.github.io/en/post/2025-05-28-endpoint-security-evasion-techniques-20202025/

You name it, VMware elevates it (CVE-2025-41244) - https://blog.nviso.eu/2025/09/29/you-name-it-vmware-elevates-it-cve-2025-41244/

Large-Scale Attack Targeting Macs via GitHub Pages Impersonating Companies to Attempt to Deliver Stealer Malware - https://blog.lastpass.com/posts/attack-targeting-macs-via-github-pages

Abusing Microsoft Warbird for Shellcode Execution - https://cirosec.de/en/news/abusing-microsoft-warbird-for-shellcode-execution/

GURU

w Wiadomości Świat

14piorunów

Korea Północna infiltruje amerykańskie firmy, by wzmacniać program nuklearny

Setki północnokoreańskich cyberoperatorów, podszywając się pod zagranicznych specjalistów IT, zdobywa zdalne posady w amerykańskich firmach. Zarobione w ten sposób miliony dolarów trafiają do reżimu Kim Dzong Una, wspierając rozwój broni jądrowej. Kulisy tego procederu ujawnia były

GURU

w Hydepark

13piorunów

Pieprzony Luxmed i ich zjebany system.

Kiedyś mogłeś wyszukiwać terminy wizyt do miesiąca do przodu.
Potem chujki ograniczyli do 2 tygodni.
A teraz tylko 8 dni. W d⁎⁎ę sobie 8 dni wsadźcie.

W dodatku coś jest kompletnie spierdolone:

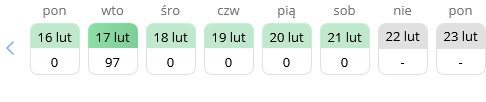
Wczoraj mi pokazywał Kilkanaście wolnych terminów, ale tylko w poniedziałek, pozostałe 7 dni - zero. Dziwne.
Rano pokazywał mi w ogóle brak terminów przez najbliższe 8 dni - no bywa.
Potem 2 wolne ale tylko w poniedziałek.
A teraz j⁎⁎⁎ny pokazuje mi 97 wolnych terminów we wtorek - w pozostałe dni zero.
No k⁎⁎wa żarty jakieś.

Nie wierzę żeby nikt tego buga nie zgłaszał do ich działu IT, czy kto im tam to ogarnia.


Żeby było śmieszniej, żona mówi że jak zadzwonię na infolinię, to oni tam mają dostęp do dużo dłuższych terminów, 2 tyg. albo więcej. Nie dla brudnych gojów to, to dla pracowników!

Bleargh.

Fenomen3piorunów

Ach ta opieka, taka piękna. A szczęście stary ma z pracy kartę ,,szach i k⁎⁎wa mat" gwarancja terminu bo inaczej nic tylko się leczyć 🤷

Gruba ryba4piorunów

@Opornik Luxmed i Medicover to chyba obecnie najgorsze opieki.

Ja z mojej jestem bardzo zadowolony, np termin do ortopedy miałem z dnia na dzień.

Pokaż więcej komentarzy (14)

Fenomen

w Hydepark

2piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.16.md

General Graboids: Worms and Remote Code Execution in Command & Conquer - https://www.atredis.com/blog/2026/1/26/generals

Azure Attack Paths - https://cloudbrothers.info/en/azure-attack-paths/

CVE-2025-9133: Configuration Exposure via Authorization Bypass - https://rainpwn.blog/blog/cve-2025-9133/

The MCP Security Tool You Probably Need - MCP Snitch - https://www.adversis.io/blogs/the-mcp-security-tool-you-probably-need---mcp-snitch

Carbonara: The MediaTek exploit nobody served - https://itssho.my/blog/article/serving-carbonara