


gawafe1241Osobistość
2piorunówJakieś AI do zwalenia konia? ( ͡° ͜ʖ ͡°) Bo ChatGPT płaku płaku regulamin, erotyka nein...
 hellgihadAutorytet2piorunów
@gawafe1241 Ty żyjesz?! A po co Ci AI, w Polsce jeszcze chyba nie blokują porno 😛

gawafe1241Osobistość
2piorunówJakieś AI do zwalenia konia? ( ͡° ͜ʖ ͡°) Bo ChatGPT płaku płaku regulamin, erotyka nein...
hellgihadAutorytet2piorunów@gawafe1241 Ty żyjesz?! A po co Ci AI, w Polsce jeszcze chyba nie blokują porno 😛
qarminTwórca
6piorunówMam problem z jedną stroną "czkawka .com", która zdaje się sugerować, że jest oficjalną stroną mojej aplikacji - Czkawki, mimo że nie jest.
Część z użytkowników aplikacji zgłaszała informacje że strona zawiera niepoprawne informacje(typu pliki binarne windows msi - ja udostępniam tylko zipy/exe), po tych zgłoszeniach dodałem do readme czytelną informację, że mój projekt nie ma żadnej oficjalnej strony internetowej. Zauważyłem też że na dole strony pojawiła się notka "Not affiliated with czkawka. This is an independent site providing documentation, guides and links to the official project repositories. For official releases visit GitHub" - jednak jest to informacja dopiero w stopce i większość użytkowników nawet tego nie przeczyta.
Mimo to, że zawierała niepoprawne wiadomości, nie przeszkadzała mi ona zbytnio. Niepokojące jednak było to, że linki do aplikacji kierowały do plików binarnych na serwerze, zamiast bezpośrednio do releasów githubowych.
To też bardzo dziwne, że ktoś zadał sobie trud, by bezinteresownie stworzyć taką stronę i opłacać domenę, bez żadnego kontaktu ze mną.
Ostatnio kilkoro z użytkowników zgłosiło, że przy próbie pobrania z tej strony plików, strona próbowała im opchnąć jakieś pliki malware(sam tego nie doświadczyłem, więc nie mam 100% pewności).
Pozgłaszałem stronę do Google Safe Browsing i Microsoftowego odpowiednika, jednak nic się nie zmieniło.
Kojarzycie jakieś metody jak się pozbyć takiej "podszywającej" i niebezpiecznej strony?
Co gorsza ona pozycjonuje się lepiej niż projekt githubowy, przez użytkownicy bez problemu wpadać w jej objęcia
#informatyka
 LondoMollariFanatyk0piorunów
@qarmin Niestety, jeśli nie robią nic nielegalnego (typu oczywisty malware wpakowywane do instalatorów), to nic z tym nie zrobisz.
Zaczynając tego typu projekt trzeba kupić domenę - innego sposobu nie ma. Jeśli masz kontrolę nad aktualizacjami aplikacji, możesz najwyżej w swojej apce pokazać jakiś banner z ostrzeżeniem, informujący że nie masz nic wspólnego z tamtą stroną, i żeby jej nie używać.

konik_polanowyFenomen
5piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.29.md
The Story of a Perfect Exploit Chain: Six Bugs That Looked Harmless Until They Became Pre-Auth RCE in a Security Appliance - https://mehmetince.net/the-story-of-a-perfect-exploit-chain-six-bugs-that-looked-harmless-until-they-became-pre-auth-rce-in-a-security-appliance/
Ticket to Shell: Exploiting PHP Filters and CNEXT in osTicket (CVE-2026-22200) - https://horizon3.ai/attack-research/attack-blogs/ticket-to-shell-exploiting-php-filters-and-cnext-in-osticket-cve-2026-22200/
The new recon technique nobody thought about - https://blog.profundis.io/blog/favicon-similarity-search/
Developing An AI Vishing Model For £37.49 - https://http418infosec.com/developing-an-ai-vishing-model-for-37-49
NT OS Kernel Information Disclosure Vulnerability – CVE-2025-53136 - https://www.crowdfense.com/nt-os-kernel-information-disclosure-vulnerability-cve-2025-53136/

elszczepanoZawodowiec
6piorunówCytując klasyka — gratis to uczciwa cena. Prowadzenie mailingu za 0 zł w obecnych czasach możliwe jest tylko dla naprawdę małych list i wiąże się ze znacznymi ograniczeniami. Nie oznacza to jednak, że jesteśmy skazani na usługi kosztujące setki złotych miesięcznie. Przy odrobinie

konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.27.md
COMmand & Evade: Turla's Kazuar v3 Loader - https://r136a1.dev/2026/01/14/command-and-evade-turlas-kazuar-v3-loader/
Fine-grained HTTP filtering for Claude Code - https://ammar.io/blog/httpjail
Reverse Engineering Pokémon GO - https://sylvie.fyi/posts/pogo-re/
Zyxel Router Vulnerability Research - https://watchfulip.github.io/28-12-25/zyxel.html
how to hack discord, vercel and more with one easy trick - https://kibty.town/blog/mintlify/
DungeonFighterKoneser
14piorunówMoże pora dbać o swoj sprzęt, kupować raspberry pi w większej ilości, a najlepiej, zrobić rewolucję przeciwko techno feudałom, którzy w odbieraniu własności posuwają się jeszcze bezczelniej od komunistów? #technologia #informatyka #bezos #amazon #hardware

konik_polanowyFenomen
5piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.25.md
Cloudflare Zero-day: Accessing Any Host Globally - https://fearsoff.org/research/cloudflare-acme
React2Shell Exploits on GitHub - https://www.vulncheck.com/blog/react2shell-github
Kerberoasting - https://blog.cryptographyengineering.com/2025/09/10/kerberoasting/
Surfacing the real attack surface: Advances in asset discovery - https://projectdiscovery.io/blog/surfacing-the-real-attack-surface-advances-in-asset-discovery
What came first: the CNAME or the A record? - https://blog.cloudflare.com/cname-a-record-order-dns-standards/
DungeonFighterKoneser
7piorunów#technologia #informatyka #reactos #linux #systemyoperacyjne

konik_polanowyFenomen
7piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.23.md
PDFSIDER Malware - Exploitation of DLL Side-Loading for AV and EDR Evasion - https://www.resecurity.com/blog/article/pdfsider-malware-exploitation-of-dll-side-loading-for-av-and-edr-evasion
Reverse Engineering the Miele Diagnostic Interface - https://medusalix.github.io/posts/miele-interface/
Beacon Object File (BOF) to kill a process by specifying its PID - https://tierzerosecurity.co.nz/2025/09/08/killerPID-BOF.html
iOS/macOS Critical DNG Image Processing Memory Corruption Exploitation - https://pwn.guide/free/hardware/cve202543300
Race Against Time in the Kernel’s Clockwork - https://streypaws.github.io/posts/Race-Against-Time-in-the-Kernel-Clockwork/
 371t3Mocarz0piorunów
@konik_polanowy Dzieki za linki, jeszcze za wypoku patrzylem. jest opcja na to zeby wrzucac te rzeczy na jakis rss?
konik_polanowyFenomen
6piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.21.md
Heap-based buffer overflow in Kernel Streaming WOW Thunk Service Driver – CVE-2025-53149 - https://www.crowdfense.com/cve-2025-53149-windows-ksthunk-heap-overflow/
Unleashing Assembly for Shellcode Execution - https://redops.at/en/blog/shell-we-assemble-unleashing-x86-inline-assembly-for-shellcode-execution
Hacking India’s largest automaker: Tata Motors - https://eaton-works.com/2025/10/28/tata-motors-hack/
Introducing Early Cascade Injection: From Windows Process Creation to Stealthy Injection - https://www.outflank.nl/blog/2024/10/15/introducing-early-cascade-injection-from-windows-process-creation-to-stealthy-injection/
Running code in a PAX Credit Card Payment Machine (part1) - https://lucasteske.dev/2025/09/running-code-in-pax-machines
 AndrzejZupaGruba ryba1piorunów
Ten ostatni przypadek na podobnym diwajsie juz widziałem - zostało to zgłoszone do producenta ten zamiast wypłacić bug-bounty kazał spierdlać i zabronił ingerencji w diwajs pod groźba kary. ( ͡° ͜ʖ ͡°)
DungeonFighterKoneser
2piorunówOstatnio na librewolf wolno się ładowała strona to sobie pobrałem na szybko ungoogled chromium i potem się zorientowałem, że chromium ma wyłaczone adblockery do zainstalowania i trzeba ręcznie z github.
Oby firefox przez głupią politykę nie skończył jak internet explorer, bo inaczej bedziemy skazani na monopol chrome. Aczkolwiek ungoggled chromium to jakaś alternatywa też jest.
 tmgGruba ryba0piorunów
Myślałem że umrę z Firefoxem ale niestety po wielu latach mam już dość. Ta przeglądarka ma potworny mankament z wyciekami pamięci. Wystarczy otworzyć parę zakładek i wcześniej czy później zawiśnie. I nie ważne ile ich jest, czy zamykasz jak nie potrzebujesz czy nie, zawsze kończy się mega zwisem. Czasem potrafi tak spowolnić komputer że nie daje się wejść na zdalny pulpit (co w moim przypadku jest niedopuszczalne). Przechodzę na Brave.
DungeonFighterKoneser
41piorunówZawsze photoshop jest częstym argumentem, że Linux nie jest systemem dla każdego. Dzięki tej opcji argument idzie do kosza #linux #technologia #informatyka


dolchusFenomen
12piorunów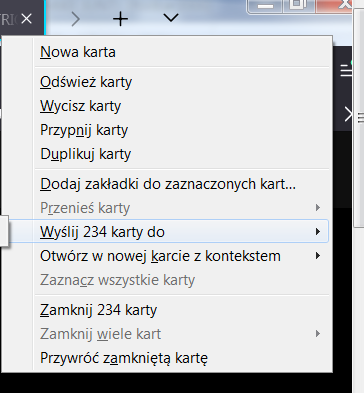
 sireplamaGURU12piorunów
234 zakładek w przeglądarce > wyślij do: @bojowonastawionaowca
 TomoeGruba ryba9piorunów
@dolchus owcen reference
 NiebieskiSzpadelNihilizmuLider2piorunów
@Tomoe a może to multi owcena 🤔
TomoeGruba ryba7piorunów@NiebieskiSzpadelNihilizmu to powinien się nazywać pokojowonastawionybaran ( ͡ʘ ͜ʖ ͡ʘ)
NiebieskiSzpadelNihilizmuLider2piorunów@Tomoe ...to coś jak ojciec rydzyk i matka kurka? xDDDDDDDD
konik_polanowyFenomen
7piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.19.md
Windows ARM64 Internals: Deconstructing Pointer Authentication - https://www.originhq.com/blog/windows-arm64-internals-deconstructing-pointer-authentication
Hiding in Plain Sight: Deconstructing the Multi-Actor DLL Sideloading Campaign abusing ahost.exe - https://www.trellix.com/blogs/research/hiding-in-plain-sight-multi-actor-ahost-exe-attacks/
[CVE-2025-37752] Two Bytes Of Madness: Pwning The Linux Kernel With A 0x0000 Written 262636 Bytes Out-Of-Bounds - https://syst3mfailure.io/two-bytes-of-madness/
Operational Analysis of Ransomware Attack Lifecycle - https://darkatlas.io/blog/operational-analysis-of-ransomware-attack-lifecycle
CodeQL zero to hero part 1: The fundamentals of static analysis for vulnerability research - https://github.blog/developer-skills/github/codeql-zero-to-hero-part-1-the-fundamentals-of-static-analysis-for-vulnerability-research/
DungeonFighterKoneser
3piorunówCzemu hejto blokuje Tora? Raz wszedłem gdy otworzyłem sobie przeglądarkę i patrzę you have been blocked. Nie bawmy się w cenzurowe patologie wykopu.
 Jim_MorrisonGruba ryba0piorunów
To Ty Cygan?
konik_polanowyFenomen
7piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.17.md
Hacking the Nokia Beacon 1 Router: UART, Command Injection, and Password Generation with Qiling - https://spaceraccoon.dev/nokia-beacon-router-uart-command-injection/
Hydroph0bia (CVE-2025-4275) - a fixed SecureBoot bypass for UEFI-compatible firmware based on Insyde H2O, part 3 - https://coderush.me/hydroph0bia-part3/
Building a Corruption-Proof Write-Ahead Log in Go - https://unisondb.io/blog/building-corruption-proof-write-ahead-log-in-go/
Using BMP Polyglots to get RCE - https://sylvie.fyi/posts/hitcon-2025/
Introduction to Deserialization Attacks - https://owlhacku.com/introduction-to-deserialization-attacks/
konik_polanowyFenomen
7piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.15.md
Predator iOS Malware: Building a Surveillance Framework - Part 1 - https://blog.reversesociety.co/blog/2025/predator-ios-malware-surveillance-framework-part-1
Malware Just Got Its Free Passes Back! - https://klezvirus.github.io/posts/Moonwalk-plus-plus/
Bluetooth Headphone Jacking: Full Disclosure of Airoha RACE Vulnerabilities - https://insinuator.net/2025/12/bluetooth-headphone-jacking-full-disclosure-of-airoha-race-vulnerabilities/
Exploiting A Pre-Auth RCE in W3 Total Cache For WordPress (CVE-2025-9501) - https://www.rcesecurity.com/2025/11/exploiting-a-pre-auth-rce-in-w3-total-cache-for-wordpress-cve-2025-9501/
Nation-State Actor’s Arsenal: An In-Depth Look at Lazarus’ ScoringMathTea - https://0x0d4y.blog/arsenal-analysis-of-a-nation-state-actor-an-in-depth-look-at-lazarus-scoringmathtea/
konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.13.md
Inside 0Day Today: Infrastructure, Mirrors, and Exposure Patterns - https://stealthmole-intelligence-hub.blogspot.com/2025/12/inside-0day-today-infrastructure.html
Singularity: Deep Dive into a Modern Stealth Linux Kernel Rootkit - https://blog.kyntra.io/Singularity-A-final-boss-linux-kernel-rootkit
Not To Be Trusted - A Fiasco in Android TEEs - https://nebelwelt.net/blog/2025/1227-fiasco.html
Weaponizing WDAC: Killing the Dreams of EDR - https://beierle.win/2024-12-20-Weaponizing-WDAC-Killing-the-Dreams-of-EDR/
pipetap – a windows named pipe proxy tool - https://sensepost.com/blog/2025/pipetap-a-windows-named-pipe-proxy-tool/
konik_polanowyFenomen
3piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.11.md
The Definitive Guide to Linux Process Injection - https://www.akamai.com/blog/security-research/the-definitive-guide-to-linux-process-injection
sambadc - https://tishina.in/ops/sambadc
Football, Power, and Censorship: How La Liga Broke the Spanish Internet - https://daniel.es/blog/cloudflare-vs-la-liga/
A look at an Android ITW DNG exploit - https://projectzero.google/2025/12/android-itw-dng.html
Using RDP without leaving traces: the MSTSC public mode - https://devolutions.net/blog/2025/03/using-rdp-without-leaving-traces-the-mstsc-public-mode/
DungeonFighterKoneser
82piorunówOd paru miesięcy moi rodzice mają na swoich laptopach linux mint XFCE i skończyły się wołania, bo komputer zamulił, aktualizacje windowsoe coś zepsuły. Nauczyłem rodziców aktualizować na jedno kliknięcie i mam spokój. A wielu pisze, ze linux taki trudny i nawet out of box just works dystrybucje są za trudne.
#technologia #linux #linuxmint #informatyka #windows #systemyoperacyjne
 DKKFenomen1piorunów
Linux nie jest trudny tylko upierdliwy, czasami.
 6502Autorytet1piorunów
@DungeonFighter Zainstalowałem Ubuntu dziadkowi lvl 85 - nie narzeka, a z laptopa korzysta codziennie :grinning: