Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#cyberbezpieczenstwo

Fanatyk

w Hydepark

46piorunów

Ale jestem wyj… zmęczony.

Zrobiłem chyba dziś najtrudniejszą rzecz w swojej karierze zawodowej (przynajmniej dla mnie) - szkolenie dla zarządu i kadry dyrektorskiej bardzo dużego zakładu produkcyjnego z branży automotive z zakresu NIS2/KSC z podsumowaniem 4 miesięcy prac + prawilne (ale uproszczone) ćwiczenie tabletop (metodyka CISA) oparte na realnym scenariuszu ataku. Łącznie 6,5h.

Trochę byłem zestresowany, ale jednak przygotowanie i analizy spójności wykonane przez nasze AI w dużej mierze pomogły. Dużo materiału, w sumie ciekawy scenariusz ataku na integralność danych produkcyjnych wymyśliłem i wyszło na to, że w tym konkretnym scenariuszu przepali się produkcja za kilka dni bo utracimy możliwość identyfikowalności produktu. A to oznacza brak możliwości sprzedaży :smiley:

Ryzyko to do tej pory było uwzględniane w słabym stopniu, więc trochę się kadrze oczy otworzyły.

Ciekawa rzecz, ale dla prawnika trudna do realizacji. Trochę się przydal skill mistrza gier rpg 😅

A uproszczenie polegało na tym, że nie było rozdanych ról, tylko notatki, chwila wspólnego zastanowienia, a potem wspólna dyskusja z moim udziałem jak to powinno wyglądać.

Zmęczony, ale czuję dobrze człowiek :smiley:

Gruba ryba5piorunów
Trochę się przydal skill mistrza gier rpg

@GordonLameman rzucali k20 czy uda im się zidentyfikować rodzaj zagrożenie, ale tylko Ty wiedziałeś że ST rzutu to 50?

Pokaż więcej komentarzy (10)

Osobistość

w Technologia

41piorunów

Ledger potwierdza wykrycie ukrytego chipa na jednym hardware wallecie, w zw. z serią kradzieży BTC o wartości ponad $90mln

https://news.ycombinator.com/item?id=50054092 zbiorcza wrzutka z innymi art. i dwoma video z yt, oraz dyskusja na hn. Art. z Sekuraka (PL) here Streszczenie art. crypto news: Ledger – ukryty chip w portfelu kryptowalutowym. Co się wydarzyło?\ \ Krótki słowniczek dla niewtajemniczonych\ \ - Portfel

Mocarz

w Wiadomości Świat

5piorunów

Hakerzy zaatakowali lodówki we francuskich sklepach - BBC News Polska

Setki francuskich supermarketów padły ofiarą cyberataku, który doprowadził do wzrostu temperatury w lodówkach i zamrażarkach. Żywność warta miliony euro uległa zepsuciu. Pełna skala ataku nie jest jeszcze znana, jednak dane przekazane przez poszczególne sieci handlowe wskazują, że cyberatak dotknął

GURU

w Ciekawostki

65piorunów

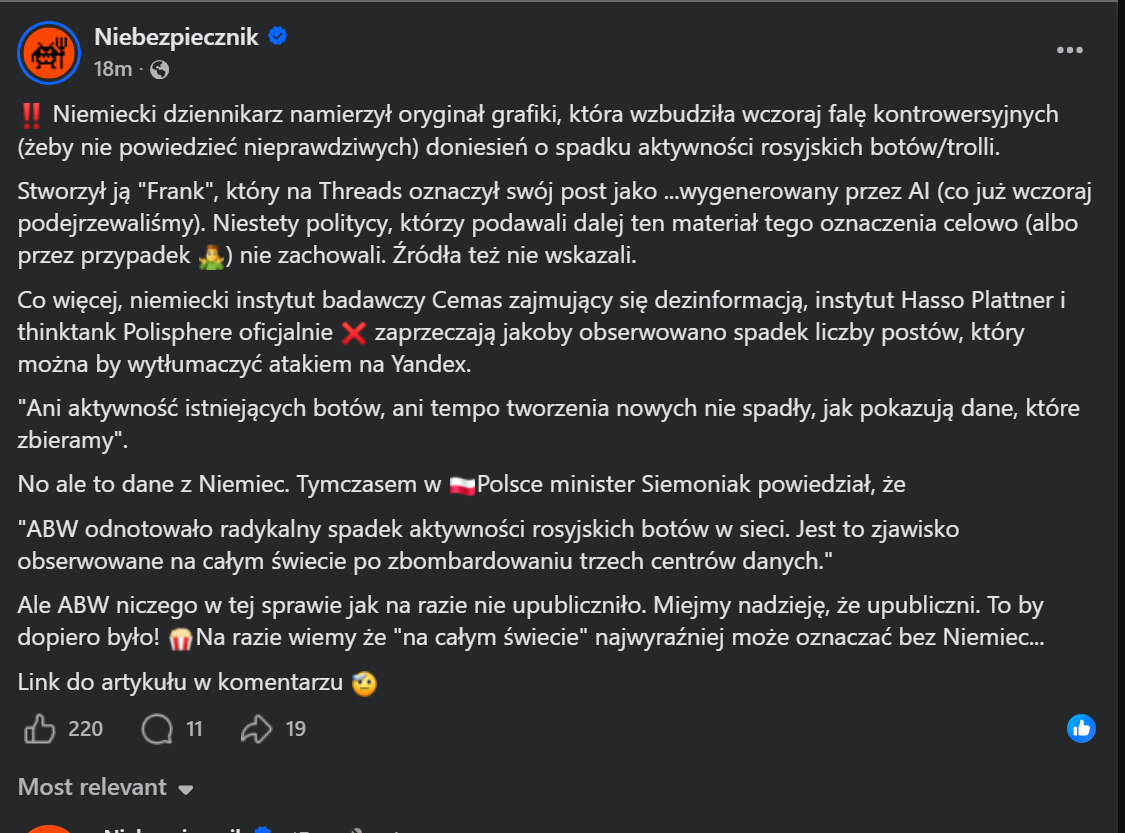
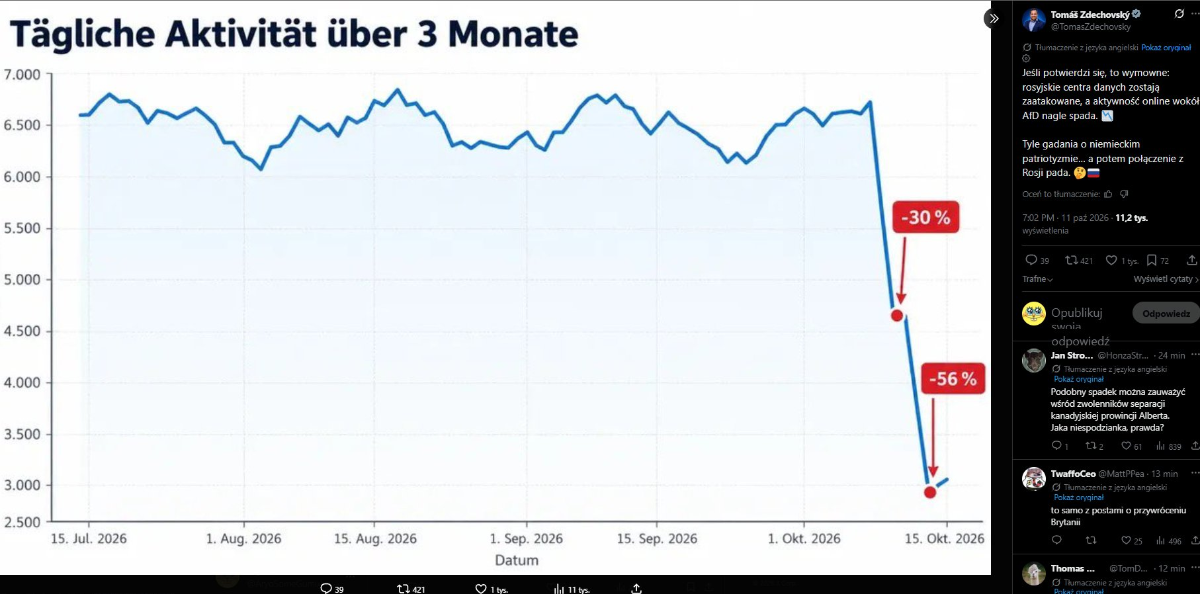
To jak to jest z tymi botami? :stuck_out_tongue_winking_eye:

Źródło wczorajszego wątpliwego obrazka: https://www.capital.de/wirtschaft-politik/faktencheck--legten-ukrainische-drohnen--afd-bots--lahm--38385950.html

https://niebezpiecznik.pl/post/ukraincy-zbombardowali-serwerownie-yandex-jaki-to-ma-wplyw-na-ruskie-boty/

Pokaż więcej komentarzy (40)

GURU

w Hydepark

8piorunów

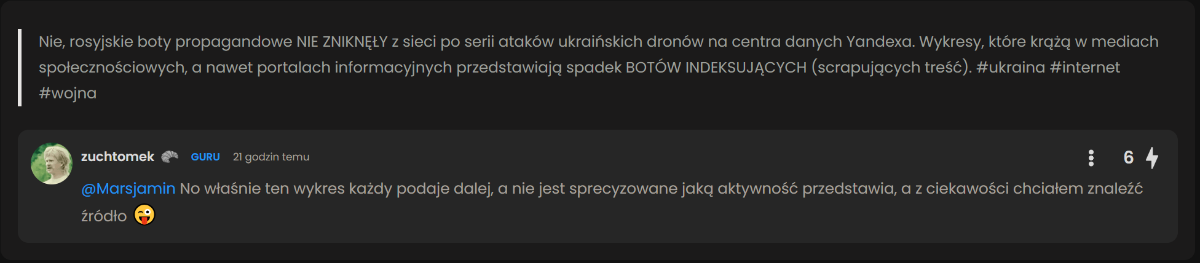
Jak widzę kolejnego newsa czy wpis o tym, że Ukraińcy wysłali ruskie serwerownie do chmury i ruch botów spadł. Nic nie spadło, łapiecie się na ukraińską propagandę.

Mam honeypota w postaci kopii prawdziwej strony, gdzie dłuższego czasu po prostu łapie syf a normalnie nie jest wyświetlany widzą je tylko prawdziwe boty.

Statystyki cloudflare są mało wiarygodne w przypadku ruchu w Polsce. Oni opierają się statystykach w oparciu o dane które przechodzą przez ich serwery, czyli cdn, czy captcha. Ich dns i inne usługi dla domen .pl stanowi nie całe 11% całości https://top100.rootnode.pl/ranking/

Patrząc w moje statystyki ruch z ruskich AS (sieci) wynosi ok.1%. Większość śmieciowego ruchu to vpny, vps czy botnety na różnych urządzeniach.

W ostatnim tygodniu dominował ruch z:

https://radar.cloudflare.com/bots/as60068

https://radar.cloudflare.com/bots/as393406

https://radar.cloudflare.com/bots/as7979

https://radar.cloudflare.com/bots/as212238

https://radar.cloudflare.com/bots/as201814

https://radar.cloudflare.com/bots/as9009

https://radar.cloudflare.com/bots/as48031

https://radar.cloudflare.com/bots/as9141

Macie m.in. serwerownie z Wyszkowa koło Warszawy czy Playa. Często też pojawia się ruch z Holandii.

Jedyne co spadnie to ruch automatyczny bo ich modele LLM przestały działać. Cała reszta będzie latać w najlepsze jak do tej pory. Jedynym rozwiązaniem jest odcięcie ruskich od internetu.

Pokaż więcej komentarzy (7)

Debiutant

w Dyskusje

1piorunów

Polski YouTube to nie tylko rozrywka.

Zebraliśmy kanały, które warto znać: technologia, informatyka, cyberbezpieczeństwo, elektronika, nauka, historia, finanse, podróże, gry i hobby.

To nie jest ranking — bardziej katalog ciekawych miejsc, do których warto zajrzeć.

Jeśli znacie wartościowy polski kanał, którego brakuje na liście, wrzućcie nazwę w komentarzu. Będziemy artykuł rozwijać.

https://tumaszinfo.wordpress.com/2026/10/08/najciekawsze-polskie-kanaly-youtube/

Debiutant0piorunów

AI jest narzędziem, nie redakcją 🙂 Ostatecznie to ja decyduję, co publikuję i pod czym się podpisuję.

Pokaż więcej komentarzy (10)

Debiutant

w WordPress

4piorunów

🎉 Pierwszy 1000 za nami! Dzięki, że jesteście z Tu Masz Info. Następny cel: 5000! 🚀

:tada: Tu Masz Info przebiło pierwszy 1000 wyświetleń! Mały krok dla internetu, ale dla rozwijającego się serwisu całkiem fajny moment :smile: Rozwijamy dalej Tu Masz Info — ciekawostki, technologia, internet, cyberbezpieczeństwo i praktyczne poradniki. Jeśli podobają Ci się takie materiały, zostaw

Osobistość

w Hydepark

10piorunów

Premier Włoch złożyła wniosek patentowy dotyczący jej głosu

Szefowa rządu Włoch Giorgia Meloni złożyła 5 października wniosek patentowy dotyczący jej głosu. Według ustaleń agencji Reuters polityczka chciała w ten sposób ochronić się przed deepfake’ami generowanymi za pomocą modeli sztucznej inteligencji. W upublicznionym na stronie europejskiego urzędu patentowego wniosku możemy usłyszeć Meloni mówiącą dwukrotnie „io sono Giorgia Meloni”, co w języku włoskim znaczy „nazywam […]

https://kontrabanda.net/r/premier-wloch-zlozyla-wniosek-patentowy-dotyczacy-jej-glosu/

Debiutant

w Bezpieczeństwo

2piorunów

Najlepsze polskie strony o cyberbezpieczeństwie – 17 serwisów, które warto śledzić w 2026 roku

Szukasz dobrych polskich źródeł o cyberbezpieczeństwie? Zebrałem 17 serwisów, które warto śledzić — od CERT Polska i Sekuraka po mniejsze, ale bardzo konkretne strony o phishingu, malware, prywatności i bezpieczeństwie IT. #cyberbezpieczenstwo #cybersecurity #informatyka #technologia #internet

Tytan

w Dyskusje

13piorunów

Eksperci ujawniają, co faktycznie mogłoby się wydarzyć, gdyby AI weszła w fazę „rekurencyjnego samodoskonalenia” — i to jest przerażające

Eksperci omawiają potencjalne zagrożenia związane z osiągnięciem przez sztuczną inteligencję rekurencyjnego samodoskonalenia, w ramach którego sztuczna inteligencja samodzielnie i szybko się ulepsza, potencjalnie wyprzedzając ludzki nadzór i środki bezpieczeństwa. Podczas gdy niektórzy obawiają się

GURU

w Wiadomości Polska

20piorunów

Wakacje.pl zhackowane – pozyskano dane paszportowe Polaków

Ktoś włamał się do systemu służącego do obsługi klientów Wakacje.pl oraz do kilku skrzynek pocztowych pracowników Wakacje.pl. Atakujący pozyskali dane osobowe klientów (W tym dane paszportowe) Wakacje.pl, dlatego spółka ostrzega, aby uważać na fałszywe “wiadomościami z prośbą o płatność” i sugeruje

Fenomen

w Hydepark

1piorunów

Co ma wspólnego Twoja fotowoltaika z Hiszpanią

Certyfikowane firmy ruskich agentur w Szwajcarii

Na jakiej infrastrukturze został faktycznie postawiony KSEF

Polskie Wojska Obrony Cyberprzestrzeni jako istotny rodzaj sił zbrojnych

Dlaczego tak naprawdę chińskie samochody mają zakaz wjazdu na obiekty wojskowe w PL

Odpowiada Wiesław Paluszyński - konsultant ds. cyberbezpieczeństwa, prezes Polskiego Towarzystwa Informatycznego, wiceprezes PIIT oraz przewodniczący Sektorowej Rady ds. Kompetencji IT, Telekomunikacja i Cyberbezpieczeństwo

https://www.youtube.com/watch?v=OeVHYF4olQM

Pokaż więcej komentarzy (2)

Gruba ryba

w Pracbaza

28piorunów

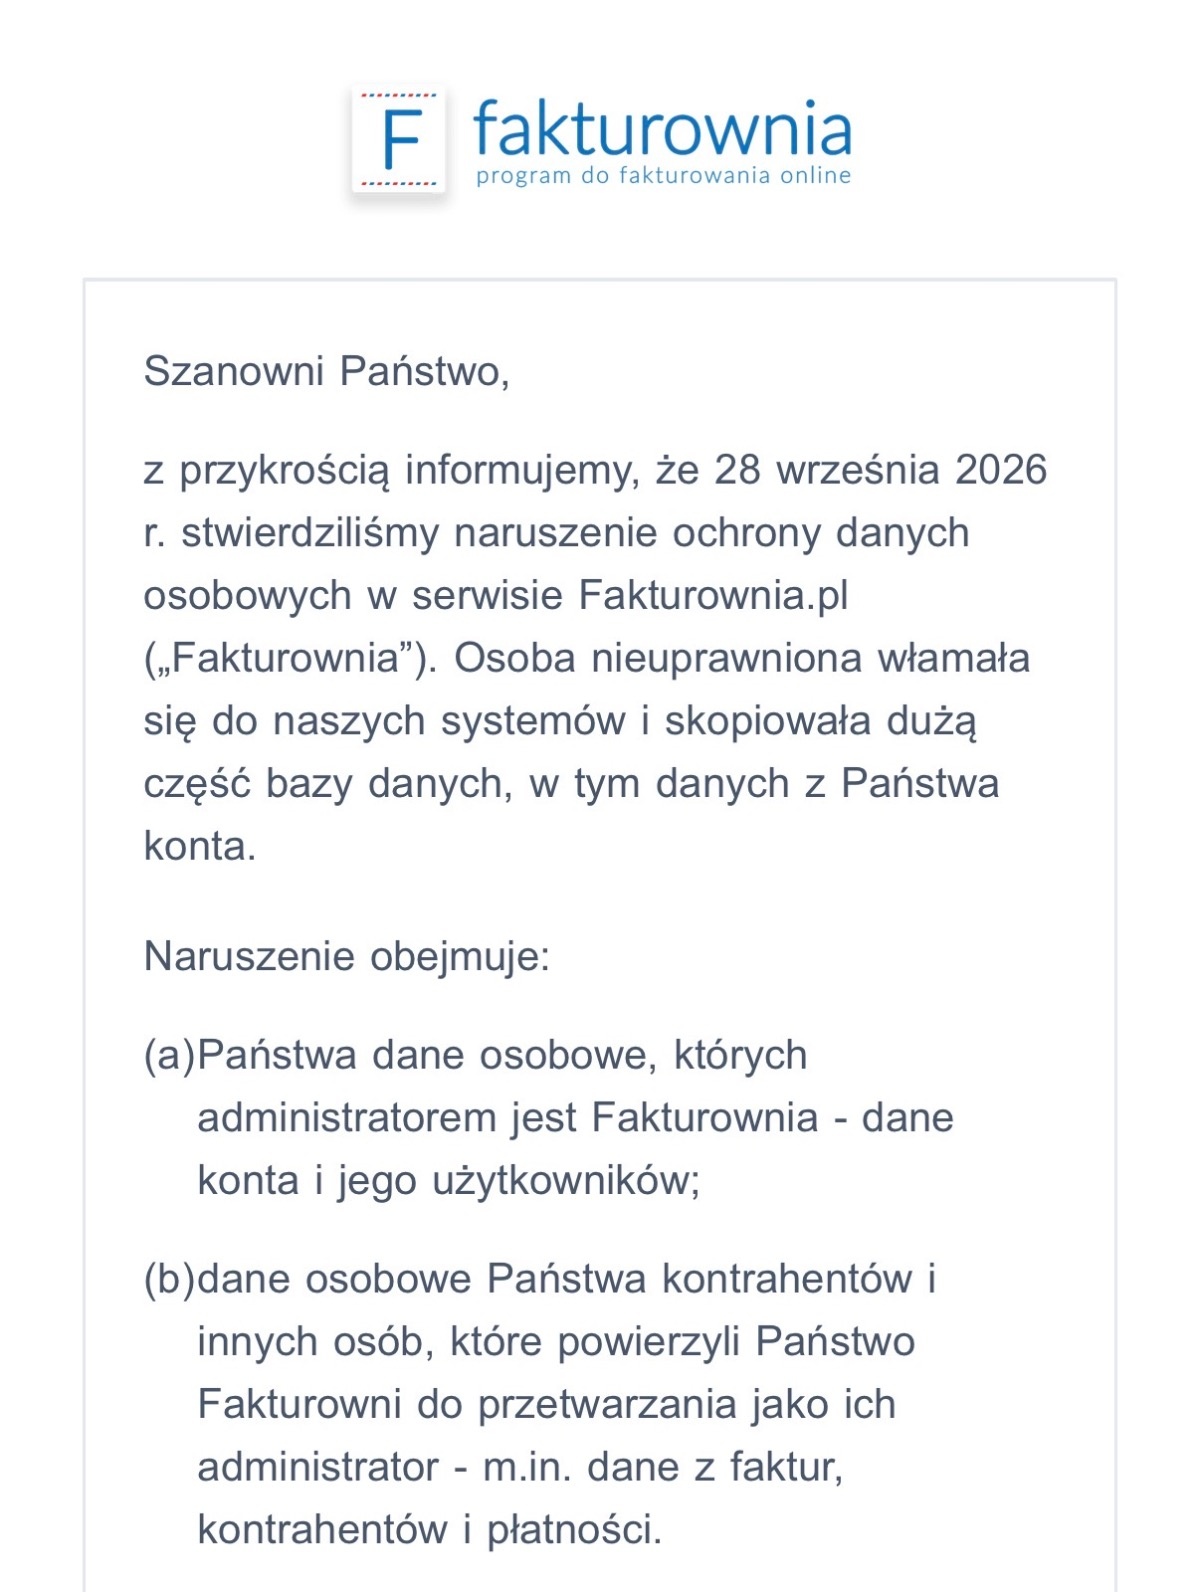
Fakturowania donosi, ze wykradziono z niej dane osobowe użytkowników i ich kontrahentów.

Najważniejsza informacja - wyciekły też conajmniej hasze haseł. Nie pisali nic o soleniu, więc polecam zmienić hasła WSZĘDZIE gdzie mieliście takie samo. A na pewno w Fakturowni.

Dla mnie w sumie na plus ze informują i to dość szybko. Jest nawet ładna lista polecanych akcji, więc polecam sprawdzić maila jeśli też jesteście klientami.

Pokaż więcej komentarzy (12)

Gruba ryba

w Hydepark

9piorunów

Cyberatak na Fakturownię. Wyciekły wrażliwe dane tysięcy firm i ich kontrahentów

Wyciek danych z Fakturowni. Sądząc po opisie, hack opierał się na wykradnieciu danych archiwalnych (faktury i dane klientów, ale faktury sprzed 2023, ok 600 tysięcy firm). Ofiary wycieku mają być powiadamiane. Zalecana jest zmiana danych dostępowych. #newsy #cyberbezpieczenstwo #gospodarka

GURU

w Wiadomości Świat

26piorunów

Atak hakerski na bazę Pentagonu. Wyciekły dane milionów ludzi

Nieuprawniony dostęp do bazy danych Pentagonu doprowadził do ujawnienia danych blisko 3 mln osób, w tym ich numerów ubezpieczenia społecznego – poinformowała we wtorek stacja ABC News, powołując się na źródło w resorcie. Równolegle ujawniono wyciek danych z portalu rekrutacyjnego FBI. Wyciek z bazy

Fanatyk

w Hydepark

10piorunów

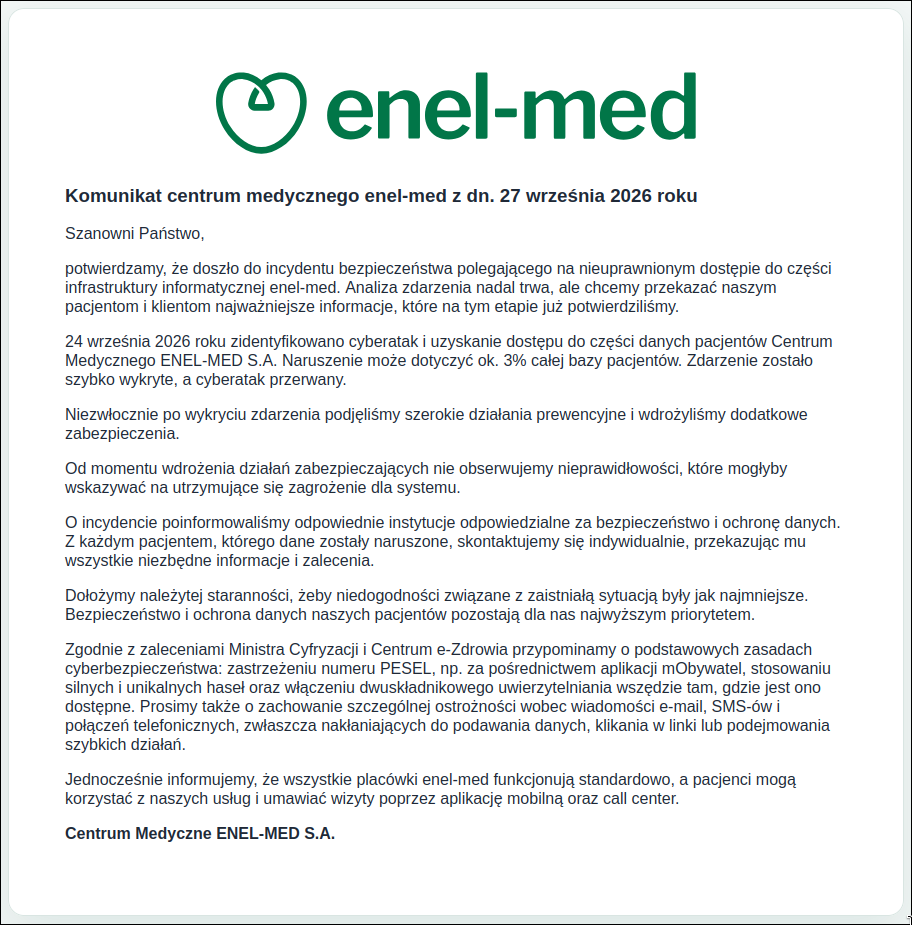
Ah shit here we go again.

https://enel.pl/komunikat/

Czy ktoś poniesie konsekwencje?

Absolutnie

Gruba ryba7piorunów

Czekaj, nie nadążam. To jest drugi czy trzeci już wyciek ... MyDr, Medyc... To będzie trzeci !

No i zaraz zrealizuje się postulat trzeciej drogi - lekarz sam będzie do was dzwonił xD

Pokaż więcej komentarzy (5)

GURU

w Wiadomości Polska

32piorunów

Sprawcy wycieku MyDr ponownie atakują - tym razem ofiarą aplikacja Medyc

Według posiadanych przez nas informacji doszło do nowego dużego wycieku danych osobowych i medycznych, tym razem z systemów firmy Qbusoft Sp. z o.o., producenta aplikacji gabinetowej Medyc.pl. Sprawcami wycieku są te same osoby, które stały za atakiem na systemy MyDr, skąd wykradziono dane ponad 18

GURU

w Hydepark

79piorunów

Za moment będzie znów sraka o wycieku danych pacjentów z kolejnego systemu dla przychodni. Dzisiaj nie o tym, ale o zlewaniu procedur bezpieczeństwa IT w sektorze medycznym.

Od pół roku chodzę po różnych przychodniach prywatnych albo państwowych raz z małym raz ze starszym pacjentem. Obserwuje ten dramat zwany sektorem ochrony zdrowia. Pewne rzeczy wywołują u mnie śmiech a inne zapalają czerwone lampki.

Czy jakieś wycieki mnie dziwią? Nie, za długo pracuje w IT gdzie duży procent mojej drogi zawodowej jest związany z bezpieczeństwem. Większość ma wywalone na rodo, przetwarzanie i ochronę danych.

W jednej z przychodni będąc po raz pierwszy, na start rozwaliło mnie, że proszą o płacenie gotówką a nie kartą. Terminal oczywiście jest. To już samo w sobie jest podejrzane. Czyżby komornik siedział na kontach?

Wprowadzanie danych medycznych po rejestracji w specjalnym oddzielnym pokoju, aby inni pacjenci nie słyszeli. Podejście 10/10.

Wchodzimy do gabinetu i widzę bardzo ciekawy eksponat. Lekarz na biurku ma laptopa który na oko ma tak średnio 18 lat. Skąd wiem? Sam miałem właściwie identyczny z tej samej serii lub nawet identyczny, kupiony pod koniec 2008 roku.

Wychodził on wtedy z vistą, dało się zrobić downgrade do windows xp. Windows 7 też działał., o 10 nie mam pojęcia bo komputer po tych 8 latach używania można było uznać za trupa. Mimo dość wysokiej ceny jakość wykonania była kiepska. Ten egzemplarz wyjątkowo dobrze się trzyma jak na wiek. Pewnie wklepują tylko dane do systemu. Czy tam przypudrowali wsadzając dysk ssd - nie wiem.

Największym zaskoczeniem jednak był widoczny na dole charakterystyczny niebieski pasek. Tak, w roku 2026 używają windows xp. Pozostaje mieć nadzieje, że bez dostępu do internetu. Jeśli taki dostęp jest, to gratuluje bo sami się wystawiają na wyciek danych. Wystarczy otwarcie jakiegoś maila z syfem na tym komputerze lub innym w tej samej sieci. Jestem pewny, że nie ma żadnej separacji w sieci. Big happy lan do wszystkiego.

Tutaj przechodzimy do sedna problemu. Myślenia, że skoro działa to po co zmieniać. Niestety ale czasy się zmieniły. Sprzęt może działać, ale będzie zbyt stary na oprogramowanie które jest bezpieczne. Niektórzy zapytają dlaczego nie zrobią np.

po pierwsze to te gówno systemy medyczne nie działają pod innym systemem jak a po drugie na ten konkretny model laptopa nie powstały nigdy sterowniki pod linux do komponentów które ma w sobie.

Autorytet4piorunów

@30ohm jestem audytorem bezpieczeństwa informacji w branży medycznej i na szczęście mieszkam w uk, które cyberbezpieczeństwo traktuje bardziej poważnie i systemy są bardziej dojrzałe. Jakbym wrócił do Polski i tutaj zaczął pracować to chyba bym zawału dostał podczas pierwszego audytu xD

GURU0piorunów

@Budo na takich najlepiej się zarabia. Dajesz negatywny wynik audytu, dajesz zalecania, nie zrobią to i tak jesteś kryty.

Autorytet0piorunów

@30ohm zarabia się najlepiej w robocie gdzie jest dobre siano i spokój i nikt nie musi uważać żeby być krytym, bo teamy współpracują. Przecież po coś te dane są ochraniane co nie? Nie chcę robić w organizacji, która jest w średniowieczu, tylko w takiej, która wyznacza światowe trendy i jest w elicie.

Autorytet0piorunów

@30ohm kiedyś płaciliśmy gotówką za zabieg. Miesiąc później aresztowali dwóch lekarzy, jeden z nich był właścicielem przychodni. Tak mi się przypomniało

Pokaż więcej komentarzy (28)

Osobistość

w Hydepark

16piorunów

Film przedstawiający pracowników Mety nagrany za pomocą Meta Glasses został usunięty z Instagrama

Film autorstwa Roela Maalderinka, holenderskiego satyryka, który przedstawiał niektórych pracowników Mety z zamazanymi twarzami tuż przy amsterdamskiej filii amerykańskiego giganta, został usunięty z Instagrama. Został on nagrany z użyciem okularów Meta Glasses – które zyskały miano kontrowersyjnych z uwagi na to, że mają one niewielką, ciężką do zauważenia na pierwszy rzut oka wbudowaną kamerę. Funkcjonalność […]

https://kontrabanda.net/r/film-przedstawiajacy-pracownikow-mety-nagrany-za-pomoca-meta-glasses-zostal-usuniety-z-instagrama/