Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#cybersecurity

Twórca

w Hydepark

2piorunów

CYFROWY PARALIŻ ŚWIATA. JAPONIA BIJE NA ALARM, POLSKA WYŁĄCZA STRONY

Najlepszy "Naleśnik" - DSA ma nas chronić m.in. przed dziurami typu 0-Day / krytycznymi lukami w jakimś oprogramowaniu. Co za debil! xD Przy okazji... Mam nadzieję, że Nawrocki zawetuje tę cenzurę! #polityka #nalesniki #platformaobywatelska #php #cybersecurity #php2shell #dsa
Mocarz

w Dyskusje

15piorunów

Wszyscy tylko PHP, a NodeJS też trzeba podnieść wersje z wczoraj usuwająca remote control xd

https://nodejs.org/en/blog/vulnerability/october-2026-security-releases

Osobistość5piorunów

@chess_peppe Pisałem wczoraj, że takie akcje na ludziach co siedzą w ekosystemie JS nie robią wrażenia bo to chleb powszechni jest tutaj xd.

Pokaż więcej komentarzy (2)

Lider

w Wiadomości Świat

34piorunów

Krytyczne luki w zabezpieczeniach. Zamknięto wiele stron internetowych

Strony internetowe instytucji rządowych w kilku państwach w Europie i poza nią zostały wyłączone po ujawnieniu krytycznych luk w zabezpieczeniach PHP, powszechnie używanego języka programowania. Rządowe witryny zamknięto m.in. Finlandii, Holandii, ale także w Japonii i Australii. W środę część osób

GURU

w Hydepark

12piorunów

Tez tak macie, ze kazecie automatowi raz jeszcze wygenerowac haslo, jak Wam sie nie podoba. Choc nigdy nie bedziecie go potem widziec bo bedzie zyl zaszyty w managerze hasel.

Bo ja tak mam.

A poza tym - jak nie masz managera hasel z naprawde bezpiecznym haslem glownym to zaloz i ustaw bezpieczne haslo.

Pokaż więcej komentarzy (4)

Osobistość

w Technologia

44piorunów

Ledger potwierdza wykrycie ukrytego chipa na jednym hardware wallecie, w zw. z serią kradzieży BTC o wartości ponad $90mln

https://news.ycombinator.com/item?id=50054092 zbiorcza wrzutka z innymi art. i dwoma video z yt, oraz dyskusja na hn. Art. z Sekuraka (PL) here Streszczenie art. crypto news: Ledger – ukryty chip w portfelu kryptowalutowym. Co się wydarzyło? Krótki słowniczek dla niewtajemniczonych - Portfel

GURU

w Ciekawostki

65piorunów

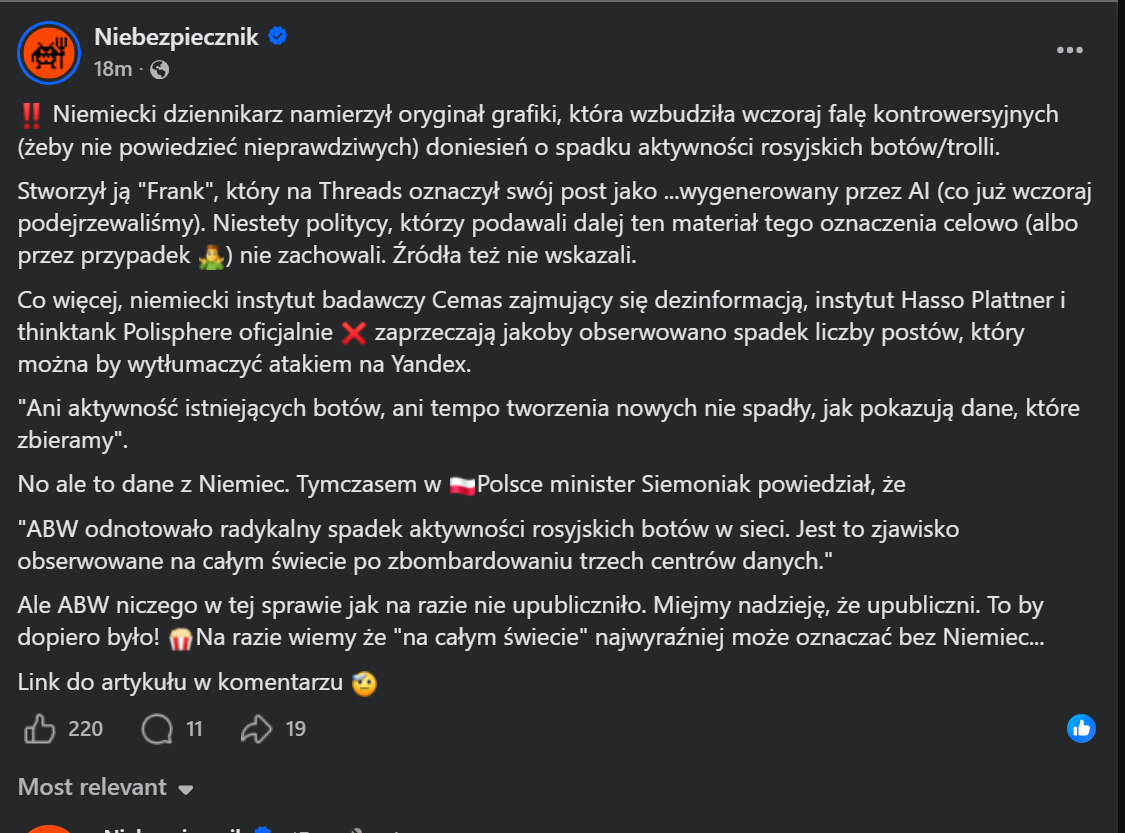
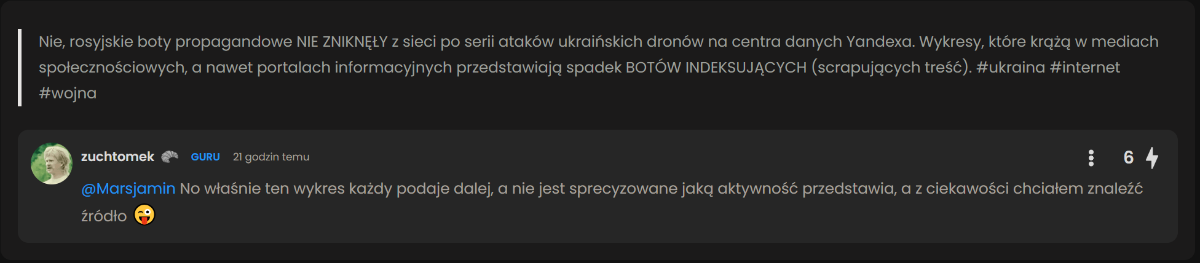
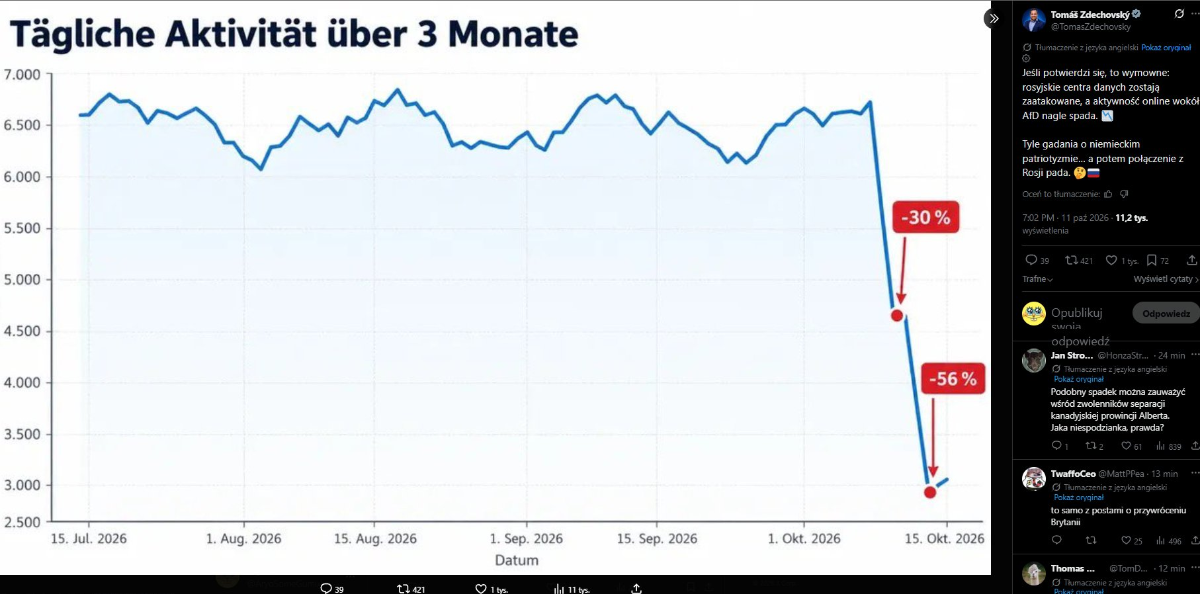
To jak to jest z tymi botami? :stuck_out_tongue_winking_eye:

Źródło wczorajszego wątpliwego obrazka: https://www.capital.de/wirtschaft-politik/faktencheck--legten-ukrainische-drohnen--afd-bots--lahm--38385950.html

https://niebezpiecznik.pl/post/ukraincy-zbombardowali-serwerownie-yandex-jaki-to-ma-wplyw-na-ruskie-boty/

Pokaż więcej komentarzy (40)

Debiutant

w Bezpieczeństwo

2piorunów

Najlepsze polskie strony o cyberbezpieczeństwie – 17 serwisów, które warto śledzić w 2026 roku

Szukasz dobrych polskich źródeł o cyberbezpieczeństwie? Zebrałem 17 serwisów, które warto śledzić — od CERT Polska i Sekuraka po mniejsze, ale bardzo konkretne strony o phishingu, malware, prywatności i bezpieczeństwie IT. #cyberbezpieczenstwo #cybersecurity #informatyka #technologia #internet

Zawodowiec

w Bezpieczeństwo

11piorunów

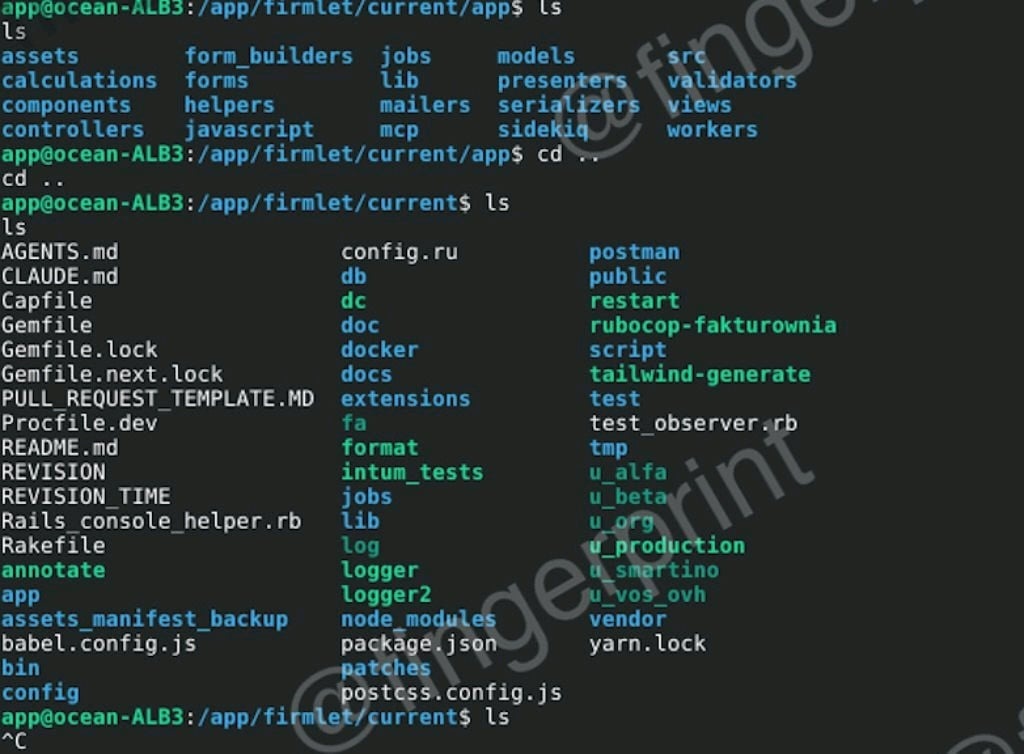
Nowe włamanie "Fingerprinta" - ofiarą firma Fakturownia.pl

Mogły zostać wykradzione: dane kont firm i użytkowników, w tym skróty haseł, tokeny sesji, tokeny API i tokeny integracji generowane po stronie Fakturowni, rachunki bankowe, dane o płatnościach, dane kontrahentów klientów (wszystkich) i dane z faktur (częściowo, prawdopodobnie do 2023 roku)

Gruba ryba

w Hydepark

56piorunów

Nie lubię pisać o ale muszę przyznać że udało im się coś, co w dobie obecnych frameworków jest fantastycznym osiągnięciem. Wprowadzili możliwość XSS, czyli Robisz posta z kodem a osoba która w niego wchodzi może zobaczyć jak ładnie odpala się terminal <3

Wspaniała aczkolwiek zapomniana technologia <3

To trochę tak jakby montować drzwi bez klamek i zauważyć po zamknięciu ich

Osobistość17piorunów

@Czokowoko Właśnie jak scrollowałem wczoraj ten gówno portal to nie dowierzałem. Zastanawiałem się ze znajomymi informatykami jak to wgl było możliwe żeby dopuścić taką lukę na proda. W sensie, Wykop został przepisany na jakiś nowoczesny framework JS (chyba Vue) i tam jest od groma zabezpieczeń które nie pozwalają czegoś takiego łatwo zrobić. Trzeba się naprawdę postarać xD.

Pokaż więcej komentarzy (16)

Fanatyk

w Internet

7piorunów

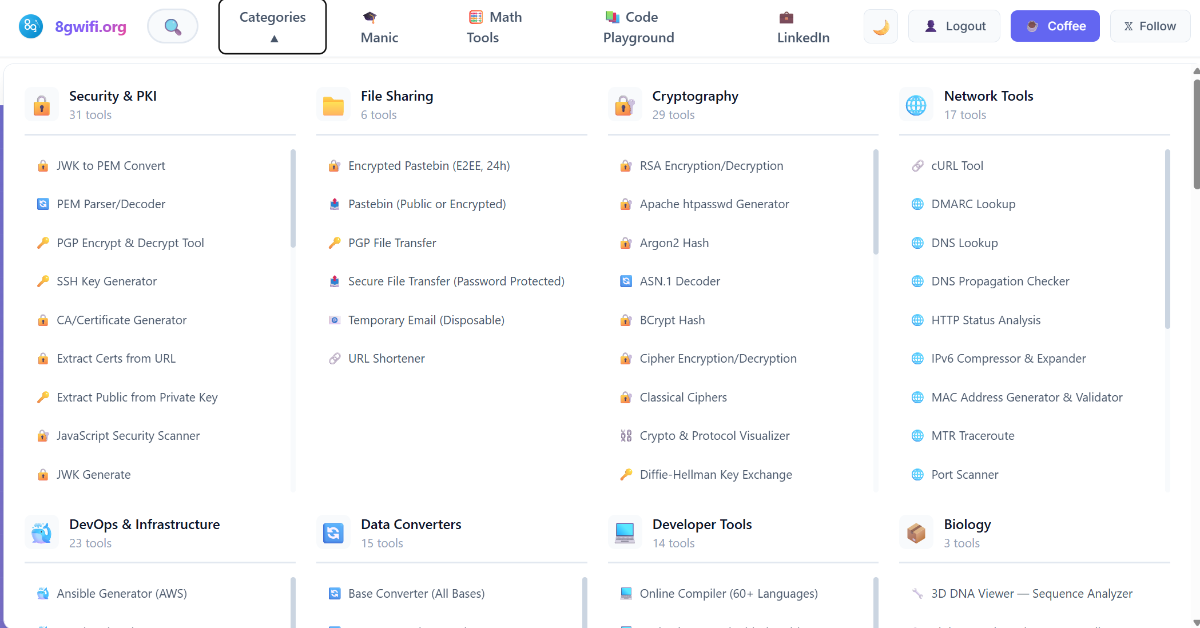
**8gwifi.org**
Potężna liczba narzędzi online za darmo.

Pokaż więcej komentarzy (4)

Lider

w Bezpieczeństwo

23piorunów
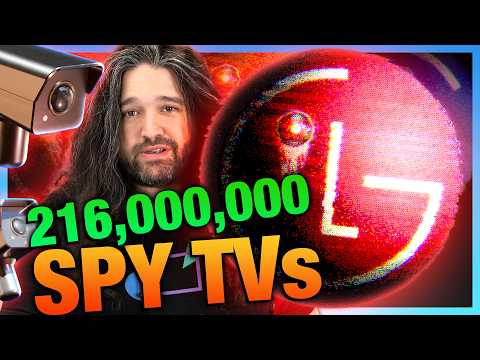
216,000,000 Spy TVs | The LG Smart TV Problem

The LG Smart TVs we've tested have first-party ACR (automatic content recognition) functionality that can pry into your personal life with greater precision than you might realize, with LG Ad Solutions' executives and leadership saying, on camera, that LG "owns the glass." Not you -- even though you bought it -- but them. They also talk about knowing everybody in the household, knowing the secondary devices, moving from TVs to smartphones and other screens, and more in their B2B discussions. Beyond just the fact that we think the TV's native behavior parallels malware, the LG Smart TVs we tested also have a number of security vulnerabilities that can be exploited to convert the TVs into covert listening devices. In this investigation, we dive into the mix of LG's first-party functionality that (in our opinions) is tantamount to spying and LG's vulnerabilities and exploits that they have failed to protect against.

https://youtu.be/6IFVTcM28KA

Pierwsze 10 minut, podsłuchują nawet gdy są wyłączeni bez sieci.

Fanatyk6piorunów

@Deykun

Testowane przez nas telewizory LG Smart TV posiadają funkcję ACR (automatycznego rozpoznawania treści) firmy LG, która może wnikać w Twoje życie prywatne z większą dokładnością, niż możesz sobie zdawać sprawę. Kierownictwo i osoby zarządzające LG Ad Solutions mówią przed kamerą, że LG „jest właścicielem ekranu”. Nie Ty — mimo że to Ty go kupiłeś — lecz oni. W swoich rozmowach B2B mówią również o tym, że wiedzą, kto jest w każdym gospodarstwie domowym, znają dodatkowe urządzenia, przechodzą od telewizorów do smartfonów i innych ekranów oraz o wielu innych kwestiach.

Poza samym faktem, że naszym zdaniem natywne działanie telewizora przypomina złośliwe oprogramowanie, testowane przez nas telewizory LG Smart TV mają również szereg luk w zabezpieczeniach, które mogą zostać wykorzystane do przekształcenia telewizorów w urządzenia umożliwiające potajemne podsłuchiwanie.

W tym dochodzeniu analizujemy połączenie natywnych funkcji firmy LG, które — w naszej opinii — są równoznaczne ze szpiegowaniem, oraz luk i exploitów w zabezpieczeniach telewizorów LG, przed którymi firma nie zapewniła odpowiedniej ochrony.
Pokaż więcej komentarzy (6)

Zawodowiec

w Bezpieczeństwo

4piorunów

UODO: Jak uniknąć kary? Procedury to klucz! - Michał Starczewski

Masz 72 godziny na podjęcie decyzji, która może Cię słono kosztować. Tyle czasu daje RODO na zgłoszenie naruszenia danych osobowych do UODO – ale czy zawsze trzeba dzwonić na alarm? W tym odcinku zabieramy Was w podróż przez labirynt przepisów, pokazując, kiedy incydent faktycznie wymaga interwencji

GURU

w Wiadomości Świat

6piorunów

Kto jest dziś najbezpieczniejszy cyfrowo? Małe państwa zaskakują

Estoniańska Akademia e-Governance wskazuje Albanię i Czechy jako jedne z najbezpieczniejszych cyfrowo państw. Doświadczenie poważnych ataków zmusiło je do kompleksowych reform, dzięki którym mniejsze kraje mogą dziś wyprzedzać cyfrowe potęgi, takie jak Niemcy czy USA. Albania ma najsilniejsze na

Gruba ryba

w Cyber security

4piorunów

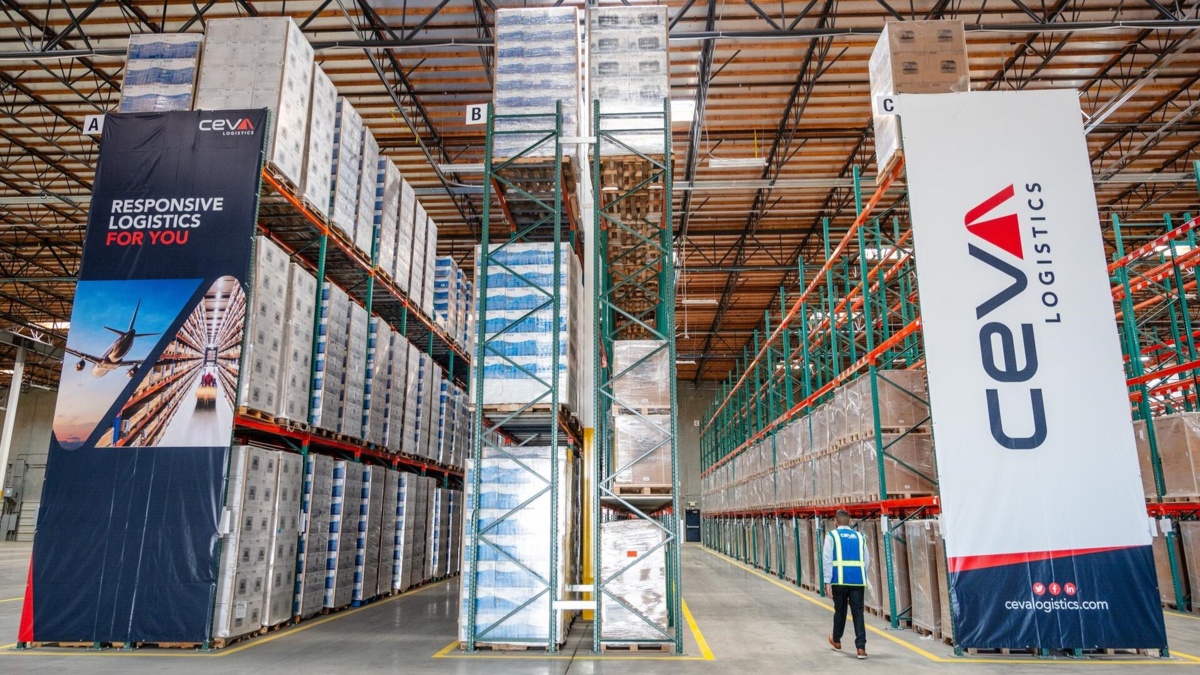
Cyberatak na Ceva Logistics w Europie [ang.]

🚨 Cyberatak zakłócił działalność 8 magazynów Ceva Logistics w Europie, powodując opóźnienia w realizacji zamówień części klientów.🔹 Naruszone zostały systemy związane m.in. z obsługą zamówień. 🔹 Część danych klientów mogła zostać skopiowana lub przejęta. 🔹 Według informacji Bol nie dotyczyło to

Lider

w Cybersecurity

32piorunów

Nowa ofiara grudniowego ataku na polską energetykę | Zaufana Trzecia Strona

W grudniu 2025 zhakowano w Polsce więcej organizacji sektora energetycznego, niż wiedzieliśmy do tej pory. Dodatkowo włamywacze użyli metod, o których wcześniej nie słyszeliśmy. Szczegóły w naszym najnowszym artykule #zaufanatrzeciastrona #energetyka #automatyka #cyberbezpieczenstwo #cyberatak

Gruba ryba

w Hydepark

6piorunów

Fajny odcinek od Mateusza,

Prosto na przykładach wyjaśnia dlaczego należy uważać z kamerkami w własnym domu.

ps. tak wiem, wiele rzeczy jest naciąganych i niezbyt trafne w polskich internetach. Ale co kamerka to kamerka.

Kto jeszcze patrzy, gdy śpisz?

https://www.youtube.com/watch?v=CLFcTiFPTbY

GURU1piorunów

Lubię kiedy pan Chińczyk patrzy.

Myślicie że czemu chodzę nago po ogrodzie na wsi?

Zniżka na AliExpress sama się nie zrobi.

Pokaż więcej komentarzy (3)

Gruba ryba

w Hydepark

10piorunów
Straciła ponad 210 tysięcy złotych. Oszuści wmówili 33-latce, że bierze udział w policyjnej akcji.

Edukujcie swoich bliskich ( ͡° ʖ̯ ͡°)

https://www.kryminalki.pl/artykul/33565,stracila-ponad-210-tysiecy-zlotych-oszusci-wmowili-33-latce-ze-bierze-udzial-w-policyjnej-akcji

GURU5piorunów
Edukujcie swoich bliskich ( ͡° ʖ̯ ͡°)

@Marchew jak mamę edukowałem to się obraziła, że śmiałem pomyśleć że jest taka tępa i dałaby się wkręcić w taki wałek

Pokaż więcej komentarzy (3)

GURU

w Hydepark

49piorunów

Powiedz że twój system jest podatny na SQL Injection nie mówiąc że jest podatny na SQL Injection xD

Fenomen10piorunów

Ja to tylko tu zostawię... (Ja nie wiedziałem 🙃

SQL injection (SQLi) to technika cyberataku, w której haker umieszcza złośliwy kod SQL w polach formularza lub zapytaniach aplikacji. Umożliwia to ominięcie zabezpieczeń logowania, kradzież, modyfikację lub usunięcie danych, a w skrajnych przypadkach – przejęcie kontroli nad serwerem.
Jak to działa w praktyce?
Podatność: Wiele stron (np. logowanie lub wyszukiwarki) pobiera dane od użytkownika, a następnie dynamicznie dopisuje je do bazy danych.
Atak: Zamiast wpisać zwykły login, atakujący wstrzykuje komendy SQL (np. ' OR 1=1 --), które zmieniają logikę zapytania w bazie.
Skutek: Baza danych traktuje złośliwy wpis jako część kodu, wykonuje go i zwraca nieuprawnione informacje.

Pokaż więcej komentarzy (6)

Osobistość

w Cybersecurity

13piorunów

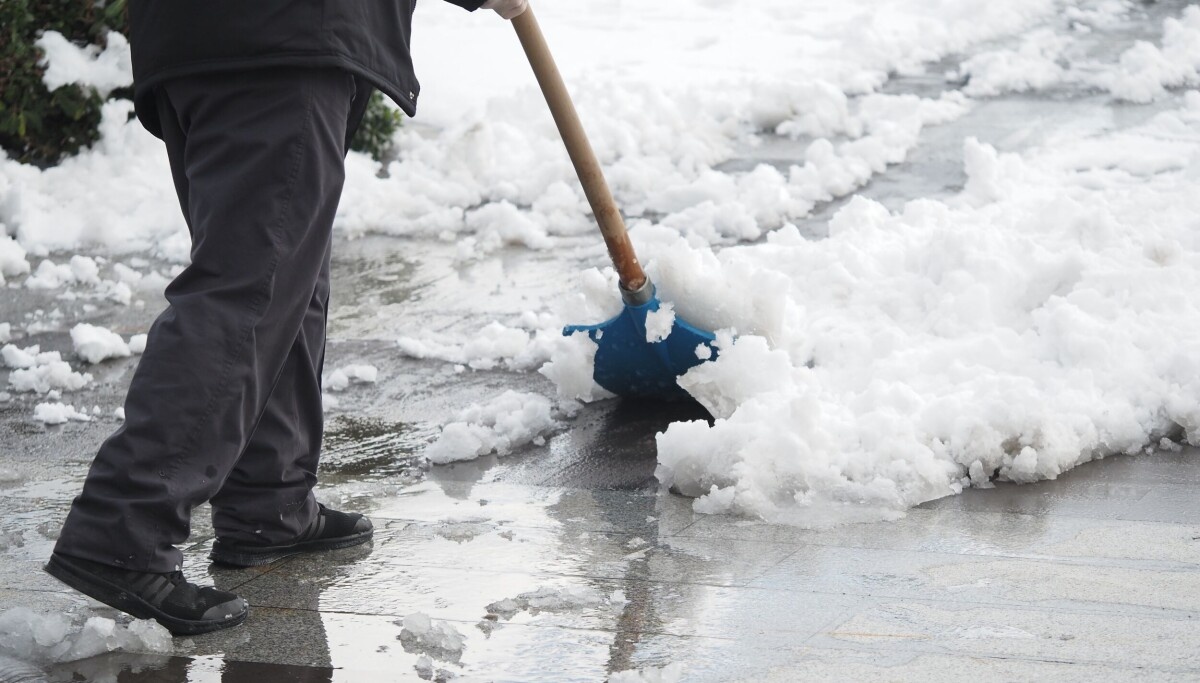
Hakerzy odśnieżali budynek firmy, w nagrodę dostali dostęp do serwerów

it #cybersecurity #cyberbezpieczenstwo #hacking #redteam Bardzo ciekawy opis testu fizycznych zabezpieczeń firmy w wykonaniu amerykańskich pentesterów. Uwielbiam takie historie, jest ich dużo więcej na darknetdiaries. Spoiler: The two intrepid testers talked to the company maintenance crew and told