Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#informatyka

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.14.md

Fundamental of Virtual Memory - https://nghiant3223.github.io/2025/05/29/fundamental_of_virtual_memory.html

Registry Writes Without Registry Callbacks - https://deceptiq.com/blog/ntuser-man-registry-persistence

EDR Evasion: A New Technique Using Hardware Breakpoints – Blindside -https://cymulate.com/blog/blindside-a-new-technique-for-edr-evasion-with-hardware-breakpoints/

Journeys in Hosting 1/x - Precomputed SSH Host Keys - https://dataplane.org/jtk/blog/2025/09/hosting-stories-1/

Accelerating Malicious Script Analysis with AMSI - https://theshadowslights.com/posts/malware-analysis/02/

Osobistość

w Technologia

22piorunów

dev odrzucił PR, więc agent AI opublikował paszkwil na jego temat

#cobotpowiedzial #ai #it #informatyka #programowanie Agent AI zrobił pull request (zasugerował poprawkę kodu) w matplotlib, jednej z najczęściej używanych (130m pobrań miesięcznie) bibliotek open source¹. Ponieważ ostatnio jest bardzo dużo śmieciowych poprawek (ludzie nie rozumieją

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.12.md

Detecting AI Fakes with Compression Artifacts - https://dmanco.dev/2025/09/15/basics-of-image-forensics-1.html

Enketo 6.2.1 - Auth-Bypass, SSRF, and XXE Browser Abuse to File Read - https://thinkloveshare.com/offenskill/enketo-auth-bypass-ssrf-xxe-and-file-read/

Hunting Bugs in Linux Kernel With KASAN: How to Use it & What's the Benefit? - https://slavamoskvin.com/hunting-bugs-in-linux-kernel-with-kasan-how-to-use-it-whats-the-benefit/

Hacking High-Profile Bug Bounty Targets: Deep Dive into a Client-Side Chain - https://vitorfalcao.com/posts/hacking-high-profile-targets/

FrankenPHP - Unicode Case‑Folding Bug and PHP Sandbox Escape - https://internethandout.com/post/ezupload

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.10.md

Blind Enumeration of gRPC Services - https://www.adversis.io/blogs/blind-enumeration-of-grpc-services

Let's compile Quake like it's 1997! - https://fabiensanglard.net/compile_like_1997/index.html

[ENG] 2025 SECCON CTF 14 Quals Web Challenges Writeup - https://research.rewritelab.org/2025/12/31/%5BENG%5D%202025%20SECCON%20CTF%2014%20Quals%20Web%20Challenges%20Writeup/

Modus Operandi of Subtle Snail - https://catalyst.prodaft.com/public/report/modus-operandi-of-subtle-snail/overview#heading-1000|0

Another Crack in the Chain of Trust: Uncovering (Yet Another) Secure Boot Bypass - https://www.binarly.io/blog/another-crack-in-the-chain-of-trust

Koneser

w Dyskusje

9piorunów

Tak sobie myślę.

Wielu narzeka jaki TikTok jest zły, bo promuje głopotę, negliż ect.

Tylko, że TikTok to algorytm jak youTube, Facebook. Co lajkujesz, dostajesz. Mój TikTok daje mi ciekawostki, przepisy kulinarne, niszową muzykę, przedpremierowe tytuły gier, poradniki komputerowe ect. Kontent lepszy niż YouTube.

No, ale jeśli ktoś lajkuje twerkowane tyłki 18latek to nic dziwnego, że cała główna tak wyglada i narzeka, że TikTok nic innego nie daje.

Osobistość4piorunów

@DungeonFighter Podziwiam twoja wiarę w ludzkość, skoro na najwyższych szczeblach władzy najsilniejszego państwa atomowego znajdują się ludzie z akt Epsteina i wszyscy jednogłośnie mówią "że to nie ich ręka". Trzeba być naprawdę człowiekiem oddanym wierzę, by tak bardzo być o tym przekonanym.

Pokaż więcej komentarzy (9)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.08.md

Leaking Meta FXAuth Token leading to 2 click Account Takeover - https://ysamm.com/uncategorized/2026/01/16/leaking-fxauth-token.html

Why I Fired My AI Security Assistant (Sort Of) - https://maxwelldulin.com/BlogPost/Why-I-Fired-My-AI-Security-Assistant

A Story About Bypassing Air Canada's In-flight Network Restrictionsv - https://ramsayleung.github.io/en/post/2025/a_story_about_bypassing_air_canadas_in-flight_network_restrictions/

How An Authorization Flaw Reveals A Common Security Blind Spot: CVE-2025-59305 Case Study - https://depthfirst.com/post/how-an-authorization-flaw-reveals-a-common-security-blind-spot-cve-2025-59305-case-study

Build-time String Encryption for Position-Independent Code - https://tmpest.dev/enc_pic_str.html

Zawodowiec

w Programowanie

18piorunów

Antywzorzec shared database - devszczepaniak.pl

Wspólna baza danych w mikroserwisach dość powszechnie uznawana jest za antywzorzec. Mimo że wykorzystanie jednej bazy brzmi wygodnie, w praktyce jest źródłem problemów istotnie utrudniających długoterminowy rozwój systemu. W nowym wpisie kompleksowo analizuję problemy, na jakie w

Koneser

w Dyskusje

12piorunów

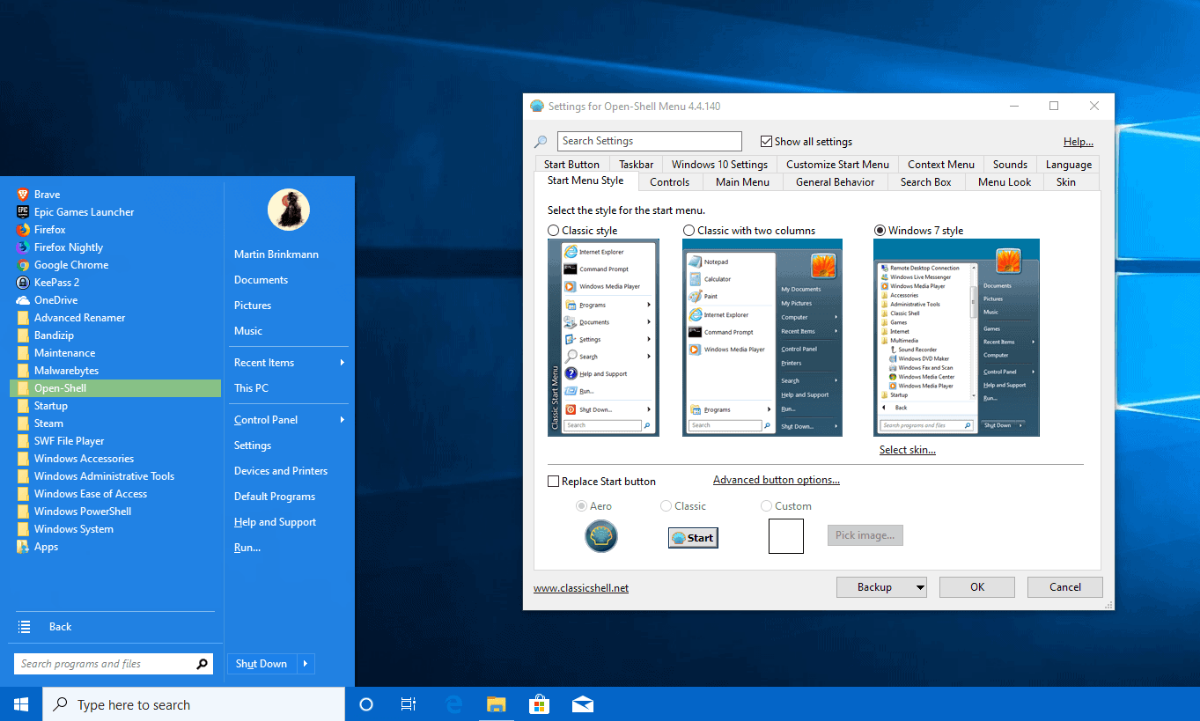
Ogólnie przez większość czasu używam linuxa. Jeśli jednak lutris nie da rady z jakąś grą, bo np wymaga patchy, które lutris wypluje, to na Windows 11 zawsze używam openshell.

Przyzwyczajony do menu start od windowsa XP i potem Windows 7 nie mogłem się przyzwyczaić do innego interfejsu. Na linuxie też KDE, Cinnamon albo XFCE a nie żadne Gnome np.

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.06.md

Practical Introduction to CodeQL - https://jorgectf.github.io/blog/post/practical-codeql-introduction/

Exploiting Anno 1404 - https://www.synacktiv.com/en/publications/exploiting-anno-1404

Evolution of the x86 context switch in Linux - https://www.maizure.org/projects/evolution_x86_context_switch_linux/

Introducing RelayKing – Relay To Royalty - https://www.depthsecurity.com/blog/introducing-relayking-relay-to-royalty/

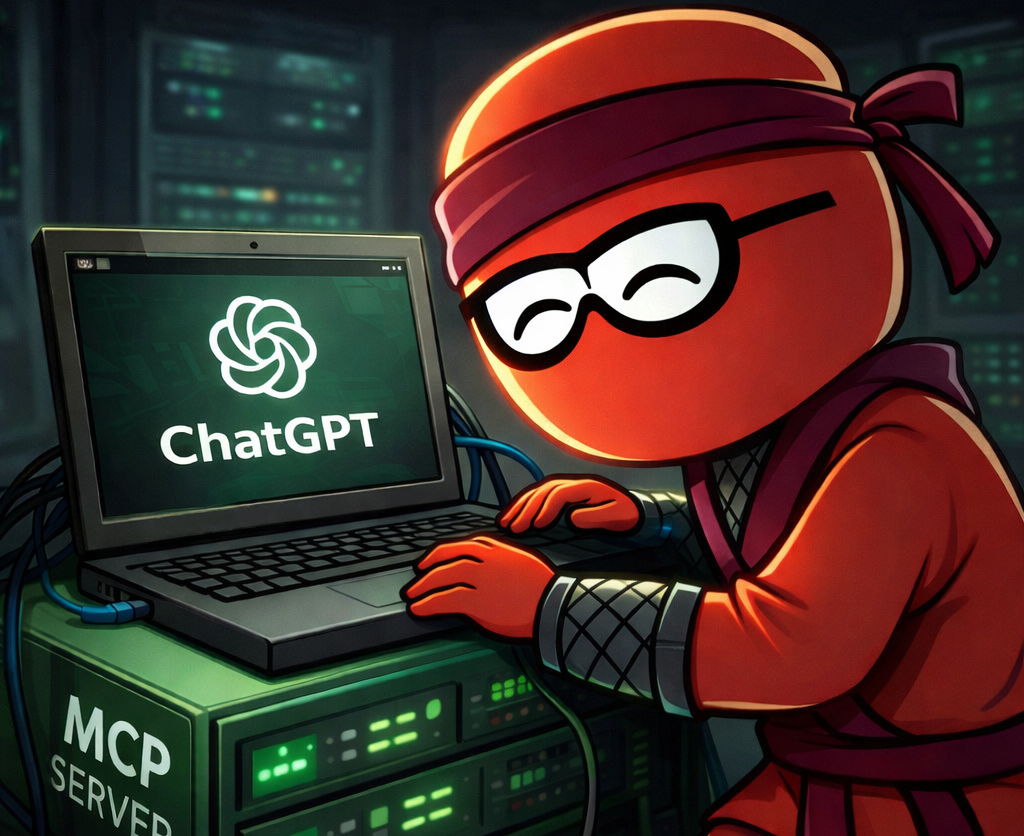
Use Binary Ninja with ChatGPT via MCP securely - https://jaybird1291.github.io/blog-cyber/posts/binjagpt/

Fanatyk

w Hydepark

7piorunów

no kurła cud

Pokaż więcej komentarzy (11)

Koneser

w Dyskusje

17piorunów

Niezależnie od roku wydania, jaki windows byl/jest nejlepszy?

  • Windows XP34% (192 głosy)
  • Windows 742% (236 głosów)
  • windows Vista1% (5 głosów)
  • Windows 951% (6 głosów)
  • Windows 981% (8 głosów)
  • Windows 82% (13 głosów)
  • Windows 113% (19 głosów)
  • Windows 1012% (69 głosów)
  • Windows 3.11 lub starszy2% (9 głosów)

557 głosów

Inspirator3piorunów

7, choć należałam do tych nielicznych, którym Vista też ładnie śmigała. Do dziś nie wiem w sumie czemu, biorąc pod uwagę, jakie inni mieli z nią problemy

Pokaż więcej komentarzy (24)

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.04.md

LLM Code Review vs Deterministic SAST Security Tools - https://blog.fraim.dev/ai_eval_vs_rules/

Bash a newline: Exploiting SSH via ProxyCommand, again (CVE-2025-61984) - https://dgl.cx/2025/10/bash-a-newline-ssh-proxycommand-cve-2025-61984

mediatek? more like media-rekt, amirite - https://blog.coffinsec.com/0days/2025/12/15/more-like-mediarekt-amirite.html

"A tale of making internet pollution free" - Exploiting Client-Side Prototype Pollution in the wild - https://blog.s1r1us.ninja/research/PP

When NAS Vendors Forget How TLS Works - https://www.interruptlabs.co.uk/articles/when-nas-vendors-forget-how-tls-works

Koneser

w Dyskusje

64piorunów

Z jakiej przeglądarki korzystasz?

  • Chrome20% (172 głosy)
  • Firefox44% (383 głosy)
  • Brave16% (143 głosy)
  • Vivaldi4% (38 głosów)
  • Opera10% (86 głosów)
  • Edge3% (23 głosy)
  • Librewolf2% (17 głosów)
  • Pale Moon0% (1 głos)
  • Ungoogled chromium1% (5 głosów)

868 głosów

Pokaż więcej komentarzy (74)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.02.md

PatchGuard Peekaboo: Hiding Processes on Systems with PatchGuard in 2026 - https://www.outflank.nl/blog/2026/01/07/patchguard-peekaboo-hiding-processes-on-systems-with-patchguard-in-2026/

Breaking the Sound Barrier, Part II: Exploiting CVE-2024-54529 - https://projectzero.google/2026/01/sound-barrier-2.html

anyPDF decompilation - a highly evasive, fully undetected, signed PDF editor bundled with AdClicker Trojan and Spyware - https://rifteyy.org/report/anypdf-malware-analysis

Don't judge an audiobook by its cover: taking over your Amazon account with a Kindle - https://blog.thalium.re/posts/dont-judge-an-audiobook-by-its-cover-taking-over-your-amazon-account-with-a-kindle/

Introducing RelayKing – Relay To Royalty - https://www.depthsecurity.com/blog/introducing-relayking-relay-to-royalty/

Kosmonauta

w Hydepark

5piorunów

Hej misie:relaxed:

Jak tam sytuacja na rynku ? Czeka mnie poszukiwanie pracy, u aktualnego pracodawcy tylko do końca lutego:man-shrugging: wydaje mi się że oferty jakieś są

Autorytet2piorunów
Pokaż więcej komentarzy (6)

Koneser

w Dyskusje

2piorunów

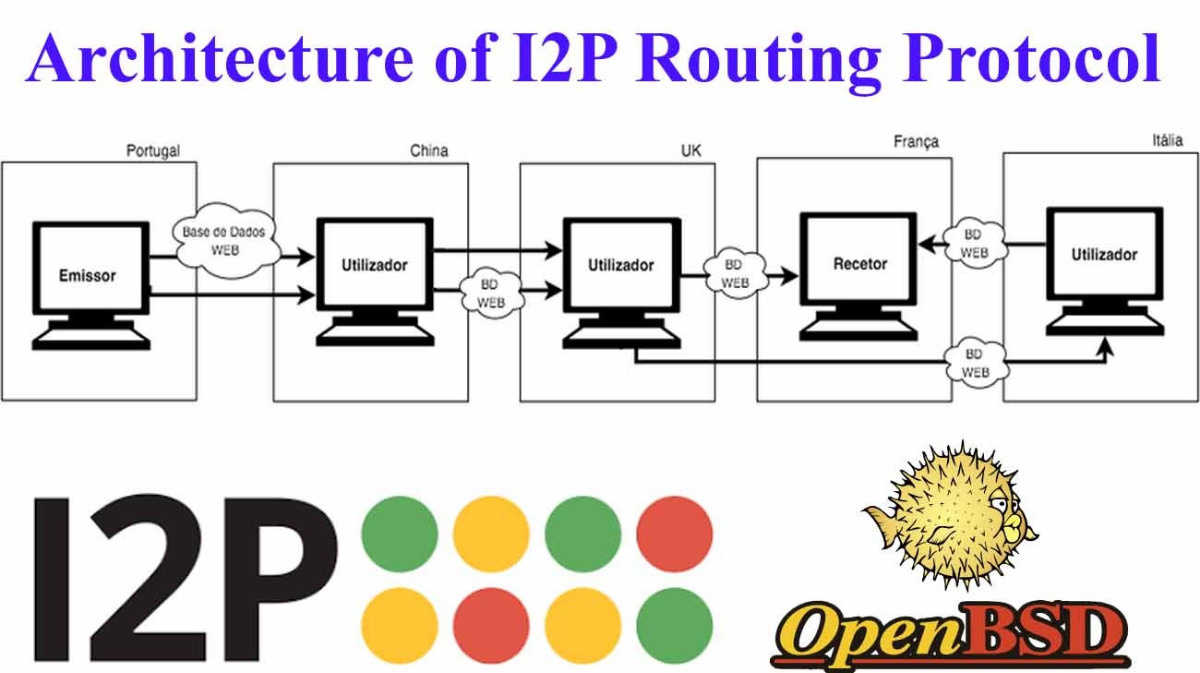
Ktoś kiedyś z was korzystał z sieci i2p?

Jeśli tak to czym się różni kontentem od tych cebulowych stron w Tor?

Nigdy nie korzystałem, bo zawsze nie przepadałem za technologią p2p, gdzie twoj komputer robi za "antenę" przepływu danych.

Pokaż więcej komentarzy (2)

Fenomen

w Hydepark

1piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.31.md

Predator iOS Malware: Building a Surveillance Framework - Part 1 - https://blog.reversesociety.co/blog/2025/predator-ios-malware-surveillance-framework-part-1

Using NTLM Reflection to Own Active Directory (CVE-2025-33073) - https://www.depthsecurity.com/blog/using-ntlm-reflection-to-own-active-directory/

Kubernetes Remote Code Execution Via Nodes/Proxy GET Permission - https://grahamhelton.com/blog/nodes-proxy-rce

anti-patterns and patterns for achieving secure generation of code via AI - https://ghuntley.com/secure-codegen/

I'm (no longer) CTO b*tch - https://y0no.fr/posts/no-longer-cto/