Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

Top

gość

Typ wpisu

Lider

w Wiadomości Polska

35piorunów

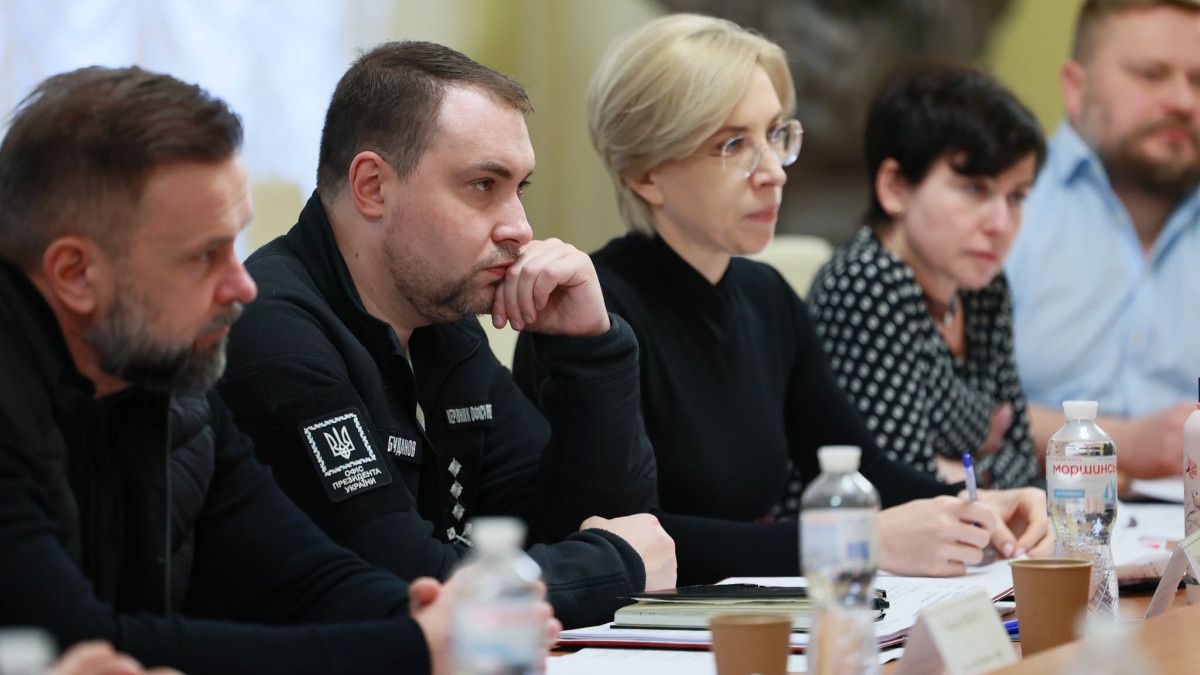
Narada ws. Polski w Kijowie. Co ustalili wysocy rangą urzędnicy?

Ukraina próbuje wyjść z kryzysu w relacjach z Polską drogą pragmatyzmu: według wiceszefowej Biura Prezydenta Iryny Wereszczuk fundamentem współpracy ma być bezpieczeństwo, a przede wszystkim wspólny przemysł obronny. Deklaracja padła po naradzie wysokich rangą urzędników u Kyryło Budanowa, dwa
Osobistość

w Hydepark

34piorunów

To jest chore, jedno zamówienie, a powiadomien na skrzynce jakbym co najmniej caly magazyn wykupił. Pogięło tam kogos.

GURU2piorunów

@gedzior84 to jeszcze nie koniec, później zaczynają spamować aby wystawić opinie. Omijam ten sklep jak tylko mogę, po spamie jak kupiłem aż jeden produkt u nich w ciągu paru lat, przez najbliższe nawet nie mam zamiaru nic więcej kupić.

Pokaż więcej komentarzy (4)

Gruba ryba

w Wojna wna Ukrainie

34piorunów

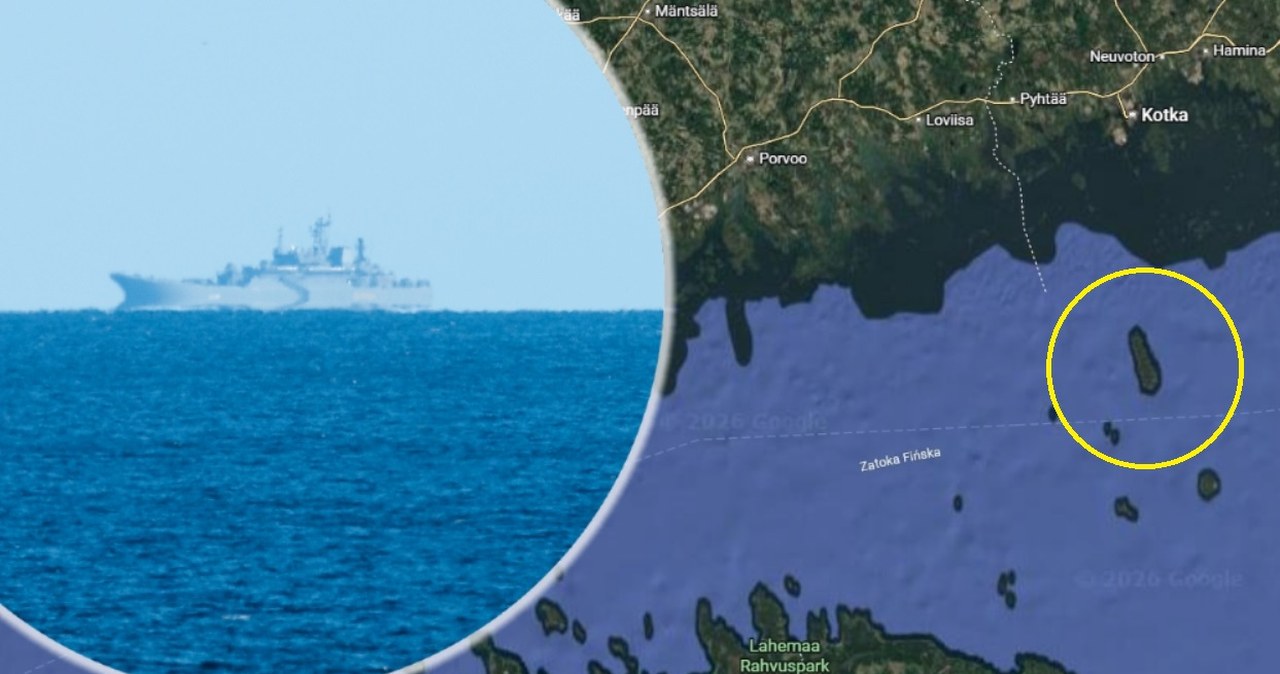
"_Jeden z rosyjskich okrętów rakietowych został trafiony przez siły ukraińskie_ podczas ataku na port Ust-Ługa - potwierdziła Służba Bezpieczeństwa Ukrainy

[...]

Służba Bezpieczeństwa Ukrainy potwierdziła atak na rosyjski okręt rakietowy Naro-Fominsk klasy Bujan-M, który został trafiony w Zatoce Fińskiej.

Estoński minister obrony Martin Herem potwierdził, że uszkodzona jednostka, z której wydobywał się dym, skierowała się po ataku do portu w Petersburgu."

https://wydarzenia.interia.pl/ukraina-rosja/news-atak-w-zatoce-finskiej-okret-floty-baltyckiej-w-ogniu,nId,23572325

Lider

w Wojna wna Ukrainie

34piorunów

Mała informacja od Służby Bezpieczeństwa Ukrainy (SBU)

GURU

w Wiadomości Świat

34piorunów

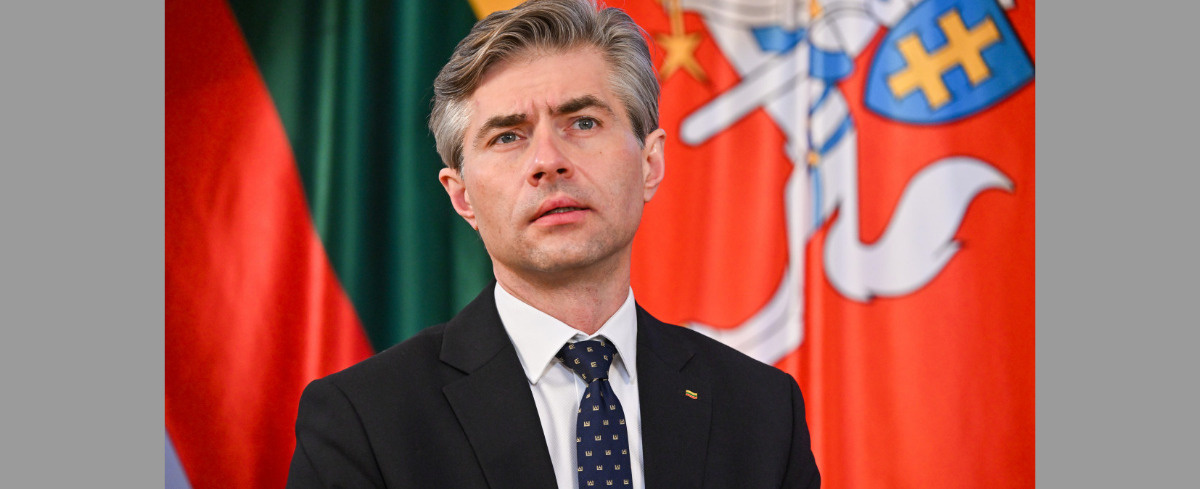
Litwa jasno mówi o tym, na co się nie zgodzi w przypadku negocjacji z Rosją

Litwa nie zgodzi się na żadne ustalenia dotyczące przyszłego systemu bezpieczeństwa w Europie, które pozwalałyby Rosji decydować o skali obecności wojsk NATO w regionie. Takie stanowisko przedstawił we wtorek litewski minister spraw zagranicznych Kestutis Budrys w rozmowie z portalem 15min.lt. Szef

Tytan

w Hydepark

34piorunów

Tutaj filmik, pokazujący, że policja w większej liczbie była na miejscu przed przyjazdem karetek. A te według świadków do postrzelonych policjantów przyjechały po jakiś 15 minutach. Bo już te k.....wy zaczynają zarzucać, że lekarze którzy ratowali tych policjantów kłamią. Chociaż przepraszam k....wy za to porównanie, bo te panie jednak ciężko pracują.

https://x.com/adi_gw85/status/2119771569362719009/video/1

Fanatyk26piorunów

Nie ma nic bardziej podłego od tych kurwiów. Dla srebrników i swojej chorej ideologii posuną się do wszystkiego.

Pokaż więcej komentarzy (5)

Lider

w Sztafeta

34piorunów

38 982,88 + 17,01 = 38 999,89

Podprogowe tuptańsko. Klasyczek, 6x 6’/1’.

Cały poranek była ulewa, czuć jak wszystko paruje teraz mimo przegrzewania się, nóżka niosła. Za to upociłam się jak nie wiem. 🐖

Odcinki wleciały średnio po: 4:05, 4:06, 4:06, 4:05, 4:06, 4:07.

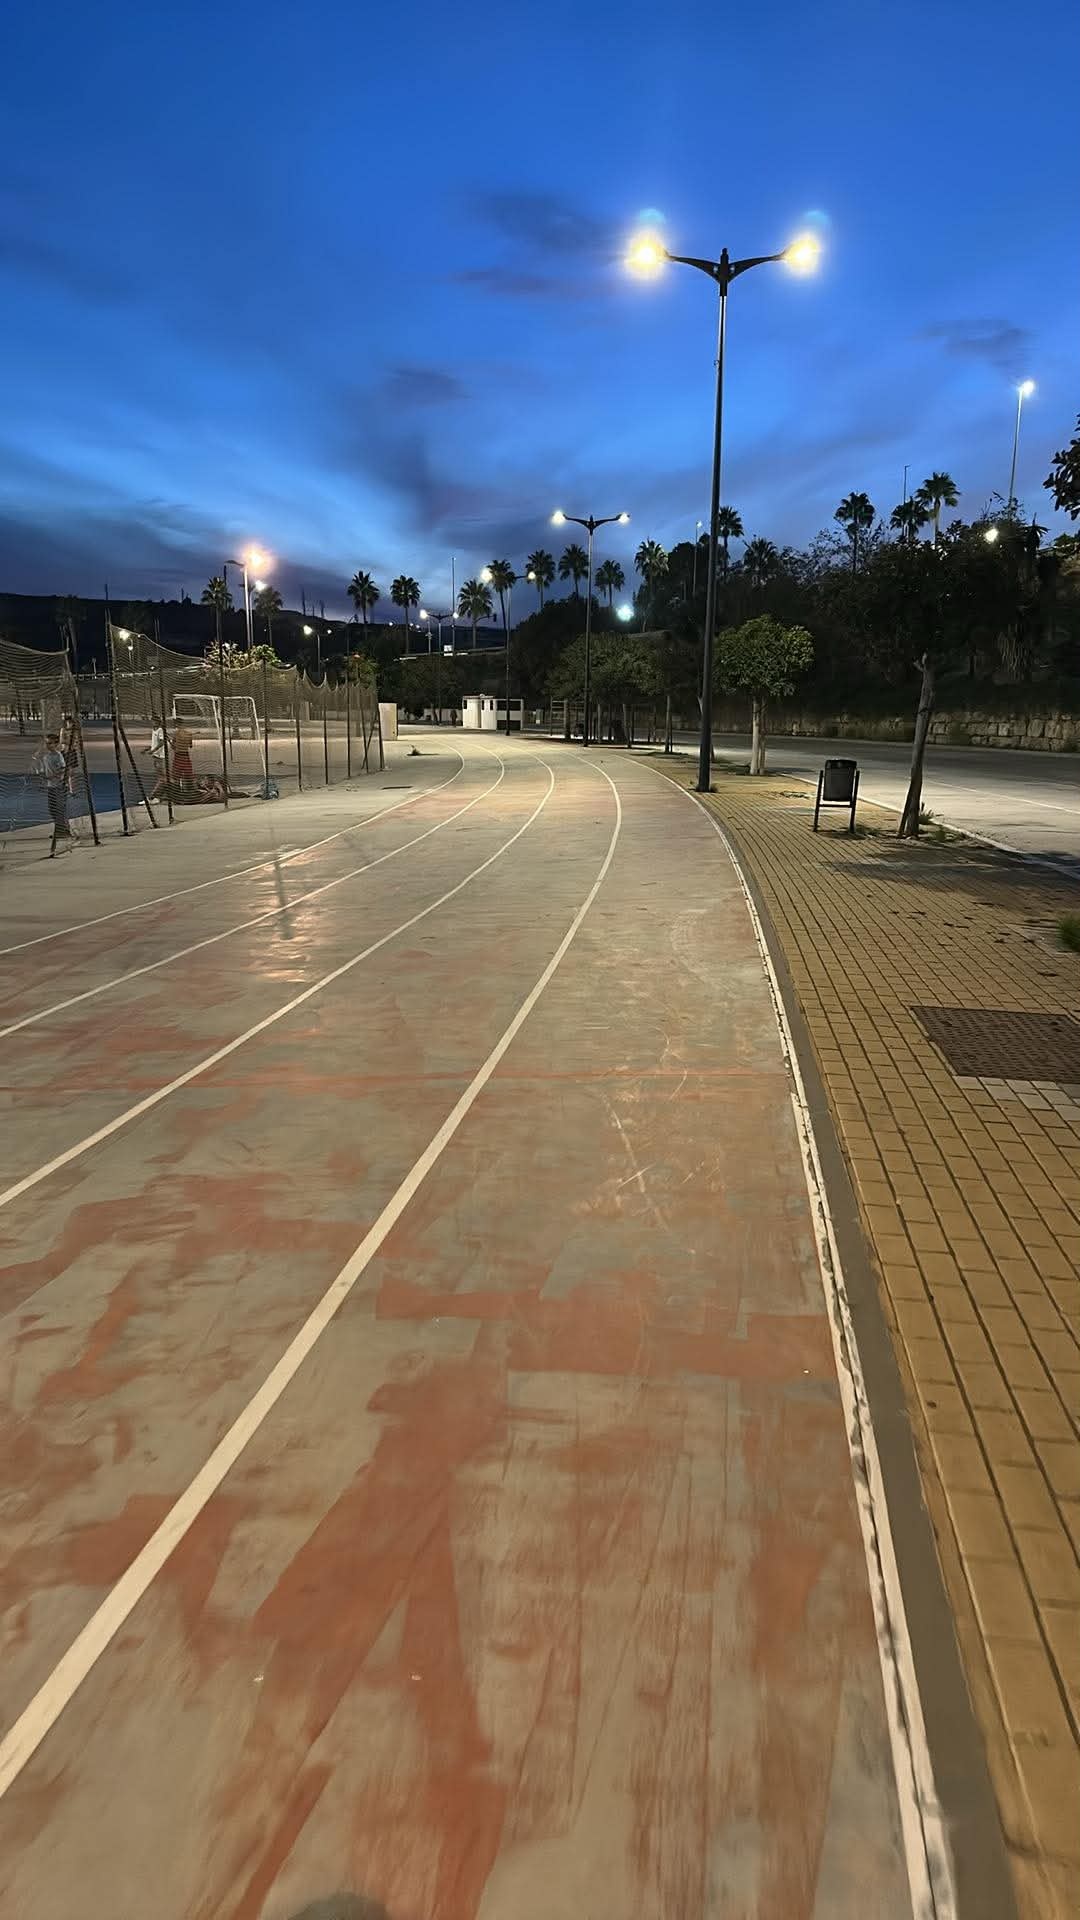
Znalazłam w pobliżu taki plac sportowy, jest tu kilkanaście boisk, do kosza, nożnej, tenisa, siatki. Dookoła placu idzie namalowana bieżnia z 4 torami. Kręciłam się po niej, jedna pętla miała około 750 metrów. Miejsce klasa światowa. Dostęp do kibli, wody pitnej. Fajnie obserwować jak masa dzieciaków tu lata i się rusza.

---

Wpis dodany za pomocą hejtostats.pl. @Marvin certified!

Pokaż więcej komentarzy (2)

Gruba ryba

w Hydepark

34piorunów

Auta są zabezpieczone niczym chińskie kamerki internetowe ¯\\(ツ)/¯

ps. tak, pchane czatem, ale opracowanie tego ręcznie to dzień pracy więc sami rozumiecie.

Honda, Nissan, Infiniti, Acura – 2022

Sam VIN wystarczał w demonstracji.


Badacze Sam Curry i współpracownicy odkryli błędy w usługach telematycznych SiriusXM Connected Vehicle Services.

* Punktem wyjścia był numer VIN.

* Można było zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik (w modelach obsługujących tę funkcję).

* Zlokalizować samochód.

* Włączyć klakson i światła.

* Uzyskać dane właściciela, w tym imię, nazwisko, e-mail, telefon i adres.

* W określonych przypadkach przejąć dostęp do konta.


Nie było potrzeby fizycznego kontaktu z samochodem.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars

Hyundai i Genesis – 2022

Podatność w aplikacji i API producenta.

* Wystarczał adres e-mail przypisany do konta właściciela.

* Badacze ominęli mechanizm autoryzacji.

* Mogli przejąć konto użytkownika.

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć światła i klakson.

* Uzyskać lokalizację pojazdu.


Atak można było przeprowadzić przez internet, z dowolnego miejsca. Hyundai załatał problem po zgłoszeniu.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Kia – 2024

Numer rejestracyjny zamiast kluczyka


To jeden z najciekawszych przypadków.

Podatność znajdowała się w internetowym portalu dealerskim Kia.

Badacze wykazali możliwość:

* lokalizacji samochodu;

* otwierania i zamykania zamków;

* uruchamiania i wyłączania silnika;

* uruchamiania klaksonu;

* uzyskania danych osobowych właściciela;

* dodania własnego adresu e-mail jako dodatkowego użytkownika samochodu.


Co szczególnie istotne: demonstracja wykorzystywała numer rejestracyjny pojazdu. Badacze mogli uzyskać dostęp do funkcji samochodu w czasie krótszym niż 30 sekund.

Problem dotyczył samochodów wyposażonych w odpowiedni moduł zdalnego sterowania, również bez aktywnej subskrypcji Kia Connect.

Podatności zostały naprawione.

https://www.bleepingcomputer.com/news/security/kia-dealer-portal-flaw-could-let-attackers-hack-millions-of-cars/
Spireon / LoJack – 2022–2023


To przypadek dotyczący dostawcy telematyki obsługującego bardzo dużą liczbę pojazdów.

Badacze wykazali możliwość uzyskania uprawnień administratora do panelu zarządzania flotą.

Potencjalne możliwości:

* lokalizowanie pojazdów;

* otwieranie zamków;

* uruchamianie silników;

* dezaktywacja rozruszników;

* wysyłanie poleceń do urządzeń telematycznych;

* aktualizacja ich oprogramowania.


Szacowana skala ekspozycji wynosiła około 15,5 mln pojazdów. Nie oznacza to, że wszystkie te auta zostały przejęte.


https://arstechnica.com/cars/2023/01/hackers-discover-that-vulnerabilities-are-rife-in-the-auto-industry/
Subaru STARLINK – 2025

Zdalne przejęcie funkcji samochodu przez internet


Wykryli poważną podatność w panelu administracyjnym Subaru STARLINK.

Co można było zrobić:

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć klakson.

* Zlokalizować samochód.

* Odczytać historię lokalizacji z ostatnich 12 miesięcy.

* Uzyskać dane osobowe właściciela.

* Przypisać siebie jako autoryzowanego użytkownika pojazdu bez powiadomienia właściciela.


Co było potrzebne?

Dane pozwalające zidentyfikować właściciela, np. nazwisko, kod pocztowy, numer telefonu, e-mail, VIN lub numer rejestracyjny – zależnie od sposobu wyszukiwania.

Nie było konieczne:

* podejście do samochodu;

* podłączenie do OBD;

* posiadanie kluczyka;

* wykorzystanie urządzenia radiowego.


Badacze przetestowali dostęp na dwóch samochodach za zgodą ich właścicieli, w tym Subaru Impreza 2023.

Subaru usunęło podatność w ciągu 24 godzin od zgłoszenia.

https://www.wired.com/story/subaru-location-tracking-vulnerabilities/

https://www.securityweek.com/subaru-starlink-vulnerability-exposed-cars-to-remote-hacking/

https://www.jdsupra.com/legalnews/ethical-hacker-uncovers-vulnerability-4263025/
Subaru STARLINK – 2017

Badacz: Aaron Guzman.

Wykrył osiem podatności w komunikacji aplikacji mobilnej i internetowej z serwerami STARLINK.

Możliwe działania:

* Otwieranie i zamykanie drzwi.

* Sterowanie światłami i klaksonem.

* Dostęp do historii lokalizacji.

* Dodawanie nowych użytkowników z uprawnieniami właściciela.

* Uzyskanie zdalnego dostępu do funkcji samochodu bez wiedzy właściciela.


Problem dotyczył niewłaściwego zabezpieczenia tokenów uwierzytelniających.

Ważne: nie wykazano możliwości ingerencji w hamulce, kierownicę czy sterowanie napędem.

https://www.bitdefender.com/en-us/blog/hotforsecurity/researcher-finds-basic-mistakes-subarus-starlink-service
Volkswagen Golf GTE / Audi A3 e-tron – 2018

Badacze DEFION odkryli podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami administratora (root) w systemie multimedialnym MIB.

* W przypadku Audi A3 e-tron podatna usługa była osiągalna przez internet, przez połączenie komórkowe.

* Możliwe było zdalne przejęcie systemu multimedialnego.

* Badacze uzyskali dostęp do drugiego procesora systemu MIB.

* Zbadali możliwość wysyłania komunikatów do magistrali CAN.


Ograniczenie: zabezpieczenia bramki CAN uniemożliwiły wykazanie wpływu na krytyczne systemy jazdy. Nie udowodniono zdalnego sterowania hamulcami ani kierownicą.

Ważne rozróżnienie: podatność Golfa wykorzystywana w badaniu wymagała bliskości samochodu i połączenia z jego hotspotem Wi-Fi. Natomiast Audi A3 e-tron miało osobną ścieżkę dostępu przez internet.

https://defion.security/en/research-labs/volkswagen-auto-group-mib-infotainment-system-unauthenticated-remote-code-execution-as-root/
Škoda / Volkswagen – podatność API i sam VIN (2023)

Badacze PCAutomotive odkryli dwie podatności w chmurze Škoda Connect:

* CVE-2023-28900

* CVE-2023-28901


Znając VIN samochodu, można było uzyskać:

* pseudonim użytkownika przypisanego do samochodu;

* informacje o ostatnich podróżach;

* daty i godziny przejazdów;

* zużycie paliwa;

* średnią i maksymalną prędkość;

* czas trwania podróży.


Podatności dotyczyły backendu internetowego, a nie fizycznego dostępu do samochodu.

Nie umożliwiały otwierania drzwi ani uruchamiania silnika.

Problem zgłoszono w listopadzie 2022 r. i naprawiono w grudniu 2022 r.

https://pcacybersecurity.com/resources/advisory/vulnerabilities-in-skoda-and-volkswagen-vehicles
Volkswagen, Audi, Škoda, SEAT – wyciek Cariad (2024)

Poważny incydent bezpieczeństwa chmury AWS należącej do ekosystemu Volkswagen Group.

Dotyczył około 800 000 samochodów elektrycznych.

Ujawnione dane obejmowały:

* lokalizacje pojazdów;

* historię ich przemieszczania;

* czasy włączania i wyłączania;

* dane kontaktowe części właścicieli;

* w niektórych przypadkach bardzo dokładne współrzędne GPS.


Około 460 000 pojazdów miało ujawnione precyzyjne dane lokalizacyjne.

Nie była to podatność pozwalająca wydawać polecenia samochodowi. Był to poważny wyciek danych telematycznych.

https://www.theverge.com/2024/12/30/24332181/volkswagen-data-leak-exposed-location-evs

Gruba ryba0piorunów

Czyli coś kosztem czegoś, "wygoda" kontra bezpieczeństwo danych i własności.

Nierejestrowanie się/niepodawanie maila jakoś zmieniało sytuację?

Pokaż więcej komentarzy (7)

Gwiazdor

w Akwarystyka

34piorunów

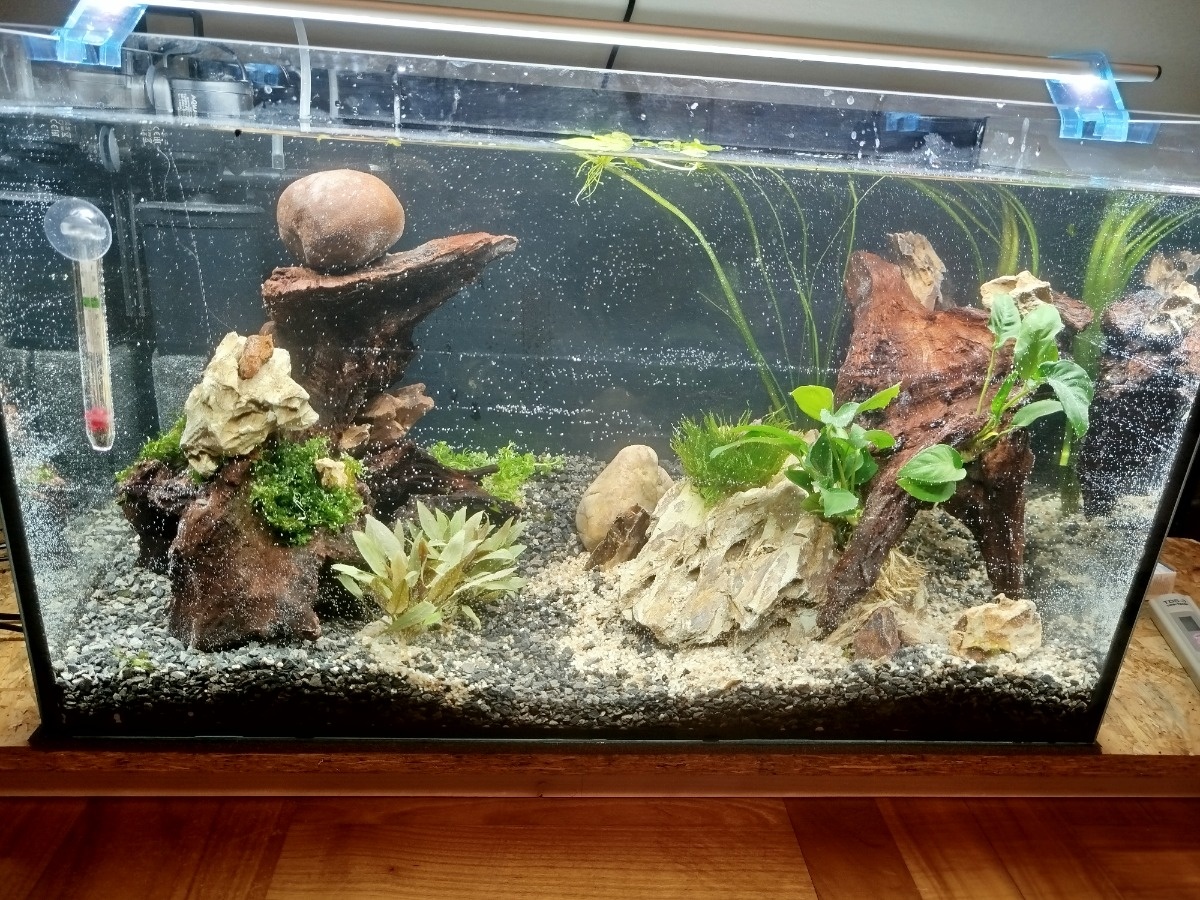
Dzień dobry, zauważyłem tag przypadkiem. To się pochwałę :slightly_smiling_face:

Wystartowałem w piątek. Mam nadzieję, że nie zakwitnie glonami. Pierwsze w życiu. Taki był początek. Jak będę miał problemy to będę się dopytywał na tagu. Sukcesami się pochwałę. Cel - krewetki

GURU5piorunów

@132qwe mam Red Cherry, miały być proste w obsłudze i rozmnażać się na kranówce. Może i nie dbam o nie rewelacyjne ale wahania populacji są duże od około 80 do nawet 12 sztuk :man-gesturing-ok:.

Pokaż więcej komentarzy (11)

Fanatyk

w Hydepark

34piorunów

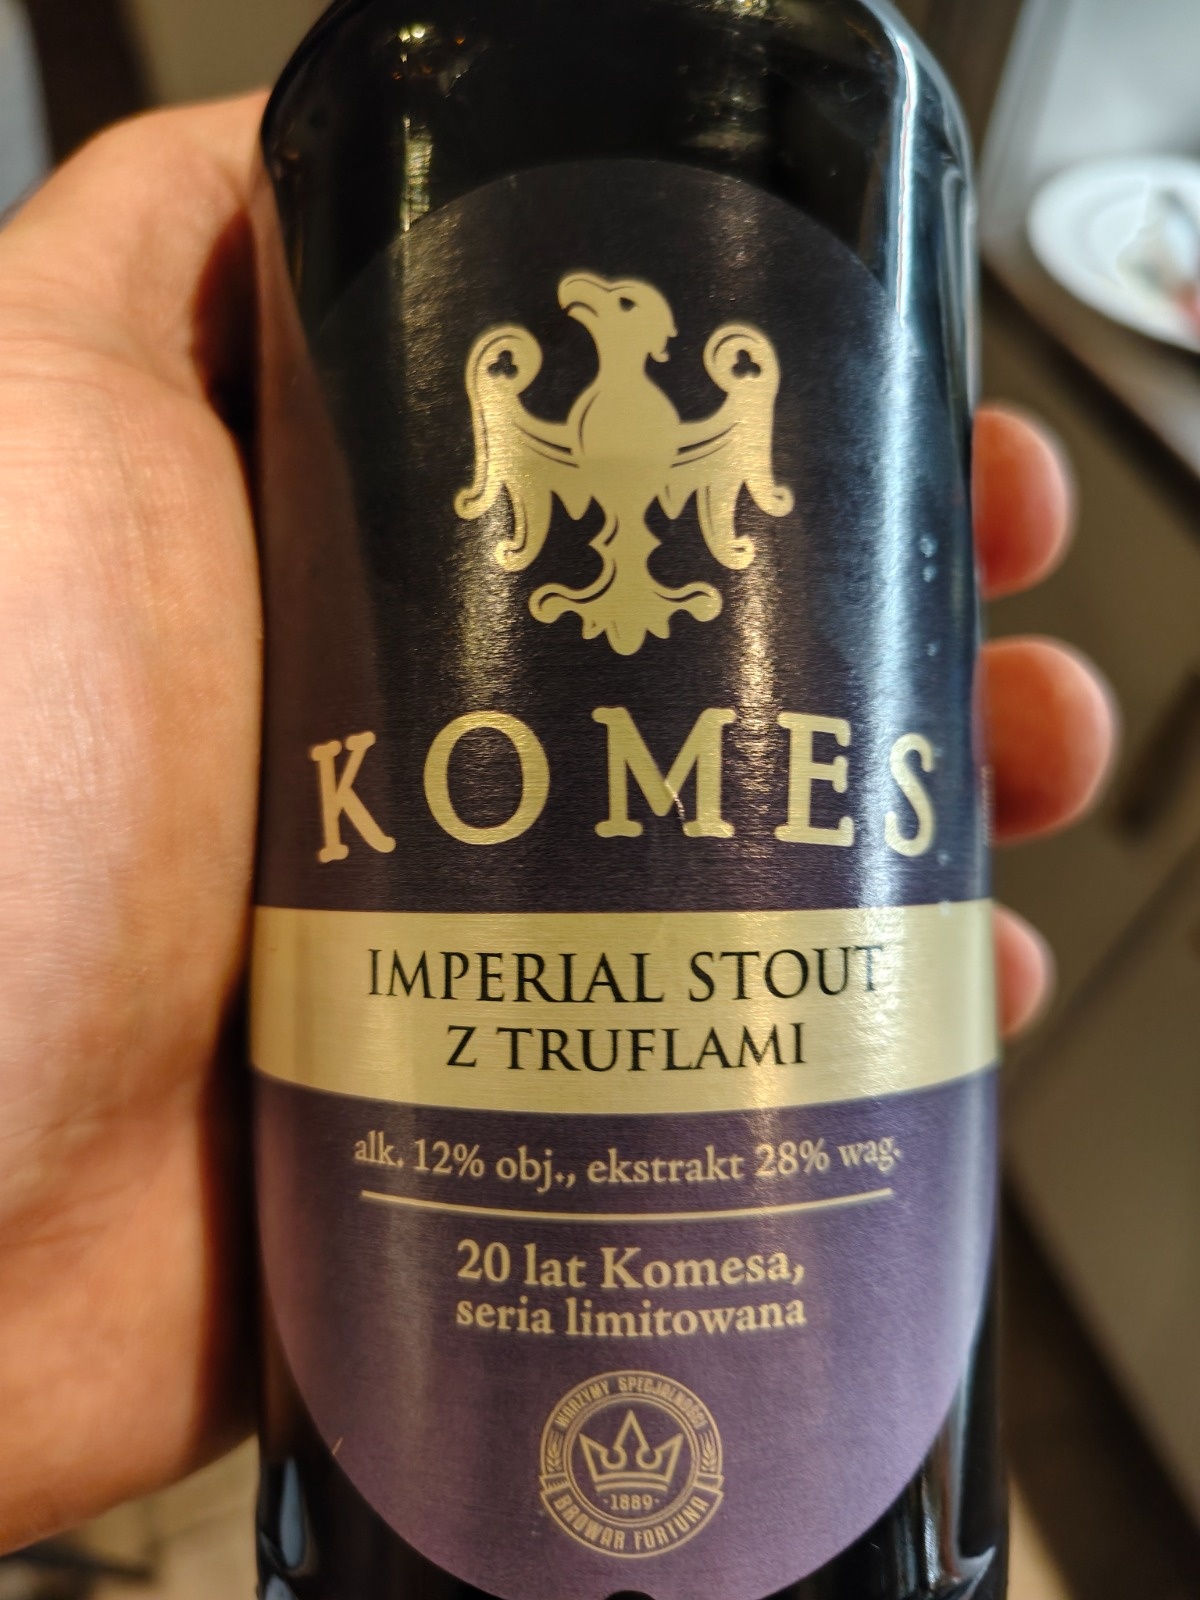
Miałem już nie pić, poszedłem do żabki po nie alkohol a tam takie rzeczy. No nie i c⁎⁎j...

Pokaż więcej komentarzy (15)

Osobistość

w Rowerowy Równik

34piorunów

412 376 + 19 + 19 + 19 + 19 + 19 + 20 + 19 + 19 + 19 + 19 = 412 567

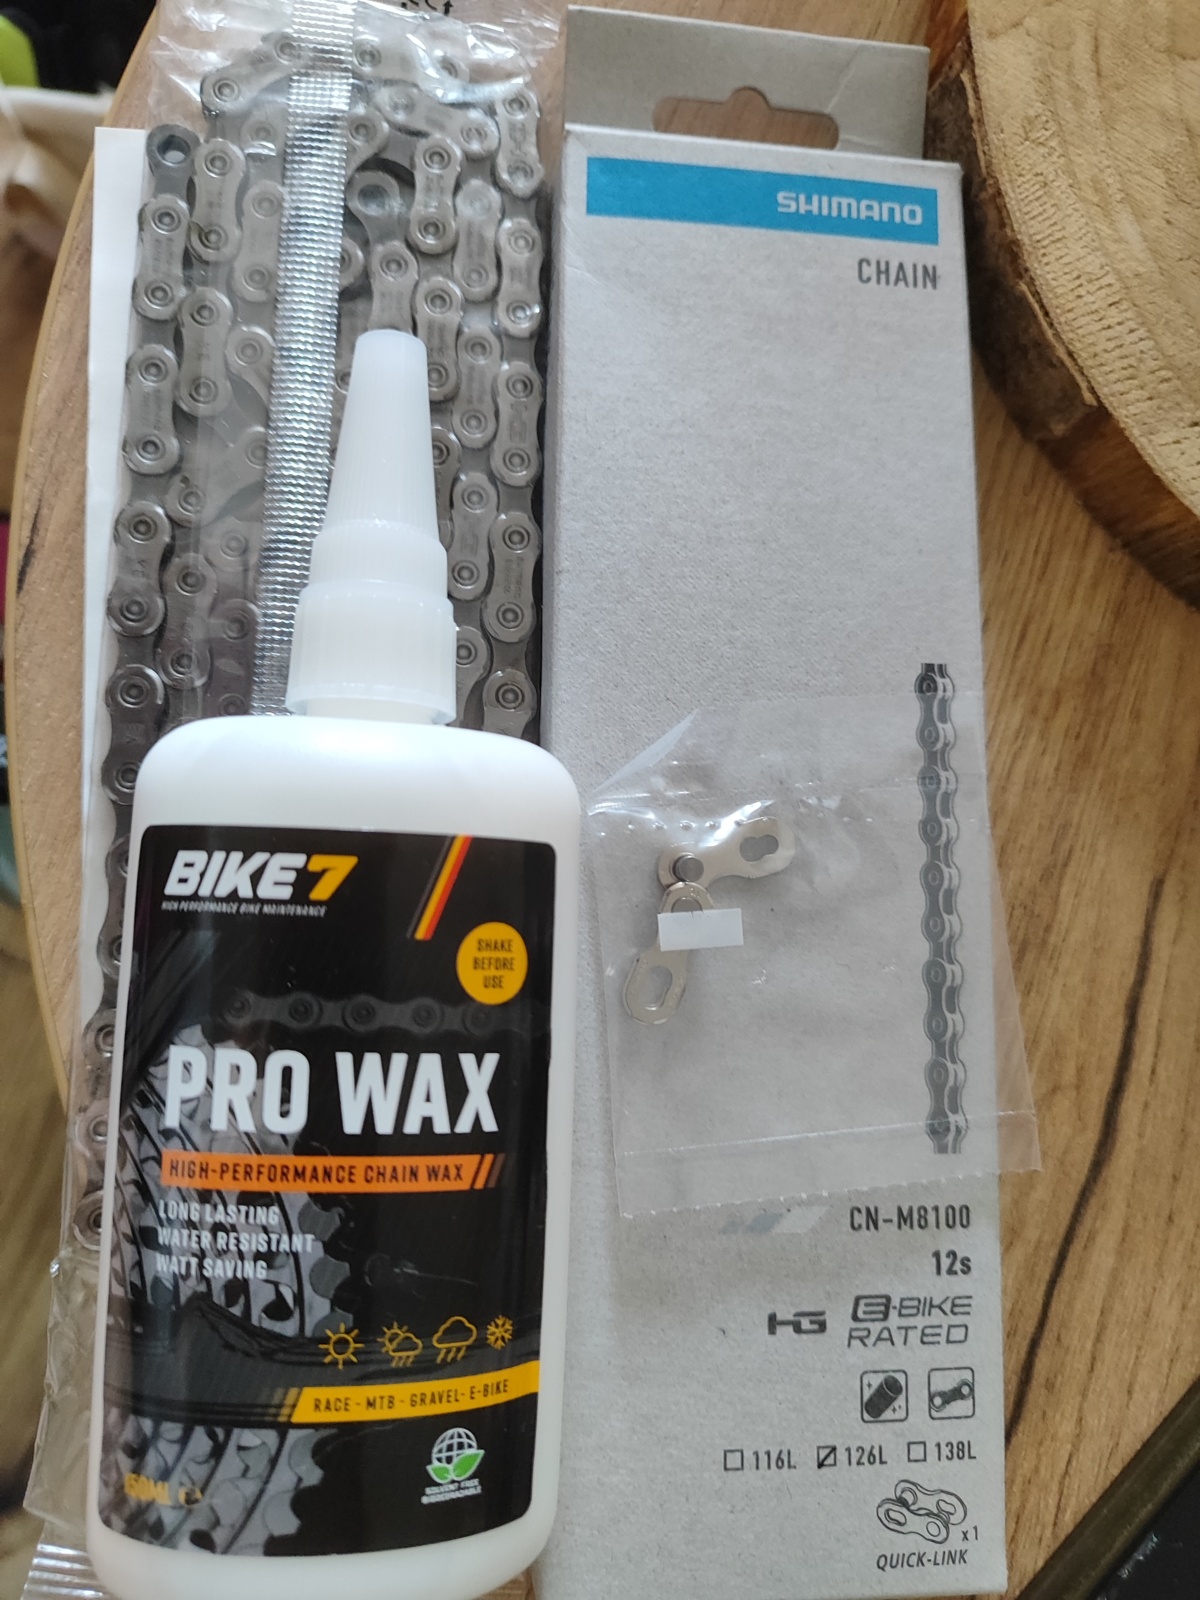
Wy już wiecie co 😁. Niestety łańcuch powiedział że już ma dość i idzie ja emeryturę, więc wjeżdża nowy łańcuch (model ten sam). Oprócz łańcucha zmiana strategii smarowniczej, zamiast oliwki wjeżdża wosk na zimno. Eksperyment czas zacząć, poprzedni łańcuch wytrzymał 3000 km 🙂.

---

Wpis dodany za pomocą hejtostats.pl. @Marvin certified!

Fanatyk2piorunów

@Koloalu Używam tego wosku od kilku lat. Co 150-200 km przecieram łańcuch szmatką i nakładam nową warstwę wosku, którą rozsmarowuję paluchami. I tyle. Czasami jak mam wenę (powiedzmy co 3 raz) to tę szmatkę odtłuszczaczem jakimś najpierw psikam. Ostatni łańcuch 8000 km wytrzymał.

Gruba ryba2piorunów

Rotuję 3 łańcuchami, fabrycznym m8100 i dwoma m9100. Zmieniane różnie, średnio co 500-600 km, bywa że i 900. Smaru używam prawie wyłącznie tego samego, pamiętaj by łańcuch całkowicie wyczyścić, wysuszyć, dopiero wtedy nakładasz, zostawiasz na X/XY godzin, nakładasz 2. warstwę i jeszcze dajesz mu parę godzin. W suchych warunkach dosmarowuję co 300 km, ale robiłem też 500 na raz bez aplikacji, z czego 200 po mokrym. Dopiero na koniec drażnił ucho. Polecam rotację co najmniej 2 łańcuchami, zwłaszcza ze względu na brak możliwości powiedzenia "dzisiaj nie jadę, bo muszę wyczyścić napęd".

Pokaż więcej komentarzy (12)

Fenomen

w Hydepark

34piorunów

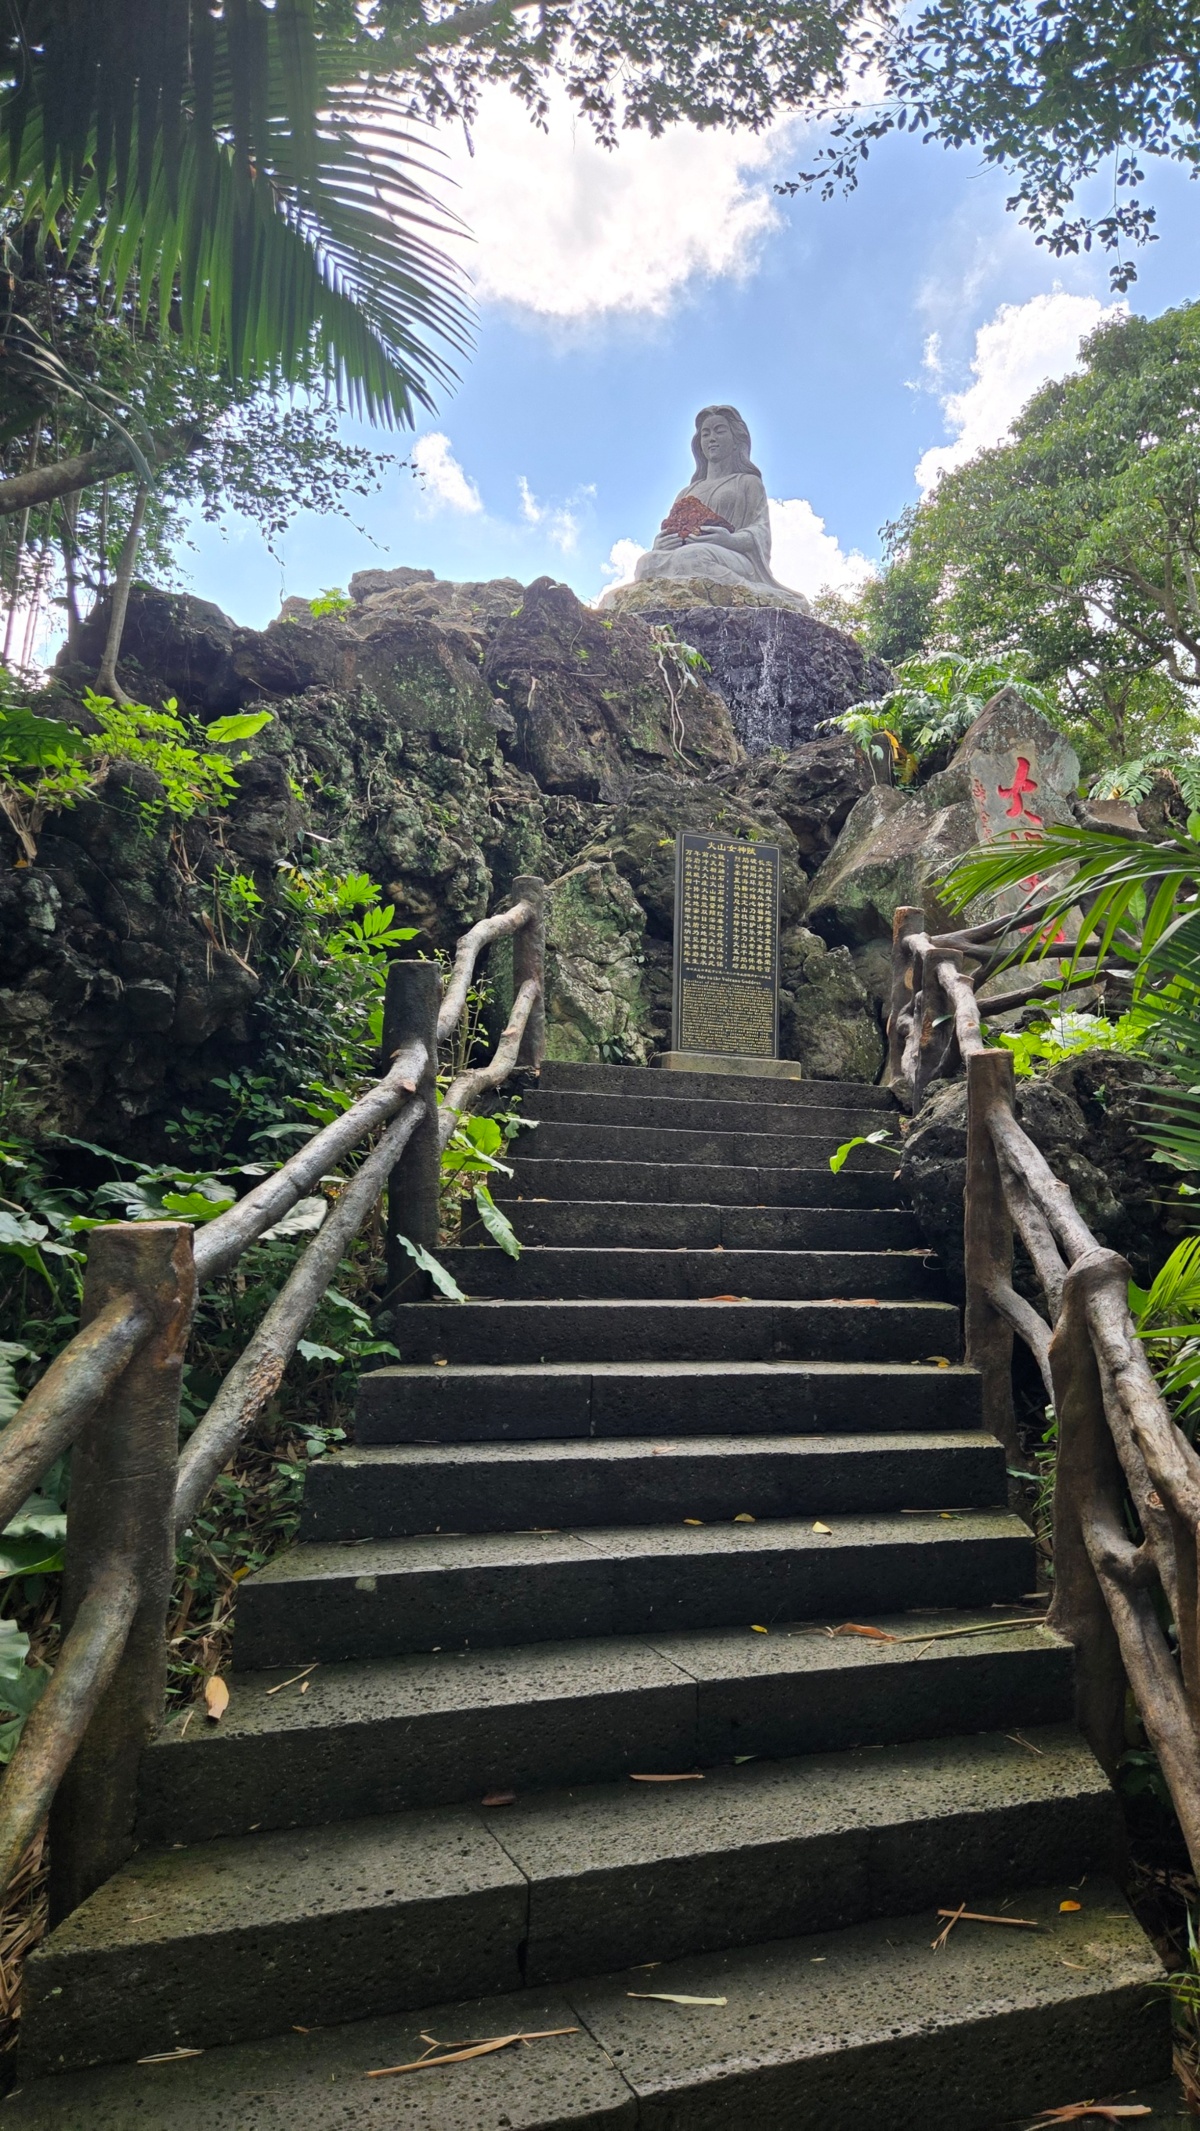
CD. Wyjazdu do
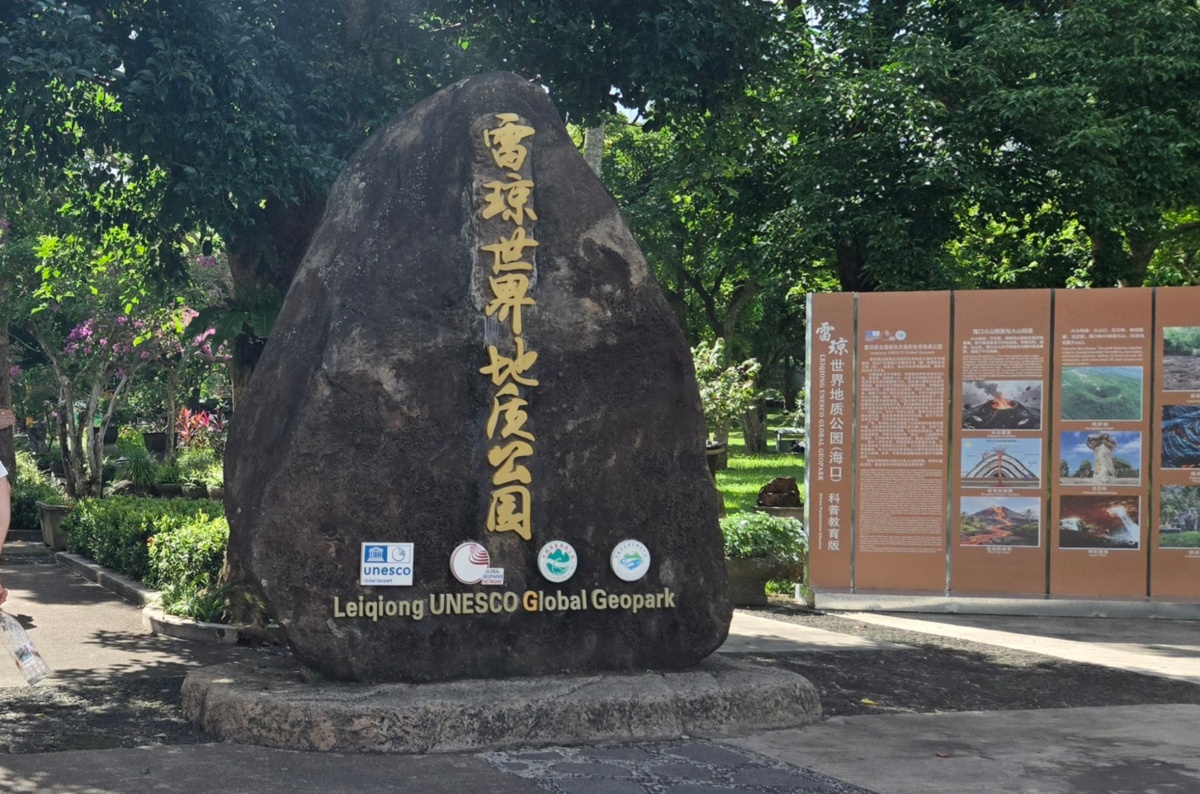
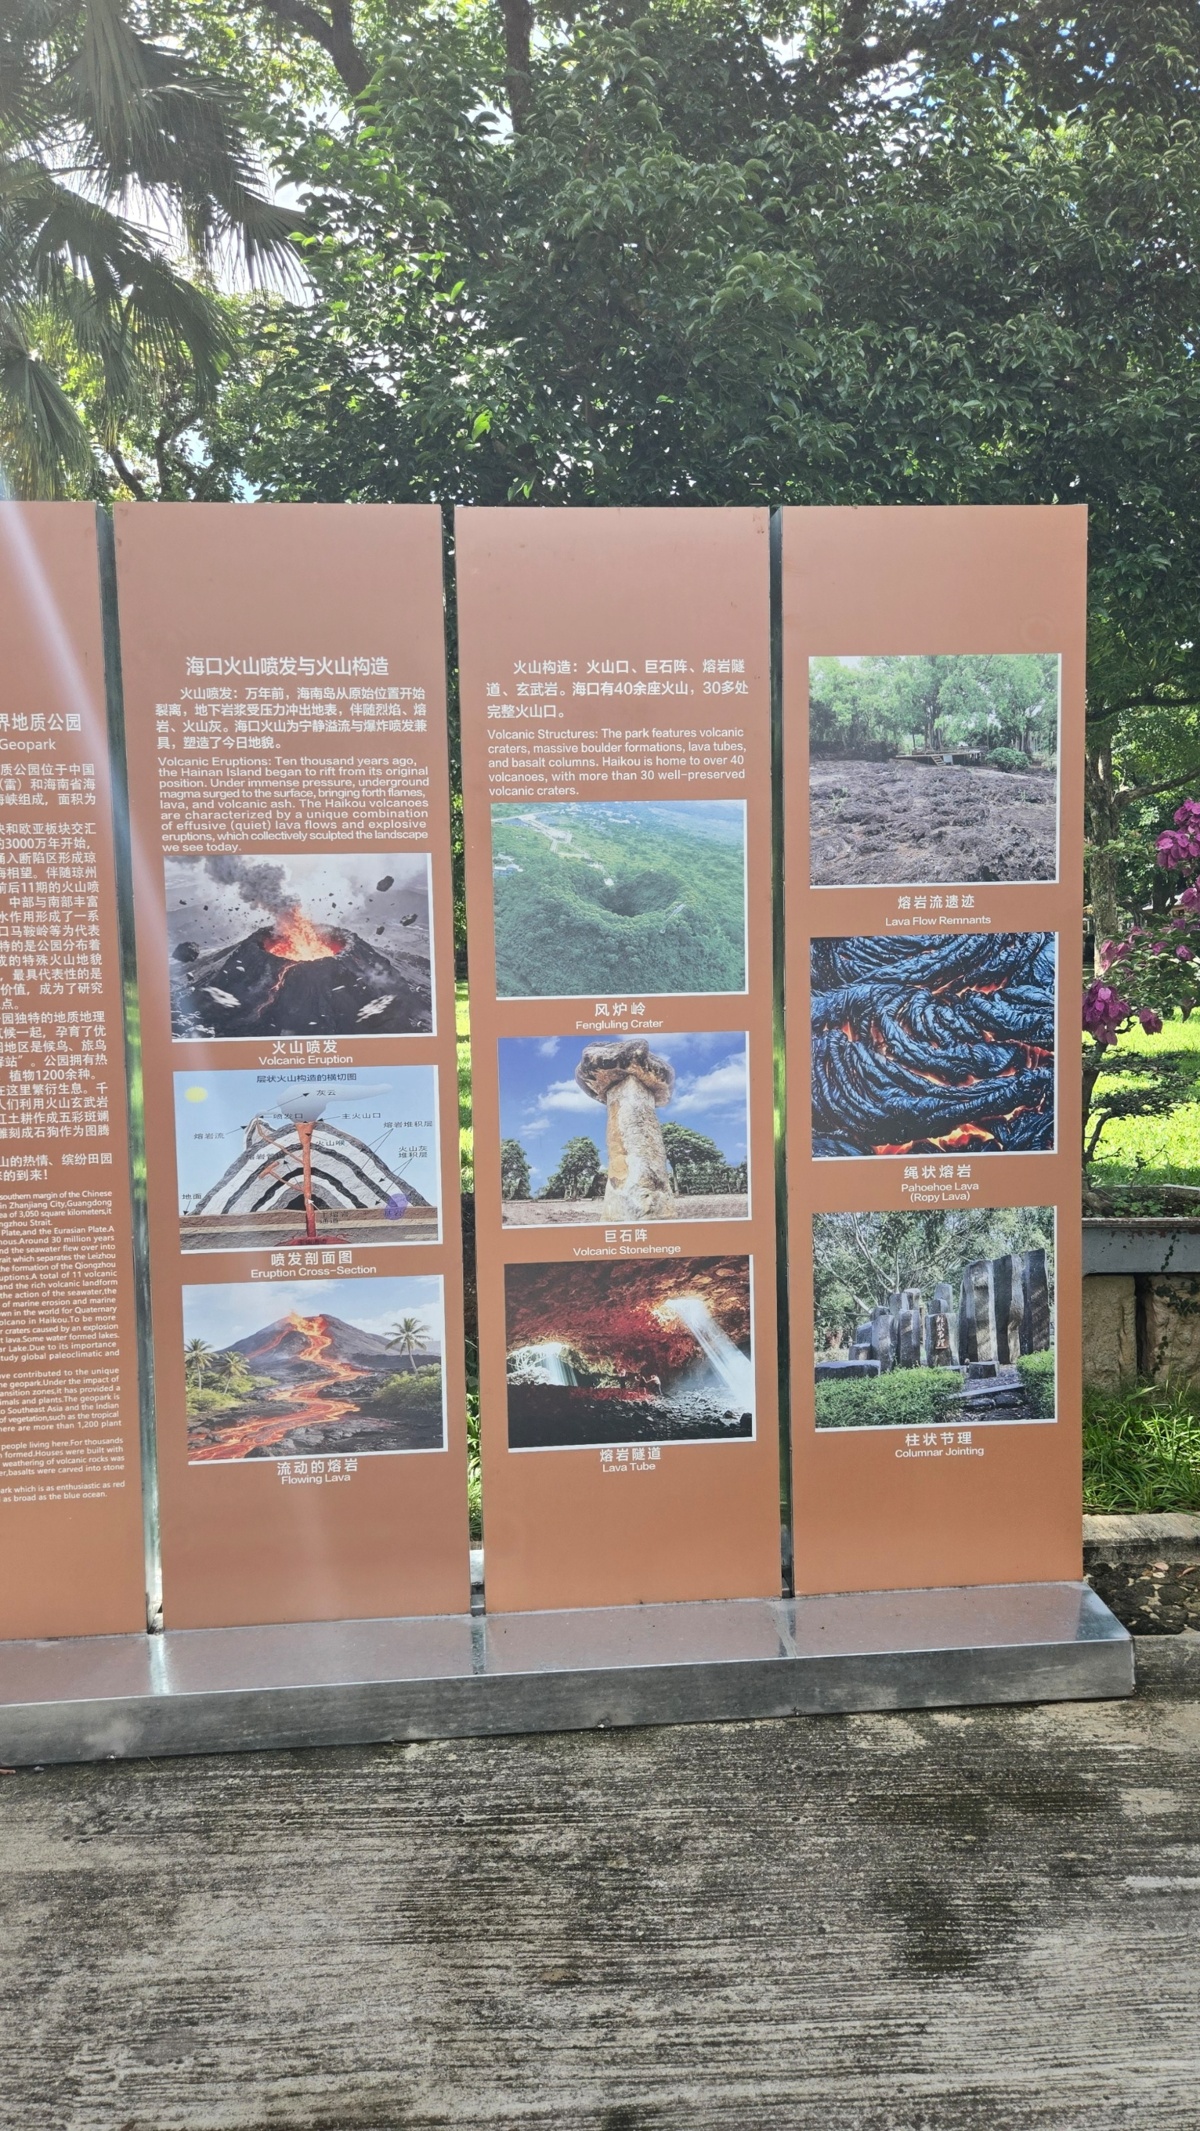
Tym razem wycieczka do Globalnego Geoparku Klastra Wulkanicznego Haikou
OK. 200m przewyższenia, kratery po wulkanach, widok na miasto.

Pokaż więcej komentarzy (9)