Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#it

Fanatyk

w Hydepark

15piorunów

Jako, że ostatnio po godzinach trochę rozwijam swój mały konsulting, pomyślałem że przydałoby się mieć stronkę.
Jak myślicie, w skali corpobullshitu od 1 do 10 to dobiłem do 11 czy jeszcze nie? xdd
Jbc pamiętajcie, że czytać to będą raczej bardzo wysocy managerowie, Oni podobno lubią takie gadki xD

Edit: Dołączam bardziej 'profesjonalną' wersję

Edit2: Wersja "zbalansowana"

Pokaż więcej komentarzy (19)

Osobistość

w Hydepark

10piorunów


Moja praca dyplomowa przy tym to jest nic.
https://www.scs.stanford.edu/~dm/home/papers/remove.pdf

Lider4piorunów

@pokojowonastawionaowca

https://en.wikipedia.org/wiki/WTFPL

WTFPLThe WTFPL is a permissive free software license. As a public domain like license, the WTFPL is essentially the same as dedication to the public domain. It allows redistribution and modification of the work under any terms. The name is an abbreviation of Do What The Fuck You Want To Public License. The first version of the WTFPL, released in March 2000, was written by Banlu Kemiyatorn for his own software project. Sam Hocevar, Debian's former project leader, wrote version 2. Characteristics The WTFPL intends to be a permissive, public-domain-like license. The license is not a copyleft license. The license differs from public domain in that an author can use it even if they do not necessarily have the ability to place their work in the public domain according to their local laws. The WTFPL does not include a no-warranty disclaimer, unlike other permissive licenses, such as the MIT License. Though the WTFPL is...Wikipedia

Gruba ryba

w Cybersecurity

12piorunów

W jaki sposób można wykorzystać taką drukarkę w środowisku korporacyjnym?
Przyjmijmy że ktoś ma niezbyt życzliwe zamiary.

Gruba ryba6piorunów

Haslo admina nie jest potrzebne do podłączenia się do drukarki w celu jej skonfigurowania do wydruku. Często drukarki wielofunkcyjne w korpo mają ustawione skanowanie do folderu sieciowego bądź bezpośrednio wysyła mail że skanem. I wtedy wchodzisz cały na biało, podmieniasz adres z którego jest wysyłany mail na taki który ty kontrolujesz i konfigurujemy "pozostaw kopię wysłania smtp na skrzynce pocztowej". Co się dzieje? Masz kopię wszystkiego co ludzie wysyłają włącznie z umowami, tajemnicami przedsiębiorstwa i skanem d⁎⁎y Anetki wysłanej do pana prezesa.

Edit:
Zresztą drukarki powinny być konfigurowane sieciowo w innym vlan w celu ich separacji i segmentacji oraz być dostępne tylko przez print serwer.

Fenomen2piorunów

@Marchew "Jedynym rozwiązaniem jest ręczna zmiana domyślnego hasła administratora przez użytkowników.". Nosz kurna, przecież to pierwsze co się robi, zresztą chyba nawet ich software wymusza zmianę przy pierwszym logowaniu.

Pokaż więcej komentarzy (12)

Gruba ryba

w Cybersecurity

9piorunów

I są nagrania z Oh My Hack.

Kilka nagrań które mogą was zaciekawić, pierwszy to ten słynny "Informatyk Zakładowy" o sądownictwie i "systemie losowania spraw w sądownictwie (° ͜ʖ °)

Tomasz Zieliński: Dostałeś z ministerstwa 10 milionów PDF-ów. Co teraz? | OMH 2024
https://www.youtube.com/watch?v=PJHNkX0XP50

Jakub Mrugalski: Oszustwa, malware i pseudo moderacja - drugie dno social mediów | OMH 2024
https://www.youtube.com/watch?v=jsNm1JJGURk

Anna Wasilewska-Śpioch, Adam Haertle: Fejkowe deepfake’i, czyli nie wszystko musi być głębokie | OMH
https://www.youtube.com/watch?v=s4J5LyLjkEQ

Anna Wasilewska-Śpioch: Wojna w rosyjskim darknecie | OMH 2024
https://www.youtube.com/watch?v=hmefmNbAUYI

Łukasz Bromirski: Życie, 42, globalna tablica routingu i odpowiedzi na inne pytania | OMH 2024
https://www.youtube.com/watch?v=dGhpaE85xfM

Maciej Broniarz: Secret? Midnight? Zamieć? | OMH 2024
https://www.youtube.com/watch?v=FW-hZDHpCHs

Mateusz Chrobok: Przejdzie bokiem, czyli o Side Channelach | OMH 2024
https://www.youtube.com/watch?v=UAbmmjp5QCg

Więcej:
https://www.youtube.com/@PROIDEAconferences/videos

Gruba ryba

w Hydepark

70piorunów

W tym poście wymieniamy wszystkie nieoczywiste zalety pracy zdalnej.
1. Możliwość zachowania należytej higieny po "dwójce".
2. Posiadanie energii po całym dniu pracy, bo ekstrawertycy-normicy wyssali ją z Ciebie niczym wampiry-pijawki na "superważnych" spotkaniach typu daily i retro o niczym, a które możnaby równie dobrze podsumować krótką wymianą mailową.

Pokaż więcej komentarzy (44)

Fenomen

w Hydepark

6piorunów

System ich odrzucił. Dziś dzięki niemu zmieniają świat.
Film dokumentalny “MISTRZ”

https://youtu.be/w20lk3OyLMI?si=iZ2j2GG-ygXi-pGX

Źródło
https://x.com/kawecki_maciej/status/1939973010812756114

Gruba ryba1piorunów

Zgadzam się ze wszystkim co pan profesor powiedział. Rozumiem czemu jest tak skutecznym wychowawcą. I mówię wychowawcą, a nie nauczycielem, bo on tych ludzi wychował, nauczyli się sami.

Kreatywnych twórców nie tworzy się przez narzucanie co mają robić, tylko przez inspirowanie, wpieranie i dawanie in wolności.

To co powiedział o rodzicach jest niesamowicie ważne, bo to oni najczęściej naciskają na dzieci, by były dobre we wszystkim po równo. To zabija w dzieciaku chęć uczenia się dla siebie. Znam historie ludzi, którzy za dzieciaka nie mogli wyjść się pobawić, bo ich rodzice zmuszali do zakuwania do jakiejś kartkówki z polaka, albo dawali im jakieś kary za niezdany sprawdzian. Ich historie w dorosłości są przeważnie smutne.

Ja mogłem zawalić ile sprawdzianów chciałem i nikt mnie za to nie karał. No może mama spojrzała na mnie z dezaprobatą. Nikt mi nie robił nigdy pogadanek dlaczego mam średnią w okolicach 3.0. Nigdy nie poniosłem żadnych konsekwencji za niezaliczenie czegoś. Ale jak zdobywałem jakieś medale na konkursach z fizyki to się czułem dzięki rodzicom jak mistrz świata.

To ja mówiłem rodzicom co mnie interesuje i oni mi w tym pomagali, nigdy odwrotnie. Oni mnie jedynie inspirowali tym kim byli i tym, że zawsze mieli czas odpowiadać na moje pytania i oboje tak dużo wiedzieli.

Z nauczycielami też miałem szczęście, bo chyba nigdy nie trafiłem na żadnego frustrata, co by mi mówił, że skończę pod mostem jak nie będę miał na koniec roku 4 z przedmiotu, który mnie w ogóle nie interesował.

I co wyrosło z takiego trójkowego lenia, który nigdy pasem po d⁎⁎ie nie dostał? Programista z pensją ponad pół miliona zł rocznie.

Autorytet

w Informatyka

31piorunów

Chcecie własnego VPNa za pińć złotych?

To wam pokażę jak.

Kupujesz za 5 Polskich Złotych od tego momentu darmowego VPSa Frog.
Wszystkie linki w komentarzu.

Po otrzymaniu danych na maila, logujesz się do swojego serwera po ssh.

Instalujesz usługę WireGuard:
apk add -U wireguard-tools

Przechodzisz do katalogu wireguard i generujesz parę kluczy:
cd /etc/wireguard
wg genkey | tee privatekey | wg pubkey > publickey

Upewnij się, że Twój interfejs sieciowy to eth0:
ip r | grep default
wynik polecenia - default via 192.168.1.1 dev eth0 metric 1 onlink

W tym samym katalogu tworzysz plik conf i otwierasz go w swoim ulubionym edytorze(vim \<3):
touch wg0.conf
vim wg0.conf

Zawartość pliku powinna wyglądać tak:
[Interface]
Address = 10.16.0.1/24 (adresacje możesz nadać wedle uznania.)
ListenPort = CZYTAJ NIŻEJ!!!
PrivateKey = WYGENEROWANY PRZED CHWILĄ KLUCZ PRYWATNY

_PreUp = sysctl -w net.ipv4.ipforward=1

PostUp = iptables -t nat -I POSTROUTING 1 -s 10.16.0.0/24 -o eth0 -j MASQUERADE; iptables -I INPUT 1 -i wg0 -j ACCEPT; iptables -I FORWARD 1 -i wg0 -o eth0 -j ACCEPT

PostDown = iptables -t nat -D POSTROUTING 1 -s 10.16.0.0/24 -o eth0 -j MASQUERADE; iptables -D INPUT 1 -i wg0 -j ACCEPT; iptables -D FORWARD 1 -i wg0 -o eth0 -j ACCEPT

[Peer]
PublicKey = WYGENEROWANY KLUCZ PUBLICZNY W APLIKACJI KLIENCKIEJ, CZYTAJ NIŻEJ!!!
AllowedIPs = 10.16.0.3/32

Trochę informacji:
Aby usługa była darmowa, dostawcy wykonali parę sztuczek, dostajemy własny publiczny adres IPv6 oraz publiczny, ale współdzielony z innymi adres IPv4.
Twój dostawca internetowy prawdopodobnie nie wspiera IPv6, więc dostajesz razem z IPv4 trzy porty (TCP/UDP) do wykorzystania, jeżeli ID serwera to 123 to Twoje porty:
20123
30123
40123
Jeden z nich wpisujesz w pliku wg0.conf

Po stronie klienta np. aplikacja wireguard na smartphonie:
Instalujesz oficjalną appkę.
Klikasz plusik i wybierasz "Utwórz od podstaw"
Wpisujesz dowolną nazwę.
Generujesz jednym kliknięciem parę kluczy.
Adresy: 10.16.0.3/24
Serwer DNS: np. cloudflare 1.1.1.1
Dodaj Peer'a:
Klucz publiczny wygenerowany na serwerze.
Adres: 95.217.107.125:30123  port w zależności od ID Twojego serwera
Dozwolone adresy IP: 0.0.0.0/0
Utrzymanie połączenia: 25
Zapisz.

Wygenerowany w aplikacji klucz publiczny wpisujesz w pliku wg0.conf na serwerze.

Na serwerze uruchamiasz interfejs wireguard:
wg-quick up wg0

W aplikacji uruchamiasz połączenie VPN i na serwerze wpisujesz polecenie: wg
powinno wyświetlić taki wynik:
root@:frog:/f2137:frog# wg
interface: wg0

public key: 7zzYTwmjWbHecLpCUS9oMHjecq1UdnxHrY0hi0IWHg4=

private key: (hidden)

listening port: 20123

peer: BqFjfgehzBT/kKqMSdoPRHI9jG1bdr1WFkD6vw9clFA=

endpoint: ADRES IP:31578

allowed ips: 10.16.0.3/32

latest handshake: 28 seconds ago

transfer: 252.22 KiB received, 1.08 MiB sent

Możesz sprawdzić na kliencie w whatismyipaddress czy jesteś w Helsinkach 😉

Wydaje mi się, że o czymś zapomniałem, ale jakby co to pytajcie.

Hardening: klucz prywatny z serwera można usunąć, a na pliku wg0 zrobić: chmod 600 wg0.conf

Pokaż więcej komentarzy (14)

Gruba ryba

w Hydepark

99piorunów

Uwielbiam słuchać o procesach w wielkim korpo mojej żony, utwierdzają mnie one w przekonaniu że praca w takich firmach to nie praca.

Dział u niej liczy kilka tysięcy osób rozsianych po całym kraju, a praca idzie tak wolno, że ja już przestałem się dziwić że branża w której działa ta firma jest jaka jest.

Ogólnie u niej jest niemożliwe być wypierdzielonym za nicnierobienie.

Wyobraźcie sobie sytuację, że pracujecie w zespole w którym jest 10 osób, ale jedna kompletnie nic nie robi - nie pojawia się na spotkaniach, jej zadania wiszą niezrobione przez kilka sprintów, no ewidentne lecenie w kulki. Co można zrobić z taką osobą? Naturalnie odpowiedź nasuwa się jedna - zwolnić.
Ale jeśli ją zwolnisz, to nagle się okaże że nie będzie można nikogo dostać na miejsce tej osoby, tylko jej pracę trzeba będzie rozdzielić na innych. Teraz ona jest po prostu nie robiona, nikt nie musi sie za to brać. Więc ludzie są wściekli bo sami mają przez to zastoje w swoich zadaniach, ale wolą tak niż żeby dostać dodatkową pracę.

Ale żeby morale zespołu nie leciało na łeb to liderzy zespołów znaleźli na to rozwiązanie, słuchajcie tego:

Zauważono że praktycznie w każdym zespole jest ktoś taki kto się opieprza. Więc uruchamia się dla nich program naprawczy, jakieś feedbacki, cele i inne duperele, tylko po to żeby dostać zgodę na rotowanie tych ludzi między zespołami. Dzięki temu pozostali członkowie zespołu mają wrażenie pozbycia się zgniłego jaja, ale nie wiedzą że na jego miejsce przyszło może i gorsze - liderzy zespołów doszli do wniosku że to poczucie "pozbyliśmy się problemu" spowoduje że nie odkryją nowego jakoś bardzo szybko, a jak go odkryją to znów trzeba będzie robić feedbacki, eslakacje, procesy naprawcze itp. i tak minie rok albo więcej kiedy lider będzie miał spokój.

GURU1piorunów

Robią tak bo lecą na 2,3 albo 4 etaty. Wszędzie tną w c⁎⁎ja a kasa co miesiąc wpada na konto. Przez takich za chwilę stracimy pracę zdalną bo myślą tylko o sobie. Pierdoleni egoiści. Z drugiej strony czekam na reset w IT aby wy⁎⁎⁎ać z niej takich cwaniaczków.

Pokaż więcej komentarzy (20)

GURU

w Hydepark

8piorunów

Jak wiadomo nie od dziś społeczność wokół systemów z jądrem linux (*bsd też ale rzadziej) to najgorsze co mogło je spotkać. Ten rak nie ma granic państwowych ani językowych. W ramach bardziej poszerzania wiedzy ściśle zawodowej śledzę fora, różne komentarze pod newsami, grupy na fb rzadziej a discorda wcale, ale to wystarcza. Może co jakiś czas będę wrzucał mądrości tych fanatyków ze screnami, bo to dobra beka. Często są tak oderwani od rzeczywistości, że nazywam ich głupcami. Póki co przedstawiem moje top na te 11 dni czerwca, które zobaczyłem i pamiętam.

1. Jak możesz nie używać gui lub rozwinięcie jak możesz nie używać linux jako system biurkowy.
2. Powiązane z 1: Używasz mac os jesteś heretykiem i bogolem: przecież ten system nie nadaje się do pracy.
3. Wydane zostało Freebsd 14.3, najlepsze co przeczytałem: że to najlepszy system na świecie. Nie działa ci wifi? To twoja wina przekompiluj kernel.
4. Dlaczego używasz kontenerów, co to jest kubernetes, wirtualki są dla słabych.
5. Wydrukowana konfiguracja systemu i wklepywanie jej ręcznie. Jakby nie istniały narzędzia do tego.

Od dłuższego czasu uważam, że na takie tematy odpisują ludzie którzy nie mają pojęcia do czego używane są takie systemy. Nie mają pojęcia jak działają i gdzie są używane. To, ze 90% sprzętu działa aktualnie na linux, *bsd albo innym unix. Tylko w środowisku typowo biurowym istnienie windows i mac. Dla nich tam też powinno istnieć tylko pod wieloma względami ma wiele wad. O tym nie chcą słyszeć bo oni wiedzą lepiej.

Kosmonauta0piorunów

@30ohm a możesz podać jakieś linki do tego typu wypowiedzi, bo to śmierdzi fejkiem na kilometr.

Praktycznie z niczym się nie zgadzam, może stonował bym niechęć do Mac'ów i sprowadził ją do: to zbyt drogi sprzęt i software w stosunku do tego co Ci daje, co nie znaczy że jest zły.

Skąd ta krucjata? AI w Win11 słabo się sprzedaje; P?

I pisze się linuks.

Lider10piorunów

@30ohm Z tego się wyrasta, a to co cytujesz to *nixowi neofici. Dzieciaki (czasem całkiem dorosłe), które poczuły się haxiorami bo mają linucha. To patola.
Gwoli precyzji - używam Linuxa od chyba '95, a od >15 lat nie mam żadnego innego systemu. I dobrze mi z tym. Oczywiście, jestem proponentem takiego podejścia, ale nie zmuszam. Właściwie to wali mnie, kto i jak używa narzędzia. Nie będę nikogo pouczał jak używać młotka (pod warunkiem, że nie będzie tego robić gdzieś blisko mnie).

Pokaż więcej komentarzy (12)

Gruba ryba

w Hydepark

25piorunów

Klienta ktoś cały czas napierdala phishingiem próbując wyłudzić płatność na lewą fakturę. To schemat o którym kiedyś pisałem, banalnie prosty, jednak wymagający znajomości firmy, adresów mailowych, osób decyzyjnych, etc., czyli był robiony jakiś research.

W przychodzacych mailach podmieniany jest nagłówek w polu "From:" gdzie podawany jest legitny adres jakiejś osoby z wewnątrz firmy. Banalne, każdy przedszkolak to zrobi, ale jest niezerowa szansa, że ktoś się na to złapie.

Aktualnie jest seria wysyłek z serwerów home.pl. Jako że home.pl to wielka korporacyja i żadnych adresów typu abuse@, to wysyłamy do CERT z prośbą o interwencję.

Na co CERT odpisuje, że to bardzo ważne że zgłaszamy, ale problem jest u klienta, że się ktoś pod niego podszywa, bo na pewno źle zabezpieczony serwer e-mail, a potem pierdolenie o SPF i DMARC. No na pewno źle, bo chmura ms outlook.com i O365, to oni tam dziurawi jak ser szwajcarski, a w ogóle podmianka adresu nadawcy to wymaga włamu na serwer.

Zawsze mi się wydawało że CERT to raczej profesjonaliści, a tu wychodzi, że spierdoksy jakich wszędzie pełno.

I wisienka. Poprzednie próby były zglaszane na Policję. Minęło z pół roku, a dane do przelewu na fake fakturach cały czas takie same. Jak widać stróże prawa skuteczność 100%.

Pokaż więcej komentarzy (2)

Gruba ryba

w Dyskusje

56piorunów

O gurwaXD i najlepsze że to działało 8 lat zanim ktoś sie połapał XD

Pokaż więcej komentarzy (10)

Gruba ryba

w Cybersecurity

58piorunów

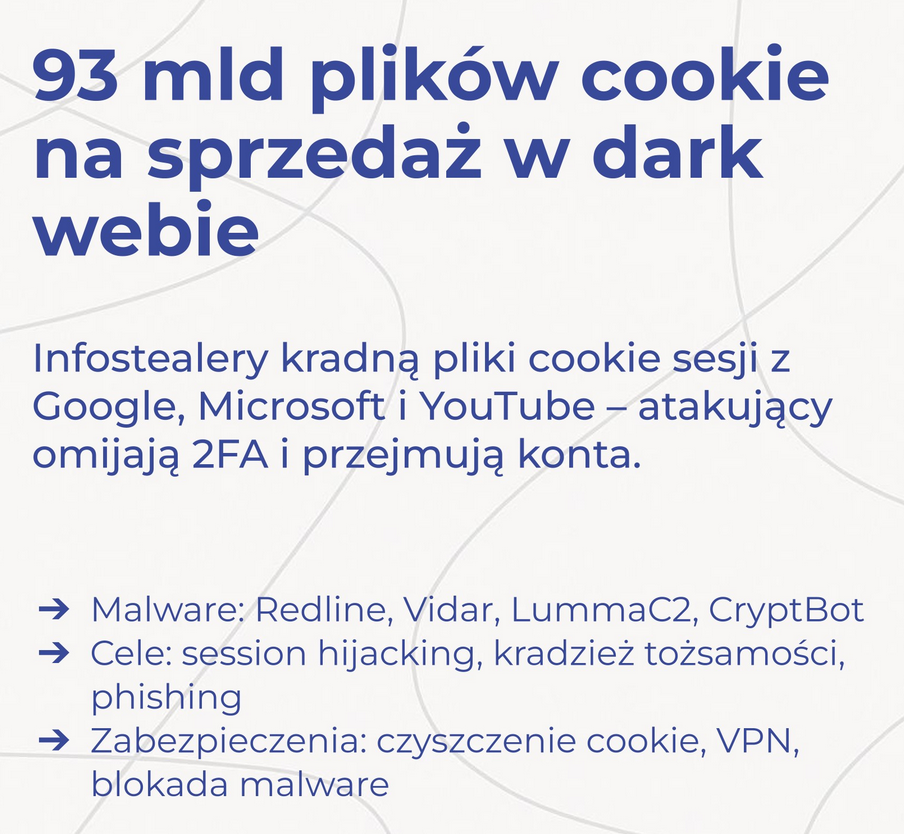
Ciasteczka na sprzedaż!
Ilości imponujące, piekarnik @moll chyba nie stygnie!

ps. @kitty95 wspominał że windowsa nie trzeba updatować ( ͡~ ͜ʖ ͡°)

Źródło w pierwszym komentarzu.

Pokaż więcej komentarzy (21)

Gruba ryba

w Hydepark

17piorunów

Lapek 6 lat bez aktualizacji, bez krytycznych aktualizacji, bez absolutnie niezbędnych krytycznych ratujących życie aktualizacji, bez fantastycznych niezwykle potrzebych fiuczerow, bez najnowszej najzajebistrzej absolutnie niezbędnej do życia wersji systemu.

I działa. Nic się nie zepsuło, nikt się nie włamał.

Dziwne, nie?

A czy ty już zainwestowałeś w bezpieczną pralkę piorącą bezpiecznie twoje ubrania? Z wajfaj of coz.

Gruba ryba9piorunów

Kocham takie teksty. Paaaanie ja w it jestem ja się znam a wy się c⁎⁎ja znacie ( ͡° ͜ʖ ͡°) znam kilku takich łebków

Pokaż więcej komentarzy (63)

Kompan

w Technologia

5piorunów

Windows Server Hardening

Jak zabezpieczyć system Windows Server? W jaki sposób wykonać bezpieczną konfigurację systemu Windows Server? Jakie kroki należy podjąć, aby zapewnić ochronę danych i zasobów w środowisku Windows Server? Jakie są najlepsze praktyki w zakresie hardeningu systemu? Jakie narzędzia i techniki można