Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

Hydepark Domyślna

Kategoria: Hydepark

  • 5760 członków
  • 258822 wpisy

GURU

w Hydepark

6piorunów

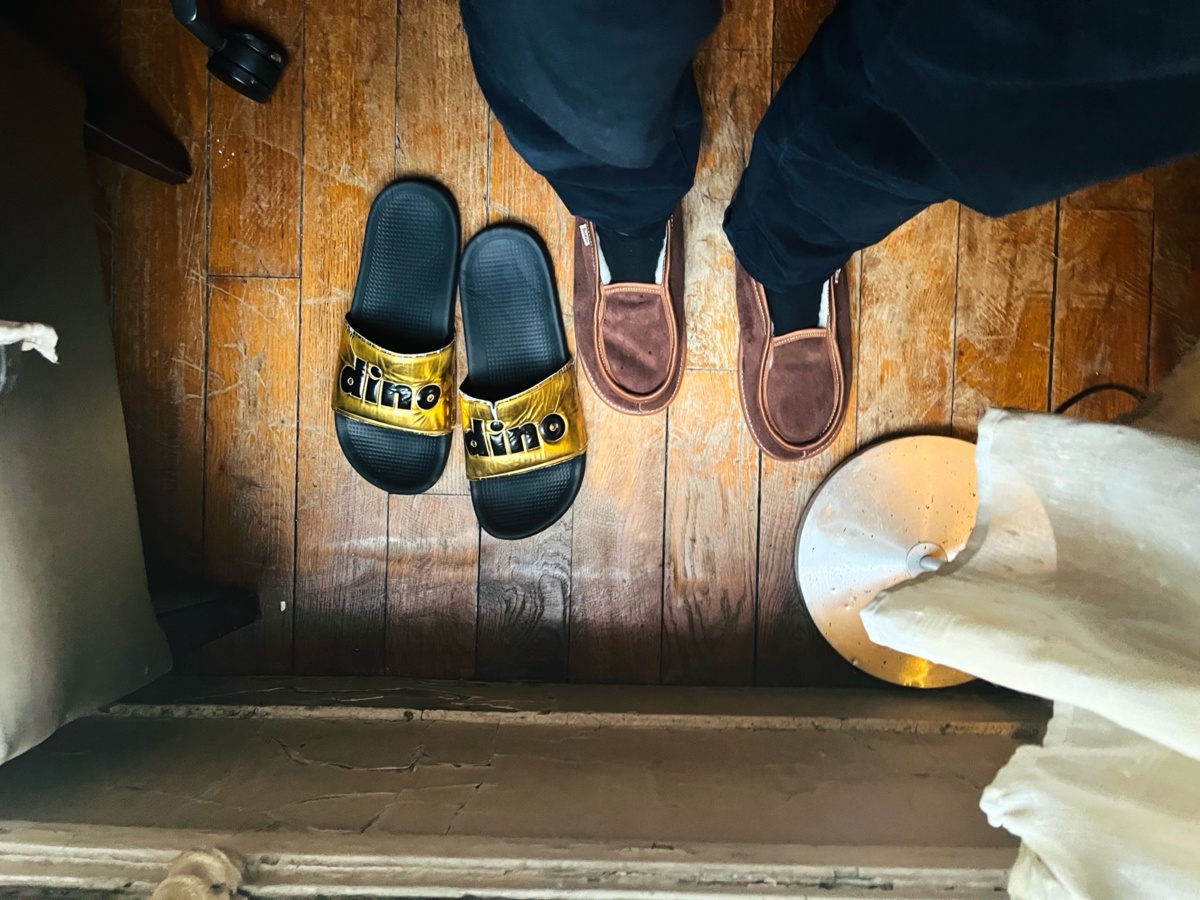
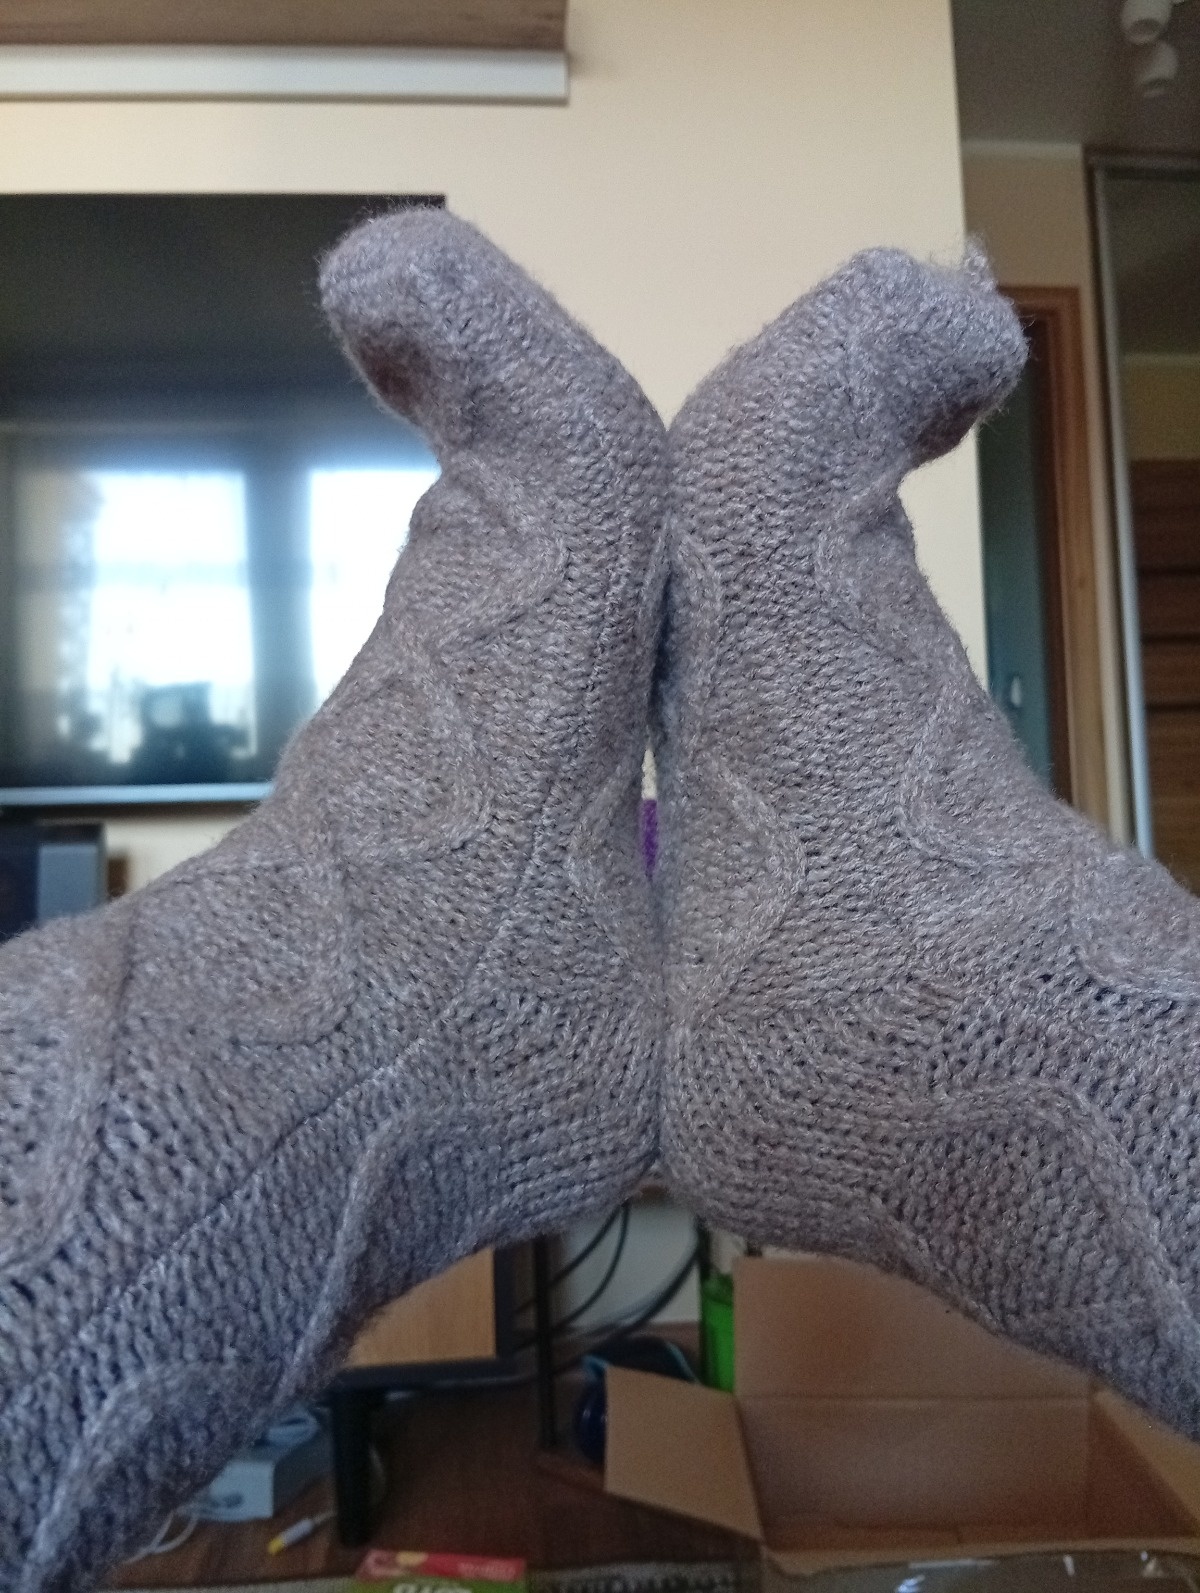
Drogie hejtosie kasie tomki, @Moderacja o @administrator, drodzy fani i sluchacze z polski oraz calego swiata. Oficjalnie oglaszam rozpoczecie okresu zimowego i zmiane kapci z ultra delux rare dino gold edition na te oto grzejce owconatory recznej roboty.

Pokaż więcej komentarzy (3)

Gruba ryba

w Hydepark

6piorunów

Auta są zabezpieczone niczym chińskie kamerki internetowe ¯\\(ツ)/¯

ps. tak, pchane czatem, ale opracowanie tego ręcznie to dzień pracy więc sami rozumiecie.

Honda, Nissan, Infiniti, Acura – 2022

Sam VIN wystarczał w demonstracji.


Badacze Sam Curry i współpracownicy odkryli błędy w usługach telematycznych SiriusXM Connected Vehicle Services.

* Punktem wyjścia był numer VIN.

* Można było zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik (w modelach obsługujących tę funkcję).

* Zlokalizować samochód.

* Włączyć klakson i światła.

* Uzyskać dane właściciela, w tym imię, nazwisko, e-mail, telefon i adres.

* W określonych przypadkach przejąć dostęp do konta.


Nie było potrzeby fizycznego kontaktu z samochodem.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars

Hyundai i Genesis – 2022

Podatność w aplikacji i API producenta.

* Wystarczał adres e-mail przypisany do konta właściciela.

* Badacze ominęli mechanizm autoryzacji.

* Mogli przejąć konto użytkownika.

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć światła i klakson.

* Uzyskać lokalizację pojazdu.


Atak można było przeprowadzić przez internet, z dowolnego miejsca. Hyundai załatał problem po zgłoszeniu.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Kia – 2024

Numer rejestracyjny zamiast kluczyka


To jeden z najciekawszych przypadków.

Podatność znajdowała się w internetowym portalu dealerskim Kia.

Badacze wykazali możliwość:

* lokalizacji samochodu;

* otwierania i zamykania zamków;

* uruchamiania i wyłączania silnika;

* uruchamiania klaksonu;

* uzyskania danych osobowych właściciela;

* dodania własnego adresu e-mail jako dodatkowego użytkownika samochodu.


Co szczególnie istotne: demonstracja wykorzystywała numer rejestracyjny pojazdu. Badacze mogli uzyskać dostęp do funkcji samochodu w czasie krótszym niż 30 sekund.

Problem dotyczył samochodów wyposażonych w odpowiedni moduł zdalnego sterowania, również bez aktywnej subskrypcji Kia Connect.

Podatności zostały naprawione.

https://www.bleepingcomputer.com/news/security/kia-dealer-portal-flaw-could-let-attackers-hack-millions-of-cars/
Spireon / LoJack – 2022–2023


To przypadek dotyczący dostawcy telematyki obsługującego bardzo dużą liczbę pojazdów.

Badacze wykazali możliwość uzyskania uprawnień administratora do panelu zarządzania flotą.

Potencjalne możliwości:

* lokalizowanie pojazdów;

* otwieranie zamków;

* uruchamianie silników;

* dezaktywacja rozruszników;

* wysyłanie poleceń do urządzeń telematycznych;

* aktualizacja ich oprogramowania.


Szacowana skala ekspozycji wynosiła około 15,5 mln pojazdów. Nie oznacza to, że wszystkie te auta zostały przejęte.


https://arstechnica.com/cars/2023/01/hackers-discover-that-vulnerabilities-are-rife-in-the-auto-industry/
Subaru STARLINK – 2025

Zdalne przejęcie funkcji samochodu przez internet


Wykryli poważną podatność w panelu administracyjnym Subaru STARLINK.

Co można było zrobić:

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć klakson.

* Zlokalizować samochód.

* Odczytać historię lokalizacji z ostatnich 12 miesięcy.

* Uzyskać dane osobowe właściciela.

* Przypisać siebie jako autoryzowanego użytkownika pojazdu bez powiadomienia właściciela.


Co było potrzebne?

Dane pozwalające zidentyfikować właściciela, np. nazwisko, kod pocztowy, numer telefonu, e-mail, VIN lub numer rejestracyjny – zależnie od sposobu wyszukiwania.

Nie było konieczne:

* podejście do samochodu;

* podłączenie do OBD;

* posiadanie kluczyka;

* wykorzystanie urządzenia radiowego.


Badacze przetestowali dostęp na dwóch samochodach za zgodą ich właścicieli, w tym Subaru Impreza 2023.

Subaru usunęło podatność w ciągu 24 godzin od zgłoszenia.

https://www.wired.com/story/subaru-location-tracking-vulnerabilities/

https://www.securityweek.com/subaru-starlink-vulnerability-exposed-cars-to-remote-hacking/

https://www.jdsupra.com/legalnews/ethical-hacker-uncovers-vulnerability-4263025/
Subaru STARLINK – 2017

Badacz: Aaron Guzman.

Wykrył osiem podatności w komunikacji aplikacji mobilnej i internetowej z serwerami STARLINK.

Możliwe działania:

* Otwieranie i zamykanie drzwi.

* Sterowanie światłami i klaksonem.

* Dostęp do historii lokalizacji.

* Dodawanie nowych użytkowników z uprawnieniami właściciela.

* Uzyskanie zdalnego dostępu do funkcji samochodu bez wiedzy właściciela.


Problem dotyczył niewłaściwego zabezpieczenia tokenów uwierzytelniających.

Ważne: nie wykazano możliwości ingerencji w hamulce, kierownicę czy sterowanie napędem.

https://www.bitdefender.com/en-us/blog/hotforsecurity/researcher-finds-basic-mistakes-subarus-starlink-service
Volkswagen Golf GTE / Audi A3 e-tron – 2018

Badacze DEFION odkryli podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami administratora (root) w systemie multimedialnym MIB.

* W przypadku Audi A3 e-tron podatna usługa była osiągalna przez internet, przez połączenie komórkowe.

* Możliwe było zdalne przejęcie systemu multimedialnego.

* Badacze uzyskali dostęp do drugiego procesora systemu MIB.

* Zbadali możliwość wysyłania komunikatów do magistrali CAN.


Ograniczenie: zabezpieczenia bramki CAN uniemożliwiły wykazanie wpływu na krytyczne systemy jazdy. Nie udowodniono zdalnego sterowania hamulcami ani kierownicą.

Ważne rozróżnienie: podatność Golfa wykorzystywana w badaniu wymagała bliskości samochodu i połączenia z jego hotspotem Wi-Fi. Natomiast Audi A3 e-tron miało osobną ścieżkę dostępu przez internet.

https://defion.security/en/research-labs/volkswagen-auto-group-mib-infotainment-system-unauthenticated-remote-code-execution-as-root/
Škoda / Volkswagen – podatność API i sam VIN (2023)

Badacze PCAutomotive odkryli dwie podatności w chmurze Škoda Connect:

* CVE-2023-28900

* CVE-2023-28901


Znając VIN samochodu, można było uzyskać:

* pseudonim użytkownika przypisanego do samochodu;

* informacje o ostatnich podróżach;

* daty i godziny przejazdów;

* zużycie paliwa;

* średnią i maksymalną prędkość;

* czas trwania podróży.


Podatności dotyczyły backendu internetowego, a nie fizycznego dostępu do samochodu.

Nie umożliwiały otwierania drzwi ani uruchamiania silnika.

Problem zgłoszono w listopadzie 2022 r. i naprawiono w grudniu 2022 r.

https://pcacybersecurity.com/resources/advisory/vulnerabilities-in-skoda-and-volkswagen-vehicles
Volkswagen, Audi, Škoda, SEAT – wyciek Cariad (2024)

Poważny incydent bezpieczeństwa chmury AWS należącej do ekosystemu Volkswagen Group.

Dotyczył około 800 000 samochodów elektrycznych.

Ujawnione dane obejmowały:

* lokalizacje pojazdów;

* historię ich przemieszczania;

* czasy włączania i wyłączania;

* dane kontaktowe części właścicieli;

* w niektórych przypadkach bardzo dokładne współrzędne GPS.


Około 460 000 pojazdów miało ujawnione precyzyjne dane lokalizacyjne.

Nie była to podatność pozwalająca wydawać polecenia samochodowi. Był to poważny wyciek danych telematycznych.

https://www.theverge.com/2024/12/30/24332181/volkswagen-data-leak-exposed-location-evs

Pokaż więcej komentarzy (2)

Fanatyk

w Hydepark

13piorunów

No to tak. Na wstępie pragnę gorąco podziękować @Evivalarte , że wyróżniła mnie swoją sympatią. Dostałam list (ostatni list jaki czytałam dostałam chyba z 18 lat temu), smakołyki :heart_eyes:, herbatkę do nich, gadżety jesieniary i mnóstwo pozytywnych emocji.

może zostać zaliczone 😁

@Evivalarte jesteś superbabeczka :kissing_heart:

Gruba ryba0piorunów

Pierdu pierdu. Powiedz lepiej gdzie kupiłaś takie zarąbiste skarpetki? Ostatnio widziałem takie 18 lat temu - u kogoś na nogach.

Pokaż więcej komentarzy (4)

Fenomen

w Hydepark

2piorunów

Dobrze, że PiS istnieje, bo jakby PiS nie istniał, to KO by nie miało na czym opierać swojego przekazu, ciężko byłoby sobie znaleźć wroga, który już rządził i brał za coś odpowiedzialność i konflikt trwa od lat.

A tak to sielaneczka jest

Coś nie trybi?

-PiS robił gorzej

-Za PiSu by też tak było

-Gdyby PiS rządził to by było jeszcze gorzej

-Skutki rządów PiS

Trzeba nastawić wyborców na wroga? Wlatuje PIS.

PiSowcy oczywiście też żyją głównie dzięki temu, że KO jest w polityce z Tuskiem na czele, bo tak by się pogubili już dawno w tym, kogo nie lubić, a kogo można tolerować (w ramach potencjalnej koalicji) i zaufanie by spadało w mniej zradykalizowanych grupach wyborców.

A tak to mamy układ Tusk-Kaczyński, jeden bez drugiego zdechnie xD Nie wiem czy w Polsce jest dwóch takich gości, co sobie tyle zawdzięcza co oni, a zawdzięczają sobie 21 lat pierdzenia w stołki i dojenia obywateli, bo zawsze można zwalić na tych drugich i nimi straszyć.

W sumie jeszcze trochę się pomęczymy, do 10-15 lat i będzie pozamiatane, bo im młodsze pokolenia, tym bardziej na to plują, a w bodajże 95 % emeryci 60-65+ głosują wyłącznie na te partie. Chociaż ja uważam, że odejście z polityki Tuska i Kaczyńskiego zajmie mniej niż 10 lat przez wiek i zdrowie.


GURU0piorunów

Ech, też mam wrażenie, że ich jestestwo opiera się właśnie na byciu opozycją. No ale w drugą stronę jest jeszcze bardziej. Skoro działa, to po co naprawiać? No, się kuurwa dostosowali do wyborców.

Tylko, KO nie chce zrozumieć, że ma bardziej wymagającą bazę. Samym byciem opozycją nie nakręca wyników pozwalających na rządzenie. Czy im więc bardziej zależy na rządzenie, czy bycie opozycją wystarcza.

PiS i konfy nie zostawiają wątpliwości, że chcą rządzić i rozdzielać dobra. KO jest rozmemłane.

Osobistość0piorunów

Może jakby nie było wPISdu to reszta chujków z rządu by się wzieła, żeby w kraju żyło sie lepiej ludziom, a tak to para idzie na walkę z opozycją, a później przechodzą takie wałki jak system KAŁCYJNY, bo nie ma komu tego zweryfikować na porządnie. Pies ebau jednych i drugich w tym rządzie (już od wielu lat)

Fenomen0piorunów

@kotos Może... Gdyby.... ahm tak na pewno. Czcze melodie. Szkoda że elektorat nie dopuszcza myśli że część z każdej partii w jakiś sposób reprezentuje zewnętrzne interesy czy to ruskich, czy usa, czy niemiec, czy nawet chin i korei południowej. Mocarstwa kapitalistyczne zawsze znajdą sposób na lobbing, drenaż i destabilizację tzw wrogich państw jakim dla nich niestety dziś jest Polska.

Pokaż więcej komentarzy (4)

Osobistość

w Hydepark

11piorunów

Tak zupełnie niechcący spełniło się jedno z moich marzeń.

W trakcie (nieco chaotycznego z różnych względów) zwiedzania Genui trafiłem w okolice Strada Nuova, niezbyt przekonany czy tam wchodzić bo mi telefon padł i nie mogłem sprawdzić co dokładnie tam mają, a we Włoszech muzea czasem mają całe mnóstwo sztuki która jest wystawiana bo jest stara ale wcale nie jest dobra.
W pobliskiej pizzerni (29th Street, polecam) doładowałem telefon i aparat białkowy, zasięgnąłem porady od barmana i zdecydowałem się wejść.
Oprócz kilku wcześniej nie znanych mi malarzy którzy naprawdę umieli malować, jak Strozzi, Wildens, Durer, Piola, że wymienię tych którzy zrobili na mnie wrażenie od pierwszego razu w którejś z sal zobaczyłem obraz który już z daleka wyglądał na jedyny w swoim rodzaju a jednocześnie znajomy.

Caravaggia, Ecce Homo.
Caravaggio oprócz tego że był enfant terrible swojej epoki, życiorys miał prosty jak korkociąg, malował genialnie.
W każdym obrazie zostawiał część swojego wewnętrznego niepokoju, a to już znacznie więcej niż zręczna ręka i dobre oko. Caravaggio to.... Caravaggio.

Jak ktoś będzie w Genui to proponuję olać wszystko, pierdoły dla amerykańskich turystów typu galeon z filmu Piraci , pójść najpierw do Strada Nuova.
Z zapasowymi butami bo z pierwszych was wy⁎⁎⁎ie :-)

Gx


Pokaż więcej komentarzy (2)

Fanatyk

w Hydepark

26piorunów

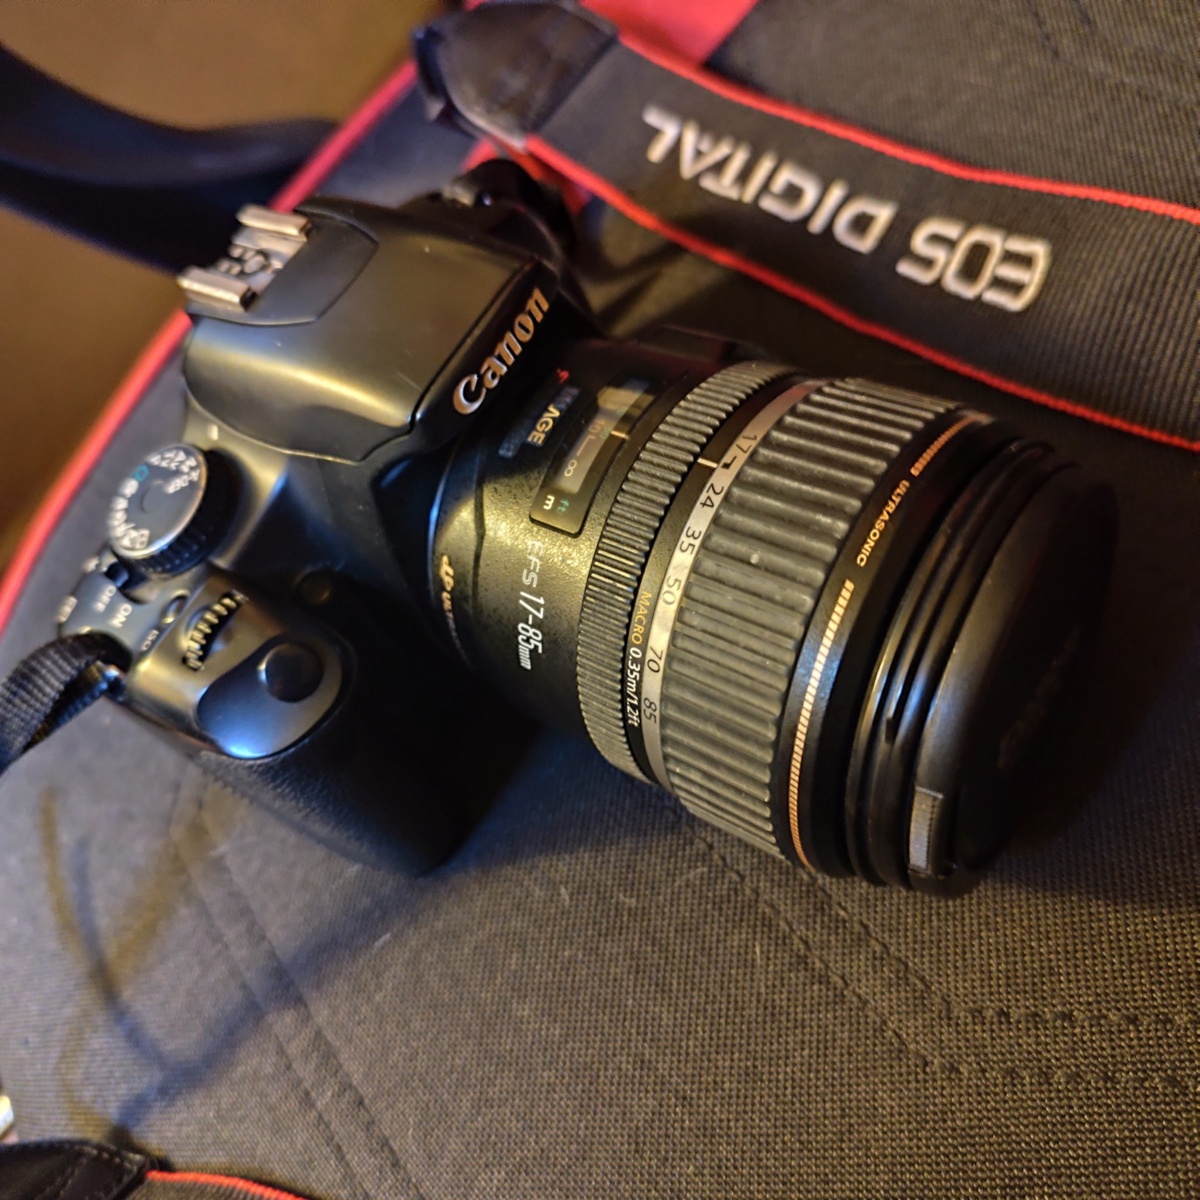
Trochę pobawiłam się w weekend fotografią i muszę przyznać, że się za tym stęskniłam 🥲
Nigdy nie byłam jakimś dobrym fotografem xD ale za starych czasów wrzucałam sporo na nieistniejącego już DigArta. Mam takiego całkiem spoczko amatorskiego Canona, który aż domaga się odświeżenia i zakupu jakiegoś fajnego obiektywu.

Tymczasem dzielę się paroma fotkami, które uważam za przyjemne 😁

Pokaż więcej komentarzy (3)

Autorytet

w Hydepark

3piorunów

Gdyby to ode mnie zależało to Trump byłby u władzy jeszcze z dwie kolejne kadencje. Nie dlatego, że ja Trumpa lubię. Uważam go za jednego z najgorszych prezydentów jakich Stany Zjednoczone miały w całej swojej historii. Dlatego właśnie chce by rządził jak najdłużej. Wykonuje wspaniałą robotę przyspieszając stopniową degradacje tego kolosa na glinianych nogach. Nie lubię USA więc nie widzę powodów bym miał życzyć normalnych rządów temu państwu.

Oczywiście jak już mówiłem nawet gdyby do władzy doszła jakaś sprawna frakcja reformatorska to zdoła w najlepszym razie załagodzić patologie które zaistniały w tym państwie jeszcze na długo przed Trumpem, a w najgorszym tylko wszystko pogorszy. Ameryki bowiem moim zdaniem nie da się uratować, a i też nie warto. Kraj przetrwa jeszcze przez jakiś czas, ale będzie pogrążał się w coraz to nowych problemach.

Fanatyk3piorunów

@Al-3_x Dzięki niemu, albo raczej dzięki wywołanemu przez niego kryzysowi, prawdopodobnie we Francji wygra La Pen, w Niemczech AfD, a w Polsce jakaś mieszanina konfopisowska. Taka kombinacja doprowadzi albo do rozpadu UE, albo przynajmniej do jej poważnej degradacji. Rządy obozu MAGA to katastrofa chyba dla wszystkich poza Chinami i Rosją. Prawdopodobnie przez działania jego opcji politycznej, osłabione USA, oraz skonfliktowana wewnętrznie UE skończą pod chińskim butem.

Pokaż więcej komentarzy (7)

GURU

w Hydepark

20piorunów

Autorytet0piorunów

@Nemrod troche nie pasuje. Ten leszcz specjalnie to zrobił bo baba jeździła za nimi na akcje.

Gruba ryba0piorunów

@Fox ta 'baba' z tego co pamietam próbowała go rozjechać(to ze nie powiniej wlazic przed auto to juz inna kwestia)... i nie nazwajmy babą spasionej lewaczki w kolorowych wlosach xD

GURU1piorunów

@TheLikatesy nie próbowała - na to też są filmiki, skręciła koła maksymalnie od niego i próbowała odjechać

Nawet jeśli on tego nie wiedział i można usprawiedliwić pierwszy strzał, to reszta już leciała przez otwartą boczną szybę - w takiej sytuacji rozjechanie kogokolwiek nie jest możliwe

GURU0piorunów

@Fox Jak widzisz powyżej: potrzebna była jakaś narracja, bo jednak w USA nie można sobie zastrzelić kogoś, bo za tobą jeździ. Więc "próbowała go rozjechać", "co miał zrobić?" "musiał strzelać" itd.

Pokaż więcej komentarzy (7)

Gruba ryba

w Hydepark

12piorunów

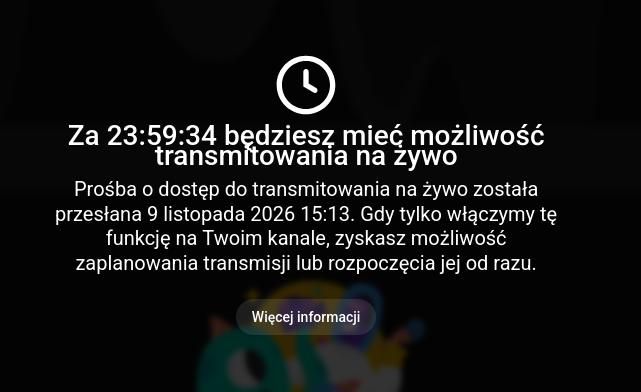
Bardzo was wszystkich przepraszam, ale niestety streaming musi odbyć się jutro, ponieważ na uruchomienie trzeba czekać 24h o czym nie wiedziałem. Więc jutro dopnę resztę rzeczy, zrobię deployment i bawimy się jutro o 19. Do tego czasu piorunujcie, niech wpisa trafi na główną to będziemy się fajnie bawić :D


Pokaż więcej komentarzy (3)

Autorytet

w Hydepark

35piorunów

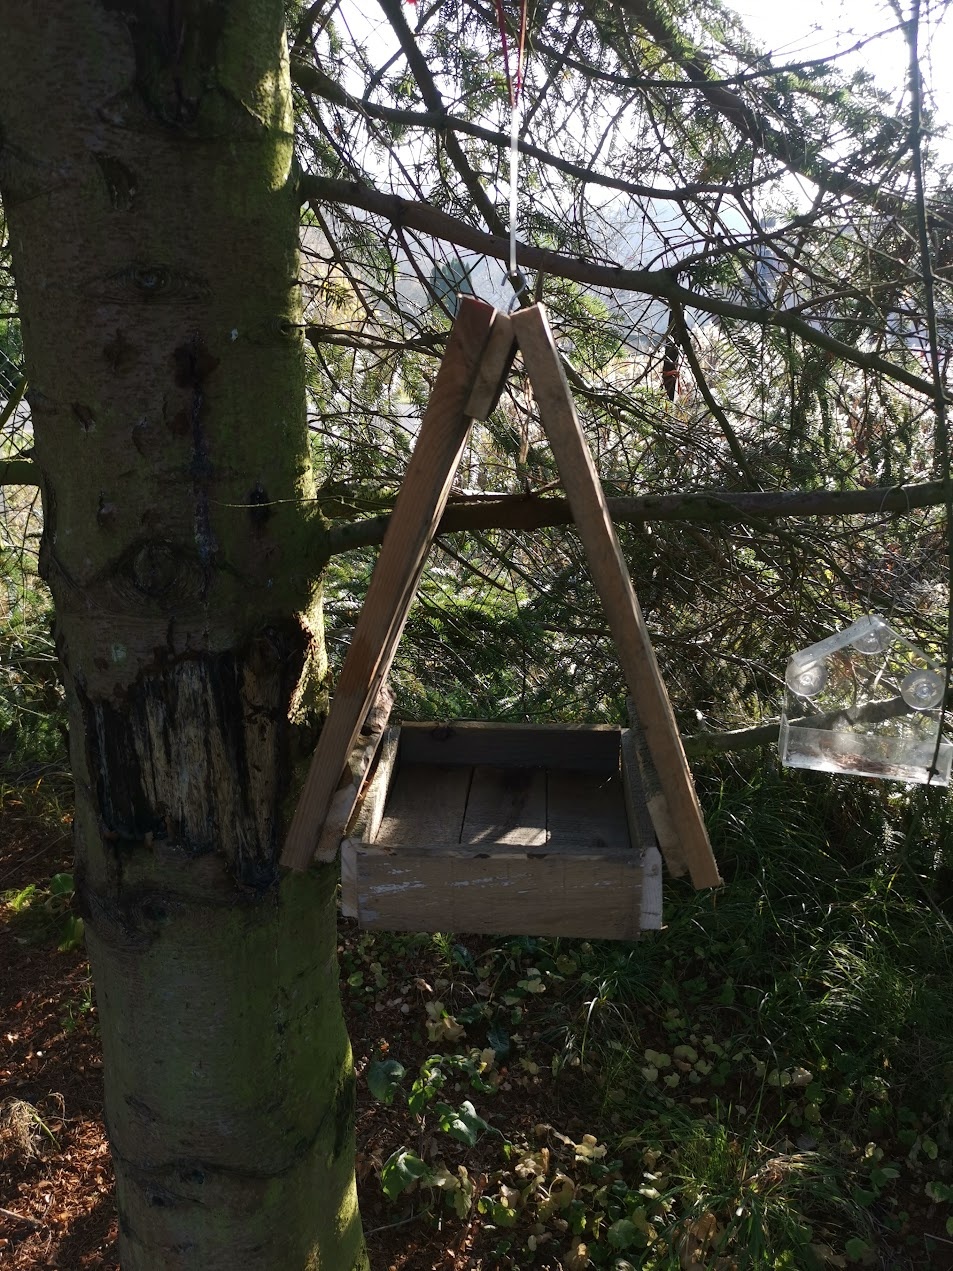
Dobra, tylko się nie śmiać. W ramach zrobiłem karmnik dla ptaków. Miałem gdzieś skitrane jakieś deski. Pociąłem, połączyłem i wyszło takie coś. Myślałem żeby jeszcze przelecieć jakąś bejcą czy lakierem ale ptakom chyba bardziej będzie pasowało czyste drewno bez chemii.

Pokaż więcej komentarzy (10)

GURU

w Hydepark

3piorunów

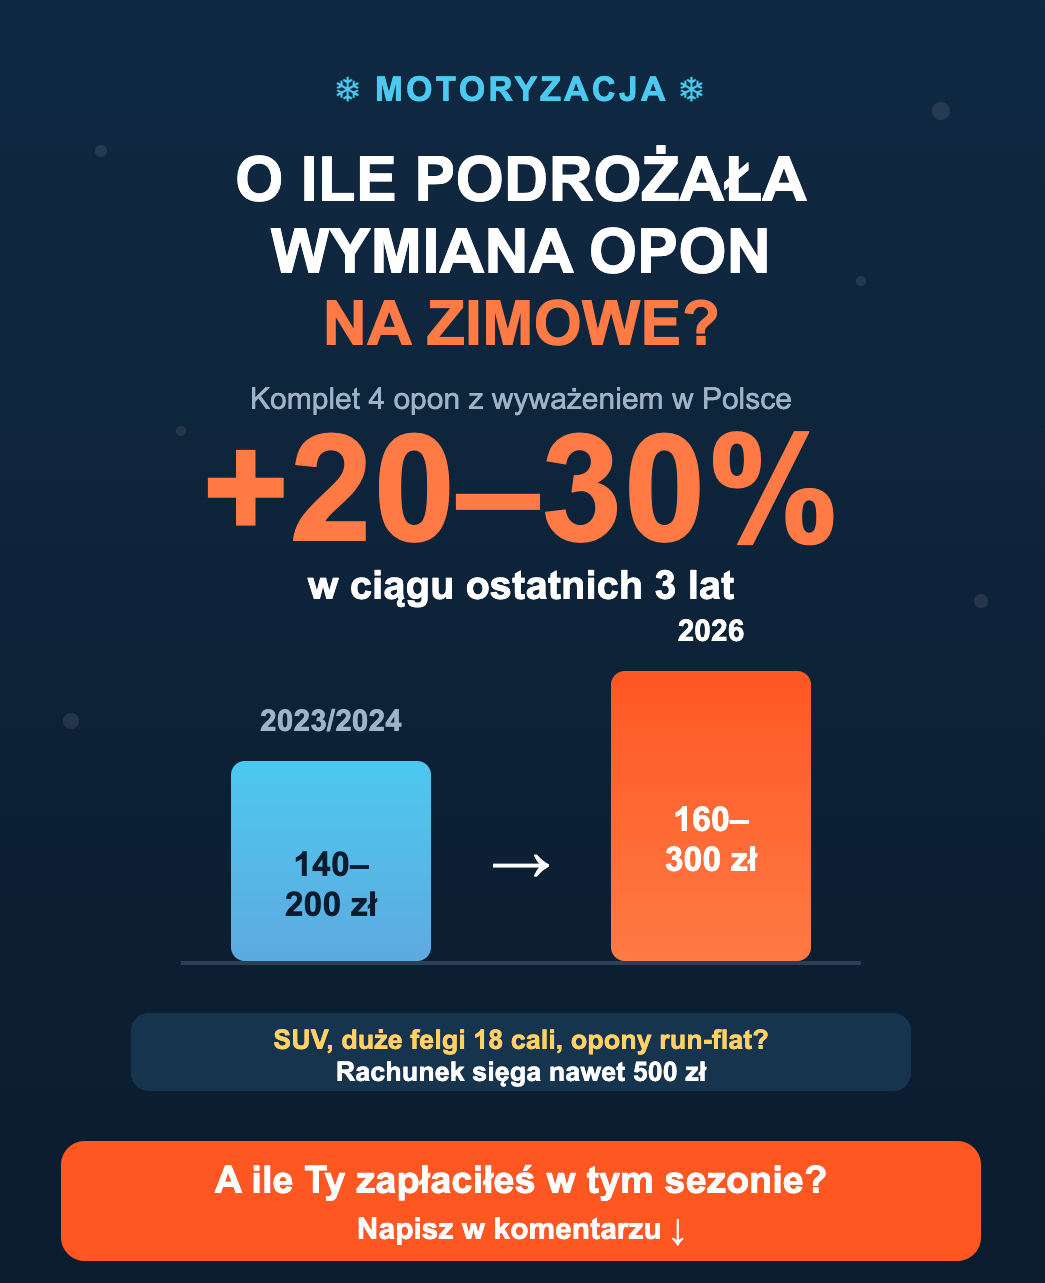
Ankieta a propo tego: https://www.hejto.pl/wpis/o-ile-podrozala-wymiana-opon-na-zimowe-w-ostatnich-3-latach

Sąsiad mnie pytał w sobotę czy zmieniam sam bo ceny odjechały

Czy posiadając drugi komplet kół tj. felgi z oponami zimowymi

  • wymienam je sam46% (16 głosów)
  • robię to w zakładzie / warsztacie wulkanizacyjnym54% (19 głosów)
  • wzywam mobilną wulkanizacje0% (0 głosów)

35 głosów

Fanatyk2piorunów

@30ohm ja mam po każdym sezonie 3/4 felg do prostowania. Dziury, zapadnięte studzienki, parkowanie przy wysokich krawężnikach. Dość tanio je prostuje i robią to na miejscu, więc korzystam z usługi, do prostowania wymiana kół/opon za darmo

Kompan1piorunów

@peposlav słyszałem opinię, że jak się raz wyprostuje felgę, to potem trzeba co roku , bo felga po prostowaniu o wiele łatwiej się gnie. Info z doświadczenia kogoś kto też musiał przez parę lat prostować felgi co wymianę , aż w końcu kupił nowe, i problem jak ręką odjął.

Pokaż więcej komentarzy (6)

Gruba ryba

w Hydepark

20piorunów

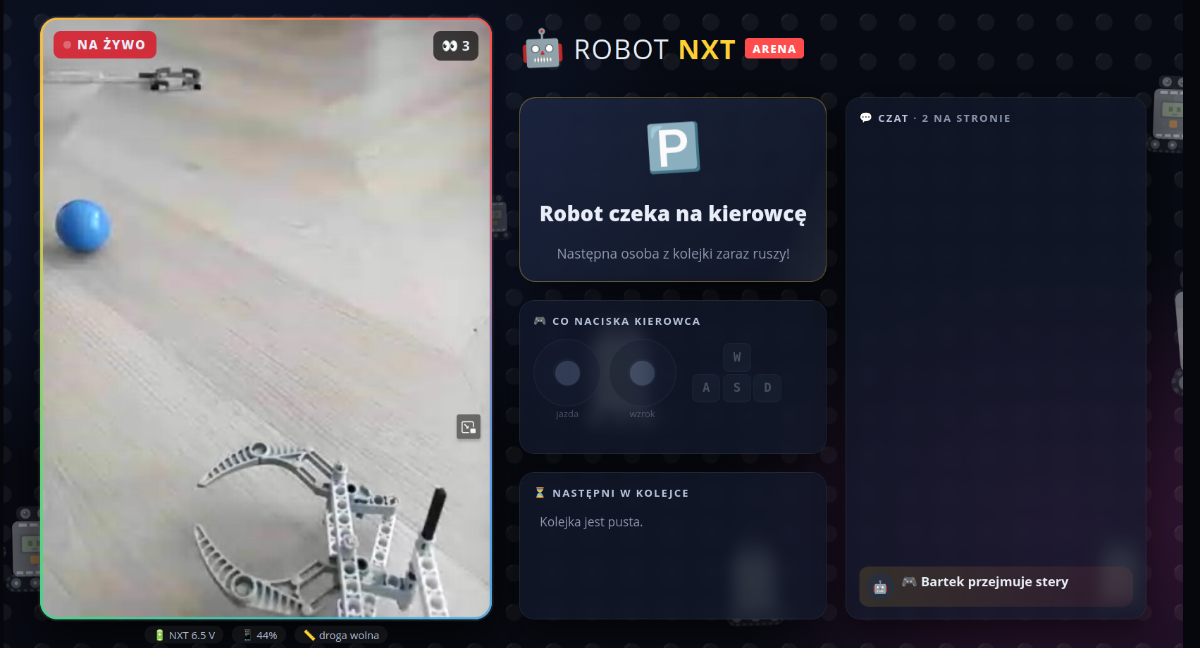
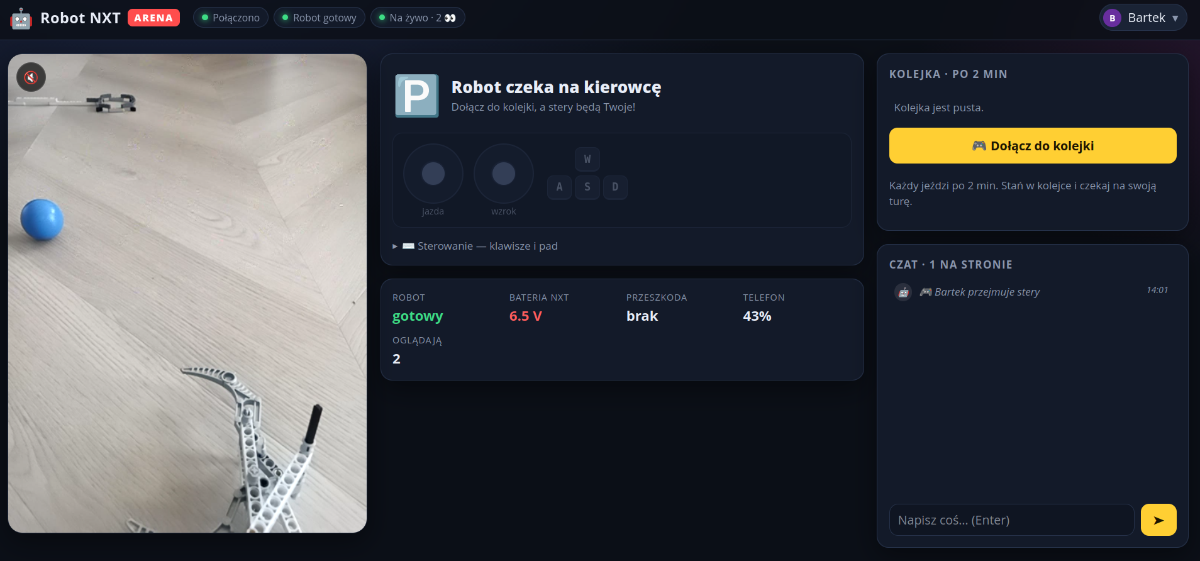
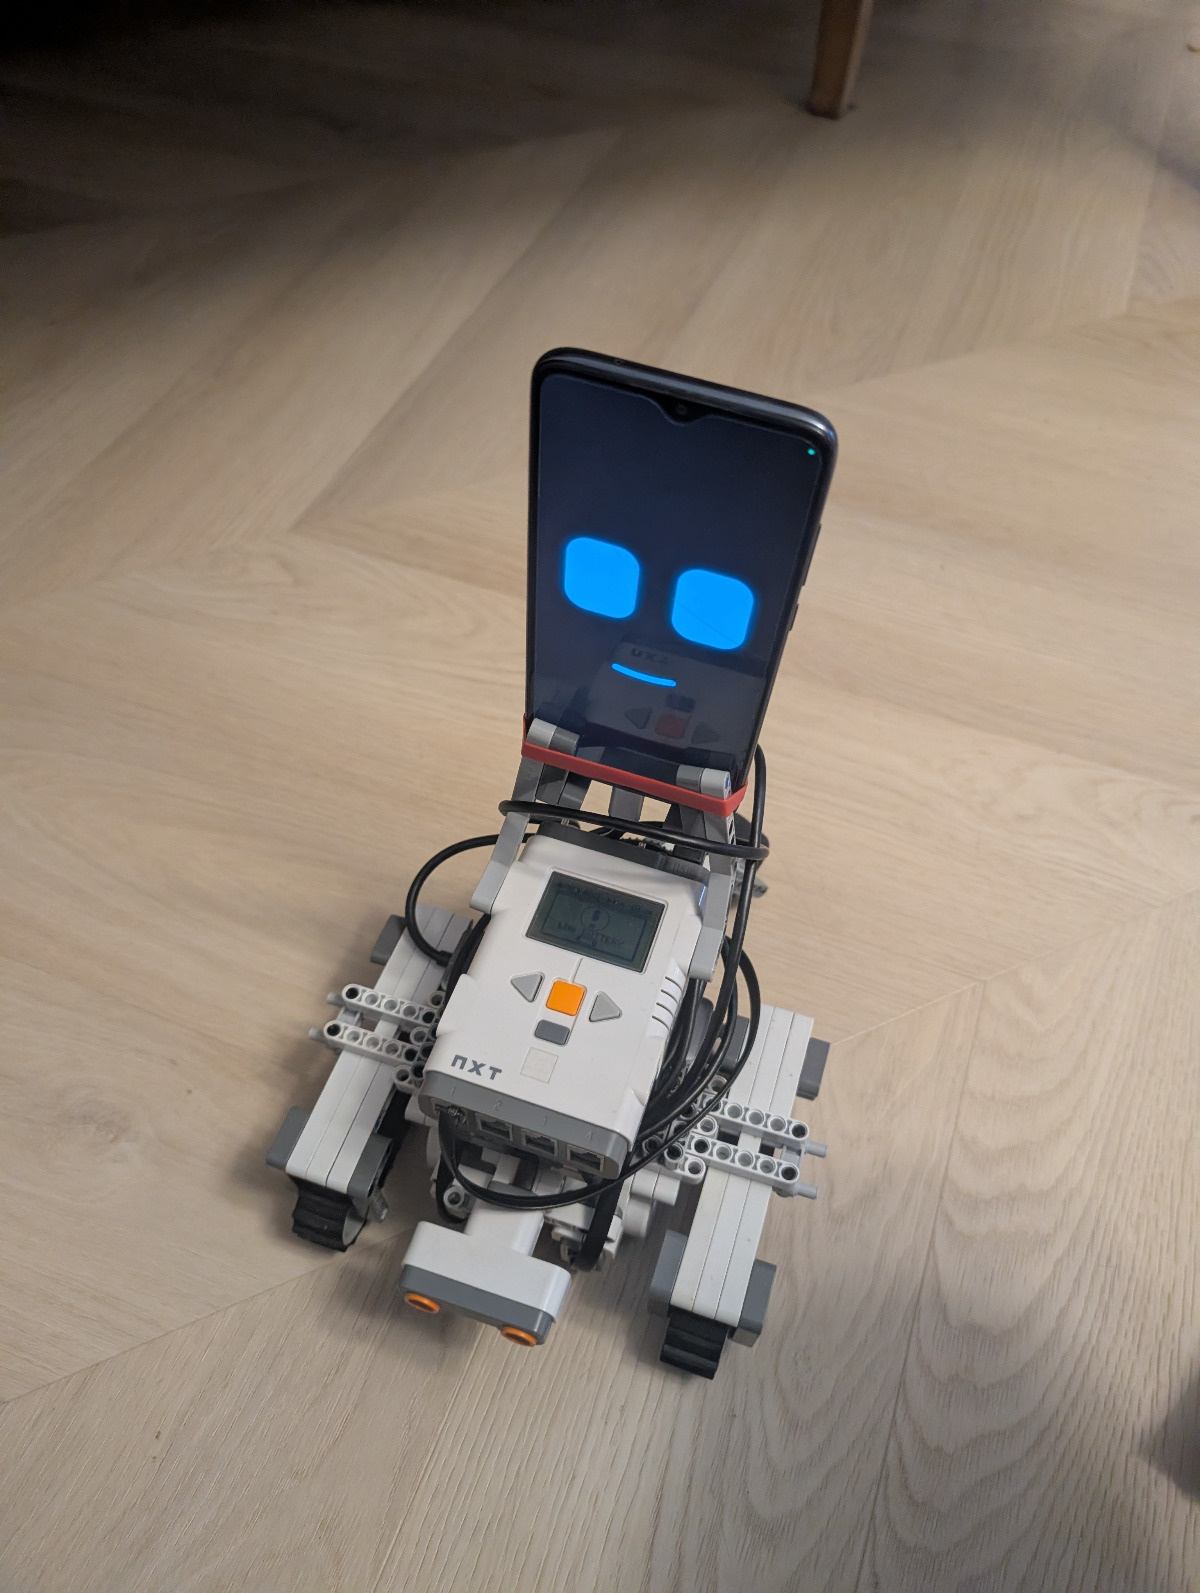
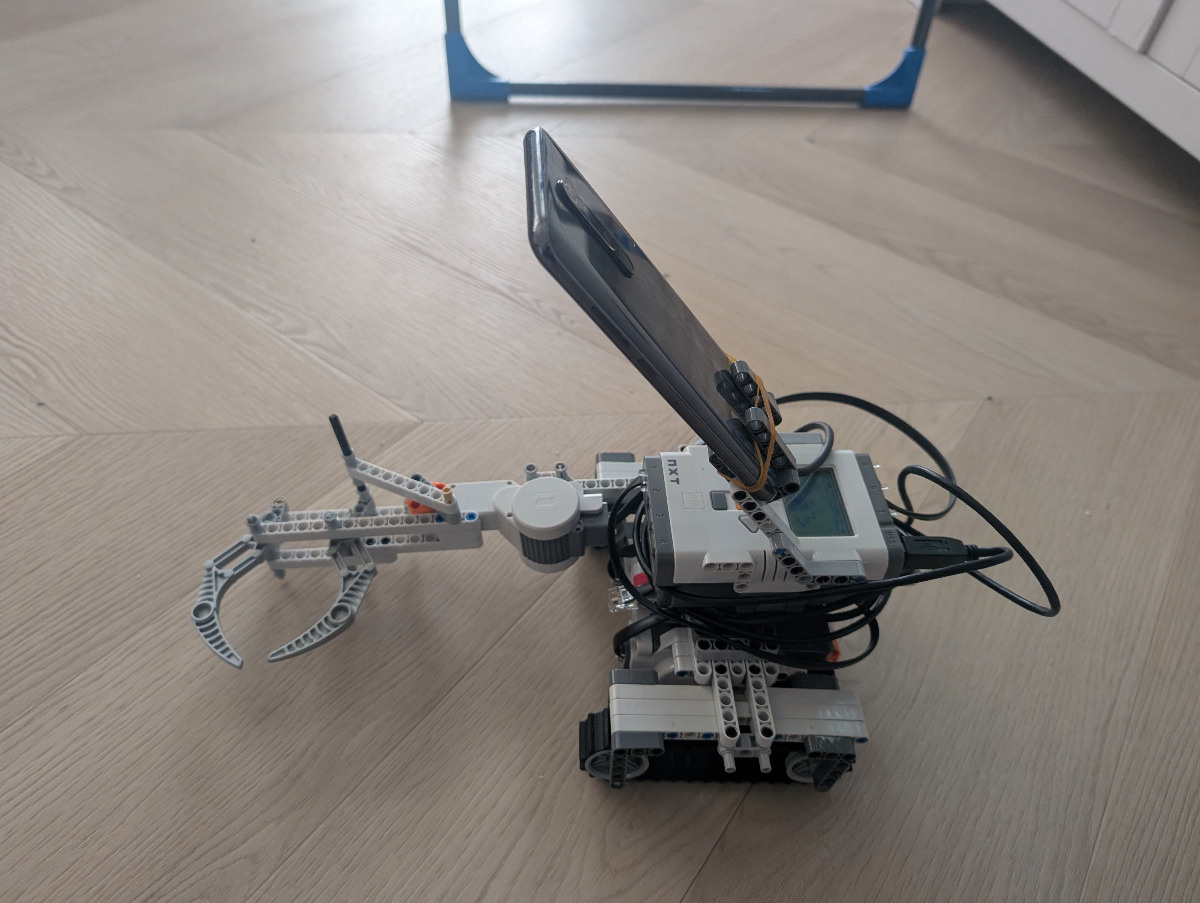
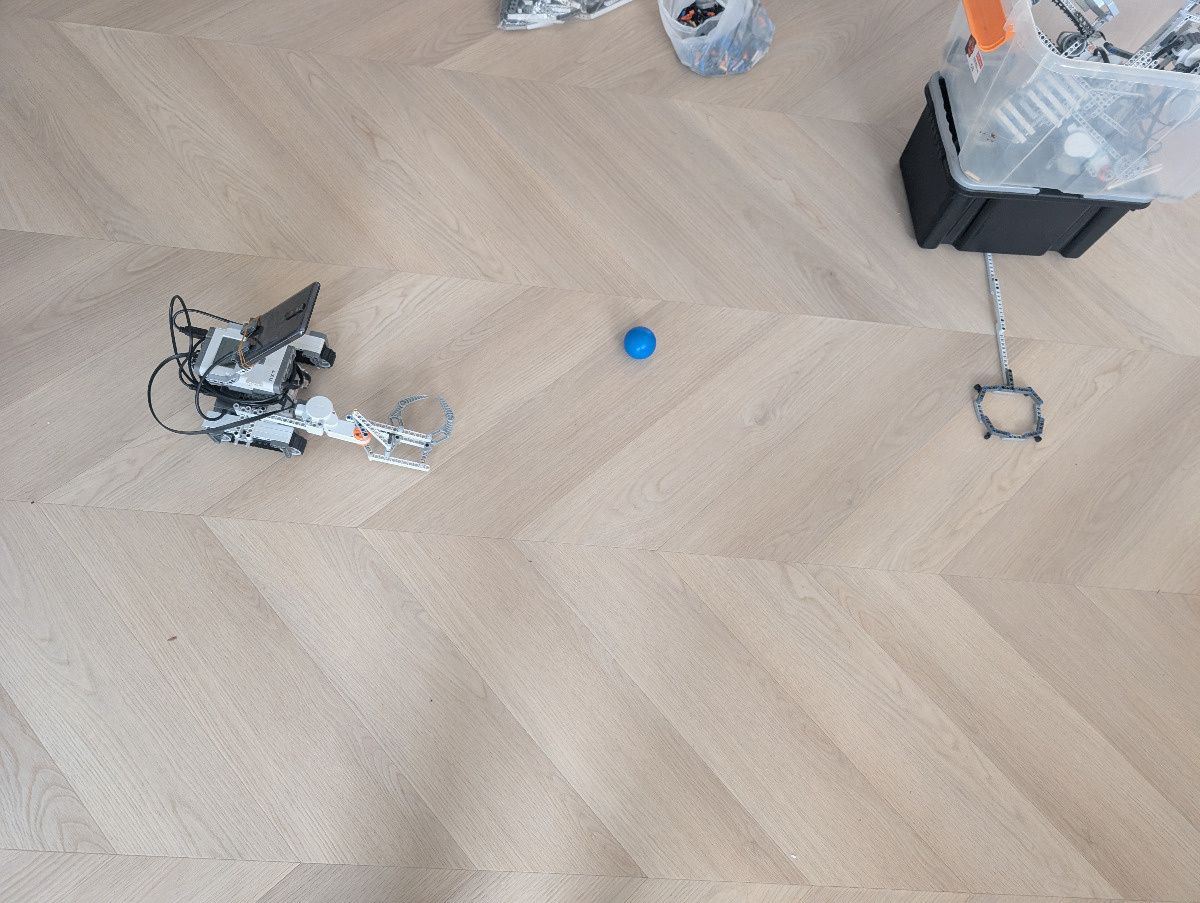
Hello everyone! Dzisiaj o 19:00 odpalam stream, w którym to Wy będziecie głównymi bohaterami!

Spośród plusujących wybiorę osoby, które będą mogły zdalnie sterować moim robotem — bawimy się, aż padnie bateria! Szykujcie się, a ja lecę po paczkę baterii

Chętni będą musieli założyć konto na mojej stronie, którą właśnie uruchamiam. Link i resztę informacji podam w ciągu najbliższych godzin.

Śledźcie tag żeby niczego nie przegapić!

Piorunować i obserwować tag! :)

Pokaż więcej komentarzy (4)