



hejtoFanatyk
35piorunówCześć! 👋
Pewnie część z Was słyszała o świeżej podatności w PHP, nazwanej PHP2Shell (CVE-2026-109618 i CVE-2026-109619). Brzmi groźnie i jest groźna, bo w złym scenariuszu pozwala obcym uruchamiać na serwerze własny kod.
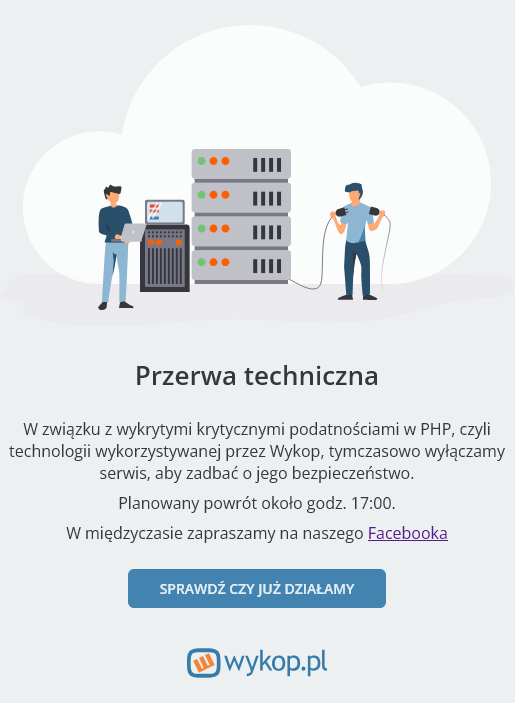
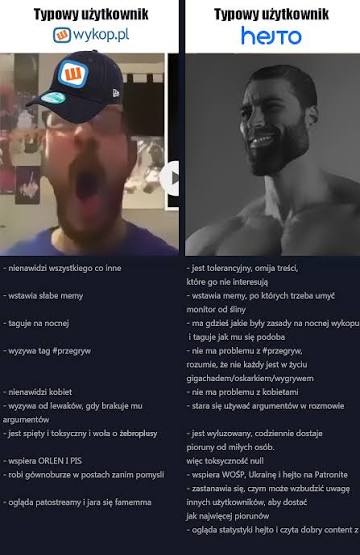
Dobra wiadomość: u nas jest już po sprawie. Zaktualizowaliśmy PHP do wersji z poprawką i wdrożyliśmy ją na produkcję. Bez przerwy technicznej i bez planszy "wracamy wkrótce". Tymczasem u sąsiada chyba trwa remont generalny ( ͡° ͜ʖ ͡°)
Jeśli zauważycie coś dziwnego po aktualizacji (błędy, wolniejsze ładowanie, cokolwiek), dajcie znać w komentarzach albo wołajcie @hejto.
Dzięki, że jesteście! :blue_heart:
 chess_peppeInspirator2piorunów
@hejto Też dzisiaj aktualizowałem kilka mikroserwisów, wszystko działa bez problemów - machający papaj tym którzy siedzą na 7 albo 5 wersji xD
 sireplamaGURU1piorunów
@hejto najs job...
@Szpakucjusz wyszło, że da się bez 72h offline :smiley:
 entropy_GURU
 Felonious_GruLider


 SolarFenomen
 Herr_TygrysekFenomen

 Yes_ManLider
 KosaGruba ryba

 wonszFanatyk

 dradrian_zwierachsFanatyk
 Renard16Sum

 nbzwdsdzbcpsGURU
 jimmy_gonzaleGruba ryba

 EpiktetLOLTytan

 radziolGURU

 wombatDaiquiriGruba ryba
 PouekGruba ryba
 AstroFenomen
 lubiespacFenomen
 StashqoFanatyk