Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

Gorące — ostatnie 3 godziny

gość

Typ wpisu

Fanatyk

w Hydepark

45piorunów

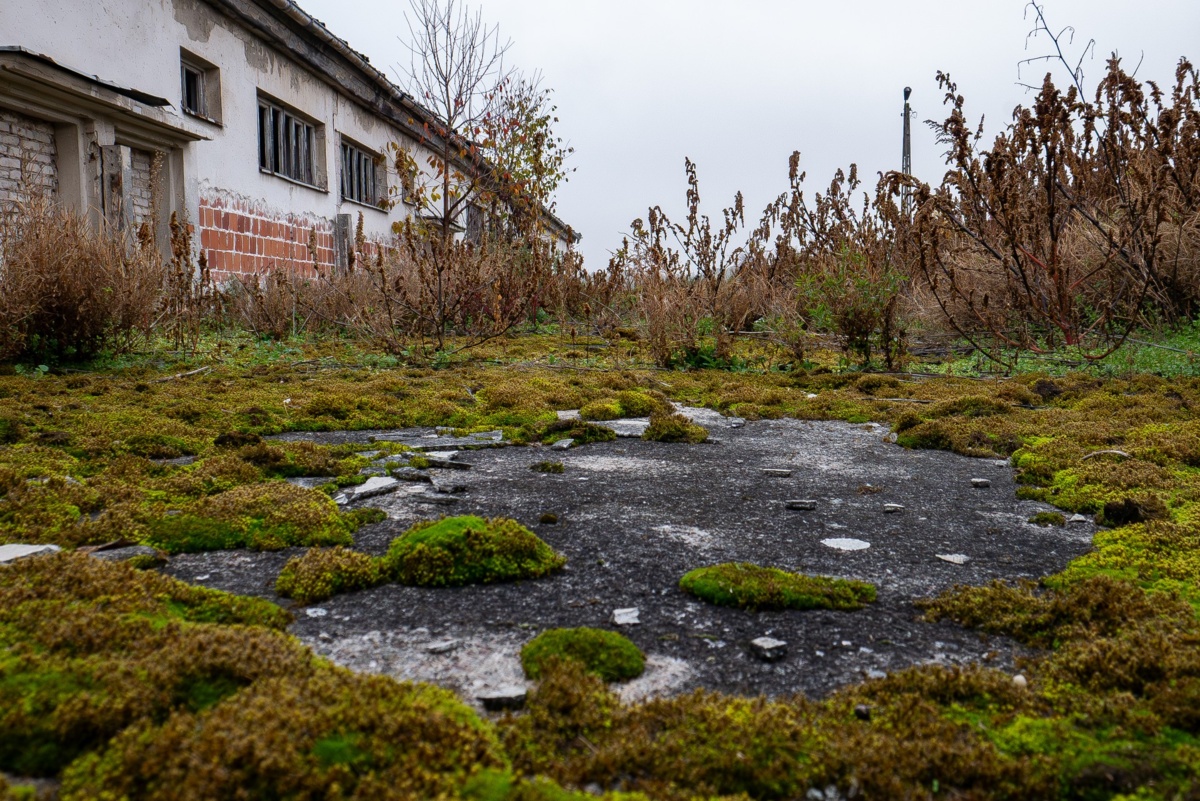
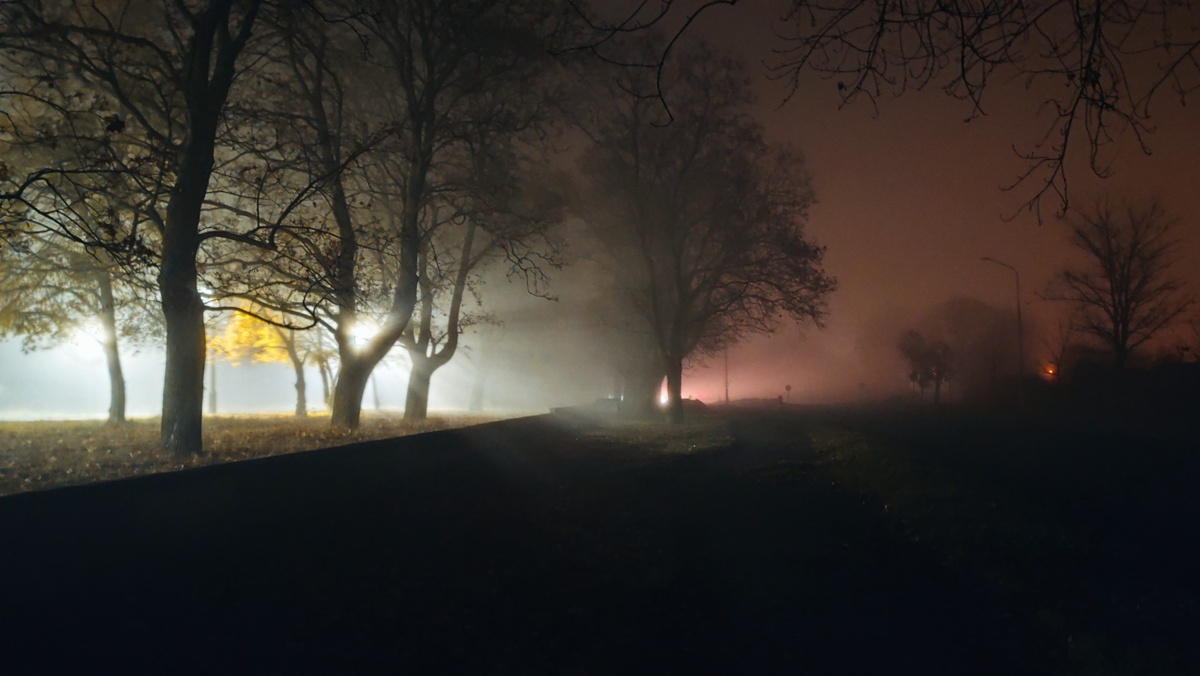
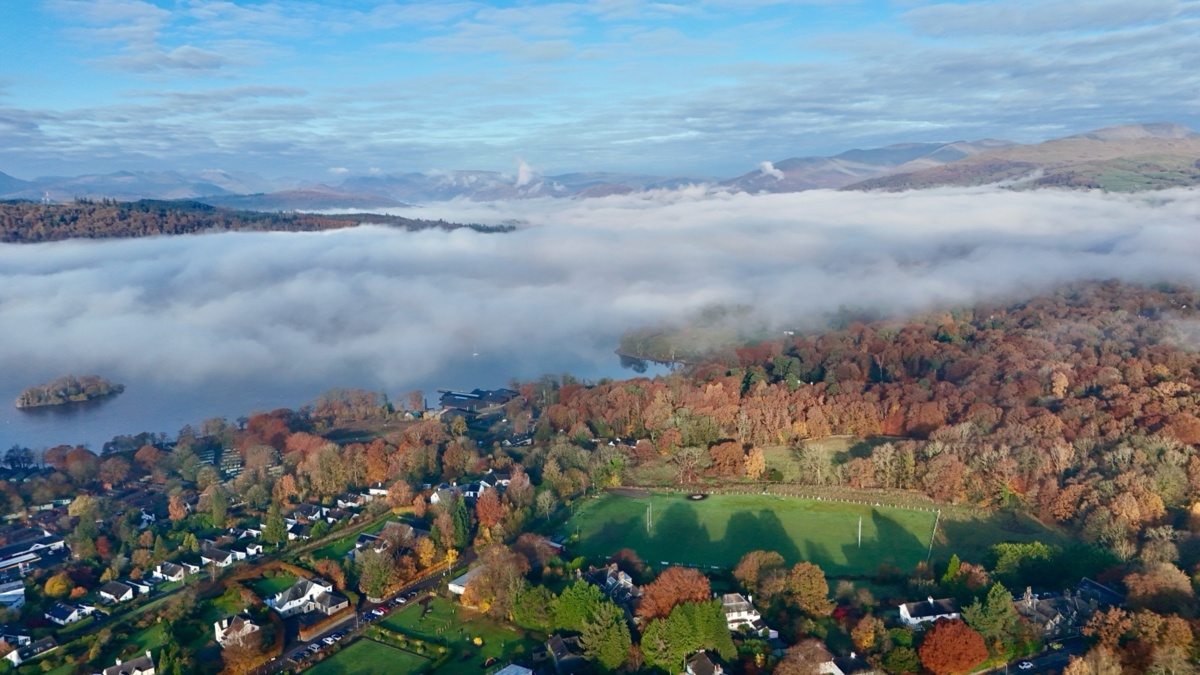
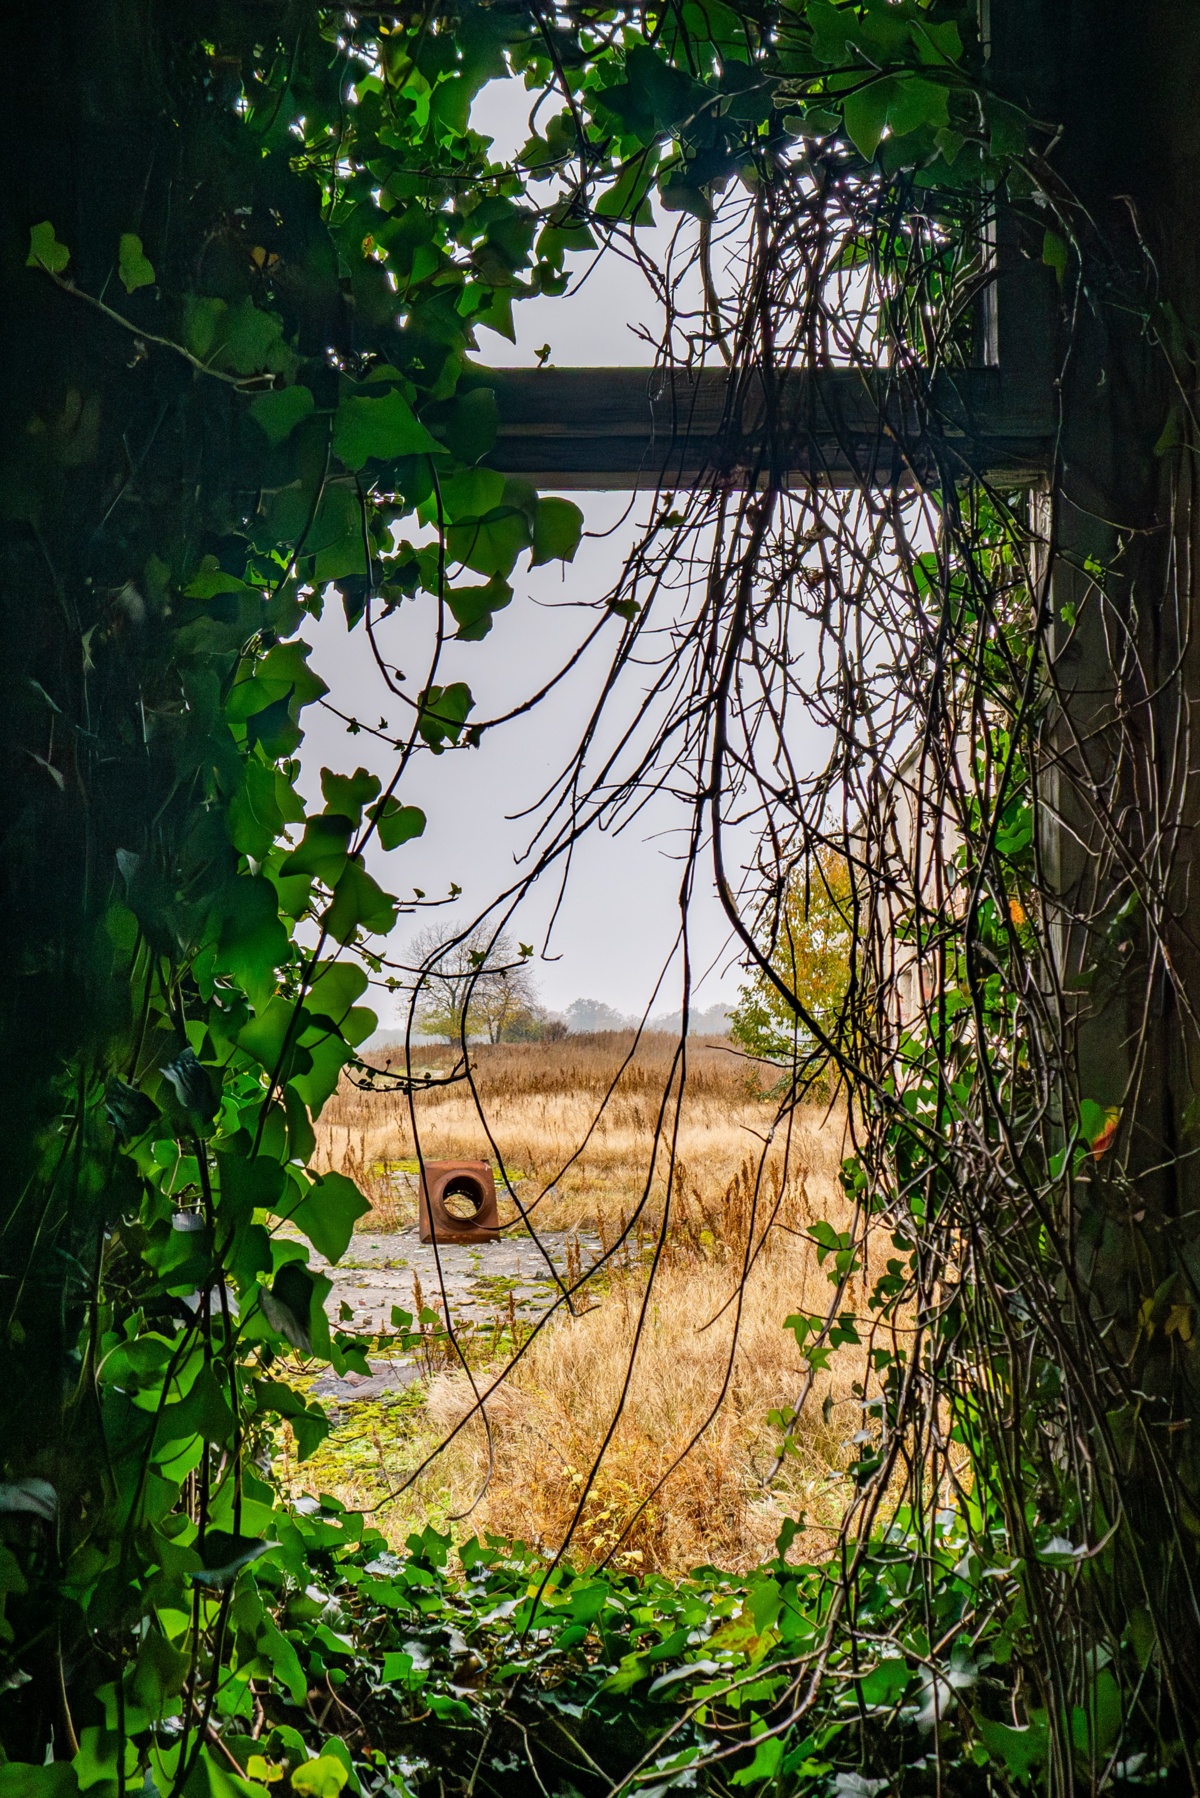
Trochę pobawiłam się w weekend fotografią i muszę przyznać, że się za tym stęskniłam 🥲
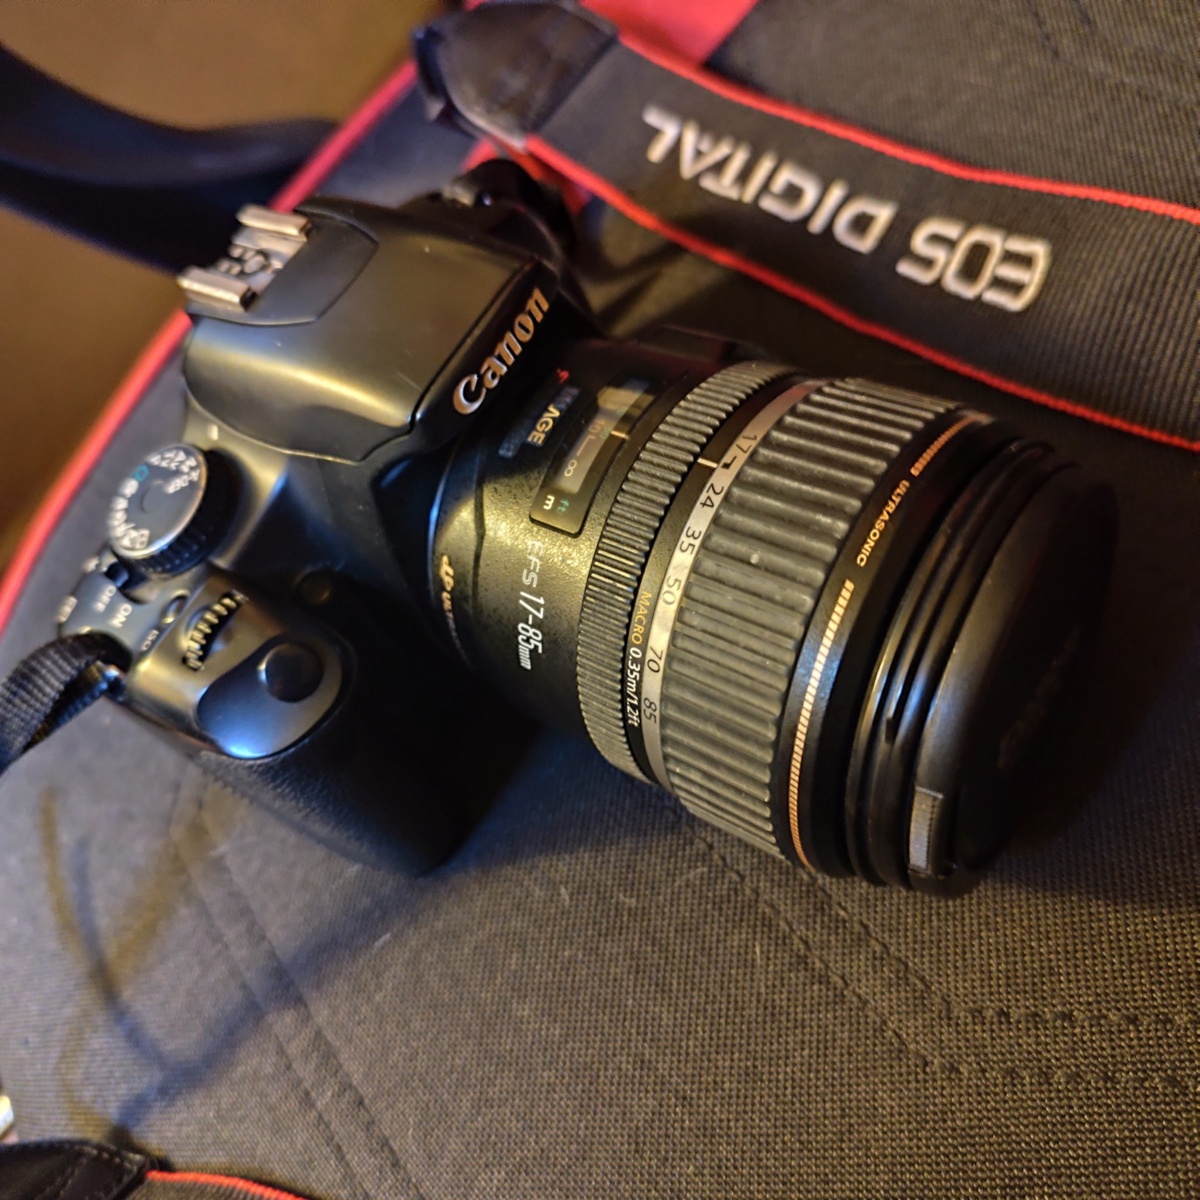
Nigdy nie byłam jakimś dobrym fotografem xD ale za starych czasów wrzucałam sporo na nieistniejącego już DigArta. Mam takiego całkiem spoczko amatorskiego Canona, który aż domaga się odświeżenia i zakupu jakiegoś fajnego obiektywu.

Tymczasem dzielę się paroma fotkami, które uważam za przyjemne 😁
Pokaż więcej komentarzy (9)

GURU

w Hydepark

40piorunów

Gruba ryba1piorunów
Autorytet0piorunów

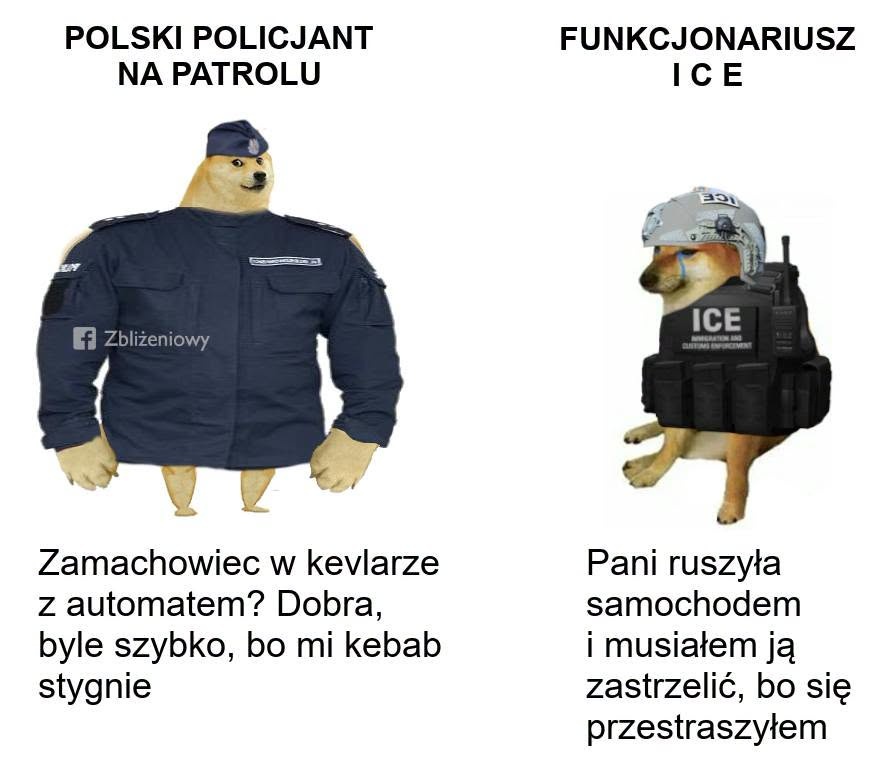
@Nemrod troche nie pasuje. Ten leszcz specjalnie to zrobił bo baba jeździła za nimi na akcje.

Gruba ryba0piorunów

@Fox ta 'baba' z tego co pamietam próbowała go rozjechać(to ze nie powiniej wlazic przed auto to juz inna kwestia)... i nie nazwajmy babą spasionej lewaczki w kolorowych wlosach xD

GURU5piorunów

@TheLikatesy nie próbowała - na to też są filmiki, skręciła koła maksymalnie od niego i próbowała odjechać

Nawet jeśli on tego nie wiedział i można usprawiedliwić pierwszy strzał, to reszta już leciała przez otwartą boczną szybę - w takiej sytuacji rozjechanie kogokolwiek nie jest możliwe

GURU3piorunów

@Fox Jak widzisz powyżej: potrzebna była jakaś narracja, bo jednak w USA nie można sobie zastrzelić kogoś, bo za tobą jeździ. Więc "próbowała go rozjechać", "co miał zrobić?" "musiał strzelać" itd.

Pokaż więcej komentarzy (11)

Fanatyk

w Hydepark

31piorunów

No to tak. Na wstępie pragnę gorąco podziękować @Evivalarte , że wyróżniła mnie swoją sympatią. Dostałam list (ostatni list jaki czytałam dostałam chyba z 18 lat temu), smakołyki :heart_eyes:, herbatkę do nich, gadżety jesieniary i mnóstwo pozytywnych emocji.

może zostać zaliczone 😁

@Evivalarte jesteś superbabeczka :kissing_heart:

Mistrz10piorunów

@ErwinoRommelo niepocieszony

Pokaż więcej komentarzy (13)

Fanatyk

w Wiadomości Polska

21piorunów

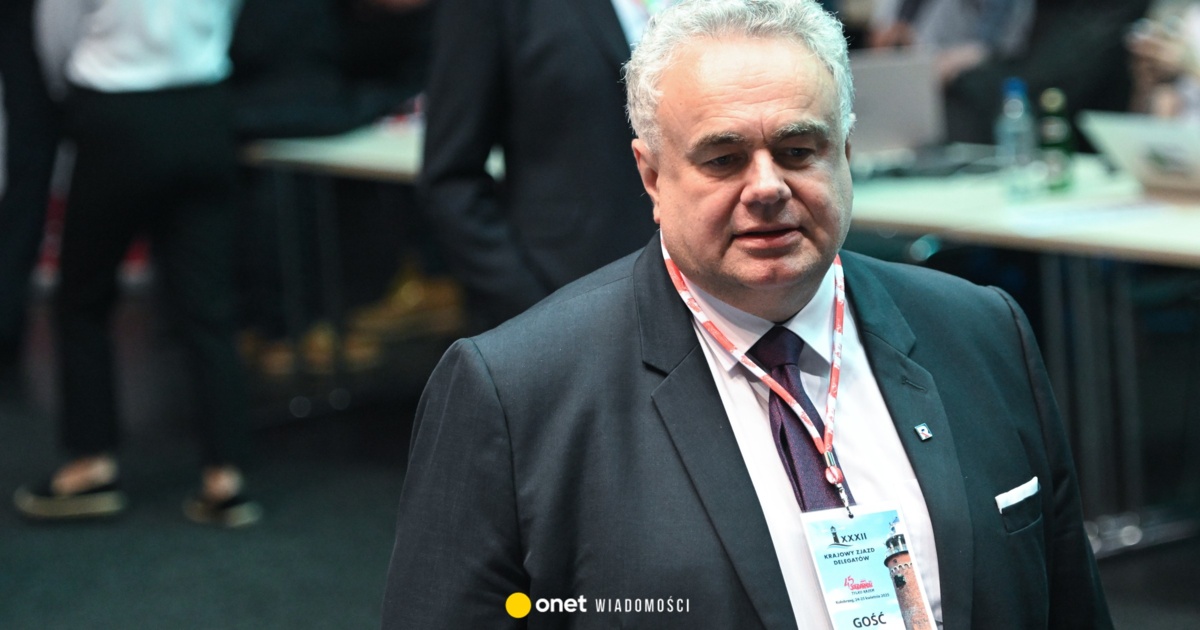
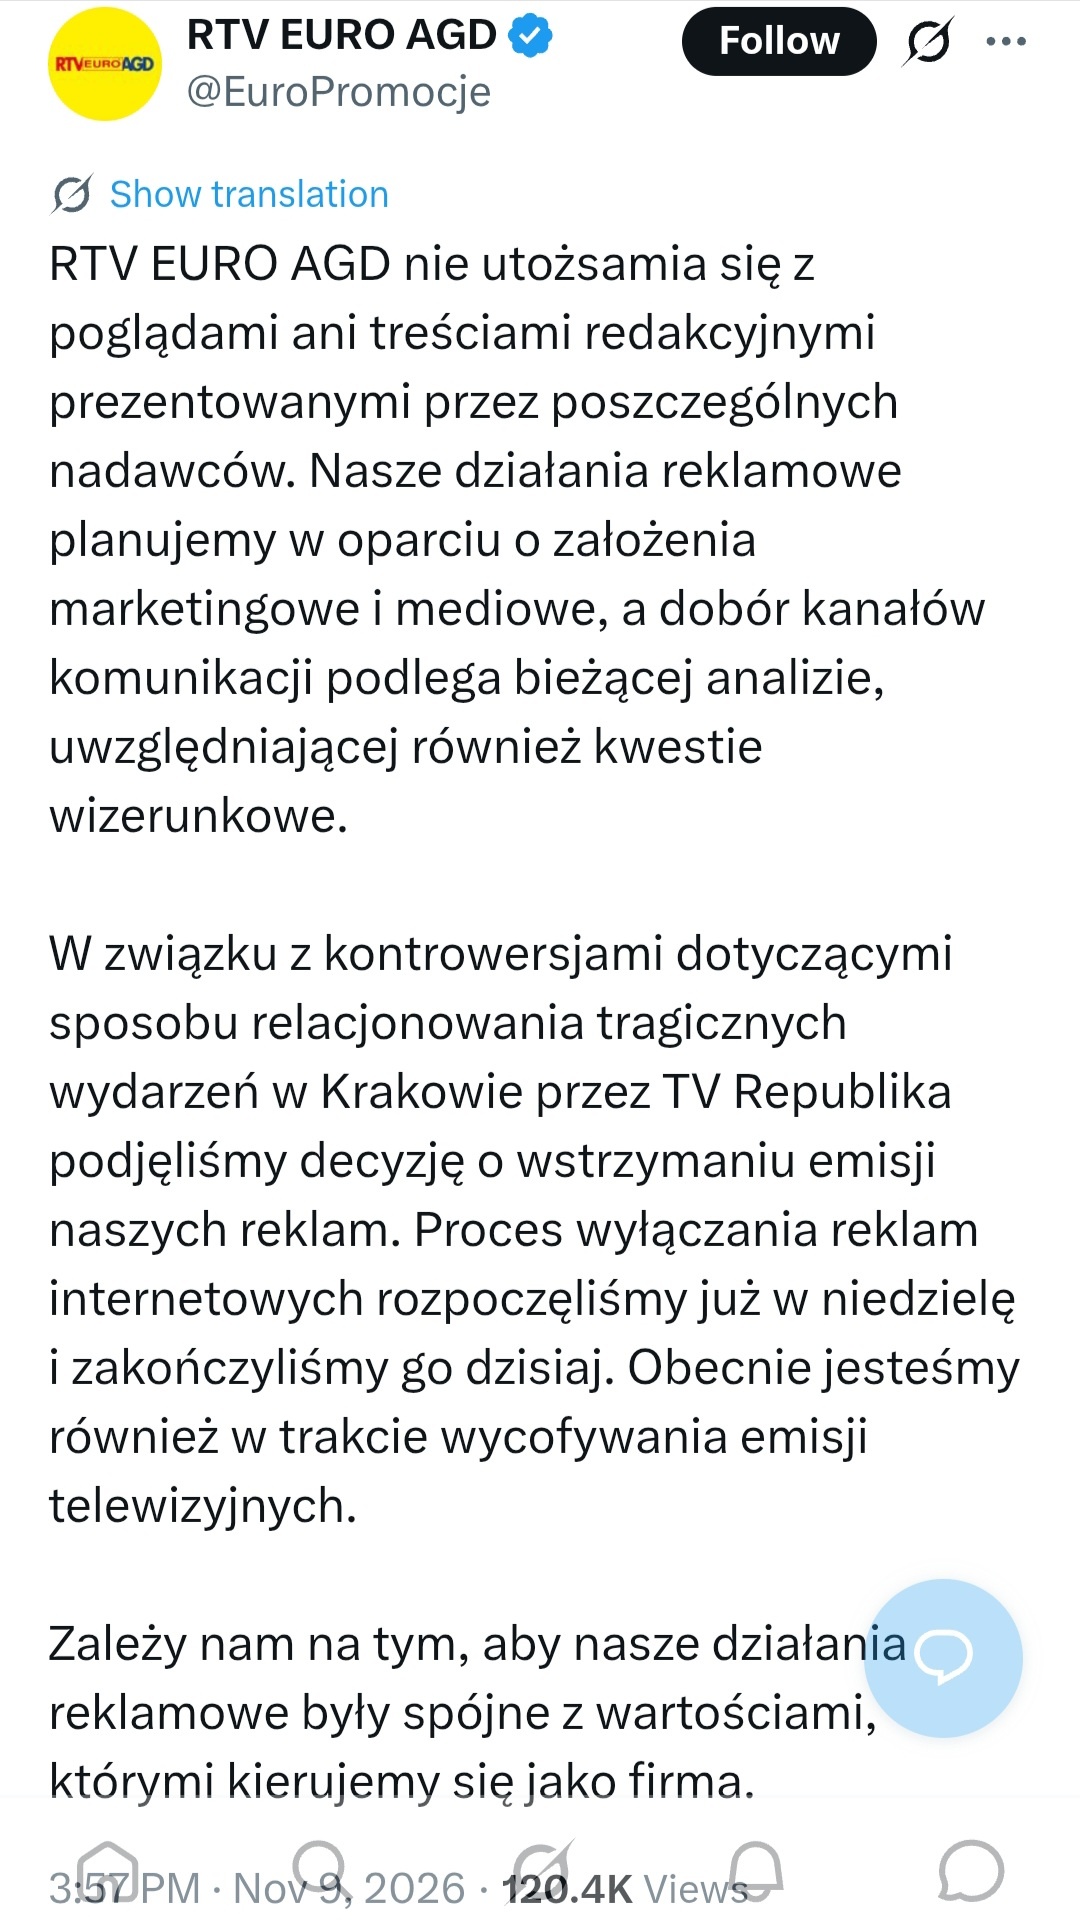
Znana firma reaguje na relacje w Telewizji Republika. "Podjęliśmy decyzję o wstrzymaniu emisji naszych reklam"

Na Telewizję Republika spadła fala krytyki w sprawie sposobu, w jaki ta prawicowa stacja relacjonowała zamach w Krakowie. Na antenie pojawiały się m.in. sugestie, że na miejscu nie ma policjantów, ponieważ zostali wywiezieni do ochrony Trybunału Konstytucyjnego. Zareagowała już m.in. ministra

Lider

w Hydepark

19piorunów

Wchodz we mnie ty pyszny sk⁎⁎⁎⁎synu.

GURU2piorunów

Już idę

Pokaż więcej komentarzy (9)

Gruba ryba

w Hydepark

18piorunów

Auta są zabezpieczone niczym chińskie kamerki internetowe ¯\\(ツ)/¯

ps. tak, pchane czatem, ale opracowanie tego ręcznie to dzień pracy więc sami rozumiecie.

Honda, Nissan, Infiniti, Acura – 2022

Sam VIN wystarczał w demonstracji.


Badacze Sam Curry i współpracownicy odkryli błędy w usługach telematycznych SiriusXM Connected Vehicle Services.

* Punktem wyjścia był numer VIN.

* Można było zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik (w modelach obsługujących tę funkcję).

* Zlokalizować samochód.

* Włączyć klakson i światła.

* Uzyskać dane właściciela, w tym imię, nazwisko, e-mail, telefon i adres.

* W określonych przypadkach przejąć dostęp do konta.


Nie było potrzeby fizycznego kontaktu z samochodem.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars

Hyundai i Genesis – 2022

Podatność w aplikacji i API producenta.

* Wystarczał adres e-mail przypisany do konta właściciela.

* Badacze ominęli mechanizm autoryzacji.

* Mogli przejąć konto użytkownika.

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć światła i klakson.

* Uzyskać lokalizację pojazdu.


Atak można było przeprowadzić przez internet, z dowolnego miejsca. Hyundai załatał problem po zgłoszeniu.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Kia – 2024

Numer rejestracyjny zamiast kluczyka


To jeden z najciekawszych przypadków.

Podatność znajdowała się w internetowym portalu dealerskim Kia.

Badacze wykazali możliwość:

* lokalizacji samochodu;

* otwierania i zamykania zamków;

* uruchamiania i wyłączania silnika;

* uruchamiania klaksonu;

* uzyskania danych osobowych właściciela;

* dodania własnego adresu e-mail jako dodatkowego użytkownika samochodu.


Co szczególnie istotne: demonstracja wykorzystywała numer rejestracyjny pojazdu. Badacze mogli uzyskać dostęp do funkcji samochodu w czasie krótszym niż 30 sekund.

Problem dotyczył samochodów wyposażonych w odpowiedni moduł zdalnego sterowania, również bez aktywnej subskrypcji Kia Connect.

Podatności zostały naprawione.

https://www.bleepingcomputer.com/news/security/kia-dealer-portal-flaw-could-let-attackers-hack-millions-of-cars/
Spireon / LoJack – 2022–2023


To przypadek dotyczący dostawcy telematyki obsługującego bardzo dużą liczbę pojazdów.

Badacze wykazali możliwość uzyskania uprawnień administratora do panelu zarządzania flotą.

Potencjalne możliwości:

* lokalizowanie pojazdów;

* otwieranie zamków;

* uruchamianie silników;

* dezaktywacja rozruszników;

* wysyłanie poleceń do urządzeń telematycznych;

* aktualizacja ich oprogramowania.


Szacowana skala ekspozycji wynosiła około 15,5 mln pojazdów. Nie oznacza to, że wszystkie te auta zostały przejęte.


https://arstechnica.com/cars/2023/01/hackers-discover-that-vulnerabilities-are-rife-in-the-auto-industry/
Subaru STARLINK – 2025

Zdalne przejęcie funkcji samochodu przez internet


Wykryli poważną podatność w panelu administracyjnym Subaru STARLINK.

Co można było zrobić:

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć klakson.

* Zlokalizować samochód.

* Odczytać historię lokalizacji z ostatnich 12 miesięcy.

* Uzyskać dane osobowe właściciela.

* Przypisać siebie jako autoryzowanego użytkownika pojazdu bez powiadomienia właściciela.


Co było potrzebne?

Dane pozwalające zidentyfikować właściciela, np. nazwisko, kod pocztowy, numer telefonu, e-mail, VIN lub numer rejestracyjny – zależnie od sposobu wyszukiwania.

Nie było konieczne:

* podejście do samochodu;

* podłączenie do OBD;

* posiadanie kluczyka;

* wykorzystanie urządzenia radiowego.


Badacze przetestowali dostęp na dwóch samochodach za zgodą ich właścicieli, w tym Subaru Impreza 2023.

Subaru usunęło podatność w ciągu 24 godzin od zgłoszenia.

https://www.wired.com/story/subaru-location-tracking-vulnerabilities/

https://www.securityweek.com/subaru-starlink-vulnerability-exposed-cars-to-remote-hacking/

https://www.jdsupra.com/legalnews/ethical-hacker-uncovers-vulnerability-4263025/
Subaru STARLINK – 2017

Badacz: Aaron Guzman.

Wykrył osiem podatności w komunikacji aplikacji mobilnej i internetowej z serwerami STARLINK.

Możliwe działania:

* Otwieranie i zamykanie drzwi.

* Sterowanie światłami i klaksonem.

* Dostęp do historii lokalizacji.

* Dodawanie nowych użytkowników z uprawnieniami właściciela.

* Uzyskanie zdalnego dostępu do funkcji samochodu bez wiedzy właściciela.


Problem dotyczył niewłaściwego zabezpieczenia tokenów uwierzytelniających.

Ważne: nie wykazano możliwości ingerencji w hamulce, kierownicę czy sterowanie napędem.

https://www.bitdefender.com/en-us/blog/hotforsecurity/researcher-finds-basic-mistakes-subarus-starlink-service
Volkswagen Golf GTE / Audi A3 e-tron – 2018

Badacze DEFION odkryli podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami administratora (root) w systemie multimedialnym MIB.

* W przypadku Audi A3 e-tron podatna usługa była osiągalna przez internet, przez połączenie komórkowe.

* Możliwe było zdalne przejęcie systemu multimedialnego.

* Badacze uzyskali dostęp do drugiego procesora systemu MIB.

* Zbadali możliwość wysyłania komunikatów do magistrali CAN.


Ograniczenie: zabezpieczenia bramki CAN uniemożliwiły wykazanie wpływu na krytyczne systemy jazdy. Nie udowodniono zdalnego sterowania hamulcami ani kierownicą.

Ważne rozróżnienie: podatność Golfa wykorzystywana w badaniu wymagała bliskości samochodu i połączenia z jego hotspotem Wi-Fi. Natomiast Audi A3 e-tron miało osobną ścieżkę dostępu przez internet.

https://defion.security/en/research-labs/volkswagen-auto-group-mib-infotainment-system-unauthenticated-remote-code-execution-as-root/
Škoda / Volkswagen – podatność API i sam VIN (2023)

Badacze PCAutomotive odkryli dwie podatności w chmurze Škoda Connect:

* CVE-2023-28900

* CVE-2023-28901


Znając VIN samochodu, można było uzyskać:

* pseudonim użytkownika przypisanego do samochodu;

* informacje o ostatnich podróżach;

* daty i godziny przejazdów;

* zużycie paliwa;

* średnią i maksymalną prędkość;

* czas trwania podróży.


Podatności dotyczyły backendu internetowego, a nie fizycznego dostępu do samochodu.

Nie umożliwiały otwierania drzwi ani uruchamiania silnika.

Problem zgłoszono w listopadzie 2022 r. i naprawiono w grudniu 2022 r.

https://pcacybersecurity.com/resources/advisory/vulnerabilities-in-skoda-and-volkswagen-vehicles
Volkswagen, Audi, Škoda, SEAT – wyciek Cariad (2024)

Poważny incydent bezpieczeństwa chmury AWS należącej do ekosystemu Volkswagen Group.

Dotyczył około 800 000 samochodów elektrycznych.

Ujawnione dane obejmowały:

* lokalizacje pojazdów;

* historię ich przemieszczania;

* czasy włączania i wyłączania;

* dane kontaktowe części właścicieli;

* w niektórych przypadkach bardzo dokładne współrzędne GPS.


Około 460 000 pojazdów miało ujawnione precyzyjne dane lokalizacyjne.

Nie była to podatność pozwalająca wydawać polecenia samochodowi. Był to poważny wyciek danych telematycznych.

https://www.theverge.com/2024/12/30/24332181/volkswagen-data-leak-exposed-location-evs

Pokaż więcej komentarzy (4)

GURU

w Hydepark

17piorunów

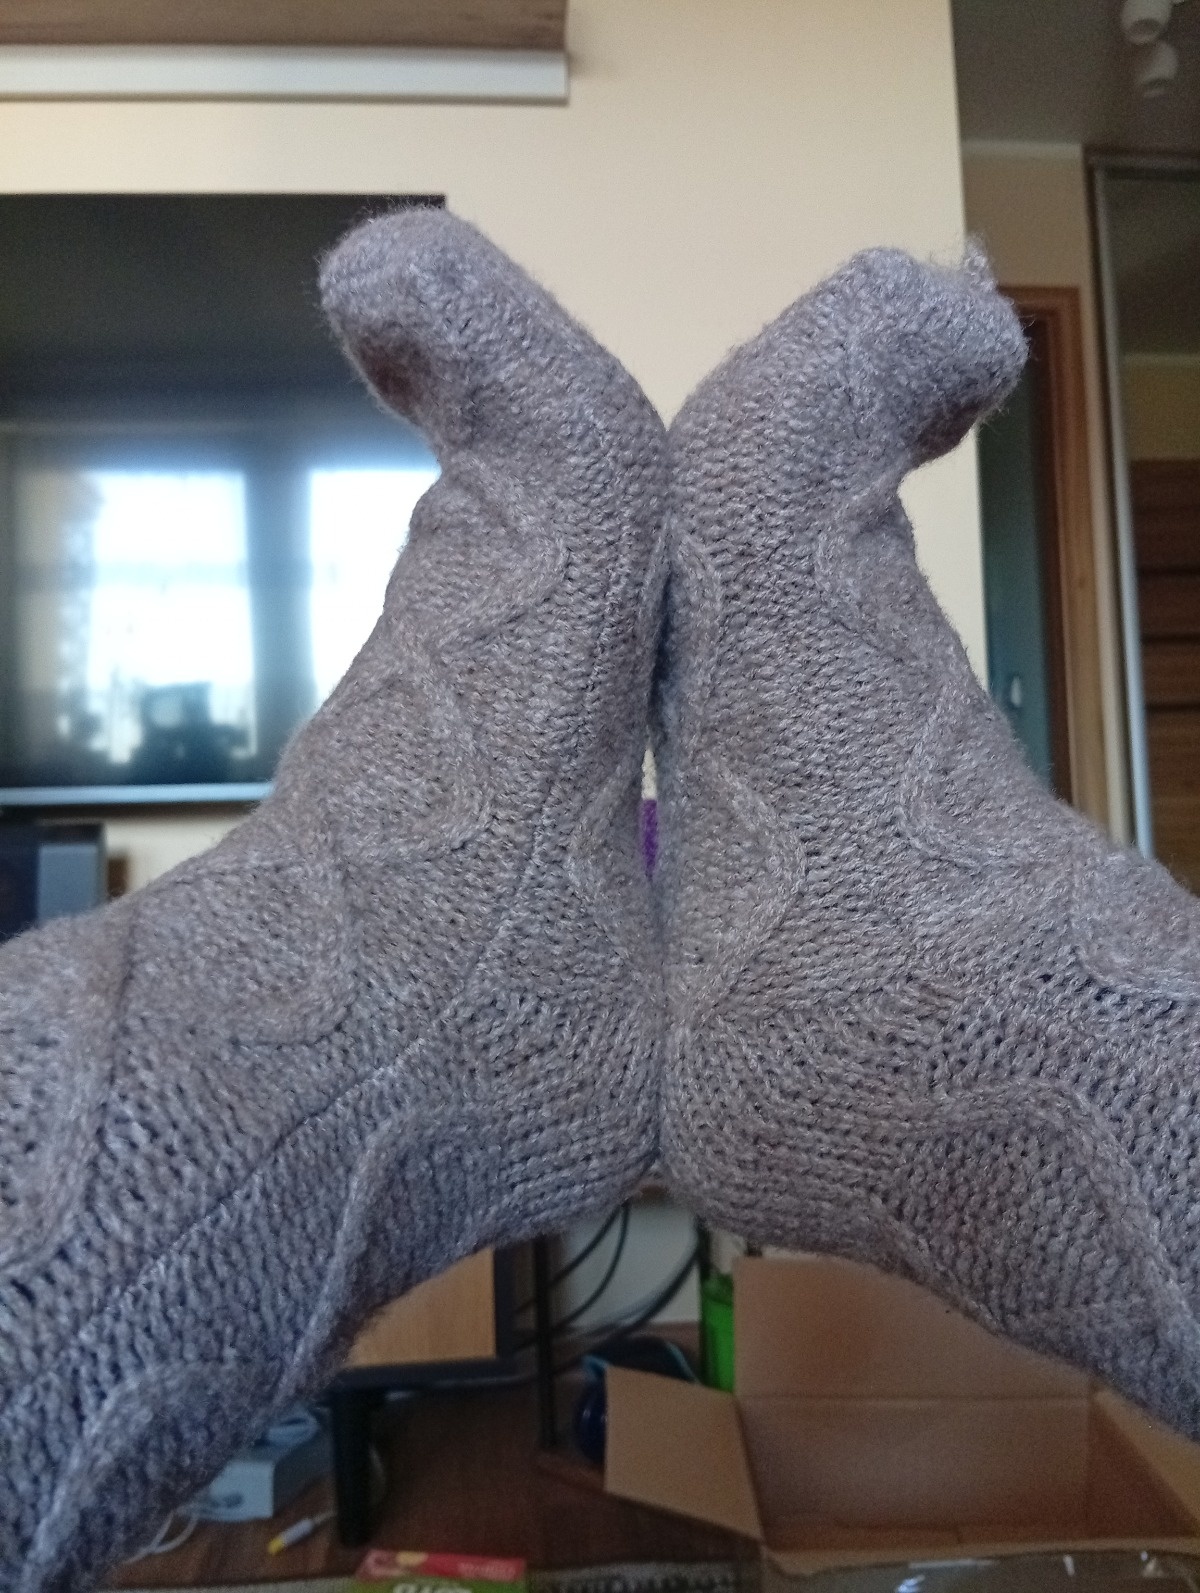
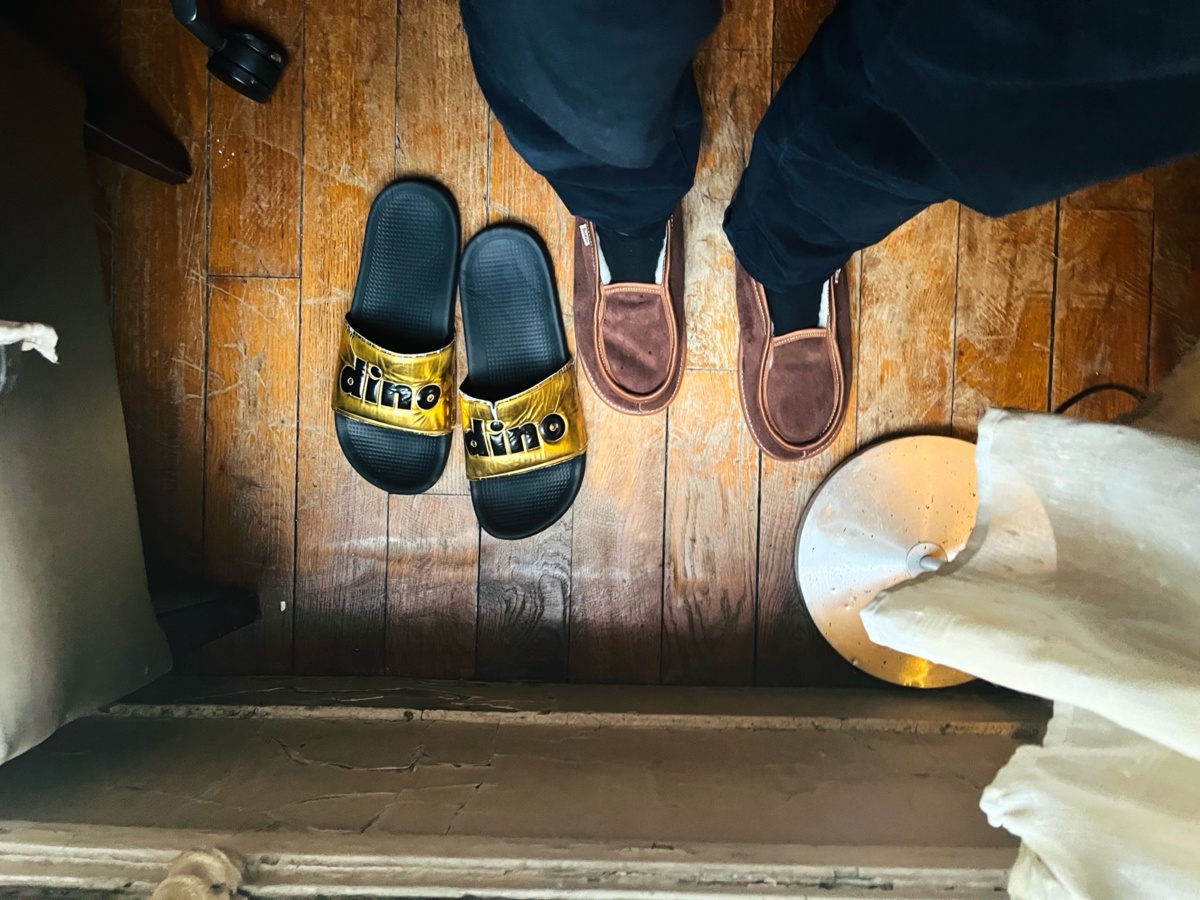
Drogie hejtosie kasie tomki, @Moderacja o @administrator, drodzy fani i sluchacze z polski oraz calego swiata. Oficjalnie oglaszam rozpoczecie okresu zimowego i zmiane kapci z ultra delux rare dino gold edition na te oto grzejce owconatory recznej roboty.

Pokaż więcej komentarzy (4)

Mistrz

w Hydepark

15piorunów

Dialog z żoną (Ż):

Ż: Kotuś, co robisz?

Ja: Piszę list.

Ż: Wysłać Ci go jutro?

Ja: Nie, tego listu się nie wysyła tylko chowa w szufladzie.

Żona pobladła.

GURU6piorunów

Xdd jak rozowa pszema kiedy odbierala paczke na pana cebulezrosolu, sluchaj no bejbe jest taki portal ze smiesznymi obrazkami i tam kiedys moderowal taki owca…

Pokaż więcej komentarzy (7)

GURU

w Hydepark

16piorunów

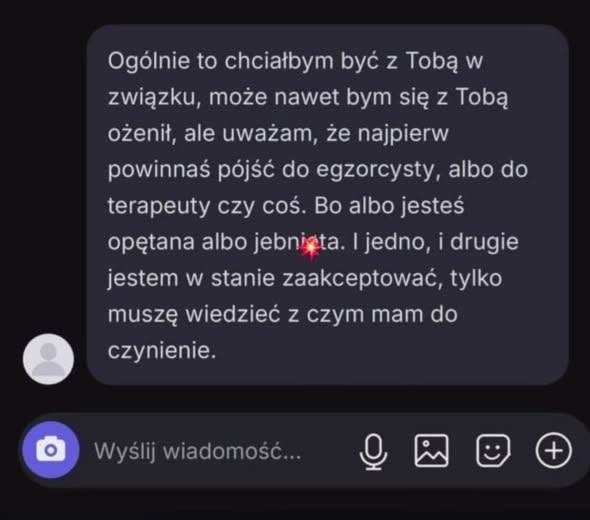
"Każda potrwora znajdzie swego amatora."

Fanatyk1piorunów

@Nemrod Nie jestem do końca przekonany, czy taki tekst na podryw zadziała.

Fanatyk0piorunów

@LondoMollari ja np u swojej byłem tego nie akceptowałem, wysłałem ją na terapię ale w pewnym momencie powiedziałem, żeby kto inny się z nią męczył, ja nic nikomu takiego nie zrobiłem w życiu żeby z taką laską się prowadzać XD

Pokaż więcej komentarzy (5)

Autorytet

w Hydepark

15piorunów

trochę

Autorytet6piorunów

@malkontenthejterzyna wykończą tych emerytów zbiórkami. Dojadą na nich do wyborów, a potem kasa popłynie szerokim strumieniem.

Autorytet2piorunów

@tomek-kowalski mi trochę tak, bo wielu z nich jest już nieporadnych umysłowo i to wykorzystują, robiąc im jeszcze większą sieczkę z mózgu, kreując alternatywną rzeczywistość. Nie różni się to od wciskania garnków, czy złodziejstwa metoda na wnuczka

Pokaż więcej komentarzy (5)

GURU

w Wiadomości Polska

17piorunów

Liczba adopcji w Polsce systematycznie spada, choć dzieci w pieczy jest coraz więcej

W ostatnich 10 latach liczba adopcji w Polsce spadła o ponad tysiąc. W 2015 r. przysposobiono 3361 małoletnich, a w 2025 r. – 2297 – wynika z danych ministerstwa rodziny. Jednocześnie systematycznie przybywa dzieci umieszczonych w pieczy. Obecnie jest ich ponad 78 tys. MRPiPS pracuje nad zmianami. 9

GURU

w Hydepark

14piorunów

Panie @bojowonastawionaowca melduje posłusznie 3/3!

Wylosowałeś mi takie piękne zadanka :grinning:

* Napisz list do samego siebie, który otworzysz za rok o tej porze

* Pokaż zdjęcie ze swojego dzieciństwa i opisz idącą za nim historię

* Zrób sobie spokojny wieczór ze swoim ulubionym ciepłym napojem

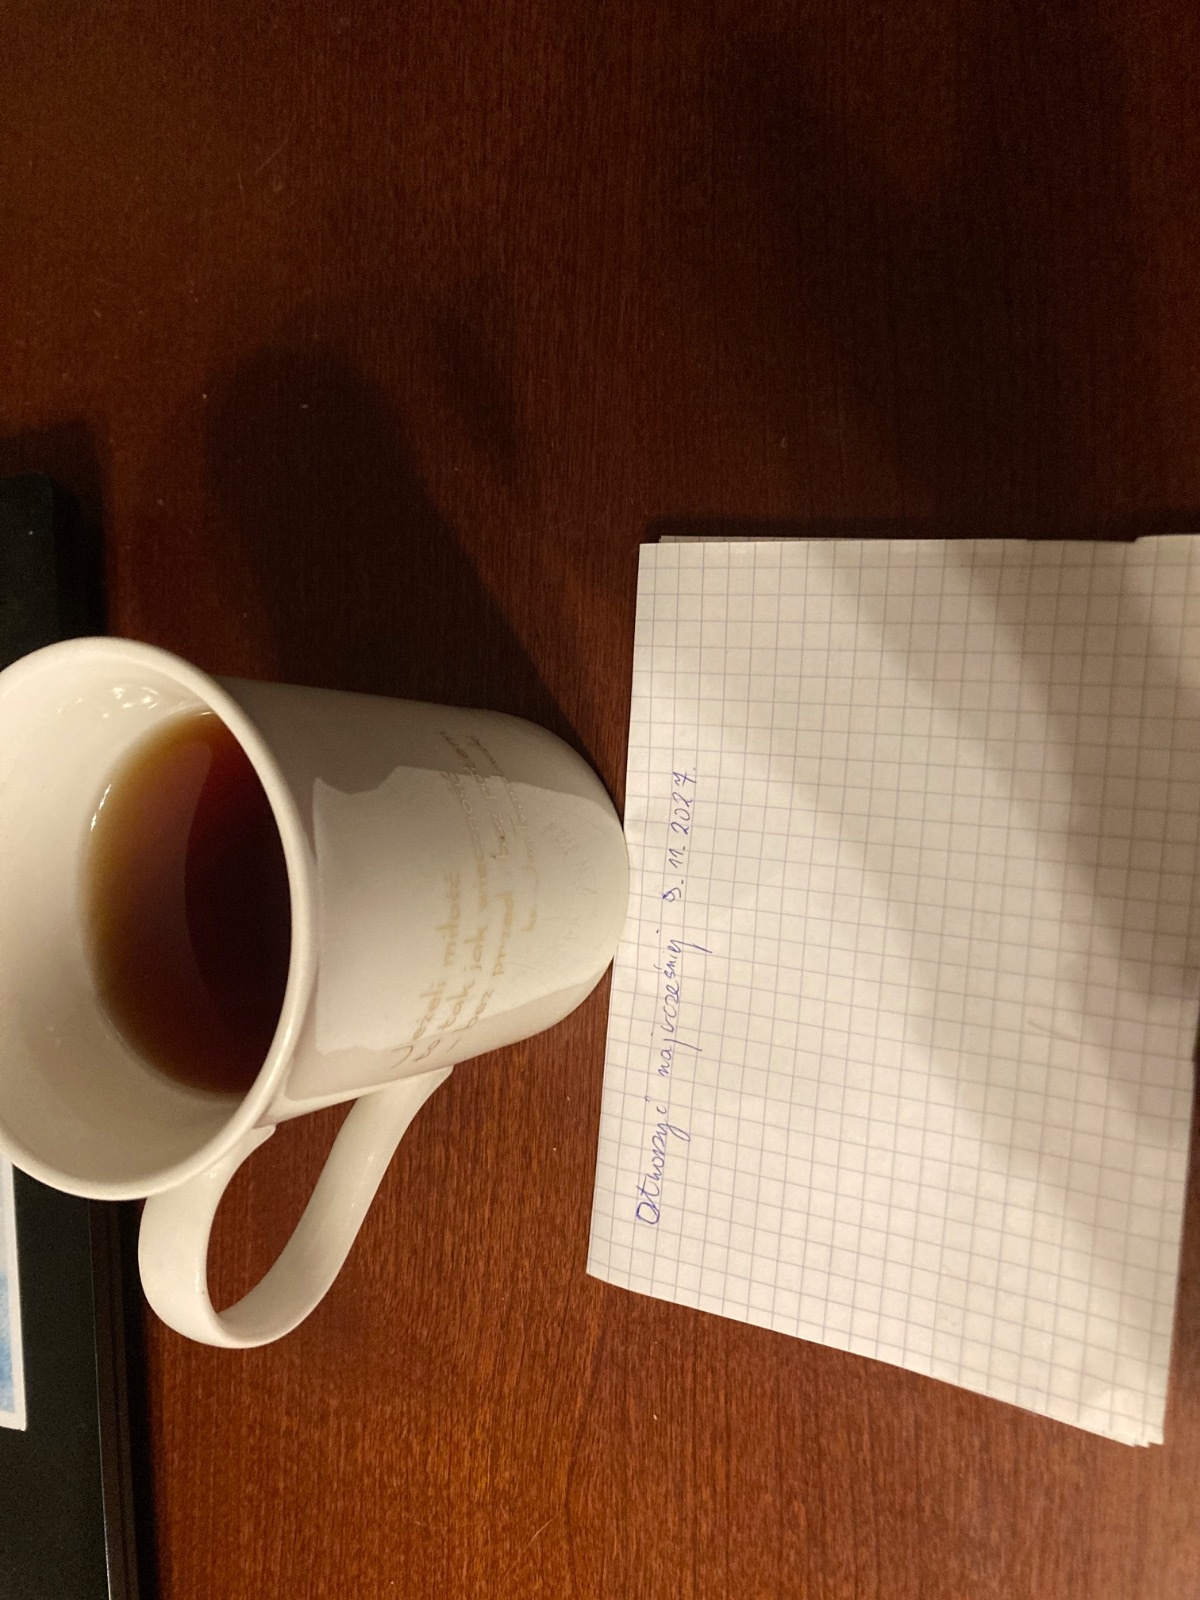
Jedno wykonałem kilka dni temu, to dziś zostało napisać list do siebie przy herbatce :grinning:

Ciekawe to było zadanie, bo się w sumie zastanawiałem co mam w tym liście napisać? I stwierdziłem że zrobię sobie małą kapsułę czasu i opowiem o sobie teraz. O czym myślę, co marzę, czego się obawiam. Dorzuciłem jeszcze mały prezent ode mnie dla mnie za rok na przewalenie na głupoty xd no i żeby formalności przyszło zadość, to uczyniłem to przy moim ulubionym gorącym napoju, czyli herbacie! Czym dokładnie? Pysznej gruzińskiej herbacie Qvevri Etsevi GABA, uwielbiam ją, nie wyobrażam sobie mojej półki herbacianej bez niej!

no i trochę 😉

Autorytet4piorunów

@Endrevoir ale wy macie fajne zadania, mi dał żebym ubrał się w jesienny kamuflaż i przedarł się przez front

GURU4piorunów

@npnptcn i to bez przelosowywania xD lubi mnie ten owcen, bo trzeci raz brałem udział w wyzwaniach i wykonałem 8/9 i nigdy nie przelosowywałem xD

Pokaż więcej komentarzy (8)